
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천

 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent로 구동되는 LLM 기반 퍼징 파이프라인
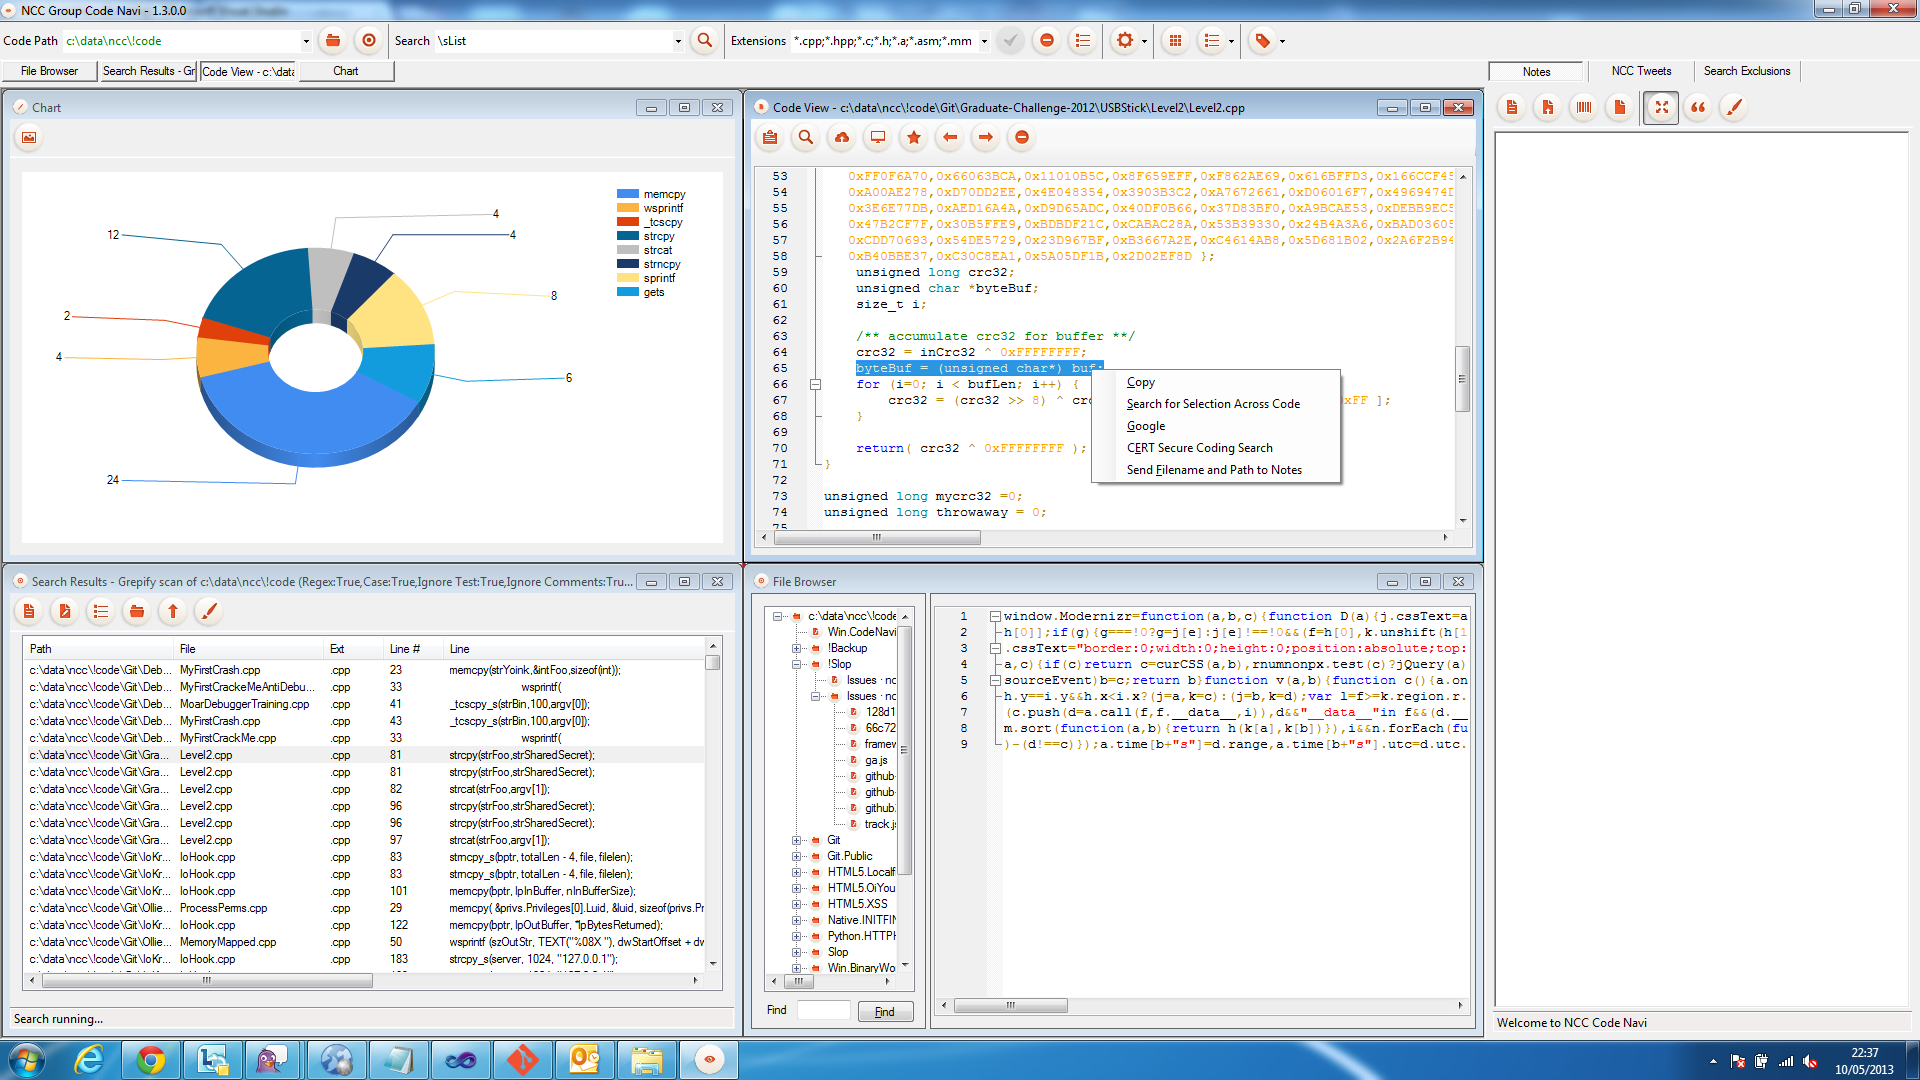 nccgroup/ncccodenavi
NCC Code Navigator
 atmoner/githubfind3r
GitHub 저장소, 사용자 및 커밋을 빠르게 검색하여 오픈소스 인텔리전스와 코드 관련 정보를 수집하는 명령줄 도구입니다.
 blackvectorops/semantic_firewall
Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.
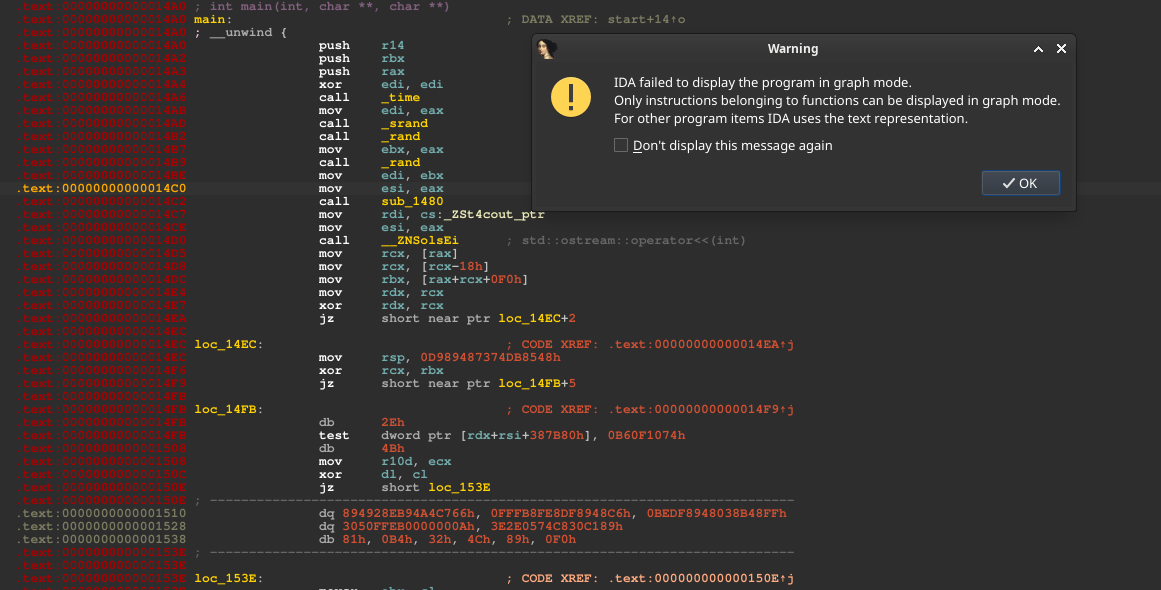 zydak/leetobfuscator
LLVM 패스를 통해 C/C++를 난독화합니다: 문자열 암호화, 제어 흐름 평탄화, MBA 재작성, 그리고 리버스 엔지니어링을 무력화하기 위한 분석 방지 기능.
 jra89/cve-2019-19634
이것은 class.upload.php <= 2.0.4에서 임의 파일 업로드 및 원격 코드 실행을 유발하는 필터 우회 익스플로잇입니다.
 neuralprogram/qlcoder
Agentic 프레임워크: CodeQL 쿼리 합성용
 yaklang/javajive
순수 Go 기반 Java 디컴파일러 및 직렬화 연산기
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
보안 모니터링을 위한 Go 라이브러리로, 로그 항목에 대해 Sigma 탐지 규칙을 파싱하고 실행하며, 필드 수정자, CIDR 매칭, 사용자 정의 필드 리졸버를 지원합니다.
 brianwrf/cve-2018-11788
Apache Karaf XXE 취약점 (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
OWASP의 안전한 코딩 관행 퀵 레퍼런스 가이드
 n7on/dllspy
컴파일된 .NET 어셈블리의 입력 표면과 보안 문제를 실행하지 않고 발견하세요.
 mustafabilgici/sucoshscanny
"Sucosh"는 Python(Flask-Django) 및 NodeJs를 위한 자동화된 소스 코드 취약점 스캐너이자 평가 프레임워크로, 웹 애플리케이션 개발 또는 소스 코드 분석 과정에서 코드 리뷰를 수행할 수 있습니다.
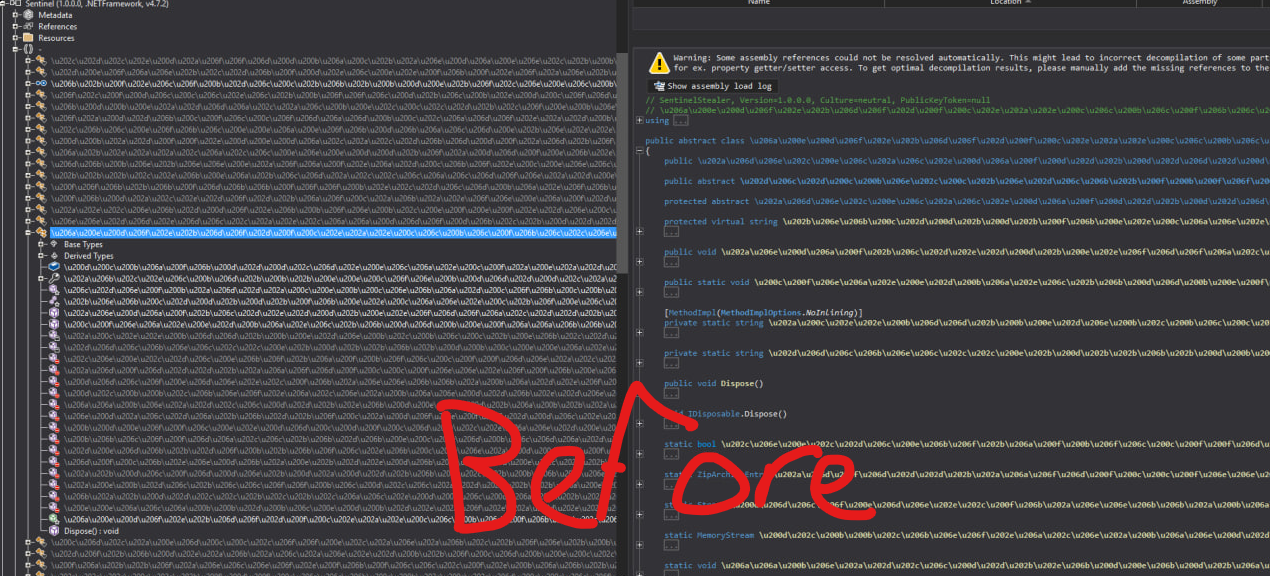 zypherion-technologies/unconfuserex
안티 태머, 압축기, 상수, 제어 흐름 및 리소스 복구를 지원하는 ConfuserEx2 디난독화 도구입니다.
 ga1ois/blackhat-europe-2022
바이너리에서 패턴이 CVE-1337-Days와 유사한 버그를 선택








