#1

 shubhamshubhankar/autosource
Git 저장소를 모든 플랫폼에서 스캔하여 소스 코드의 초기 취약점 탐지를 위해 SonarQube와 통합된 자동 정적 코드 분석 프레임워크입니다.
 codewhitesec/httpremotingobjrefleak
HTTP .NET Remoting (CVE-2024-29059)을 통한 ObjRefs 누출 및 악용을 위한 추가 리소스
 wolfssl/wolfcose
임베디드 시스템을 위한 빠르고, 이식성이 뛰어나며, 가벼운 COSE + CBOR 구현체입니다. PQC, FIPS 140-3, DO-178 및 MISRA C를 지원합니다. wolfSSL 기반입니다.
 trailofbits/gosentry
보안 지향 Go 툴체인으로, 최첨단 퍼징 기능에 중점을 둡니다.
 irsdl/burpsuitejsbeautifier
Burp Suite JS 뷰티파이어
 quarkslab/qsynthesis
디오브푸스케이션을 위한 그레이박스 신시사이저.
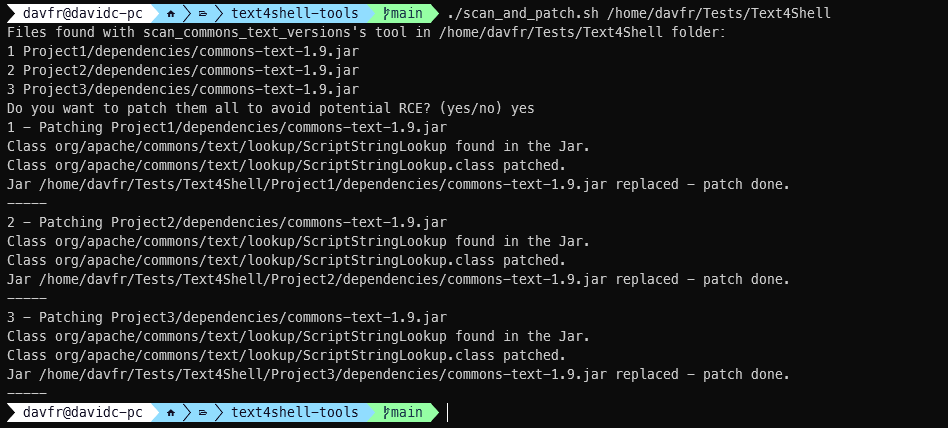 jfrog/text4shell-tools
Java JAR/WAR 아티팩트에서 취약한 Apache Commons Text를 감지하고 패치하며, 클래스 핑거프린팅 및 바이트코드 스캔을 통해 CVE-2022-42889(Text4Shell) 호출 지점을 식별합니다.
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 익스플로잇으로, AspectJ 파일 읽기와 Groovy 원격 클래스 로딩을 통한 RCE를 가능하게 합니다.
 disruptops/cred_scanner
파일 내에서 잠재적인 AWS 액세스 키와 시크릿 키를 찾기 위한 간단한 파일 기반 스캐너
 rbmm/ntdetours
ntdll import만 사용한 Detours 구현 (x64/x86)
 owasp/sedated
SEDATED® 프로젝트 (민감한 기업 데이터 노출 제거 분석기)
 jas502n/cve-2019-12384
Jackson Rce 용 CVE-2019-12384
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 codewhitesec/unmarshalpwn
CVE-2018-0824용 POC
 agrawalsmart7/scodescanner
명령줄 정적 분석 스캐너로, 사용자 정의 semgrep 규칙을 사용하여 PHP 및 YAML 소스 코드에서 중대한 취약점을 탐지하며, CI/CD 파이프라인을 위한 Jira 및 Slack 통합 기능을 제공합니다.