
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/shubhamshubhankar/autosource
Static Code Analysis (SAST)Vulnerability AnalysisCode AnalysisDevSecOps
GitHubshubhamshubhankar/autosource

autoSource

Git 저장소를 모든 플랫폼에서 스캔하여 소스 코드의 초기 취약점 탐지를 위해 SonarQube와 통합된 자동 정적 코드 분석 프레임워크입니다.

저장소 보기
7024577년 전Kitploit 검토 완료
공유

AutoSource

AutoSource은 SonarQube와 통합된 자동 소스 코드 리뷰 프레임워크로, 정적 코드 분석/리뷰를 수행할 수 있습니다. SDLC(소프트웨어 개발 수명 주기)의 매우 초기 단계에서 취약점을 효과적으로 찾는 데 사용할 수 있습니다. 사용자는 GIT 저장소 링크를 프레임워크에 제공하기만 하면 코드를 스캔할 수 있습니다.

AutoSource 프레임워크는 모든 플랫폼(MAC, Linux 및 Windows)에서 소스 코드 리뷰를 수행할 수 있습니다.
설치

  1. AutoSource 저장소를 시스템에 다운로드합니다.
  2. prerequisites.txt 파일을 읽고 종속성을 설치합니다(각 플랫폼에 명시된 대로).
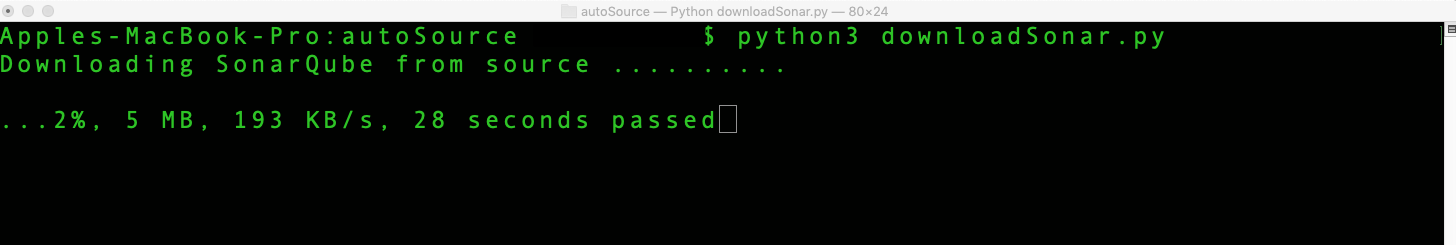
  3. downloadSonar.py를 실행합니다(python3 downloadSonar.py). 그러면 SonarQube 프레임워크가 다운로드 및 설정되며, 'http://127.0.0.1:9000'에서 접근할 수 있습니다.
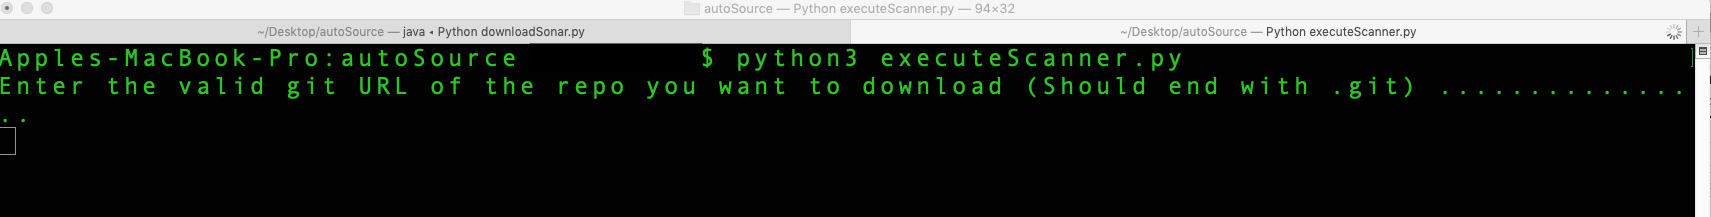
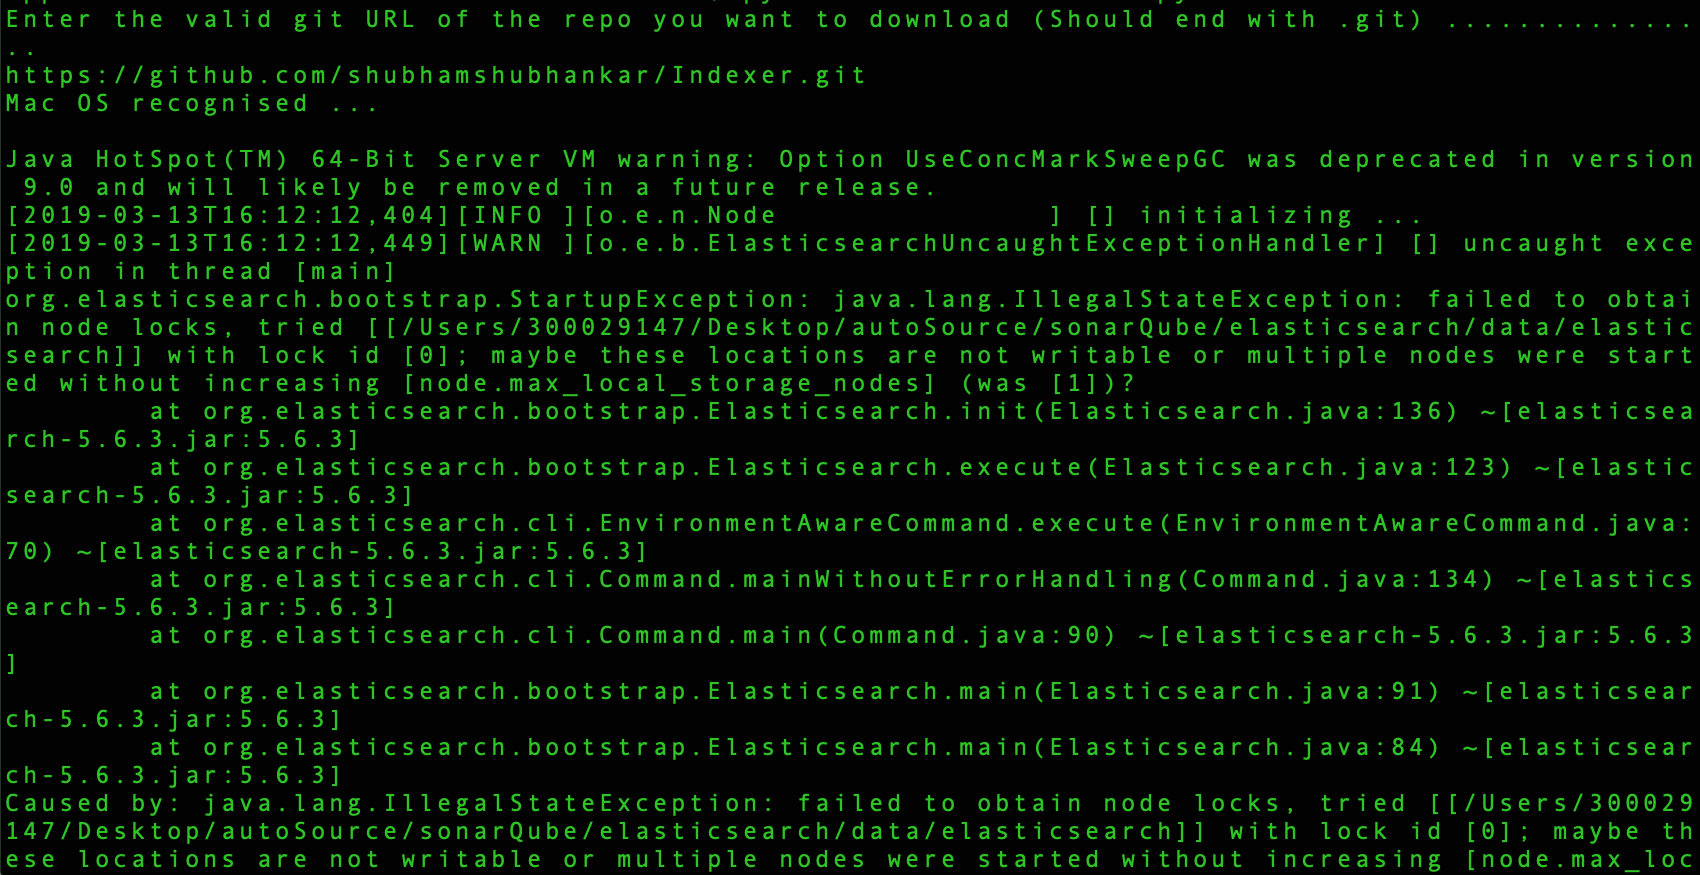
  4. 그런 다음 executeScanner.py를 실행합니다(python3 executeScanner.py). 스캔하려는 GIT 저장소를 묻습니다.
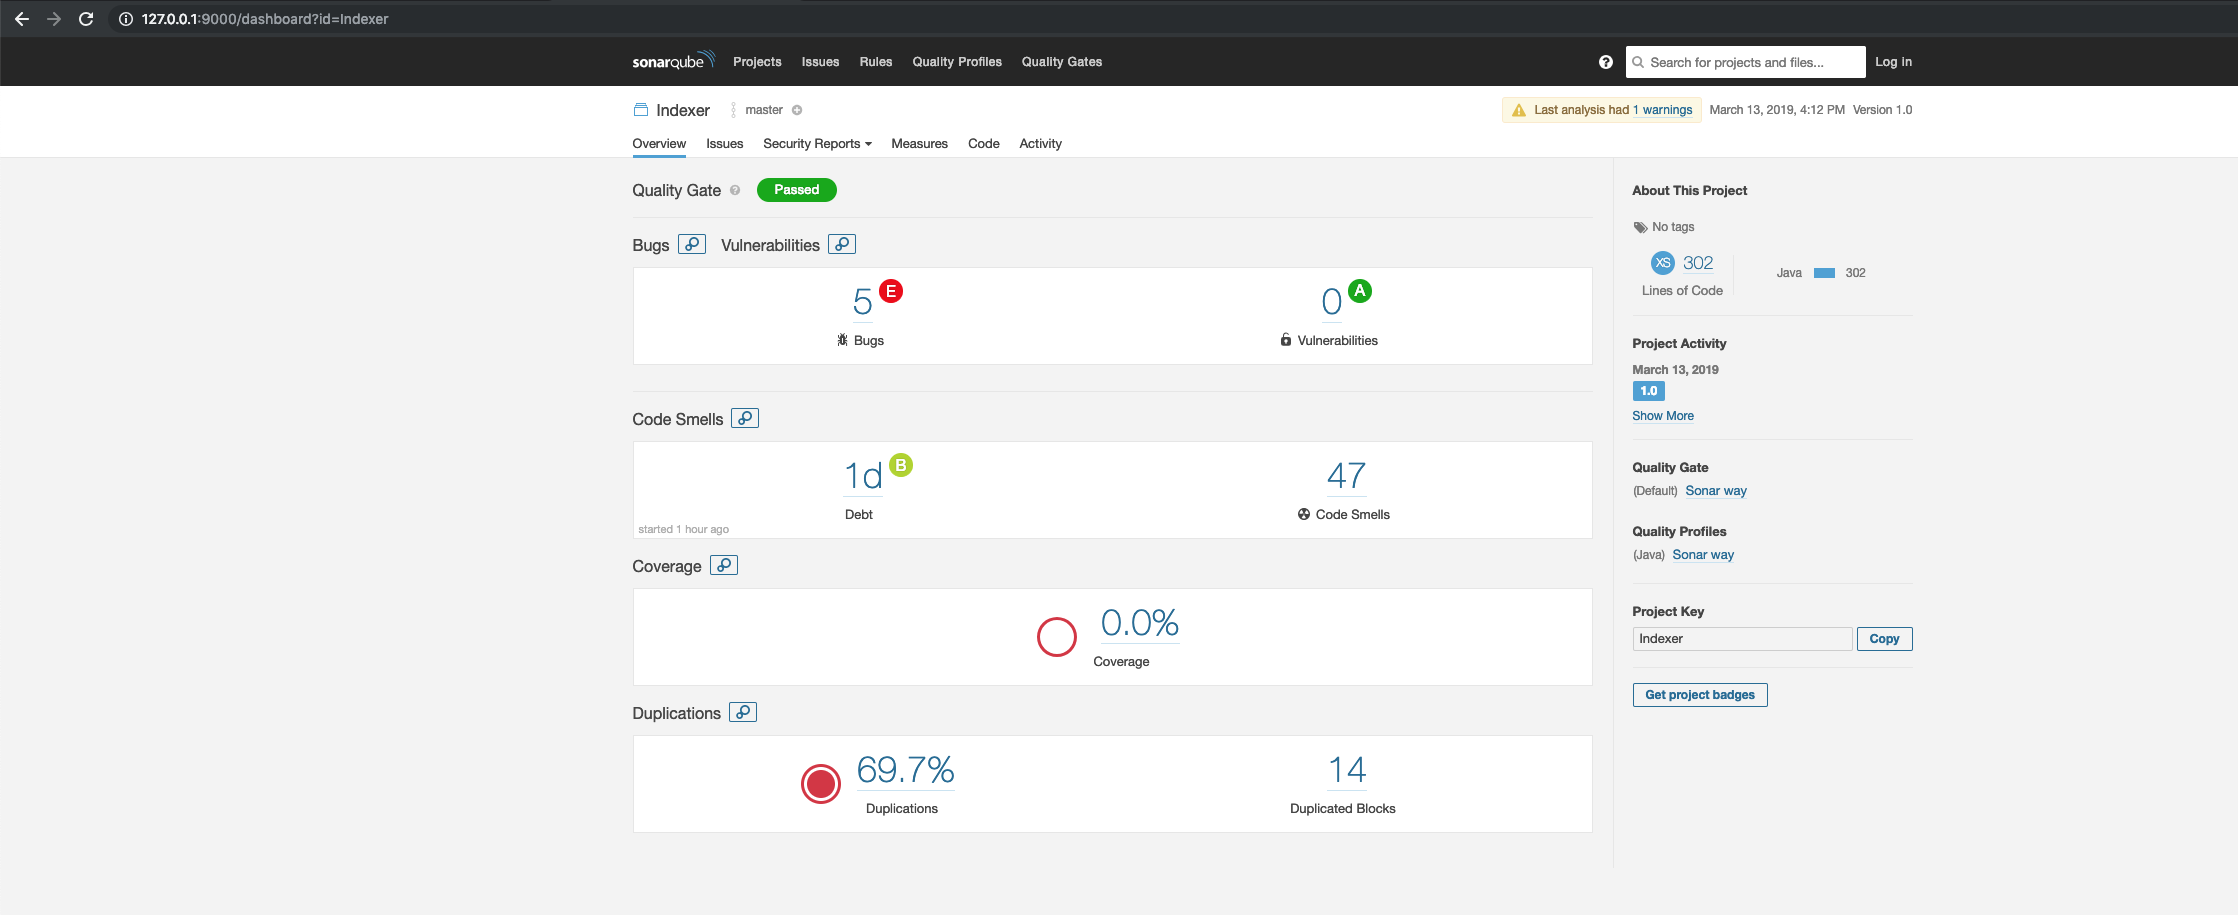
  5. SonarQube 포털('http://127.0.0.1:9000')에서 결과에 액세스합니다.

스크린샷

SonarQube 및 SonarScanner 다운로드

Downloading SonarQube and SonarScanner

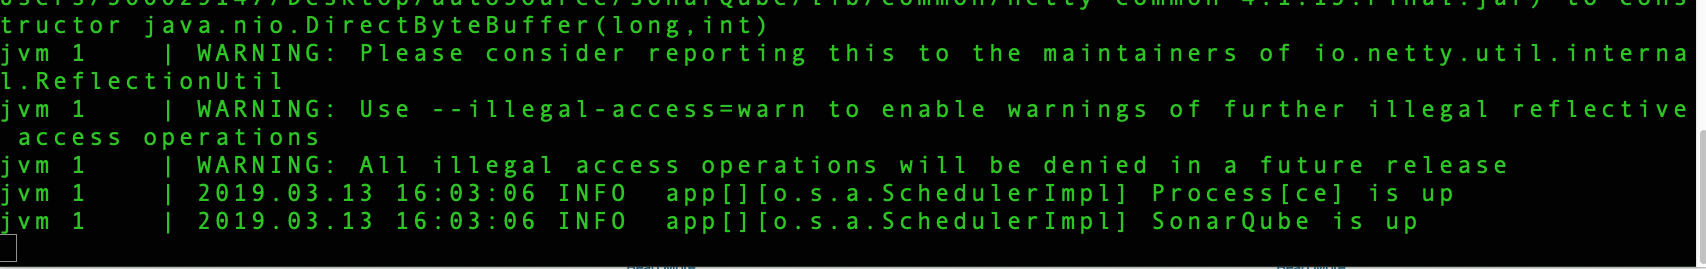
SonarQube 실행 중

SonarQube is Up and Running

스캐너 실행

Executing SonarScanner

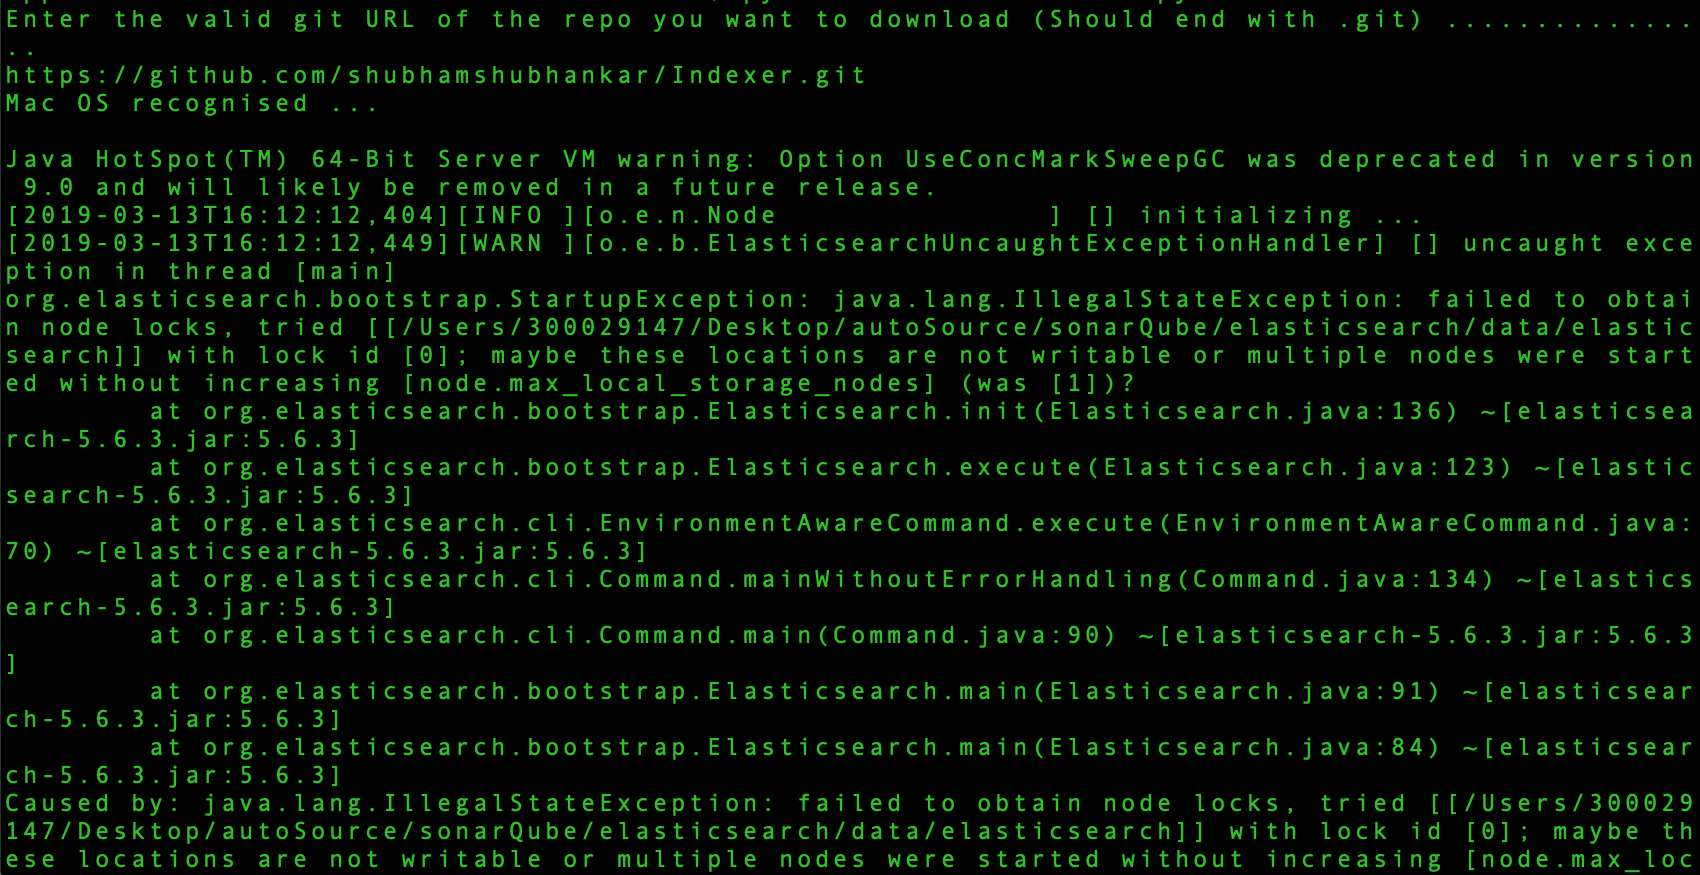
스캔 시작됨

SonarScanning Started

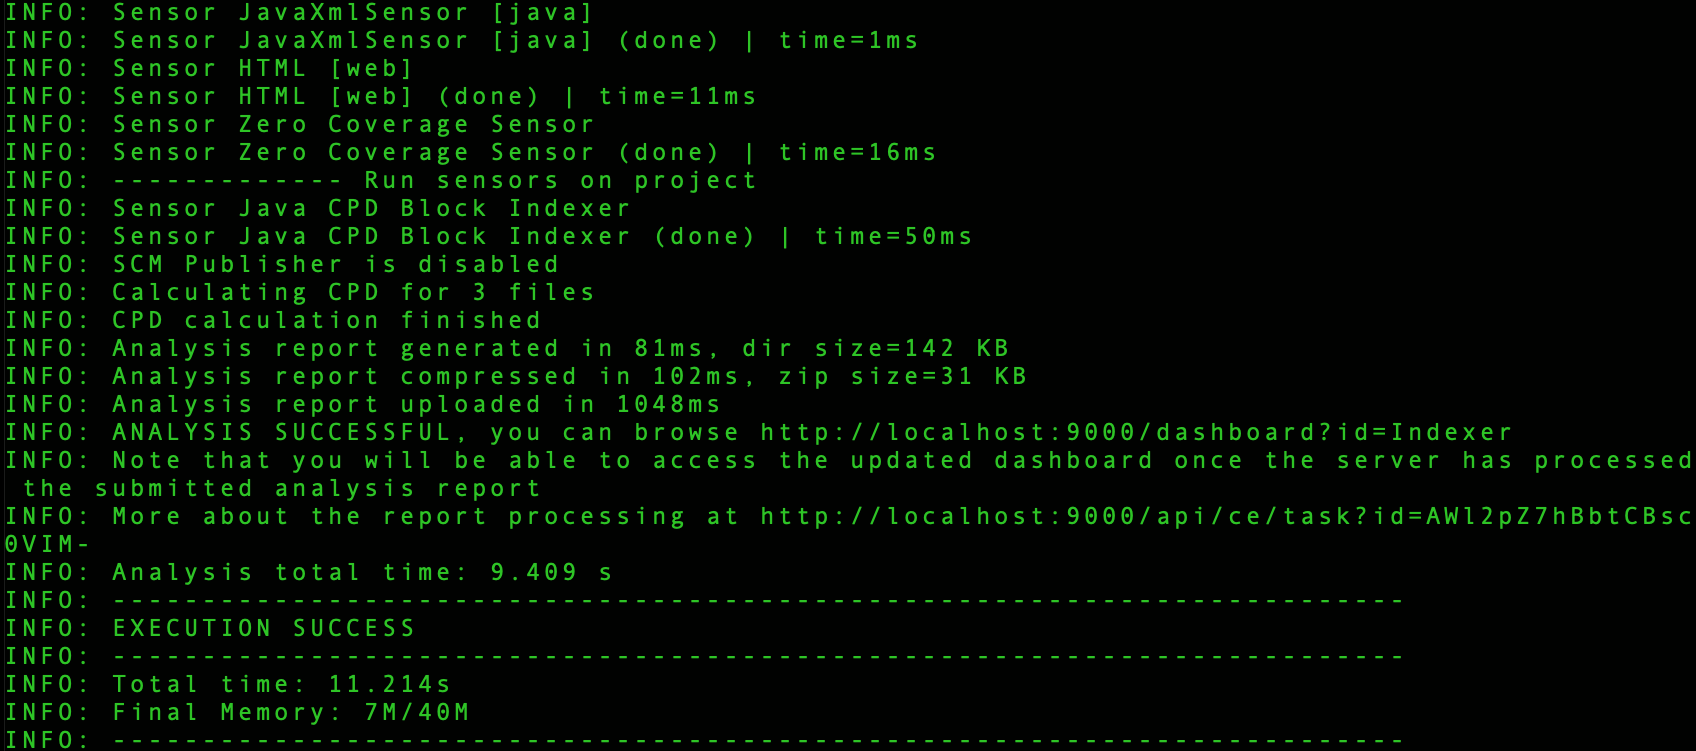
스캐너 실행 성공

Scanner Execution Successful

SonarQube 대시보드에 결과 표시

Results showing in SonarQube Dashboard

협력자

  • Malkit Singh
  • Shubham Shubhankar Sharma
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →