
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 c53elyas/cve-2023-33733
CVE-2023-33733에 대한 상세한 기술 분석 자료와 개념 증명(PoC) 익스플로잇으로, Reportlab Python 라이브러리의 HTML-to-PDF 처리 과정에서 샌드박스를 우회하여 원격 코드 실행이 가능한 취약점입니다.
 firelock-ai/kin
AI가 작성한 코드를 위한 시맨틱 그래프 기반 버전 관리. 파일 diff 대신 엔티티와 관계를 추적하여 영향 범위 분석, 섀도 병합 리뷰, MCP 기반 에이전트 컨텍스트를 가능하게 함으로써 신뢰할 수 있는 AI 생성 소프트웨어를 지원합니다.
 masahiro331/cve-2019-10758
CVE-2019-10758에 대한 개념 증명 익스플로잇으로, 조작된 문서 주입을 통해 mongo-express에서 원격 코드 실행을 시연합니다. curl 및 스크립트 기반 페이로드를 포함합니다.
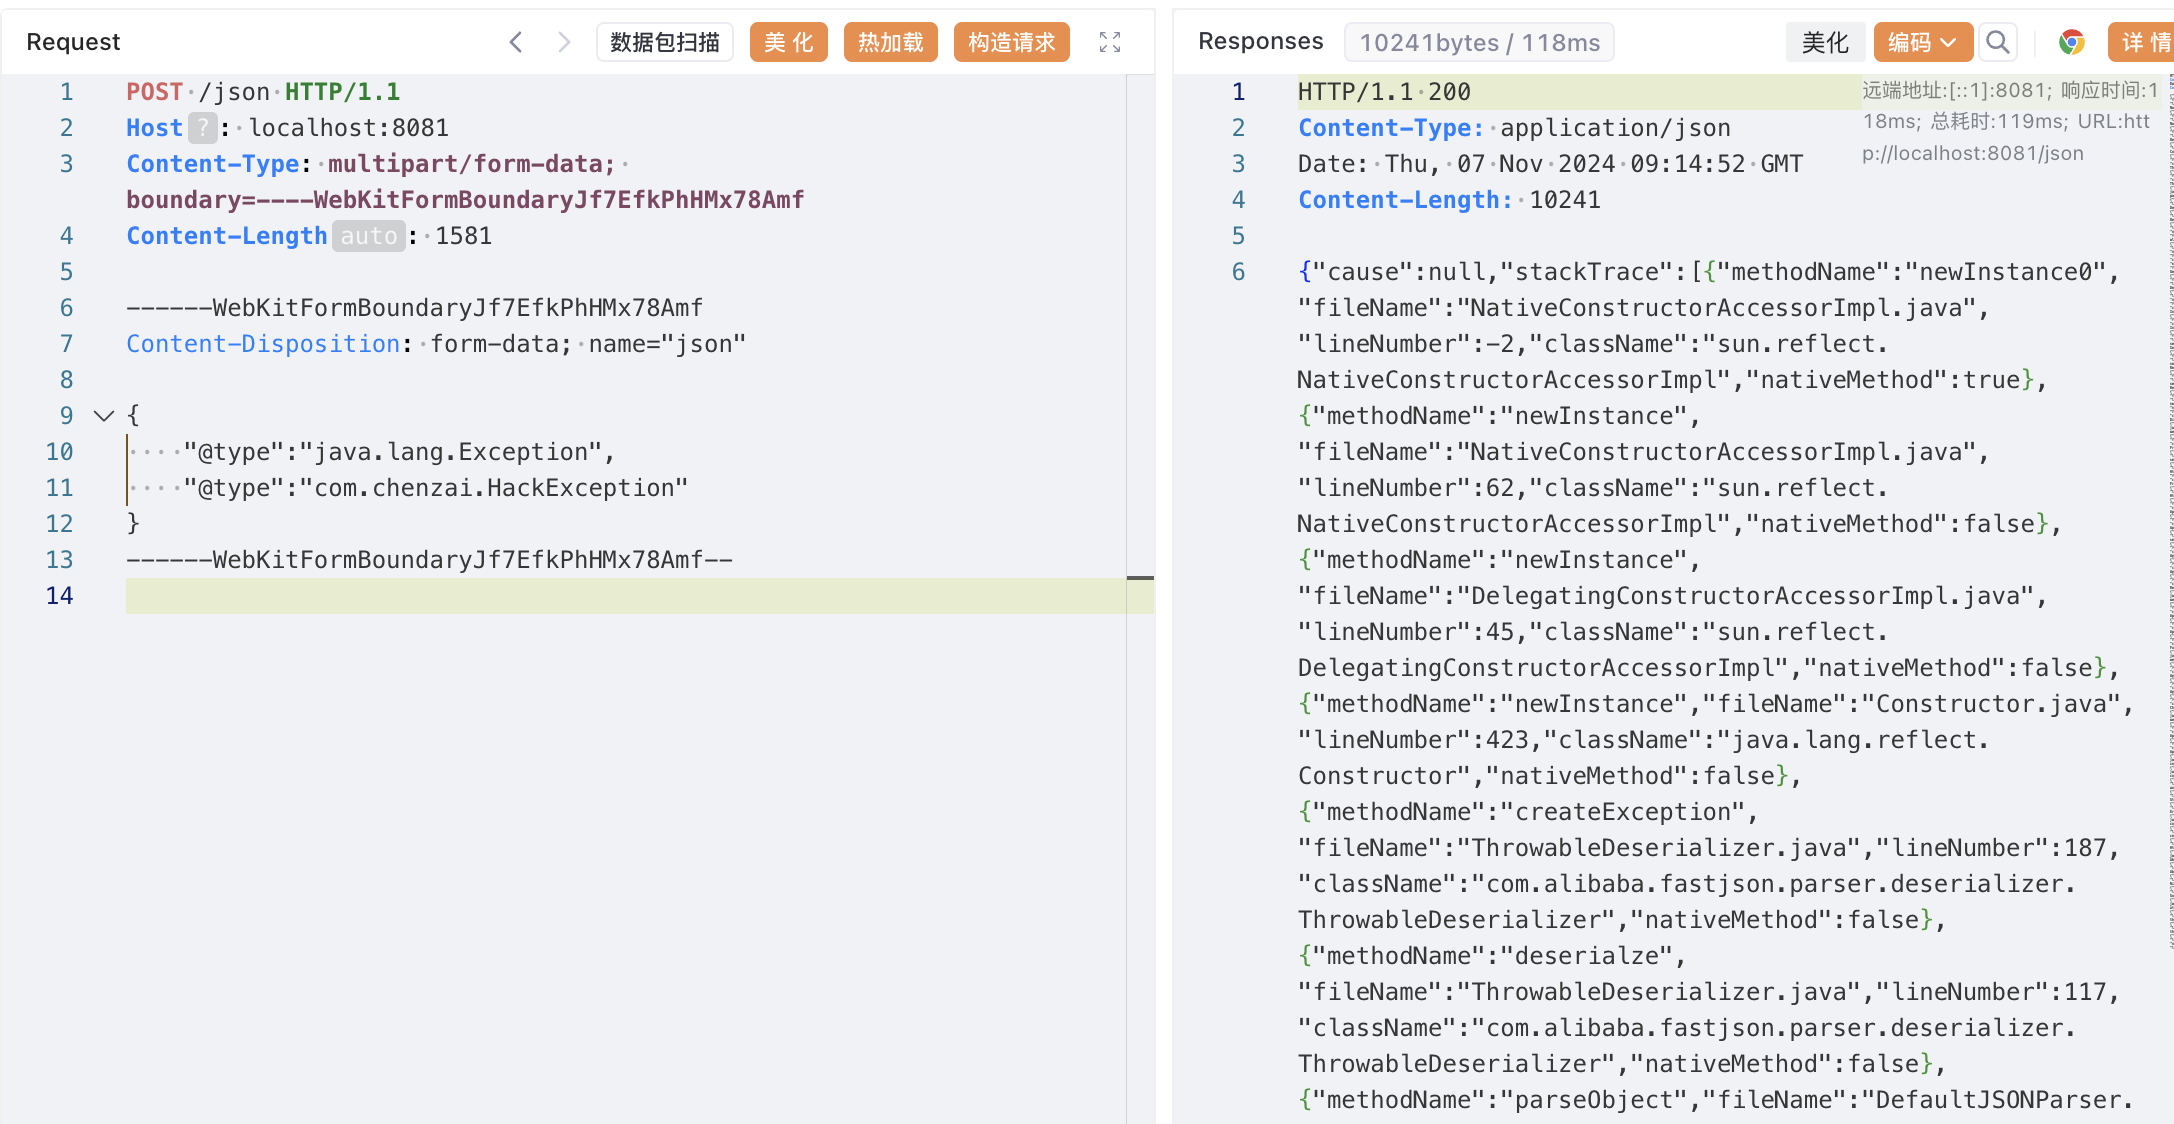 luelueking/cve-2022-25845-in-spring
Spring 환경용 CVE-2022-25845(fastjson 1.2.80) 익스플로잇으로, 단계별 PoC, 파일 읽기, Jackson/commons-io 역직렬화 체인을 통한 임의 파일 쓰기를 제공합니다.
 67-6f-64/antioreans-codedevirtualizer
Themida의 FISH 가상 머신(2.2.5.0-2.2.7.0)을 디버추얼라이즈하여 보호된 바이너리에서 네이티브 코드를 복원하는 IDA 6.8 플러그인으로, 리버스 엔지니어링 연구를 위한 도구입니다.
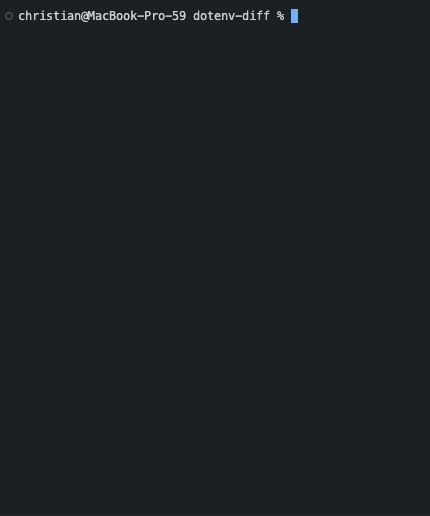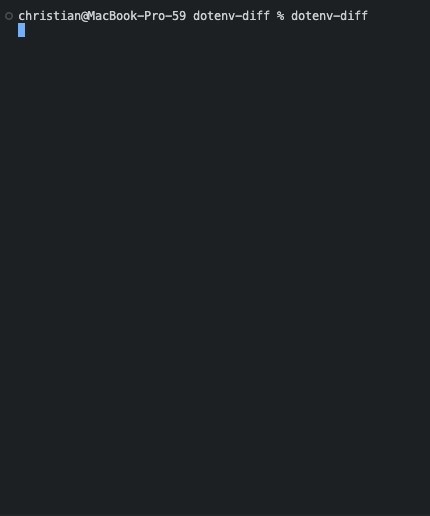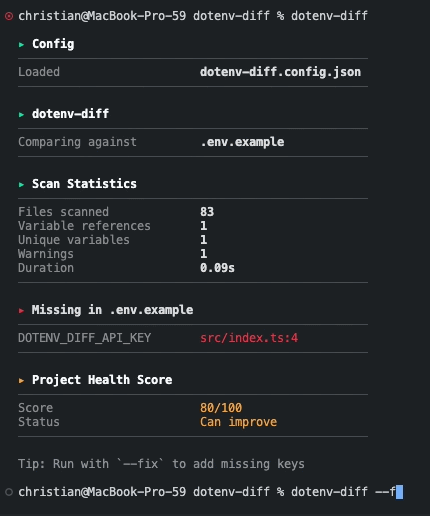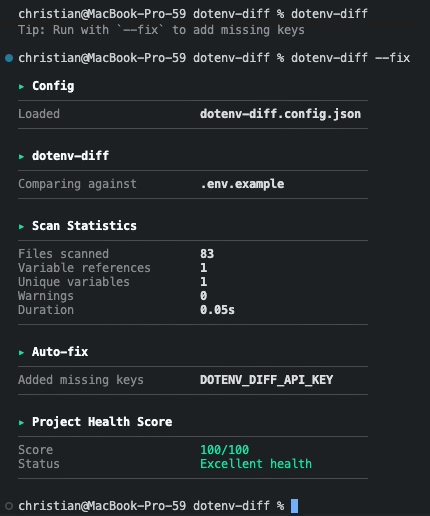 chrilleweb/dotenv-diff
코드베이스에서 환경 변수 사용 검증
 nccgroup/ccs
정규 표현식 기반 스캐너로, 코드베이스에서 하드코딩된 자격 증명을 탐지합니다. CI/CD 통합을 위해 설계되었으며, 주석을 통한 탐지 억제 기능과 낮은 오탐률을 특징으로 합니다.
 r00tkitsmm/pishi
Pishi는 macOS용 kcov와 같은 코드 커버리지 도구입니다.
 vladko312/research_successful_errors
SSTI 및 코드 인젝션을 위한 오류 기반(Error-Based) 및 부울 오류 기반(Boolean Error-Based) 블라인드 기법을 소개하는 백서입니다. 여섯 가지 프로그래밍 언어에 대한 범용 페이로드와 SSTImap에의 통합을 포함합니다.
 soheilkhodayari/jaw
JAW: 클라이언트 측 JavaScript를 위한 그래프 기반 보안 분석 프레임워크
 jonwiggins/xmloxide
순수 Rust로 작성된 libxml2 재구현
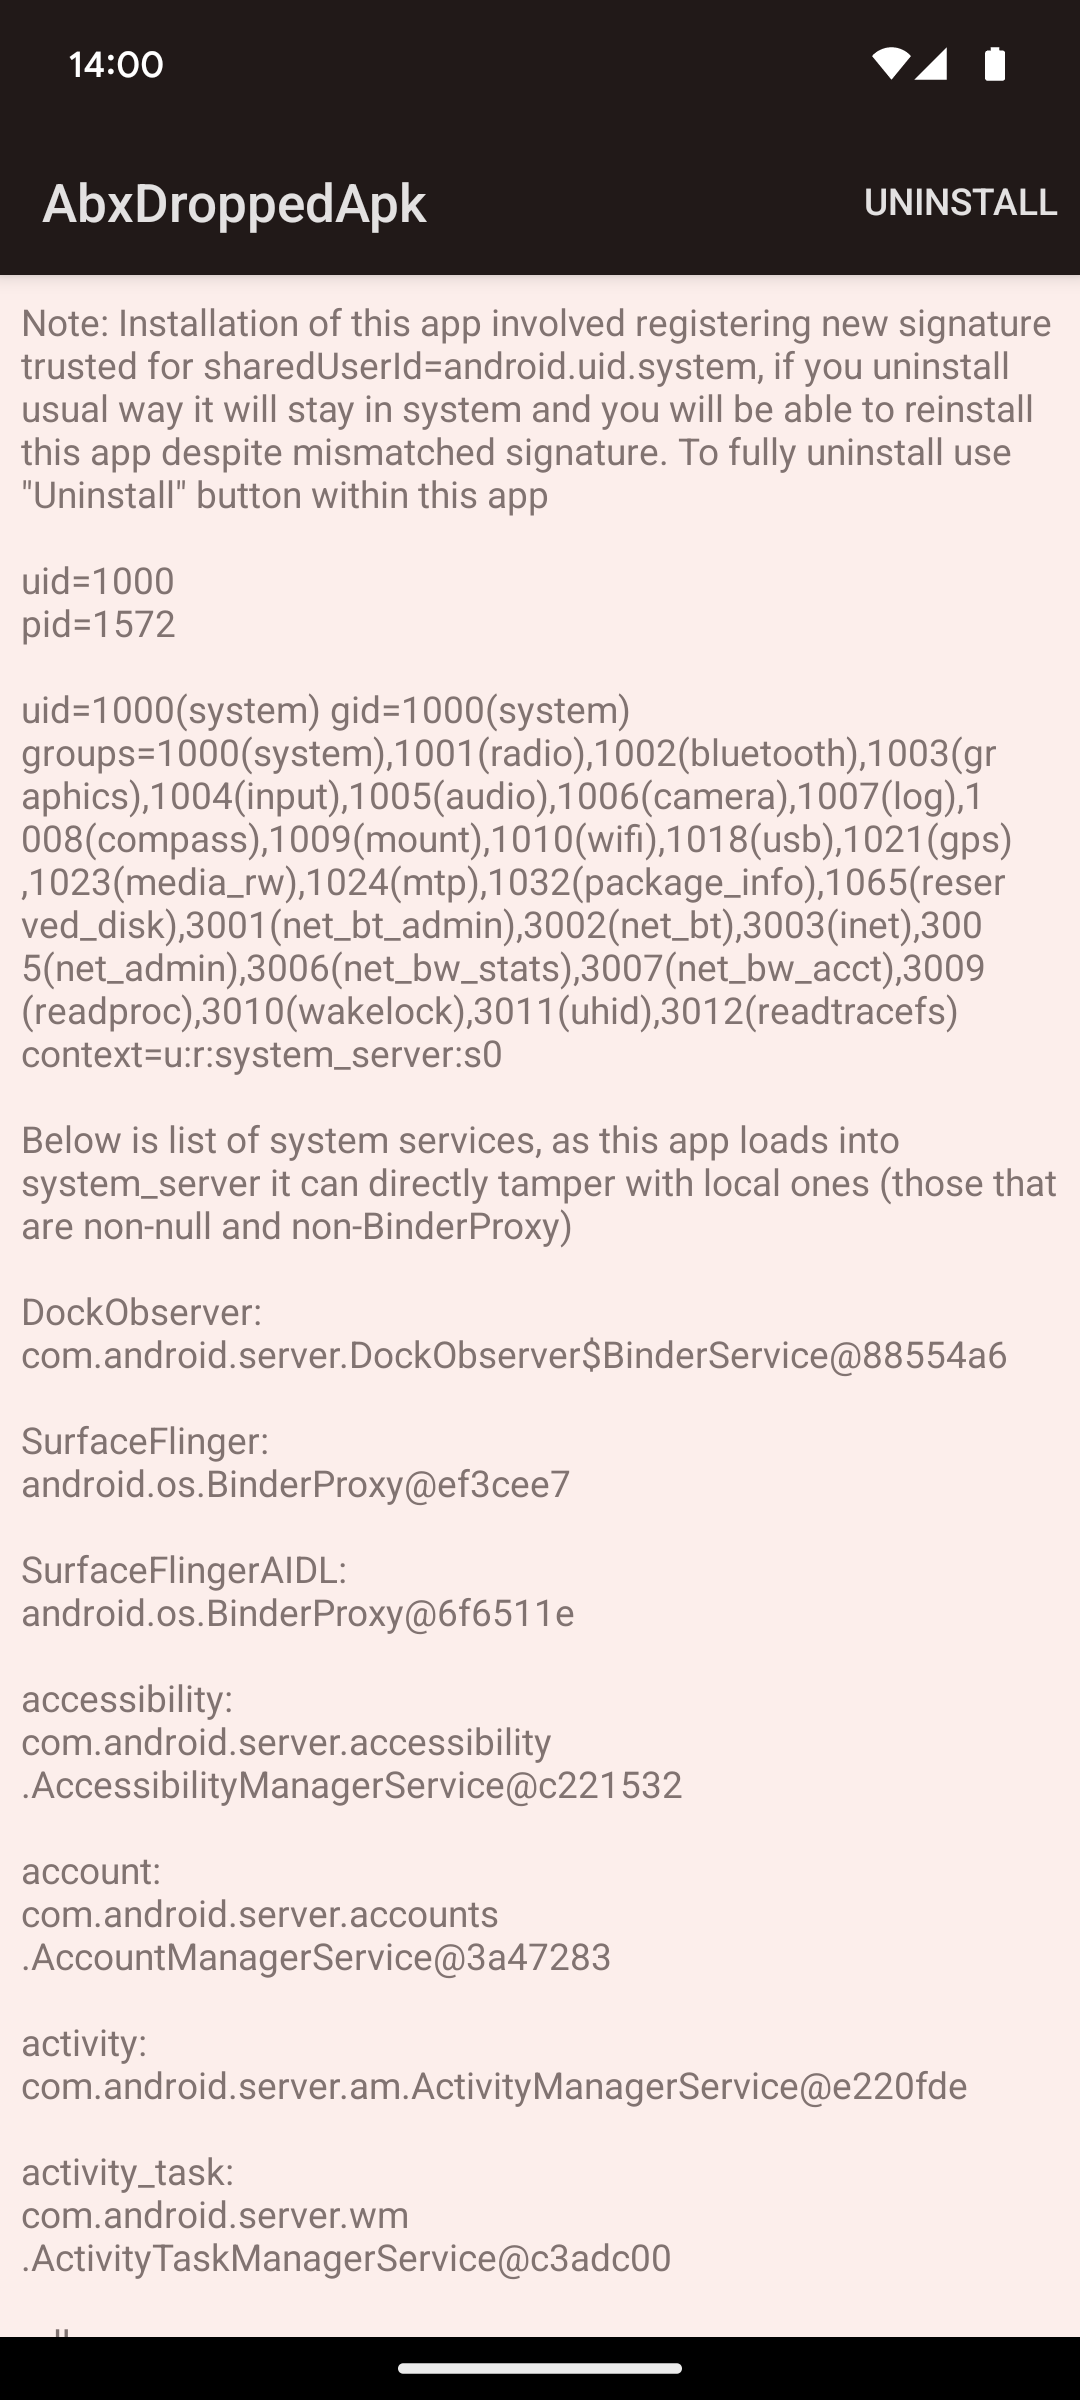 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 momenbasel/malware-check
정적 및 동적 분석 도구로, 악성 코드, 의심스러운 바이너리, 개인정보 침해를 탐지합니다.
 nova-hunting/nova-tracer
NOVA - 프롬프트 인젝션 공격에 대응하는 Claude Code 보호 시스템








