#1
 mokokash/ejbca-pqc-lab
ML-DSA-65 (NIST FIPS 204)를 사용한 순수 PQC 2계층 PKI 계층 구조 — EJBCA Community Edition 기반 Root CA + Sub CA 및 CRL과 OCSP
 jasalurah/creating-a-vulnerable-docker-environment-cve-2023-30212-
CVE-2023-30212 악용 연습을 위한 Docker 기반 취약한 환경으로, 반사형 XSS 취약점이 있는 OURPHP 웹 앱을 포함하여 보안 교육을 제공합니다.
 ifulxploit/minio-security-vulnerability-checker
이 프로그램은 CVE-2022-35919 취약점과 관련된 Minio 시스템의 보안을 검사하기 위해 만들어진 도구(tool)입니다.
 cved-sources/cve-2017-7494
cve-2017-7494
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
오픈 소스 아이덴티티 및 액세스 관리 솔루션으로, 현대 애플리케이션 및 서비스를 위한 싱글 사인온, 사용자 페더레이션 및 중앙 집중형 인증을 제공합니다.
 shoucheng3/keycloak__keycloak_cve-2022-3782_20-0-1
오픈 소스 ID 및 액세스 관리 플랫폼으로, 현대 애플리케이션과 서비스를 위해 싱글 사인온(SSO), 사용자 페더레이션, 중앙 집중식 인증을 제공합니다.
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
최신 애플리케이션 및 서비스에 Single Sign-On, 사용자 페더레이션 및 중앙 집중식 인증을 제공하는 오픈 소스 ID 및 액세스 관리 솔루션입니다.
 catnip-express-maxim/awstestexploit
AWS 익스플로잇 CVE-2025-2598이 여전히 작동하는지 테스트
 cved-sources/cve-2019-6340
CVE-2019-6340 실습용 Docker 컨테이너로, Drupal 보안 테스트를 연습하기 위한 Cved 취약 컨테이너 관리 프레임워크의 일부입니다.
 corelight/cve-2021-38647-noimages
Zeek 패키지 CVE-2021-38647 (OMIGOD) 익스플로잇 시도를 탐지하며, OMI/WMI 트래픽을 모니터링하여 누락된 Authorization 헤더 및 악성 SOAP 페이로드를 확인하고, 구성 가능한 포트와 사고 대응 트라이지 데이터를 제공합니다.
 jeromeyoung/vmware-cve-check
CVE-2021-22005
 amalpvatayam67/day04-nexus-4956
Nexus Repository 3 경로 탐색 (CVE-2024-4956)
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.
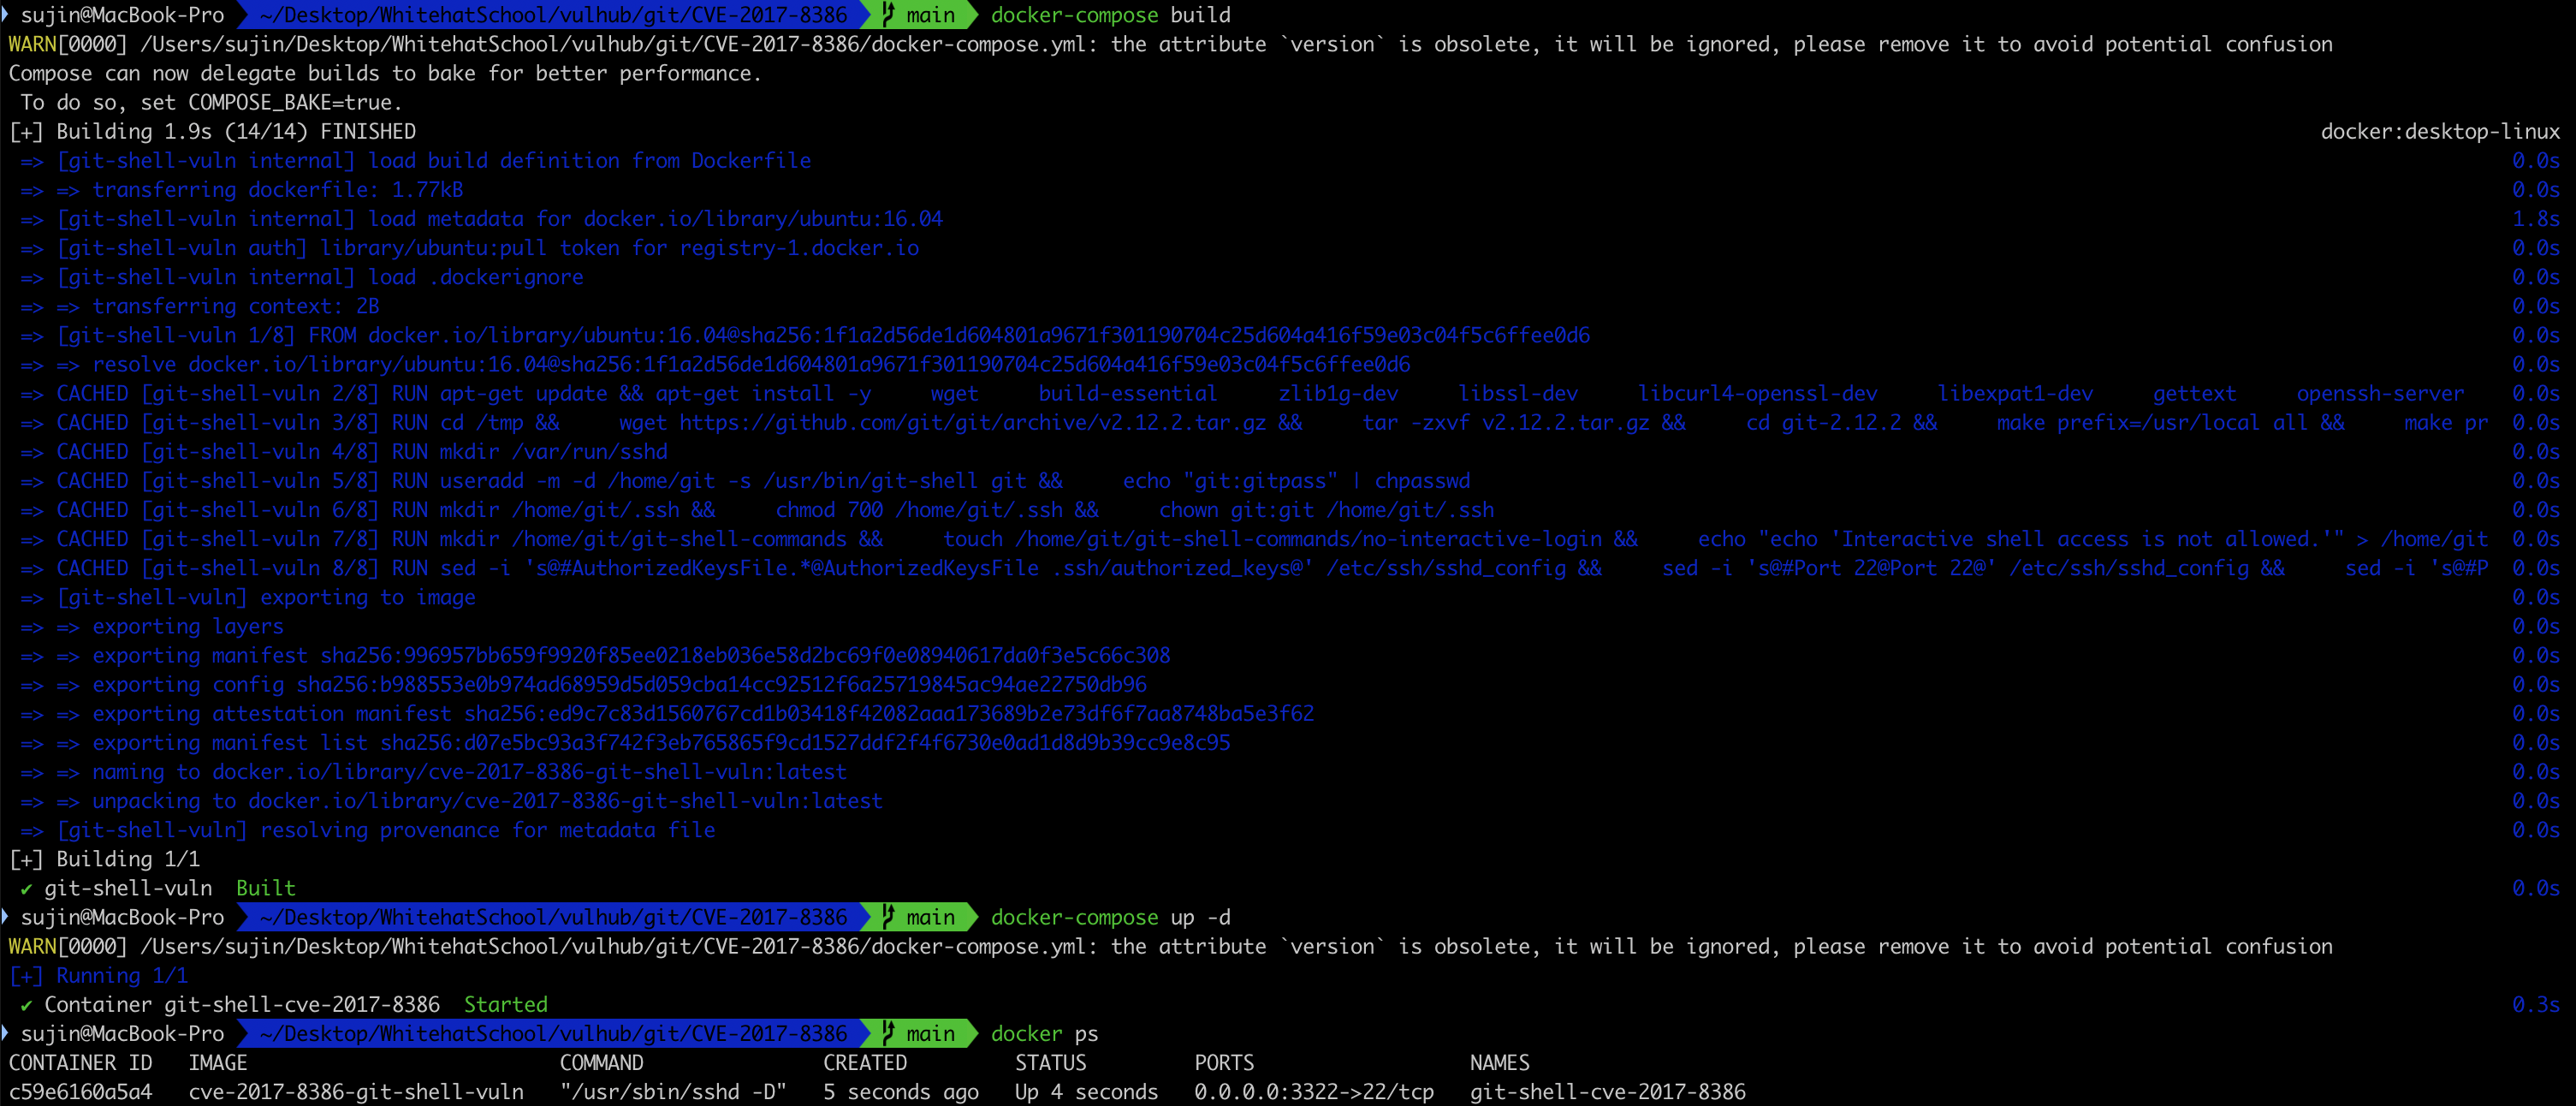 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell 샌드박스 우회 취약점에 대한 PoC
 gina-alaska/bash-cve-2014-7169-cookbook
서버 전반에 걸쳐 Shellshock(CVE-2014-7169) bash 취약점을 탐지 및 패치하는 Chef 쿡북으로, 자동화된 구성 관리를 사용합니다.
 meganekos/secure-by-default-rce-demo
Secure-by-default 데모 랩으로, 컨테이너 하드닝(distroless 이미지, non-root, 읽기 전용 파일시스템, 런타임 주입 시크릿)이 치명적인 Next.js/React Server Actions RCE(CVE-2025-55182…
 performant-labs/cve-2024-22262
Spring 애플리케이션의 CVE-2024-22262에 대한 개념 증명 익스플로잇으로, Dev Container 환경을 통해 직접적인 취약점 탐색 및 테스트가 가능합니다.