
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 moshuum/tf-log4j-aws-poc
이 프로젝트 파일은 Terraform 코드형 인프라(IaC) 방식을 사용하여 AWS에서 log4j 취약점(CVE-2021-44228)의 개념 증명(PoC)을 시연합니다.
 oscerd/kroxylicious-pqc-filter
클라이언트 코드 변경이 전혀 필요 없이 Apache Kafka에 투명한 포스트퀀텀(ML-KEM + AES-256-GCM) 레코드 수준 암호화를 제공하는 Kroxylicious 필터 플러그인입니다.
 gonsarrabia/minimus-junior-backend-exercise
주니어 백엔드 지원자 과제: Melange로 dasel CLI(v3.3.1) 패키징, CVE-2026-33320 수정, Apko를 사용한 최소 컨테이너 이미지 빌드.
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Npcap을 통한 실시간 패킷 캡처, 저지연 트래픽 분석, PyTorch Autoencoder를 이용한 비지도 위협 탐지를 수행하며, 비동기 다중 채널 경보 엔진을 기반으로 하는 이벤트 기반 네트워크 모니터링 플랫폼입니다.
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP 서버 (CVE-2025-69256) 기본 점수: 9.4/10 → CTT 강화 점수: 9.9/10 Serverless Framework의 MCP(Model Context Protocol) 서버에서 발견된 심각한 명령 주입…
 radyio/cve-2014-6271
CVE(ShellShock) 프레젠테이션 프로젝트 – PDF, 기술 시연 및 재현 가능 포함
 glutenfree69/zigraceexploit
Zig로 작성된 CVE-2021-25741 POC
 scumfrog/fiberbreak
React2Shell 익스플로잇 도구 (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: lollms-webui /api/proxy의 치명적인 SSRF - 인증되지 않은 임의 요청 위조 (CVSS 9.1)
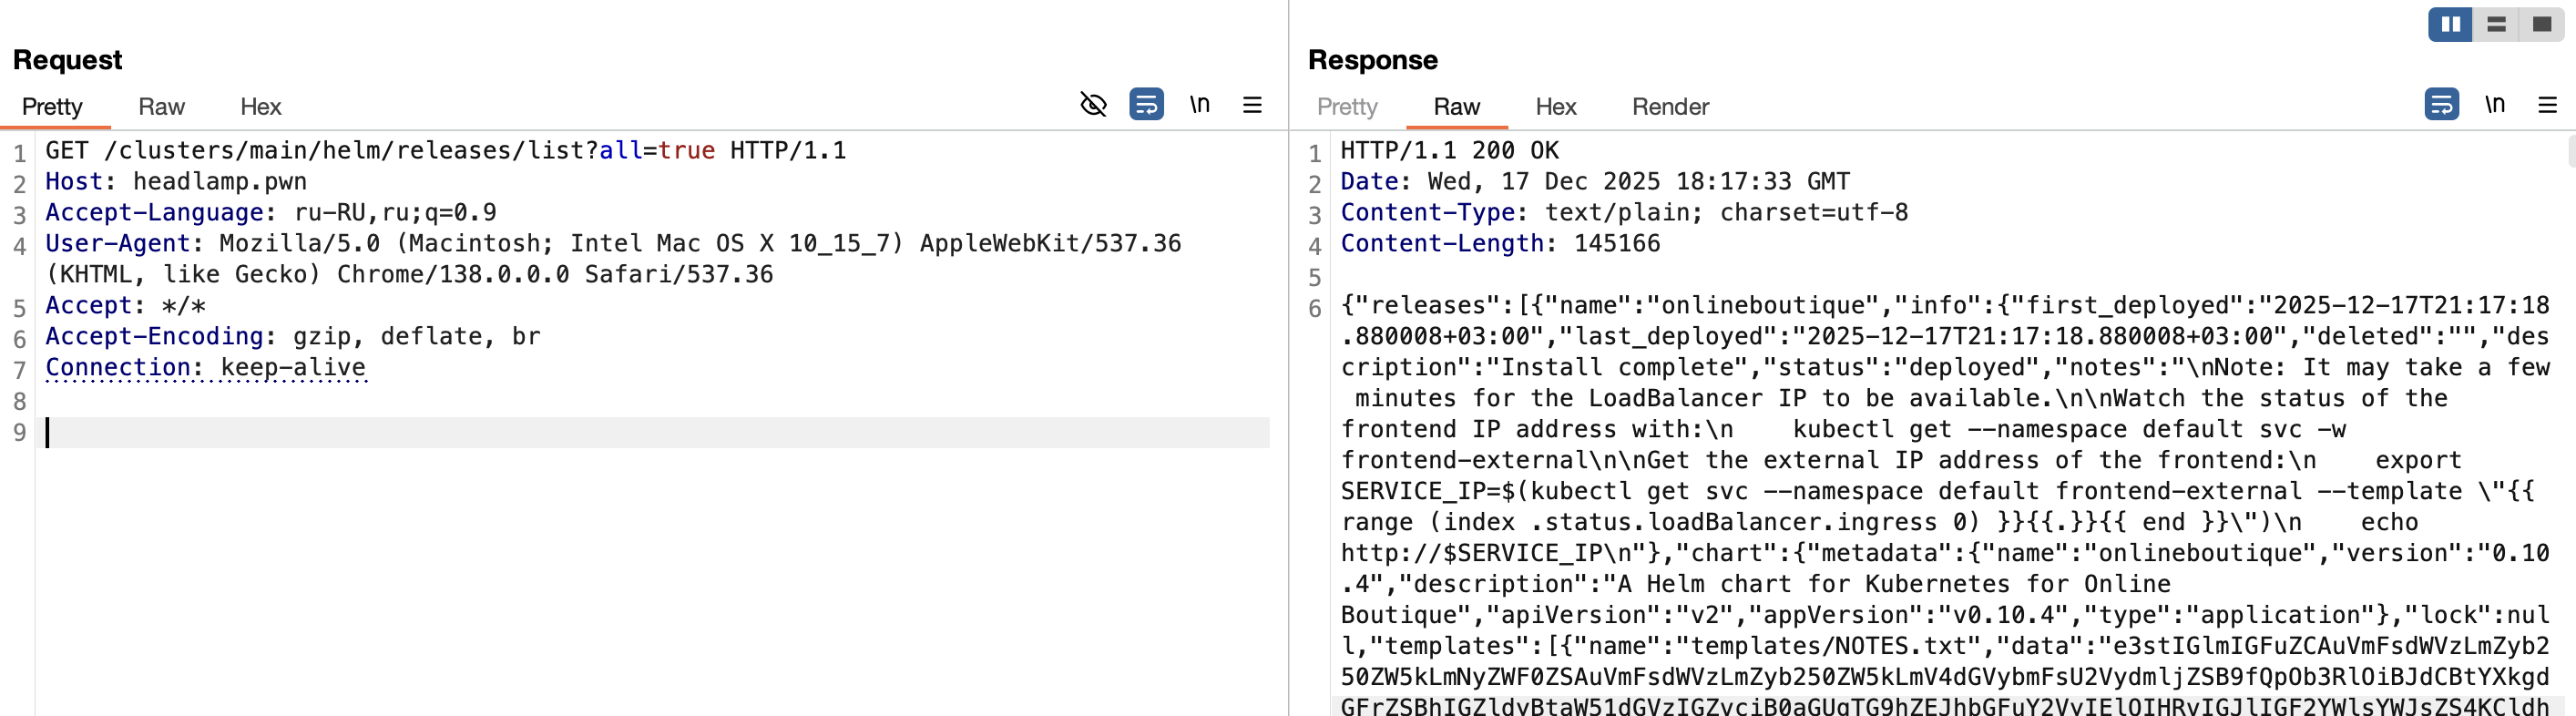 r0binak/cve-2025-14269
CVE-2025-14269 PoC 익스플로잇
 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 기술 분석 및 PoC: DigitalOcean Droplet Agent의 인증되지 않은 루트 원격 코드 실행 (CVSS 10.0).
 b0b0haha/cve-2026-29955
# CVE-2026-29955 개념 증명 KubePlus kubeconfiggenerator의 명령 주입 취약점으로, Kubernetes 클러스터에서 원격 코드 실행 및 ServiceAccount 토큰 탈취를 허용합니다.
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914는 Azure Networking의 심각한 결함을 노출하여 공격자가 권한을 상승시키고 서브넷 전반의 라우팅을 제어할 수 있게 합니다. 이 문서는 "GetRouteTable" API의 누락된 권한 검사가 측면 이동과 원격 악용을 가능하게 하는…
 sudo-wp/sudowp-adminer
WordPress용 안전한 제로 트러스트 데이터베이스 관리 도구입니다. 로컬 연결만 허용하여 중요한 SSRF 취약점(CVE-2021-21311)을 수정합니다.
 pvharmo2/gha-lab-5511dc3f73
# 승인된 보안 연구소의 CVE-2026-45131 재현 (.github/workflows/pull-request.yaml의 pwn 요청) — CloudPirates-io/helm-charts @ 9f5a7186 스냅샷
 chernandez321/cve-2025-9074-docker-escape
이 스크립트는 교육용 및 HackTheBox와 같은 승인된 환경에서 사용하기 위한 것입니다. 명시적 허가 없이 시스템을 대상으로 사용하는 것은 불법입니다.
 rrespxwnss/cve-2025-63571
개념 증명(PoC)으로, ChatGPT에서 서버 측 요청 위조(SSRF)를 시연하여 공격자가 AI가 임의의 HTTP 요청을 보내도록 강제할 수 있게 하며, 내부 인프라와 클라우드 메타데이터를 노출시킵니다.








