#1

 ajf8729/blacklotus
Intune, ConfigMgr 및 일반 사용을 위한 BlackLotus(CVE-2023-24932) 탐지/복구 스크립트
 all3xj/fixing-google-secops-detections
Google Chronicle 큐레이티드 탐지 항목을 튜닝 및 리팩토링하여 알림 피로를 제거하고 논리적 허점/버그를 수정합니다.
 atlasvector/kestra-cve-2026-53576
Kestra의 인증되지 않은 RCE인 CVE-2026-53576의 엔드투엔드 재현 및 교차 계층 탐지 - 기본 PoC를 넘어 일반적인 Docker 소켓 오설정이 어떻게 컨테이너 root 권한을 호스트 전체 장악으로 이어지는지 보여줍니다.
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287 취약점의 컨테이너화 및 배포 가능한 사용. 자세한 내용은 README.md를 참조하세요.
 gunyakit/cve-2025-1974-poc-exploit
쿠버네티스 Ingress-nginx RCE (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 기술 보고서를 위한 증거 및 데이터로, Kubernetes 상의 15개 AI 서빙, 벡터 데이터베이스 및 MCP Helm 차트의 보안 기본값에 관한 것입니다.
 gteissier/cve-2017-10617
Juniper Contrail XXE 취약점(CVE-2017-10617)에 대한 개념 증명 익스플로잇으로, 로컬 파일 공개 및 자격 증명 추출을 시연하는 Docker 기반 랩 환경을 포함합니다.
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 서버에서 SSH 프로토콜 메시지 처리의 결함으로 인해 악의적인 행위자가 유효한 자격 증명 없이 영향을 받는 시스템에 무단으로 접근하고 임의의 명령을 실행할 수 있습니다
 fabriziosalmi/tanstack-compromise-checker
TanStack npm 공급망 공격 지표(CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)를 탐지하는 셸 스크립트
 aoripus-ltd/januscape-hotfix
KVM/x86 shadow MMU의 게스트-호스트 탈출 취약점(CVE-2026-53359)에 대한 완전한 수정 모음입니다. 무중단 라이브패치부터 커널 업그레이드까지 모든 운영 시나리오를 다룹니다. / KVM/x86 shadow MMU 가상 머신 탈출…
 murrez/cve-2026-100835
CVE-2026-100835에 대한 Python PoC: AllowedChipIDs/AllowedPIIDs에 대해 Contrast 매니페스트를 감사하고, 버전을 탐지하며, Coordinator 엔드포인트를 프로브하여 aTLS 증명 릴레이 위험을 평가합니다.
 rahulreddykarne/cve-2026-15911-confluent_kafka
HashiCorp Vault KMS에서 confluent-kafka의 TLS 인증서 검증 비활성화
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol의 인증되지 않은 RCE인 CVE-2025-55182(React2Shell)를 재현하는 Docker 기반 랩으로, PoC 익스플로잇과 패치된 버전 비교를 포함합니다.
 yifengchen-cc/cve-2026-8933
CVE-2026-8933에 대한 C 기반 개념 증명(PoC)으로, cgroup 동결, 심볼릭 링크 경쟁 조건, udev 규칙 주입을 이용해 root 권한으로 명령을 실행하는 snap-confine 로컬 권한 상승 취약점입니다.
 cirocosta/lighty-sqlinj-demo
CVE-2014-2323 SQL 인젝션 취약점에 대한 교육용 익스플로잇 데모로, lighttpd의 mod_mysql_vhost에서 발생하며, Docker 기반 실습 환경을 통해 취약점 분석 및 패치를 직접 실습할 수 있습니다.
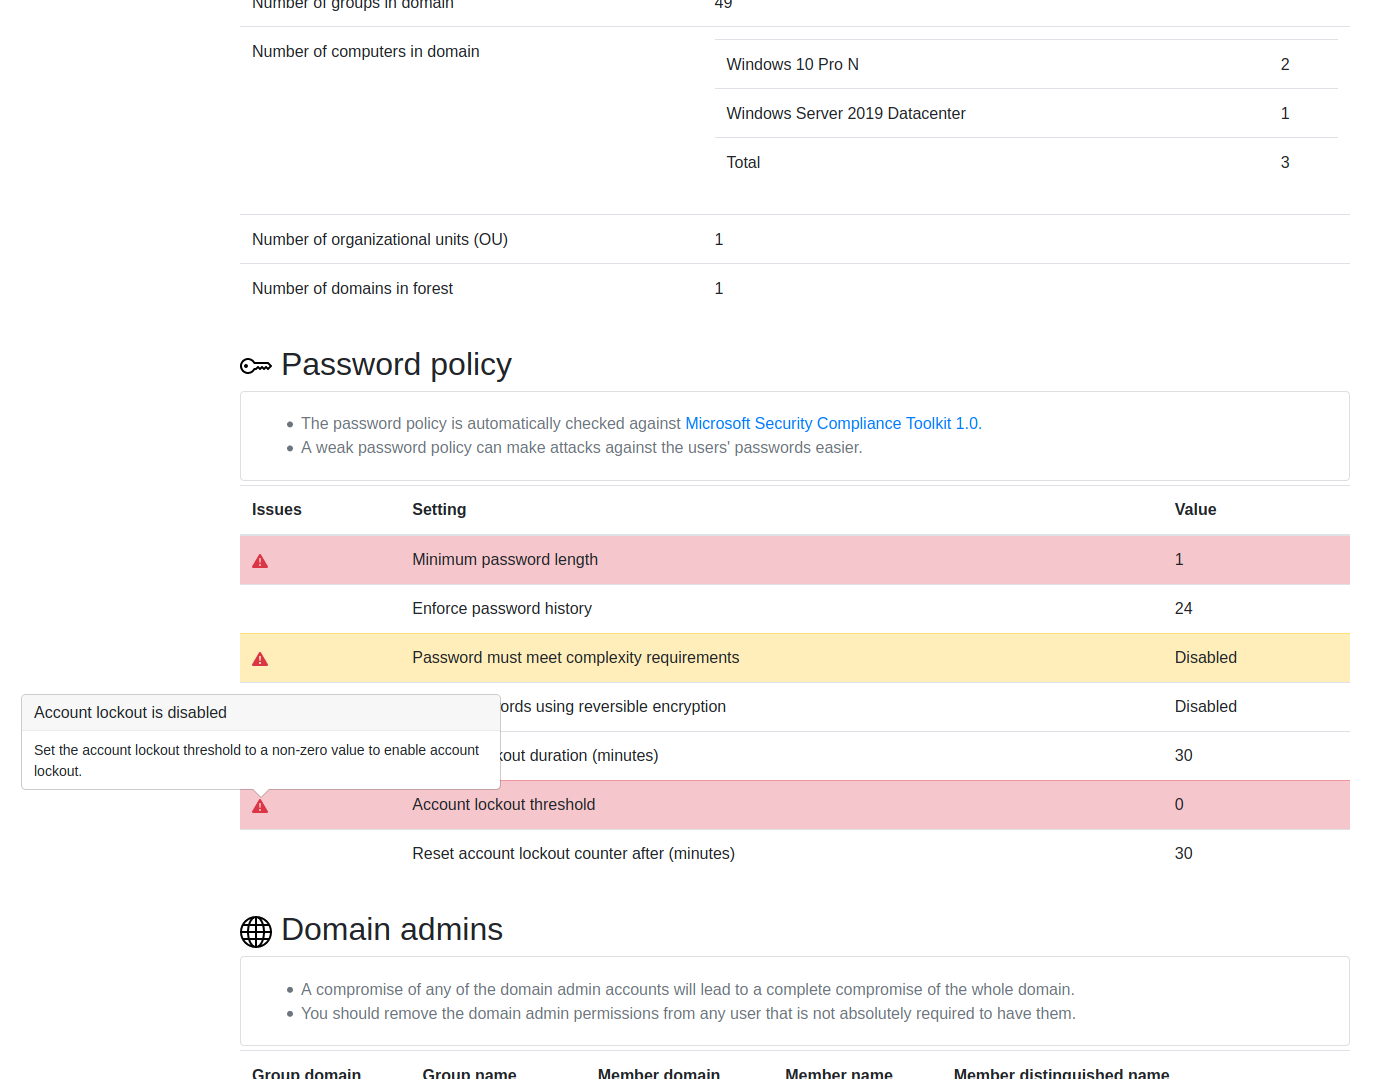 ncsc-fi/tiuku
Tiuku는 다양한 종류의 시스템과 환경을 스캔하여 보안 관련 정보를 수집하고, 그 결과를 브라우저 기반 사용자 인터페이스로 표시하는 도구입니다.
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh의 CVE-2026-46595를 시연하는 Go 개념 증명으로, 스트립된 바이너리의 심볼 검사와 이미지 스캔을 사용하여 취약한 NewServerConn 사용을 검증합니다.