
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 blueteamsteve/cve-2021-41773
CVE-2021-41773에 취약한 Docker 이미지
 xtuc/airgap
현대 AI 시대의 보안: 악성 AI 에이전트 및 악의적인 npm 패키지로부터 방어
 ajutamangdev/hatiyar
모듈식 침투 테스트 프레임워크로, Metasploit 스타일의 대화형 셸, 사전 제작된 CVE 익스플로잇 모듈, 그리고 승인된 보안 평가를 위한 클라우드/네트워크 정찰 기능을 제공합니다.
 nightwatchcybersecurity/airflowscan
Apache Airflow 보안 강화를 위한 체크리스트 및 도구
 helixar-ai/mcp-security-checklist
MCP는 빠르게 채택되고 있습니다. 보안 지침은 뒤처져 있습니다. 이 체크리스트는 보안 엔지니어, 플랫폼 팀, 기술 리더에게 내부 도구든 고객 대상 AI 에이전트든 MCP 배포를 보호하기 위한 명확하고 실행 가능한 기준선을 제공합니다.
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 심각 - 인증 우회 - IdP가 구성되지 않은 경우 인증되지 않은 슈퍼 관리자
 parasimpaticki/awesome-appsec-interview
애플리케이션 보안(AppSec) 인터뷰 준비를 돕기 위한 엄선된 리소스, 연습 문제 및 학습 자료 목록입니다.
 aquasecurity/trivy-plugin-kubectl
kubernetes 리소스의 이미지를 스캔하는 Trivy 플러그인
 pokerfacesad/cve-2021-1056
PoC for CVE-2021-1056, GPU 컨테이너 보안 관련
 typhoon1217/cve-2026-98432-mitigation
Temporary mitigation for CVE-2026-98432 (Linux IPv4 TCP ireq_opt use-after-free): drop IPv4 TCP with IP options, disable MPTCP. Tested scripts +…
 ustayready/outpost
AWS 테스팅 및 리포팅 관리 도구
 darryk10/cve-2021-25735
CVE-2021-25735용 익스플로잇으로, 노드 레이블 조작을 통한 Kubernetes Validating Admission Webhook 우회를 시연하며, 배포 가능한 Docker 컨테이너와 웹훅 등록 스크립트를 포함합니다.
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 ecomtech-oss/pisc
공개 OCI-Image (도커 이미지) 보안 점검 도구
 nccgroup/sfpoldevchk
Salesforce 정책 편차 검사기
 knqyf263/cve-2018-1111
Docker 기반 랩 환경으로, CVE-2018-1111(DynoRoot)을 재현하고 악용할 수 있도록 자동화된 공격자 및 피해자 스크립트를 제공하여 실습형 보안 교육을 지원합니다.
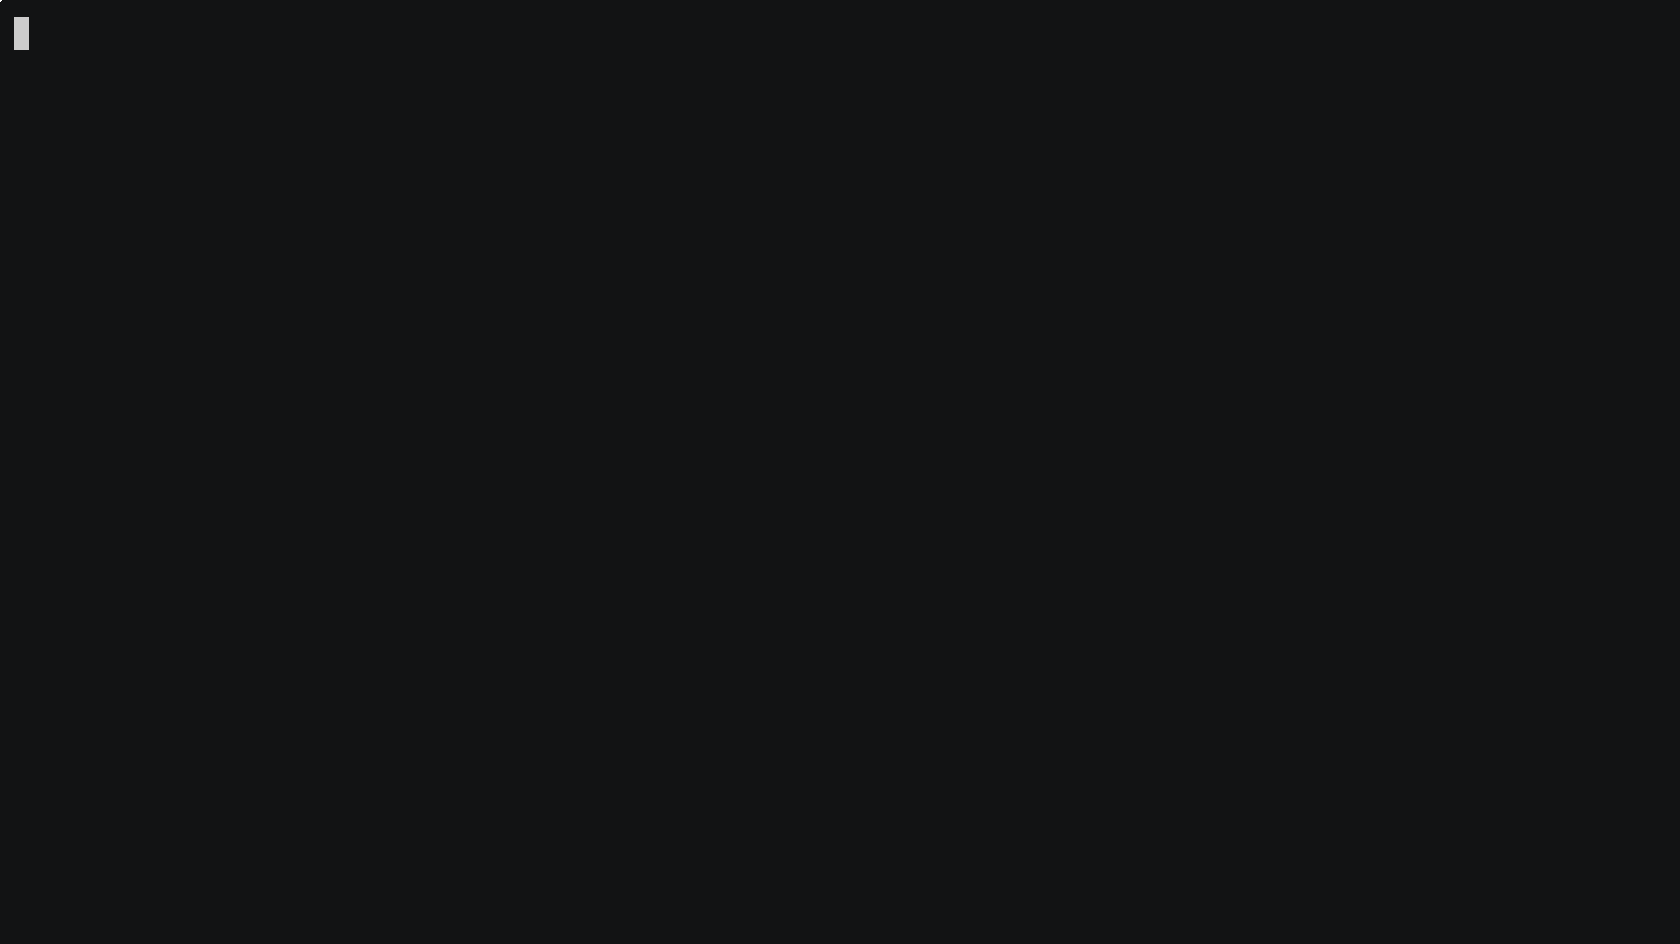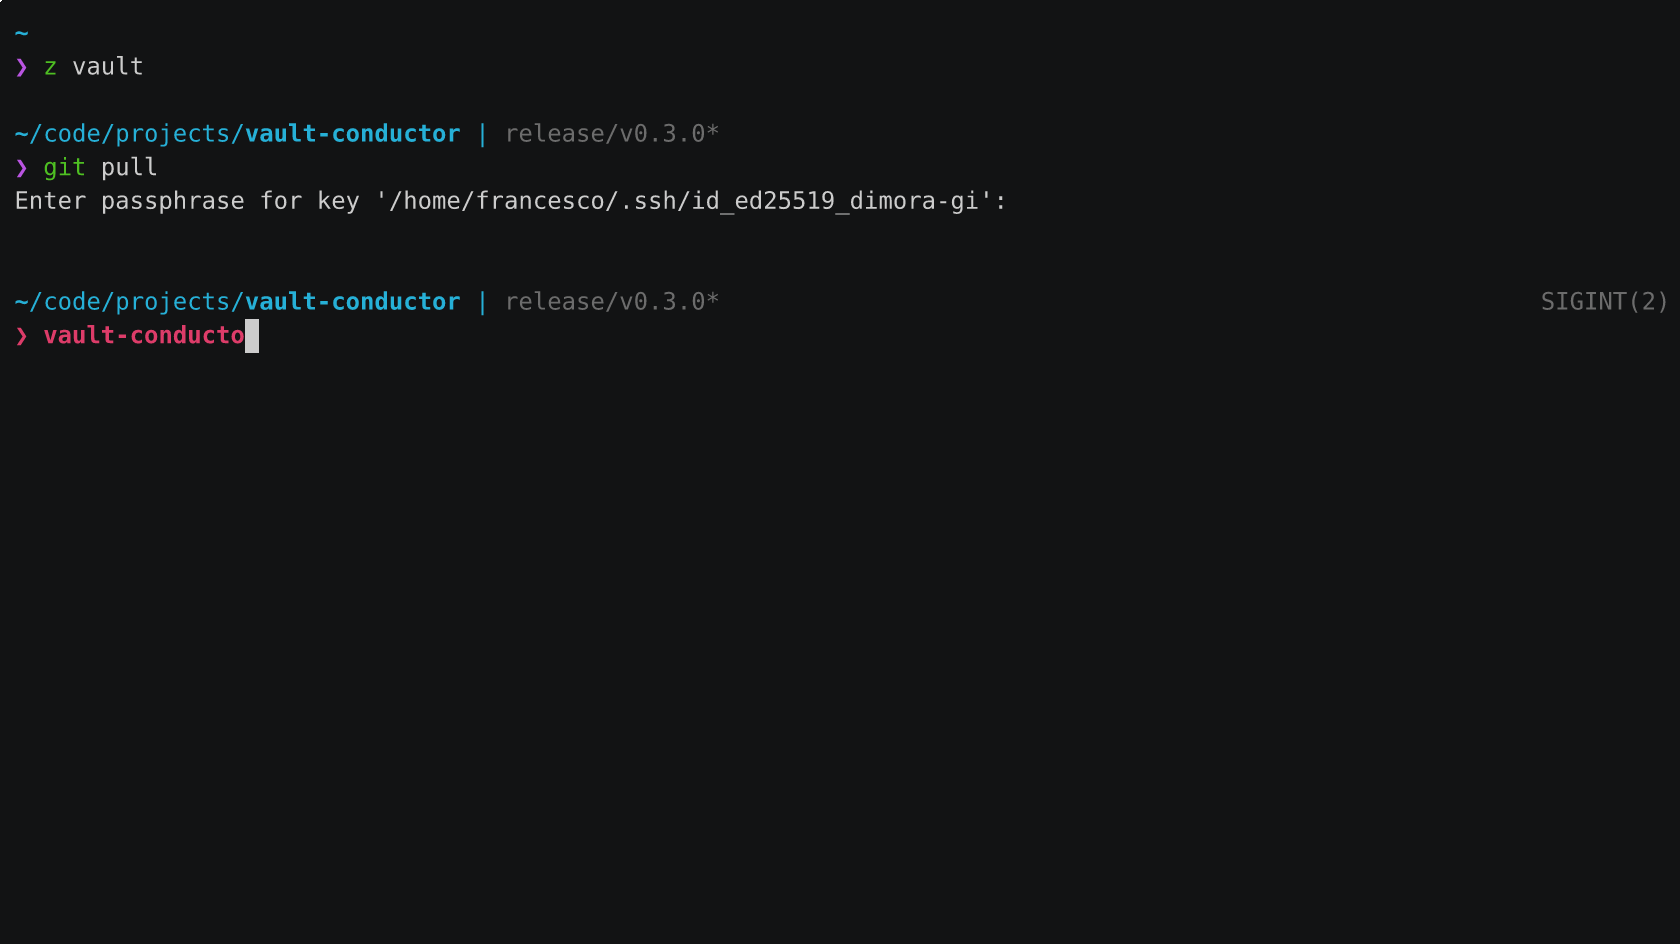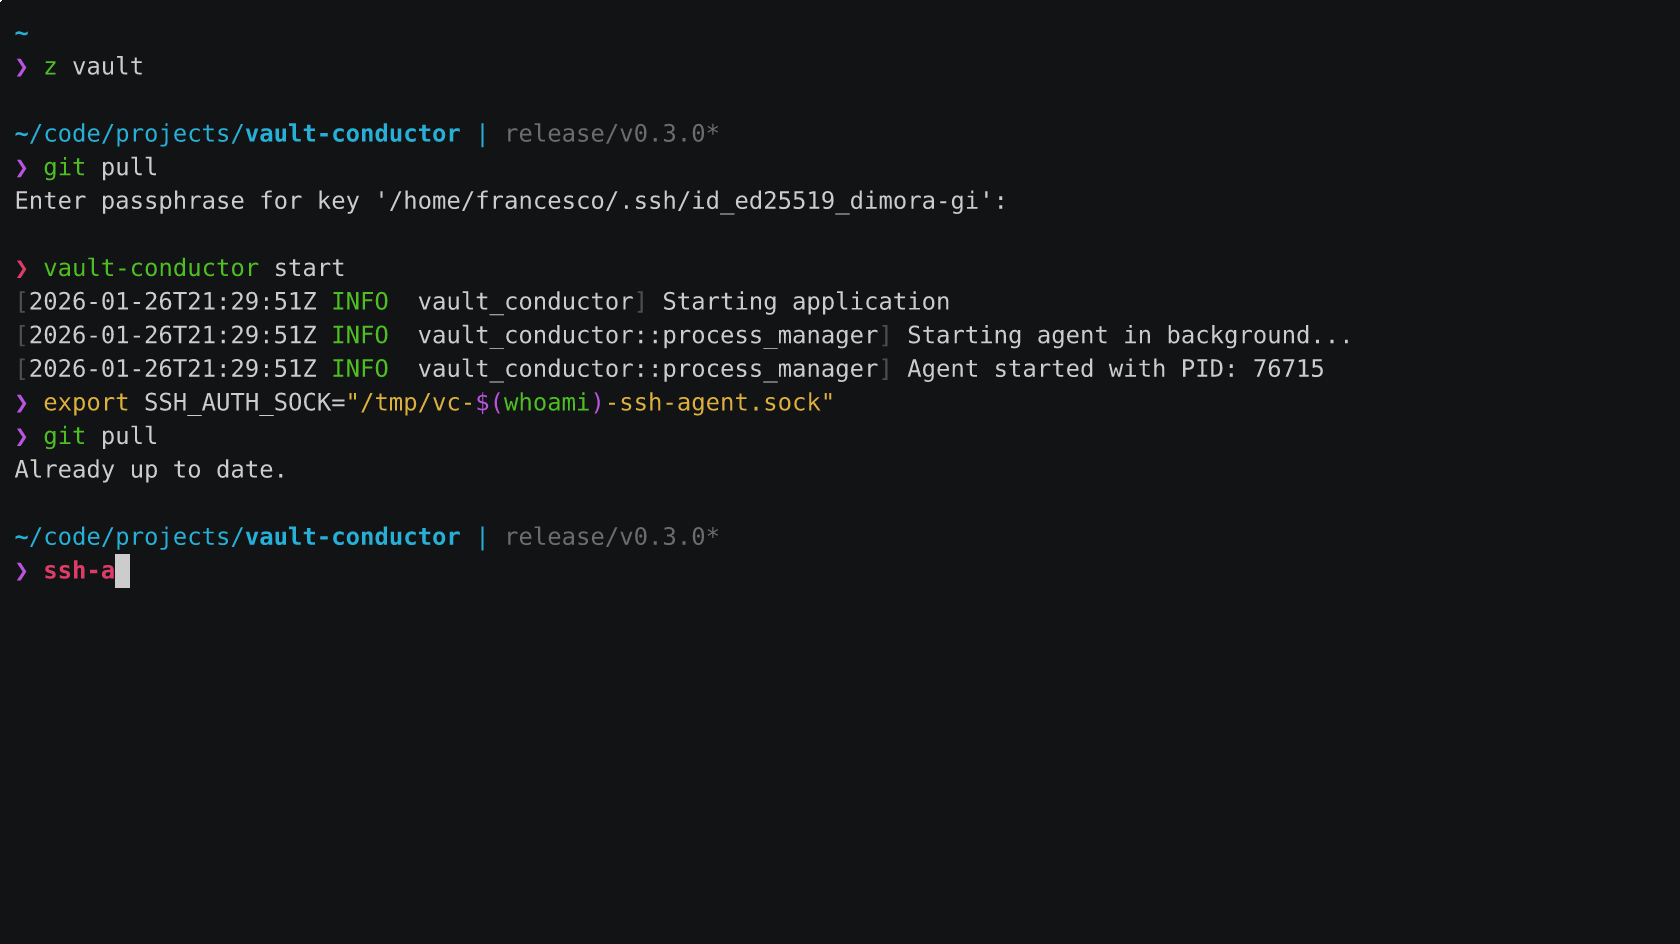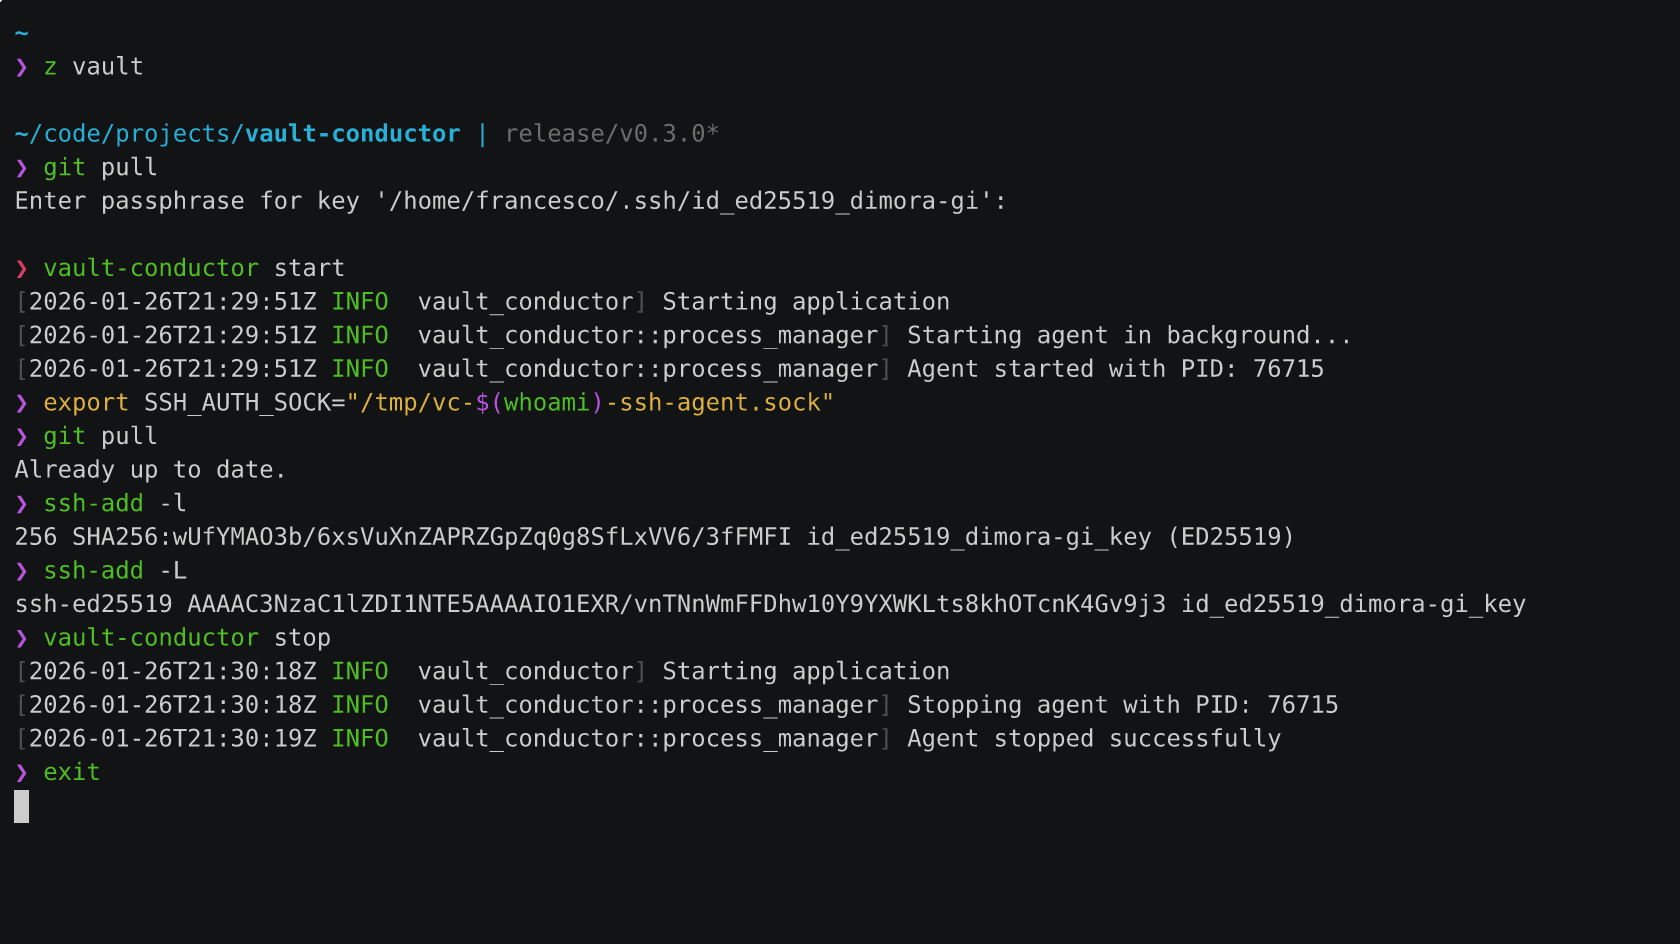 pirafrank/vault-conductor
Bitwarden Secrets Manager에 저장된 SSH 키를 제공하는 SSH 에이전트








