#1

 greatscott/enject
enject: .env 시크릿을 prAIng의 눈에서 숨깁니다: 시크릿은 (프로젝트별) 로컬 암호화 저장소에 저장되며 런타임에 앱에 직접 주입되어 디스크에 평문으로 저장되지 않습니다.
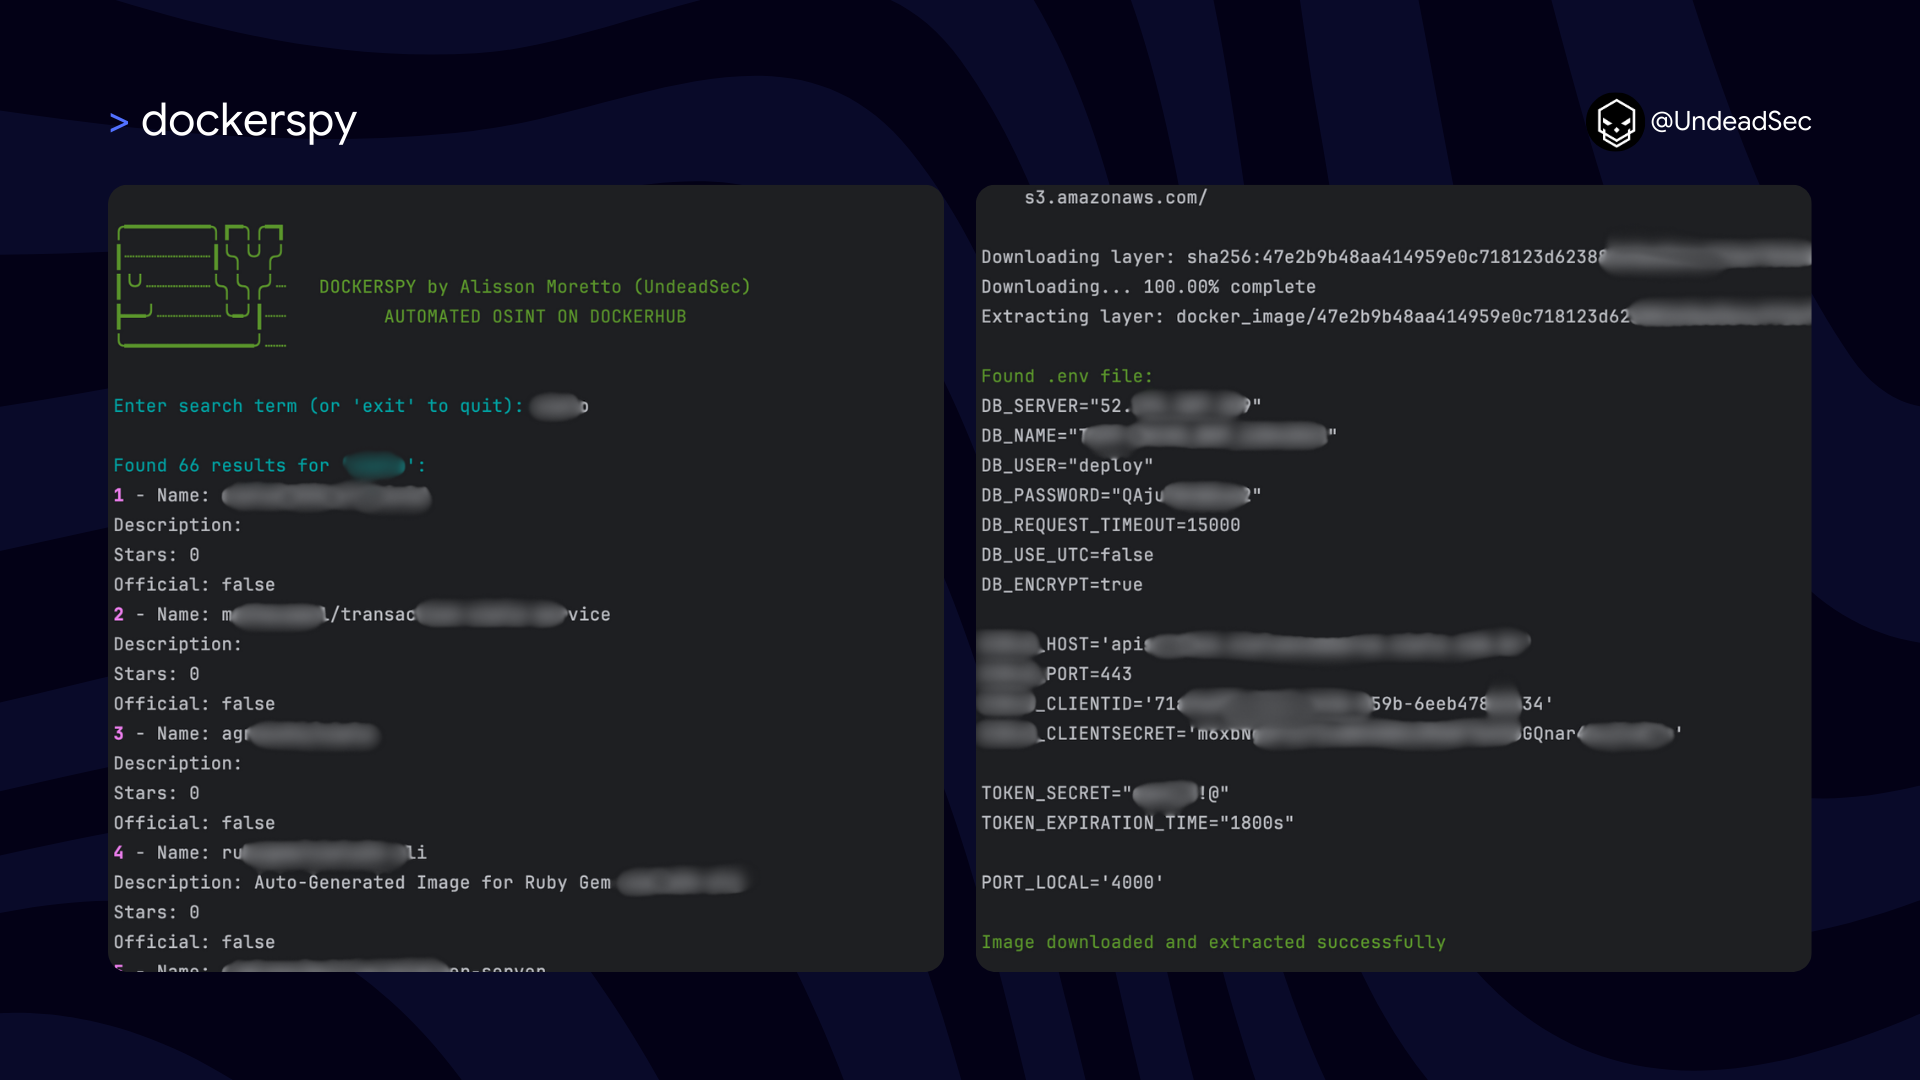 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 h4wkst3r/adokit
모듈형 공격 툴킷으로, 도난된 쿠키나 PAT를 사용하여 Azure DevOps REST API를 악용해 정찰, 권한 상승 및 지속성을 확보합니다.
 wiz-sec-public/cloud-middleware-dataset
AWS, Azure, GCP가 설치한 클라우드 미들웨어 에이전트에 대한 선별된 데이터셋으로, 과거 취약점, 권한, 공격 표면 위험을 문서화하여 숨겨진 클라우드 소프트웨어에 대한 가시성을 개선합니다.
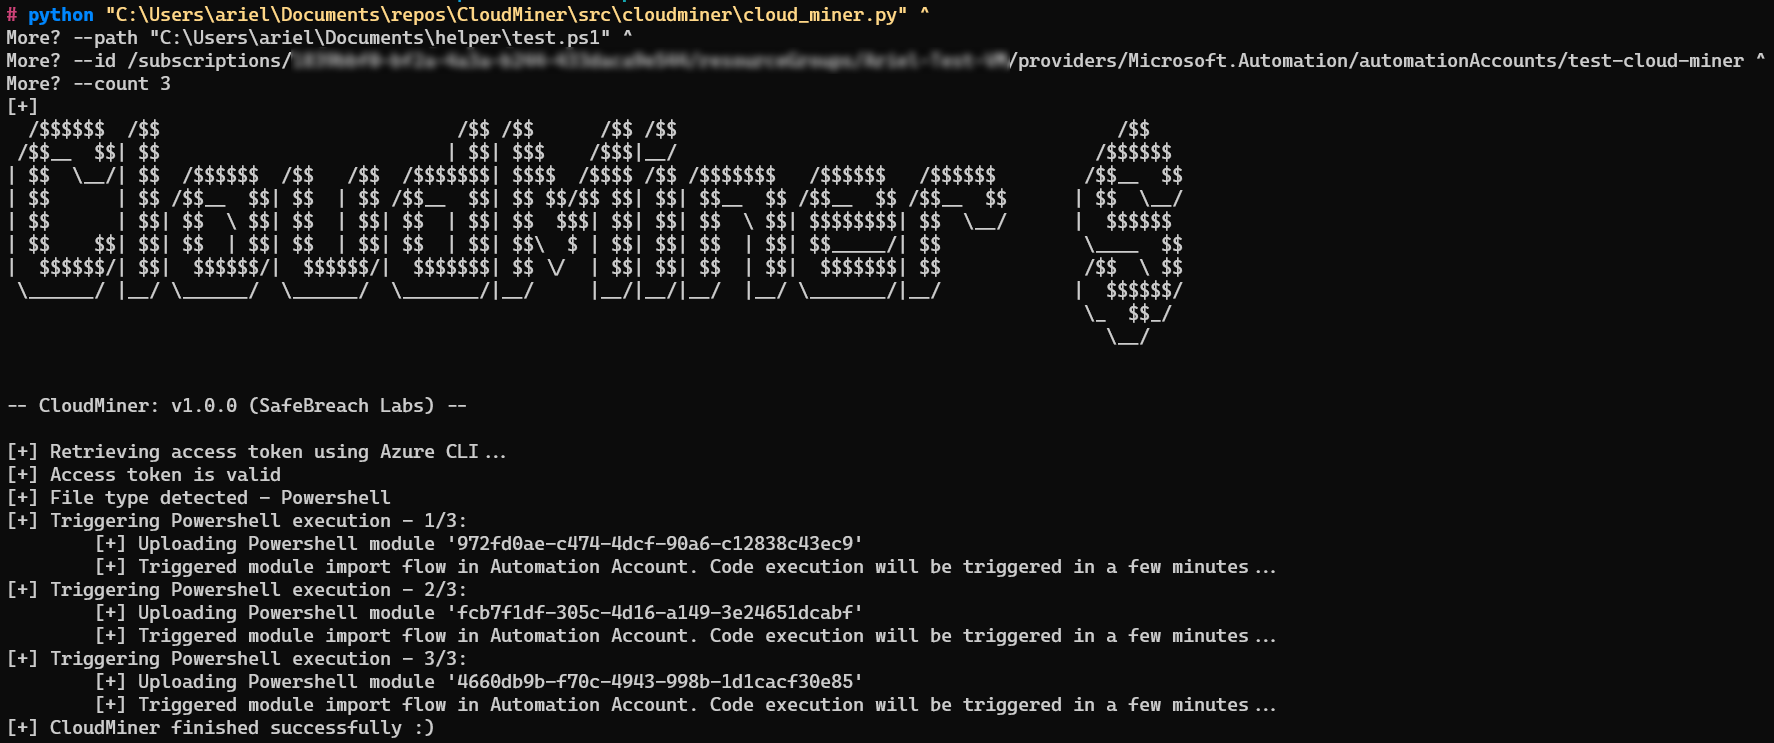 safebreach-labs/cloudminer
Azure Automation 서비스를 사용하여 요금 없이 코드를 실행하세요
 tenable/cnappgoat
CNAPPgoat는 클라우드 환경에서 의도적으로 취약하게 설계된 구성 요소를 모듈식으로 프로비저닝하도록 설계된 오픈 소스 프로젝트입니다.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
차세대 암호화 파일 공유 프로젝트
 owasp/iot-security-verification-standard-isvs
OWASP IoT 보안 검증 표준 (ISVS)
 luemmelsec/apex
Azure 사후 침투 프레임워크
 linnix-os/linnix
eBPF 기반 Linux 관측 가능성 및 AI 인시던트 탐지. AGPL-3.0 라이선스.
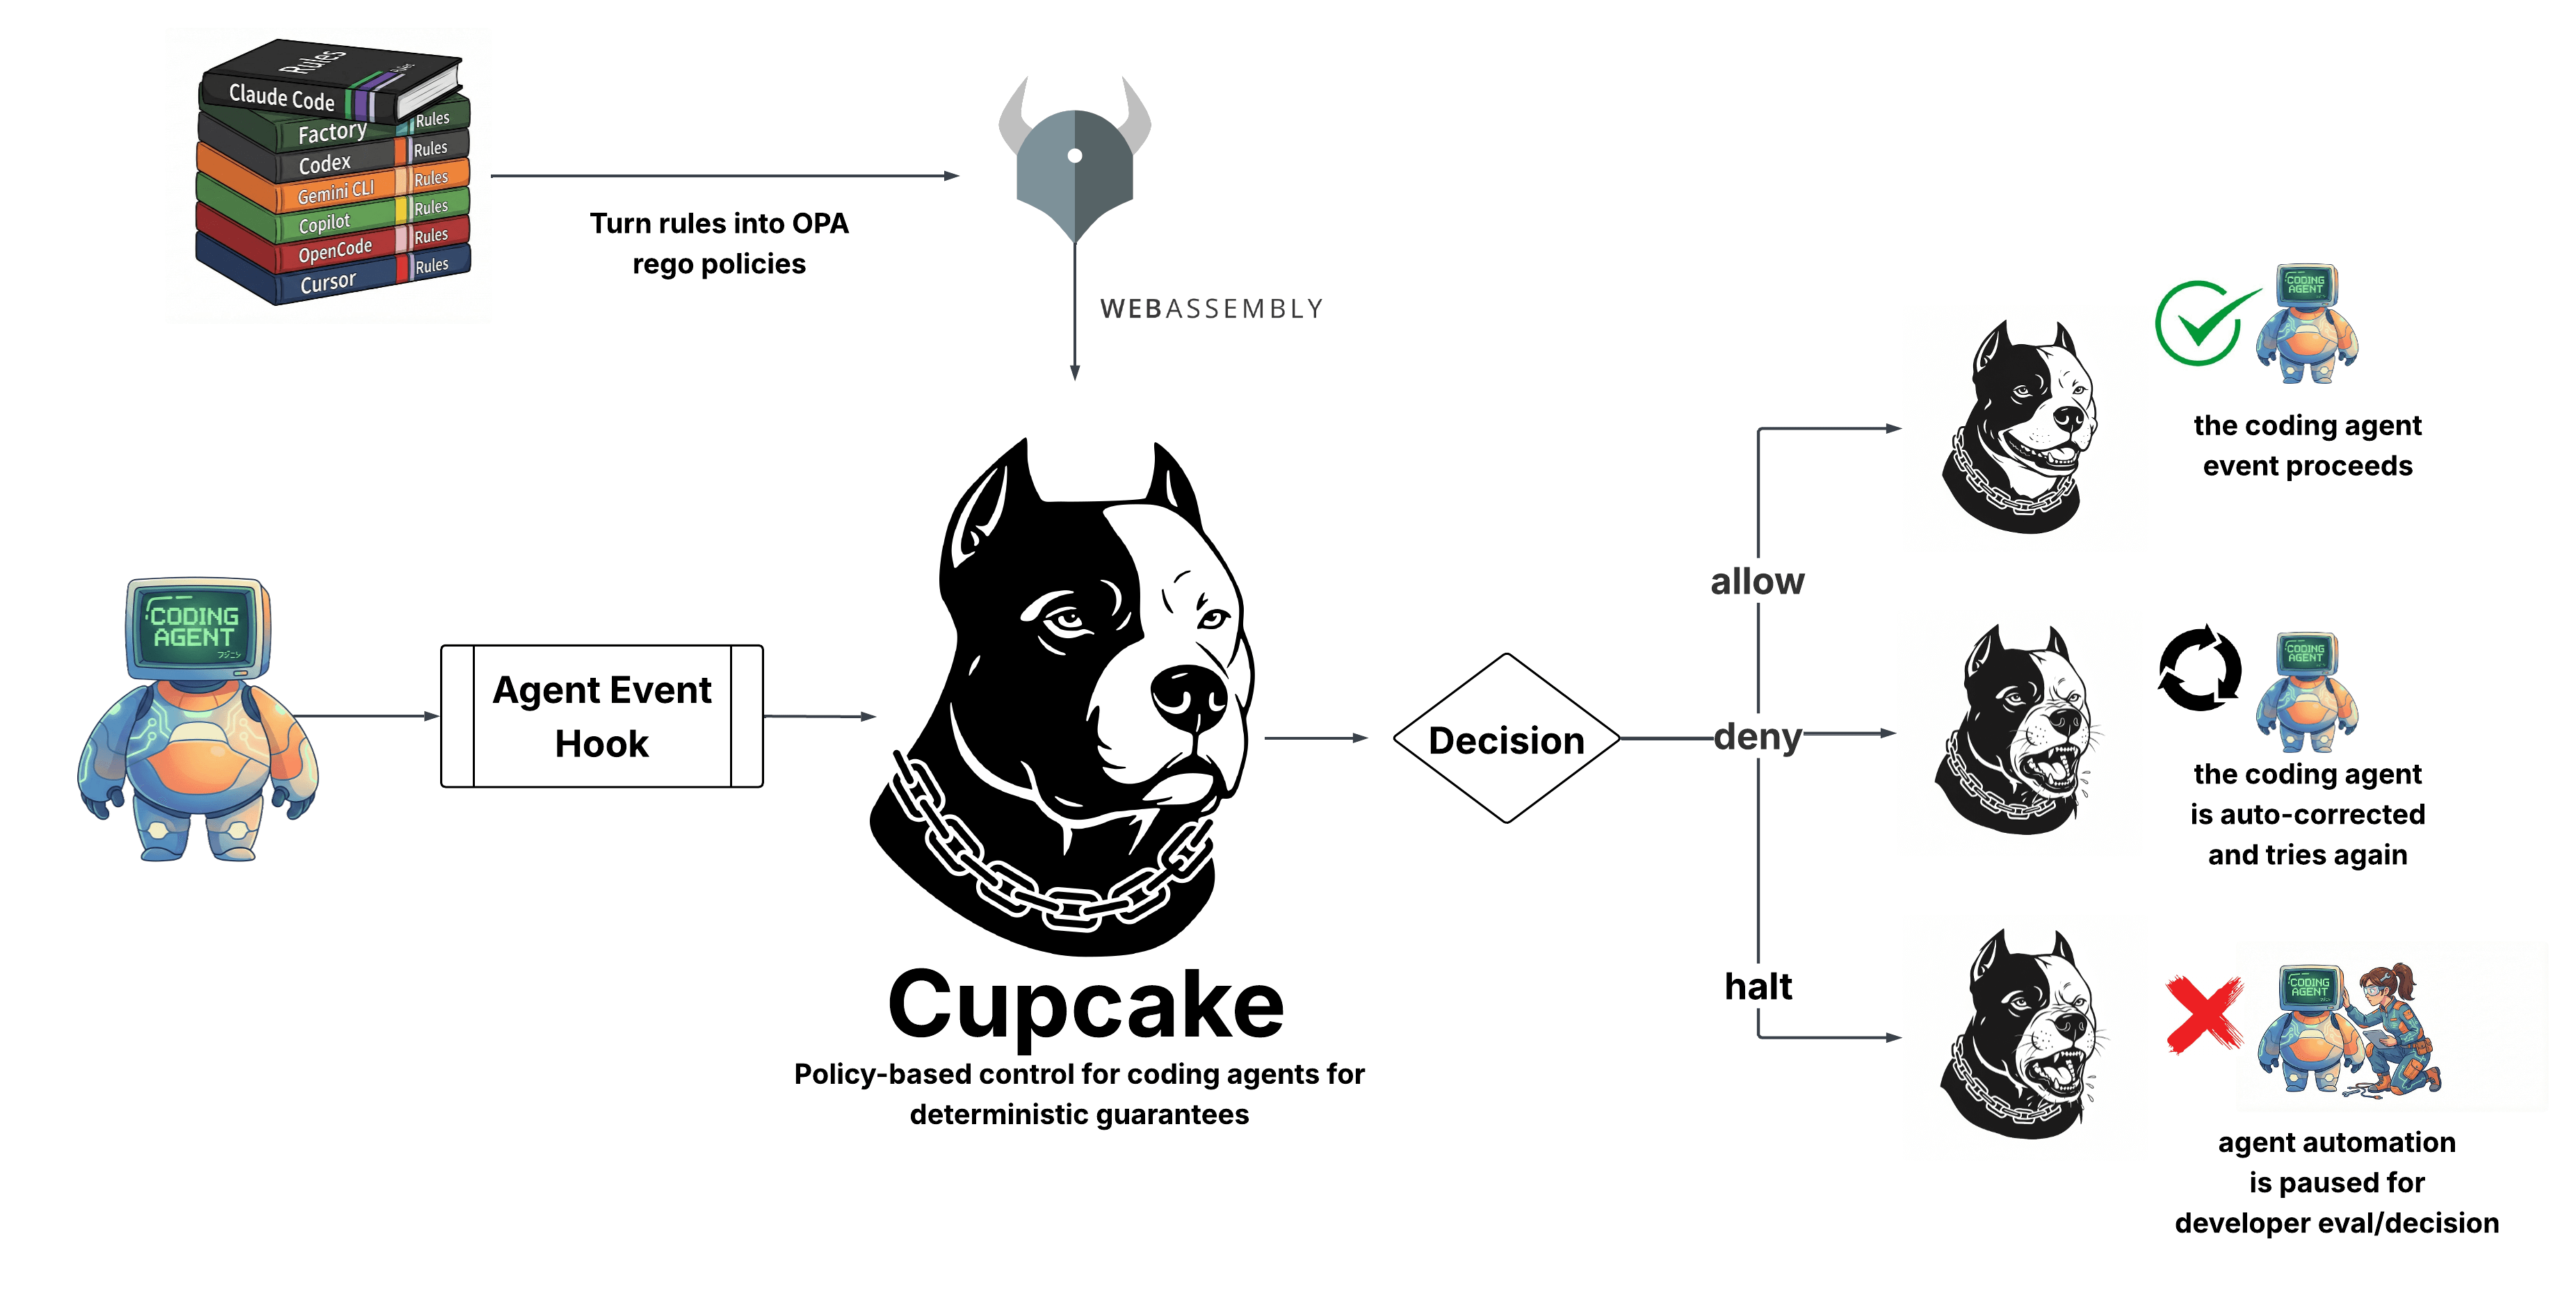 eqtylab/cupcake
AI 코딩 에이전트를 위한 네이티브 정책 시행 레이어입니다. OPA/Rego 기반으로 구축되었습니다.
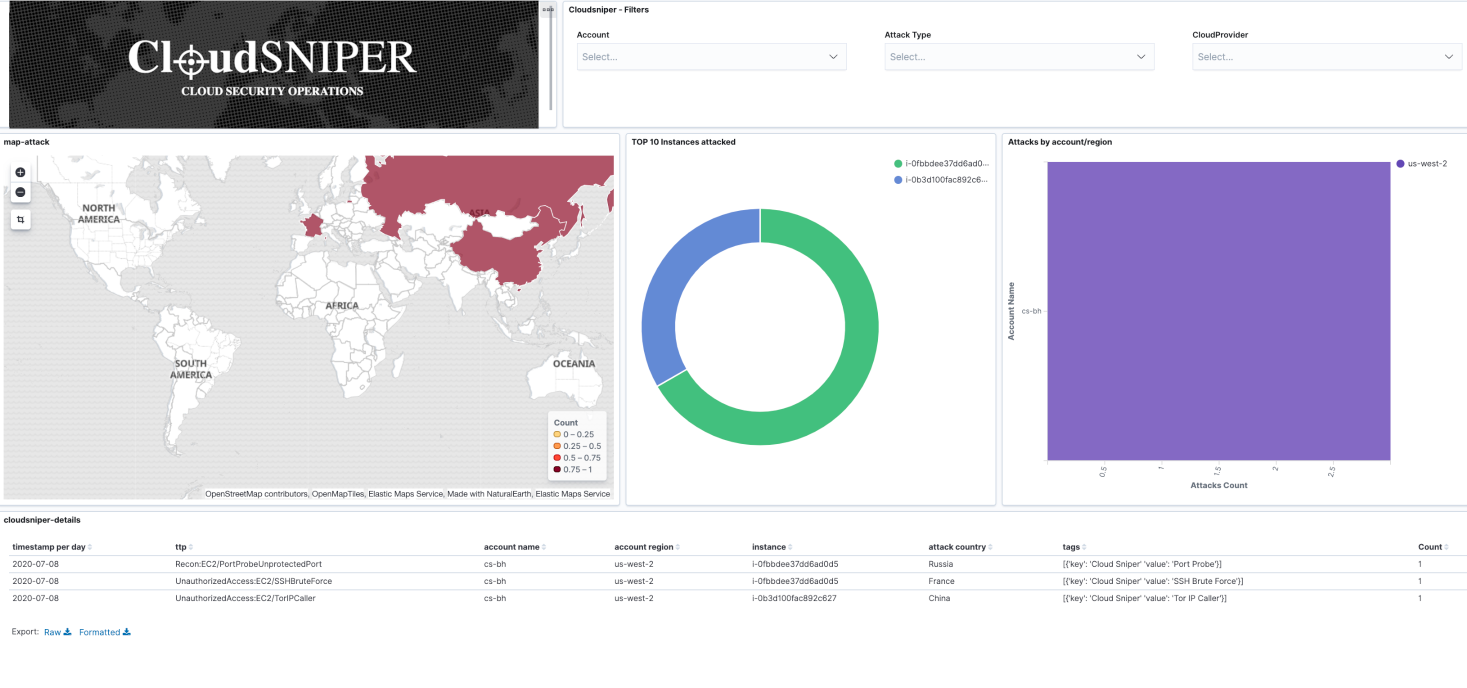 cloud-sniper/cloud-sniper
코드로서의 탐지 플랫폼으로, 아티팩트를 상호 연관시키고, IOCs를 분석하며, 다중 계정/다중 리전에 걸친 수정 워크플로우를 조정하여 클라우드 보안 사고 대응을 자동화합니다.
 facebookincubator/bpfjailer
eBPF LSM 기반 강제 접근 제어 및 jailer
 synacktiv/mindmaps
침투 테스트를 위한 Azure 마인드맵
 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
 owasp/serverless-top-10-project
OWASP 서버리스 Top 10