
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 hxsecurity/terraformgoat
다중 클라우드 취약성 설계 배포 도구로, Terraform을 사용하여 보안 교육 및 실습을 위해 의도적으로 안전하지 않은 클라우드 인프라를 프로비저닝합니다.
 qsecure-labs/overlord
Python 기반 CLI로, AWS 및 Digital Ocean에서 레드팀 인프라를 자동 배포하며, C2, 이메일 서버, HTTP 전달, 피싱 서버에 대한 모듈형 지원을 제공합니다.
 pompelmi/pompelmi
Node.js용 ClamAV 안티바이러스 스캐닝 — 단일 함수 호출로 파일 업로드를 스캔합니다. 의존성 제로. 타입화된 Symbol 판정. 로컬 또는 Docker/clamd.
 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
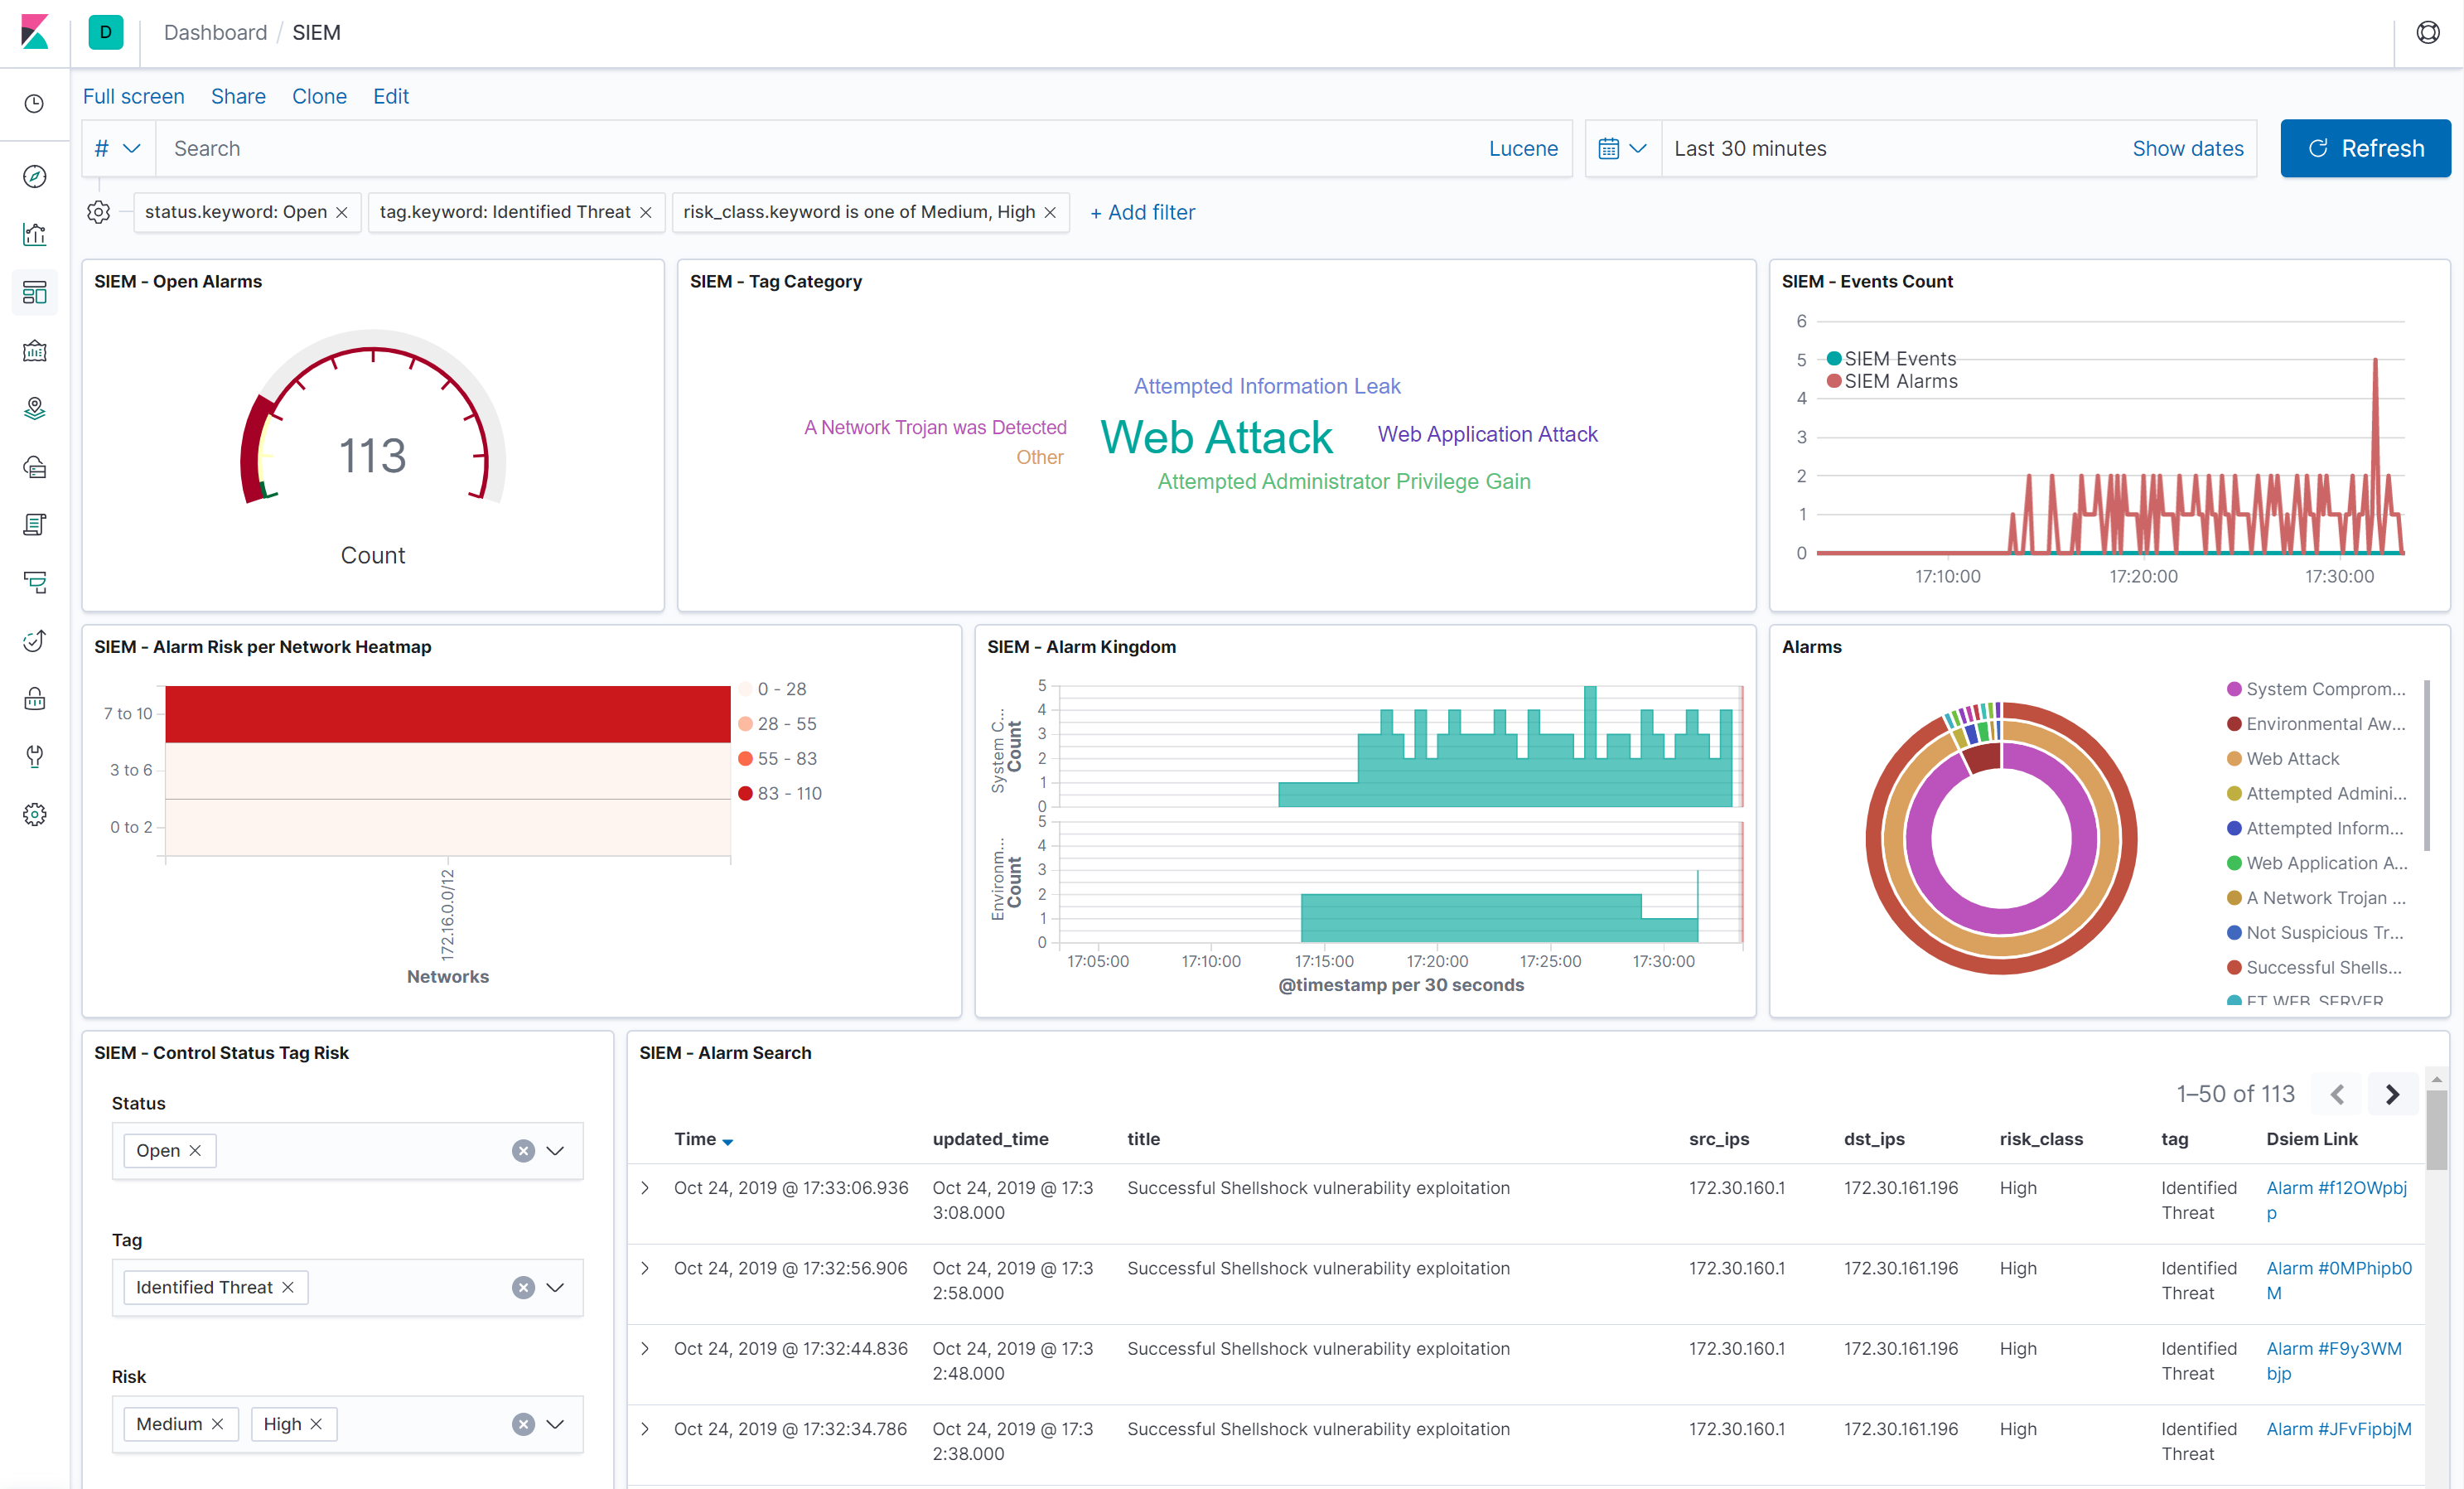 defenxor/dsiem
ELK 스택을 위한 보안 이벤트 상관 관계 엔진
 joelgmsec/cloudtopolis
인프라가 필요 없는 비밀번호 크래킹
 hardenedlinux/harbian-audit
강화된 Debian GNU/Linux 배포판 감사
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
다양한 언어로 OWASP Cornucopia 덱을 빌드하는 데 필요한 소스 파일과 도구
 dev-sec/chef-ssh-hardening
This chef cookbook은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 rderaison/bromure
에이전트 코딩 및 웹 브라우징을 위한 적절한 샌드박싱

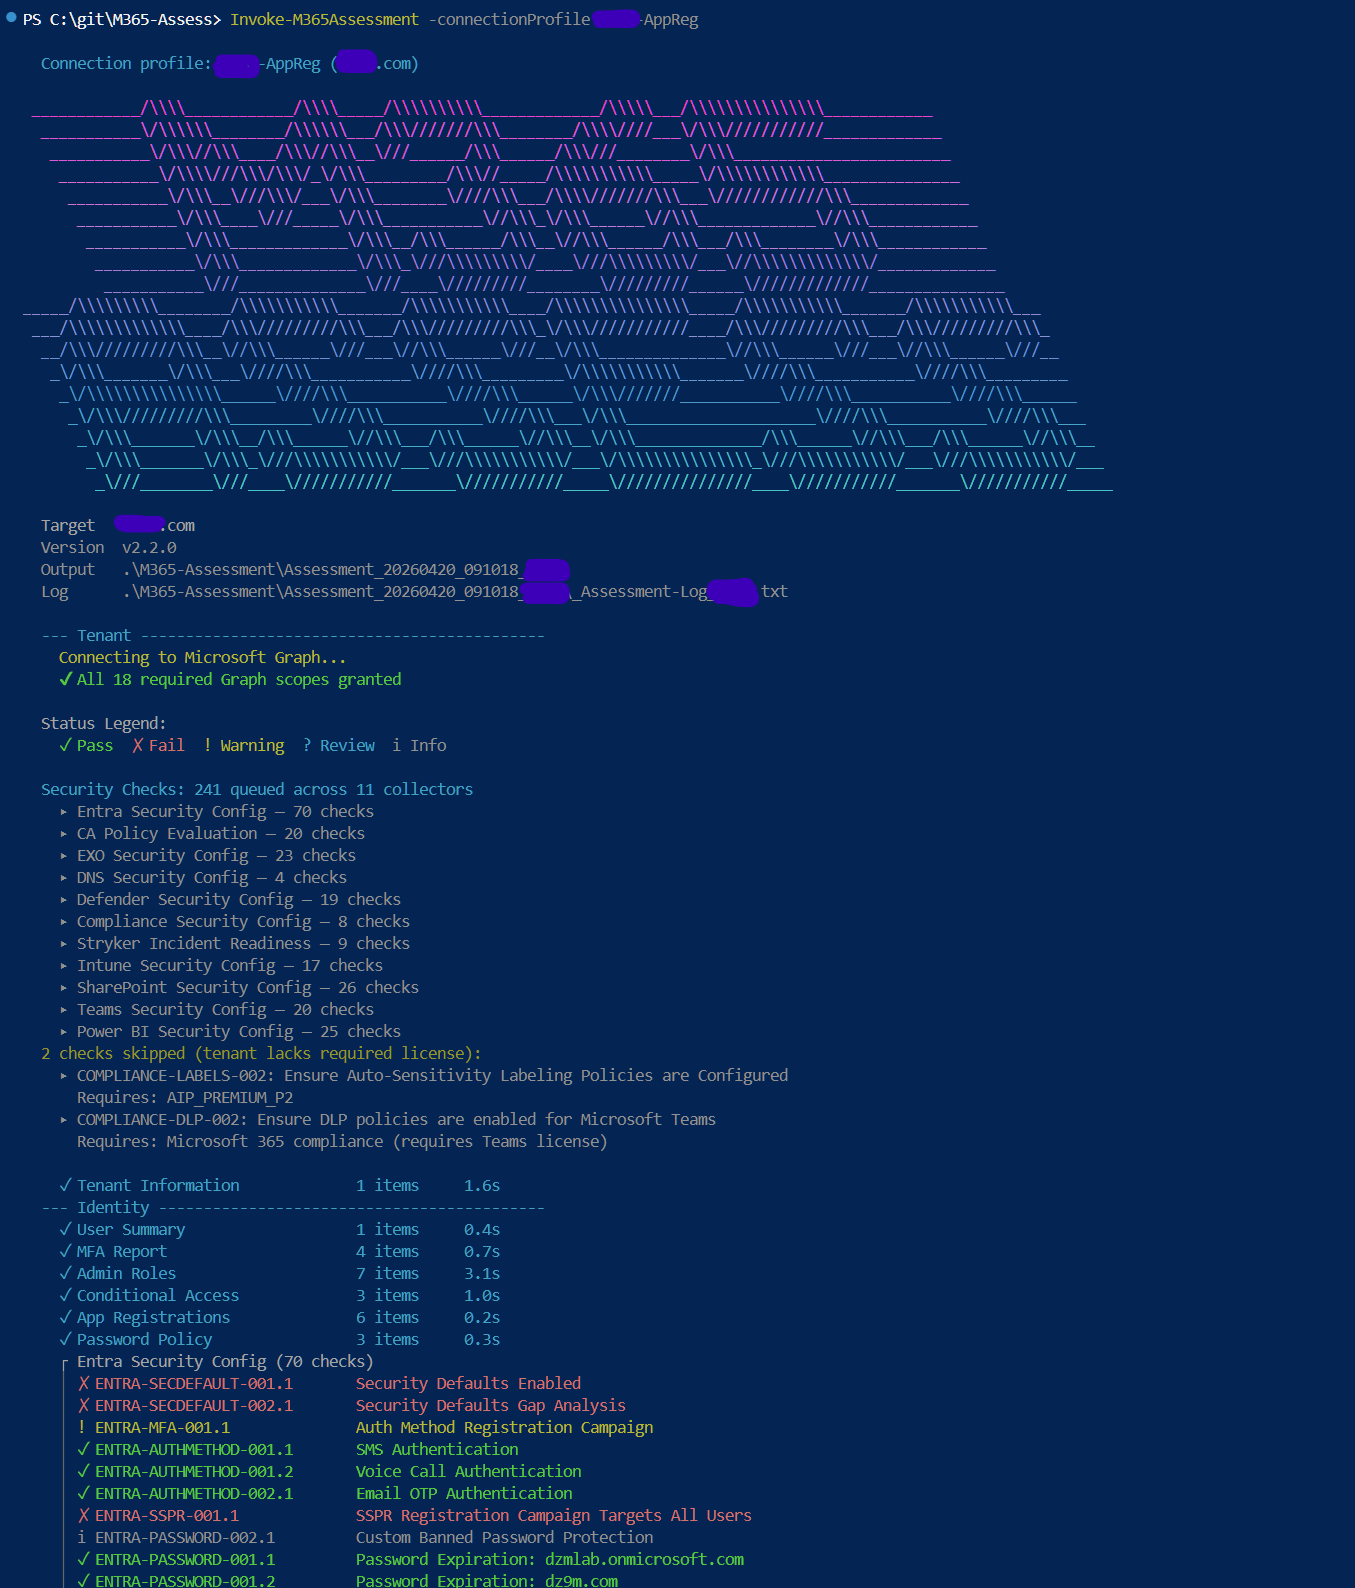 galvnyz/m365-assess
290개 이상의 자동화된 검사, 14개 규정 준수 프레임워크, 대화형 HTML 보고서, 데이터가 사용자의 시스템을 벗어나지 않음.
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 evict/poc_cve-2018-1002105
Poc 익스플로잇 - CVE-2018-1002105, Kubernetes API server 대상. 인증 및 비인증 권한 상승을 지원하여 시크릿을 덤프하거나 exec, portforward, attach 방식을 통해 클러스터 관리자 권한을 획득합니다.
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.








