#1
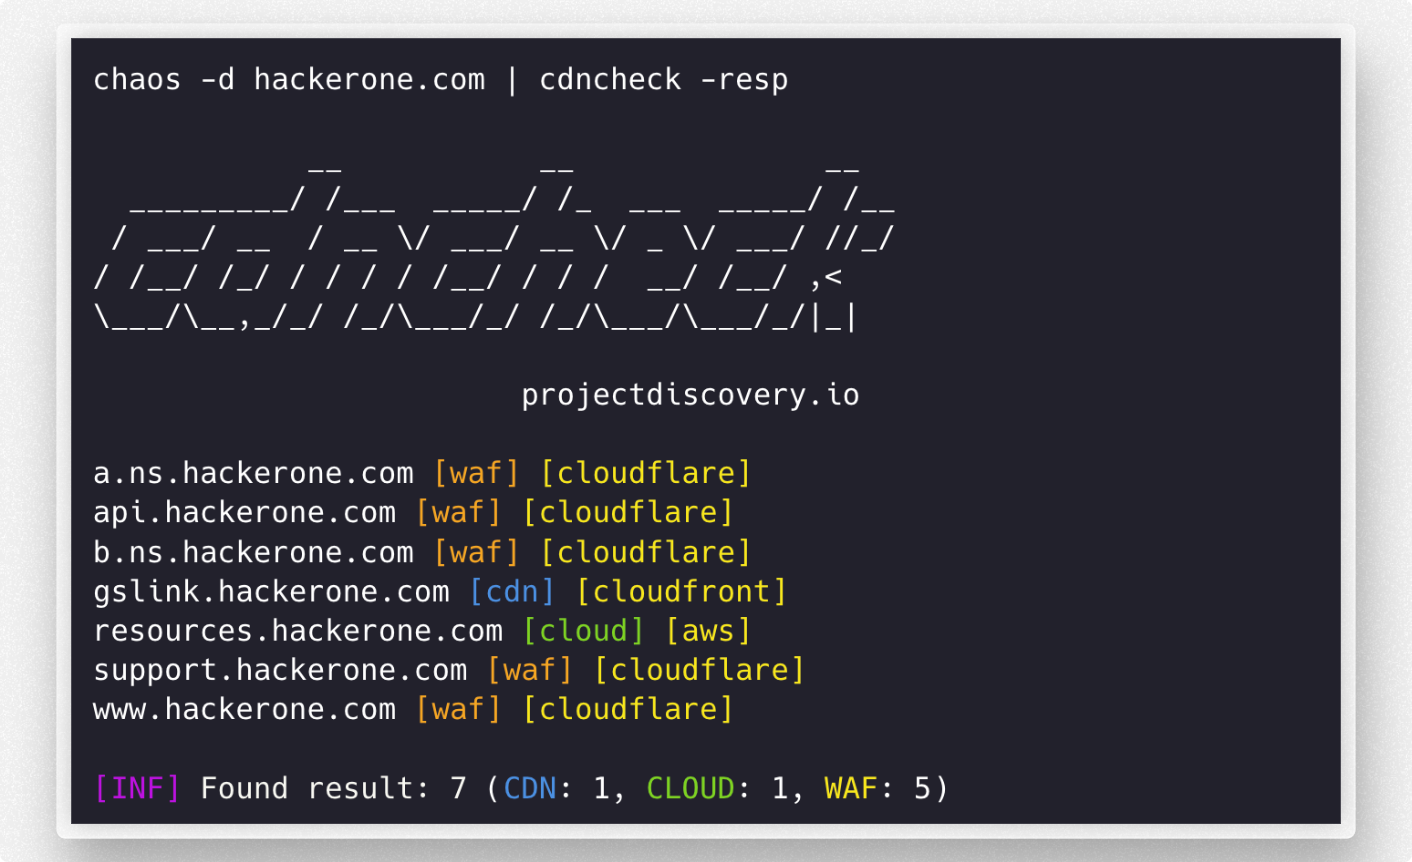
 projectdiscovery/cdncheck
주어진 IP 주소에 대한 다양한 기술을 탐지하는 유틸리티입니다.
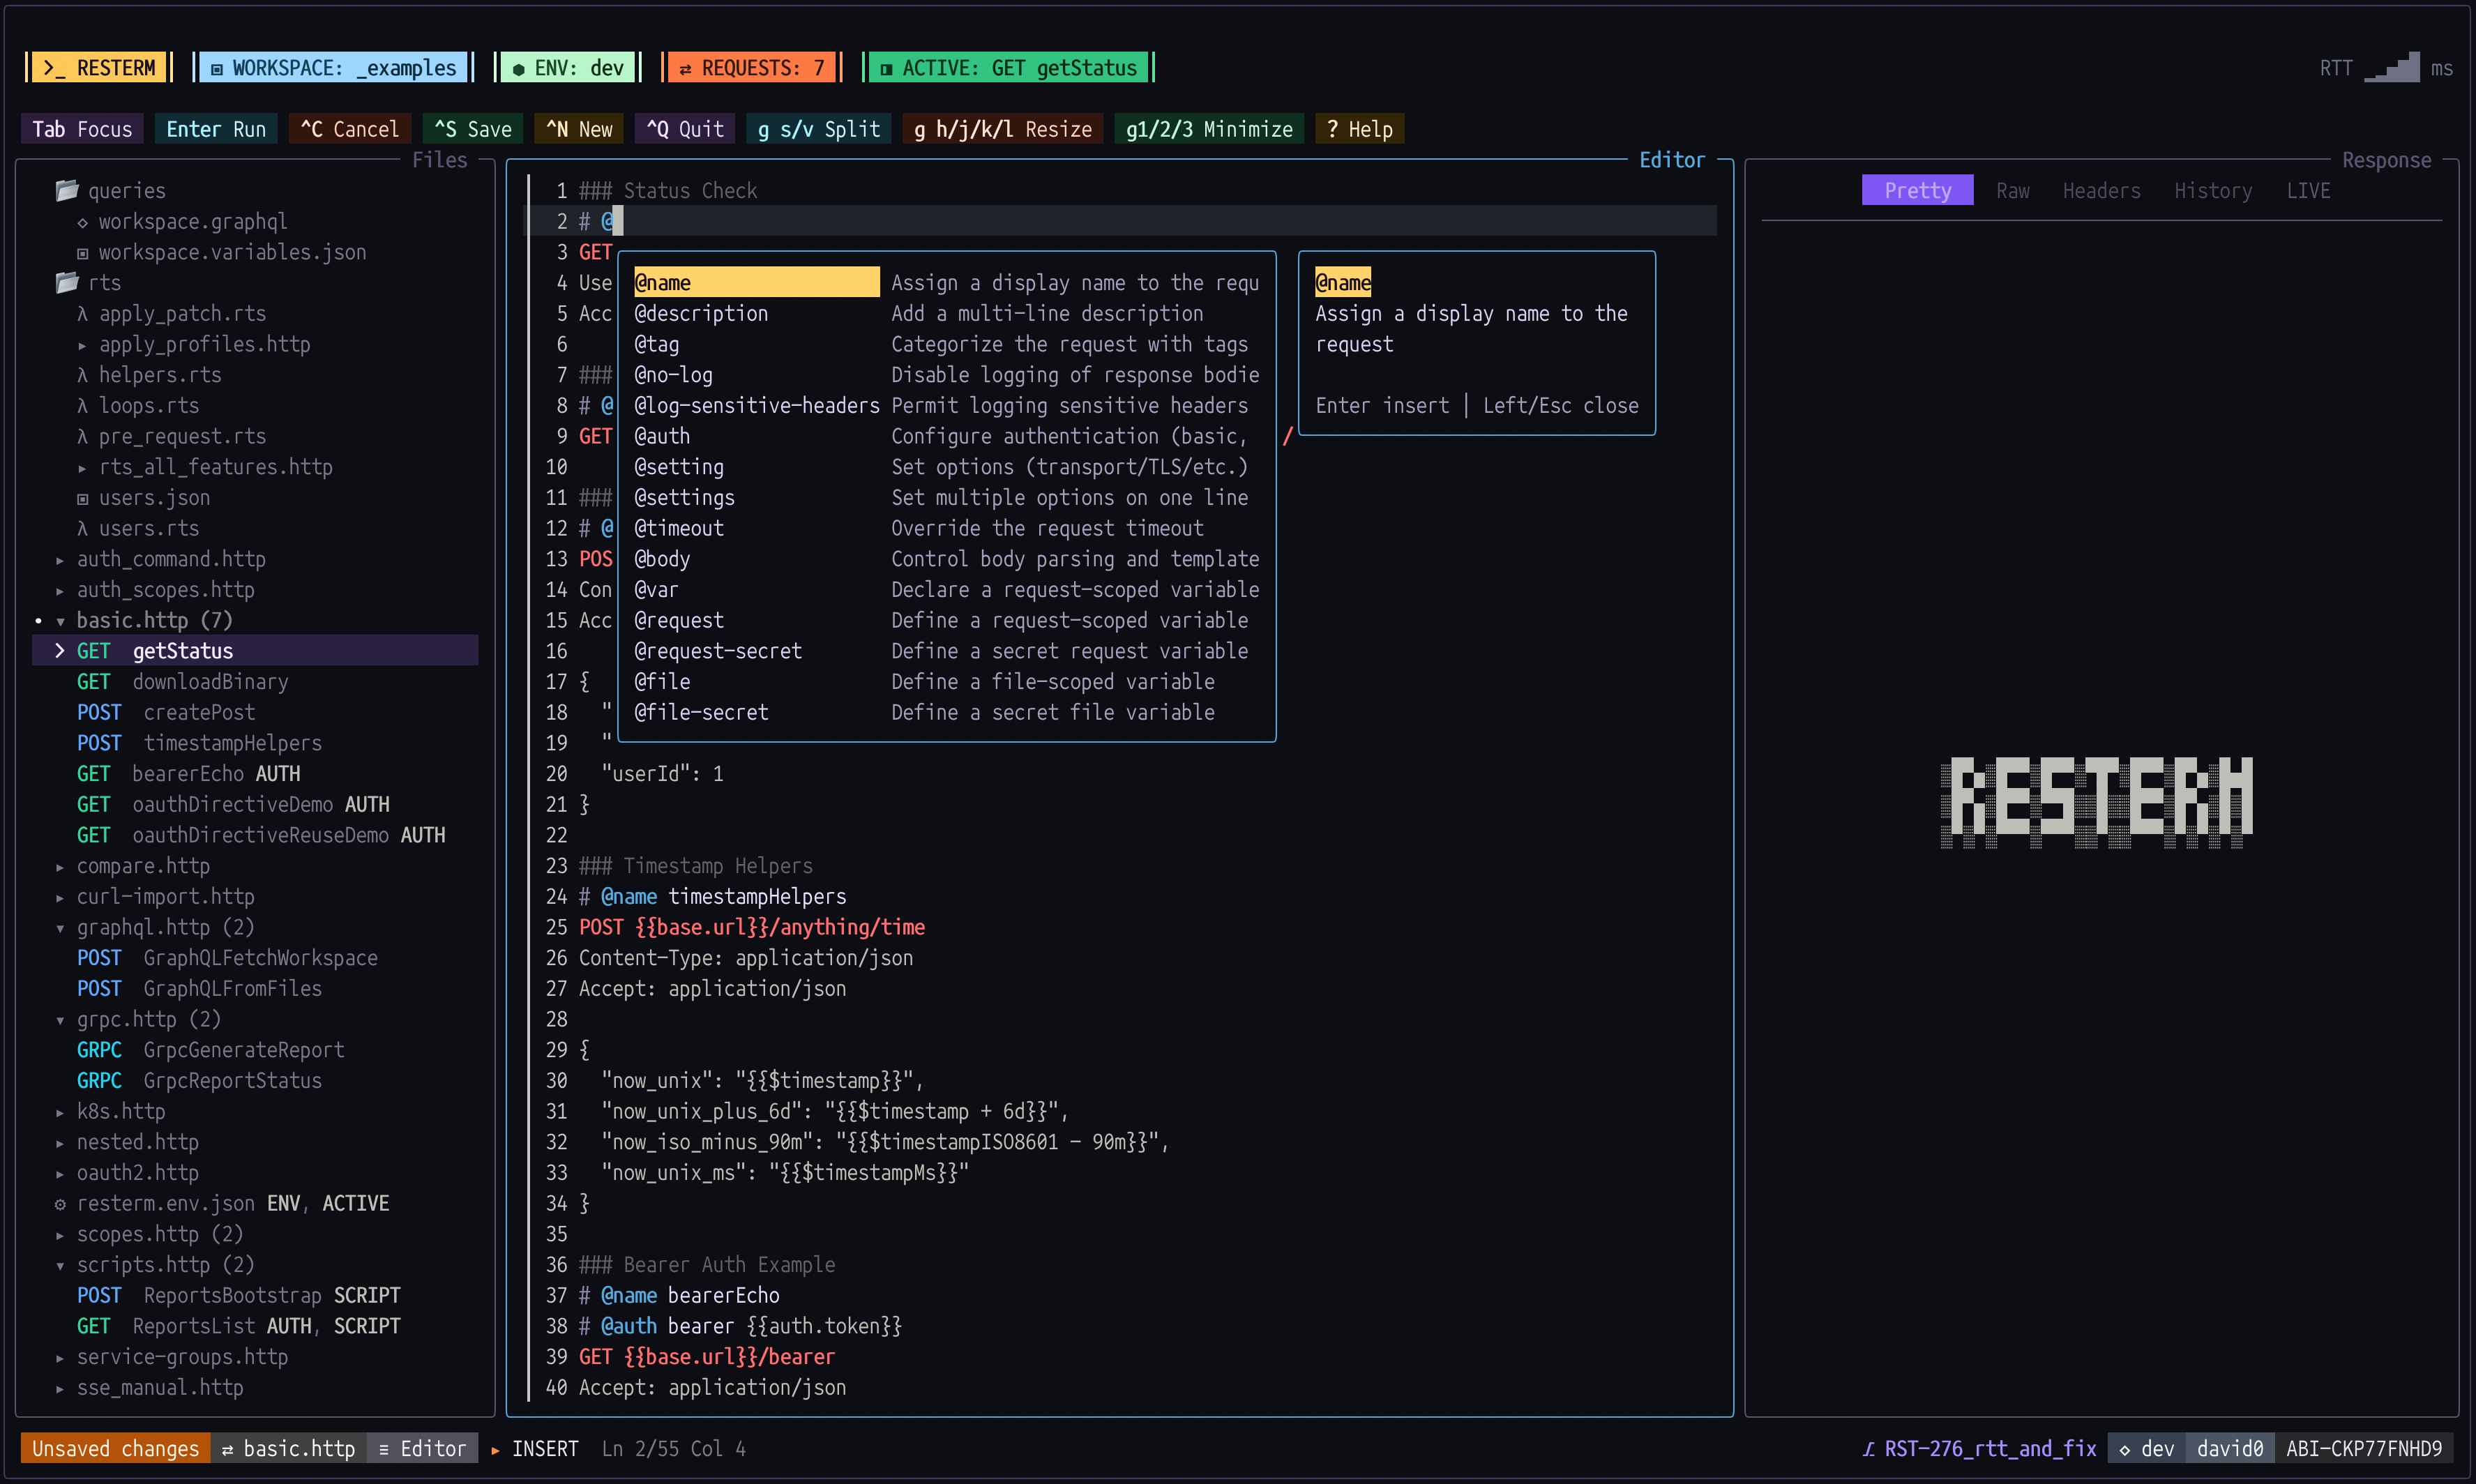 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 hacktricks-wiki/hacktricks-cloud
클라우드 환경 및 CI/CD 파이프라인 침투 테스트를 위한 커뮤니티 기반 지식 베이스: 공격 기법, 열거, 권한 상승, 탐지.
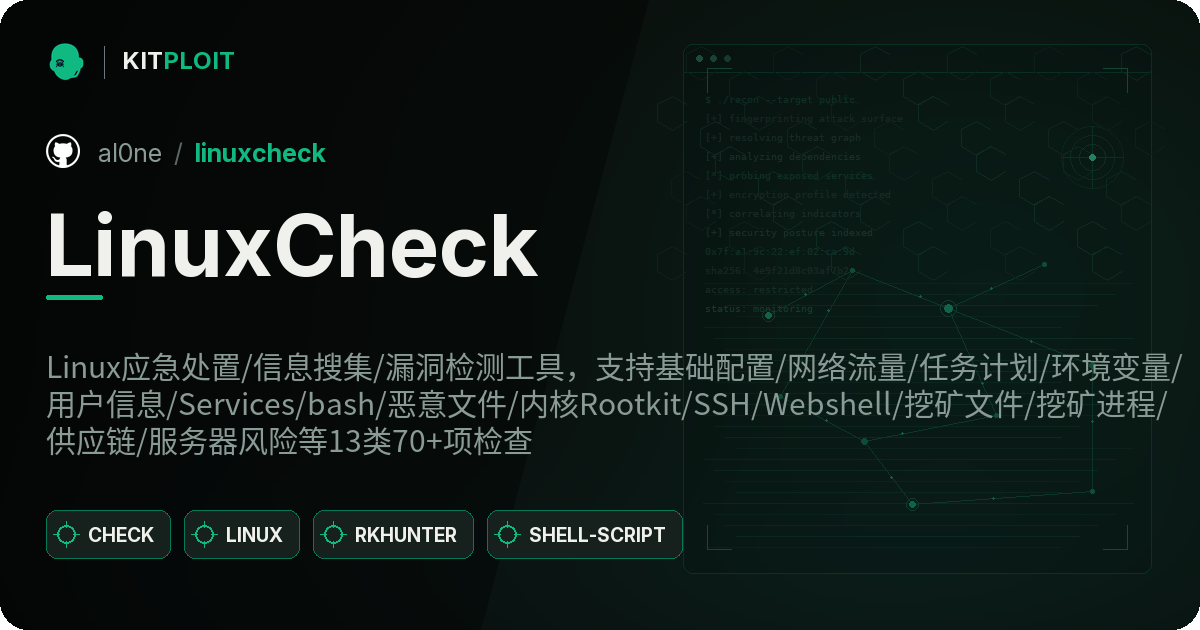 al0ne/linuxcheck
Linux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
 trailofbits/claude-code-devcontainer
샌드박스형 devcontainer로, bypass 모드에서 Claude Code를 안전하게 실행하기 위한 환경입니다. 보안 감사 및 신뢰할 수 없는 코드 검토를 위해 제작되었습니다.
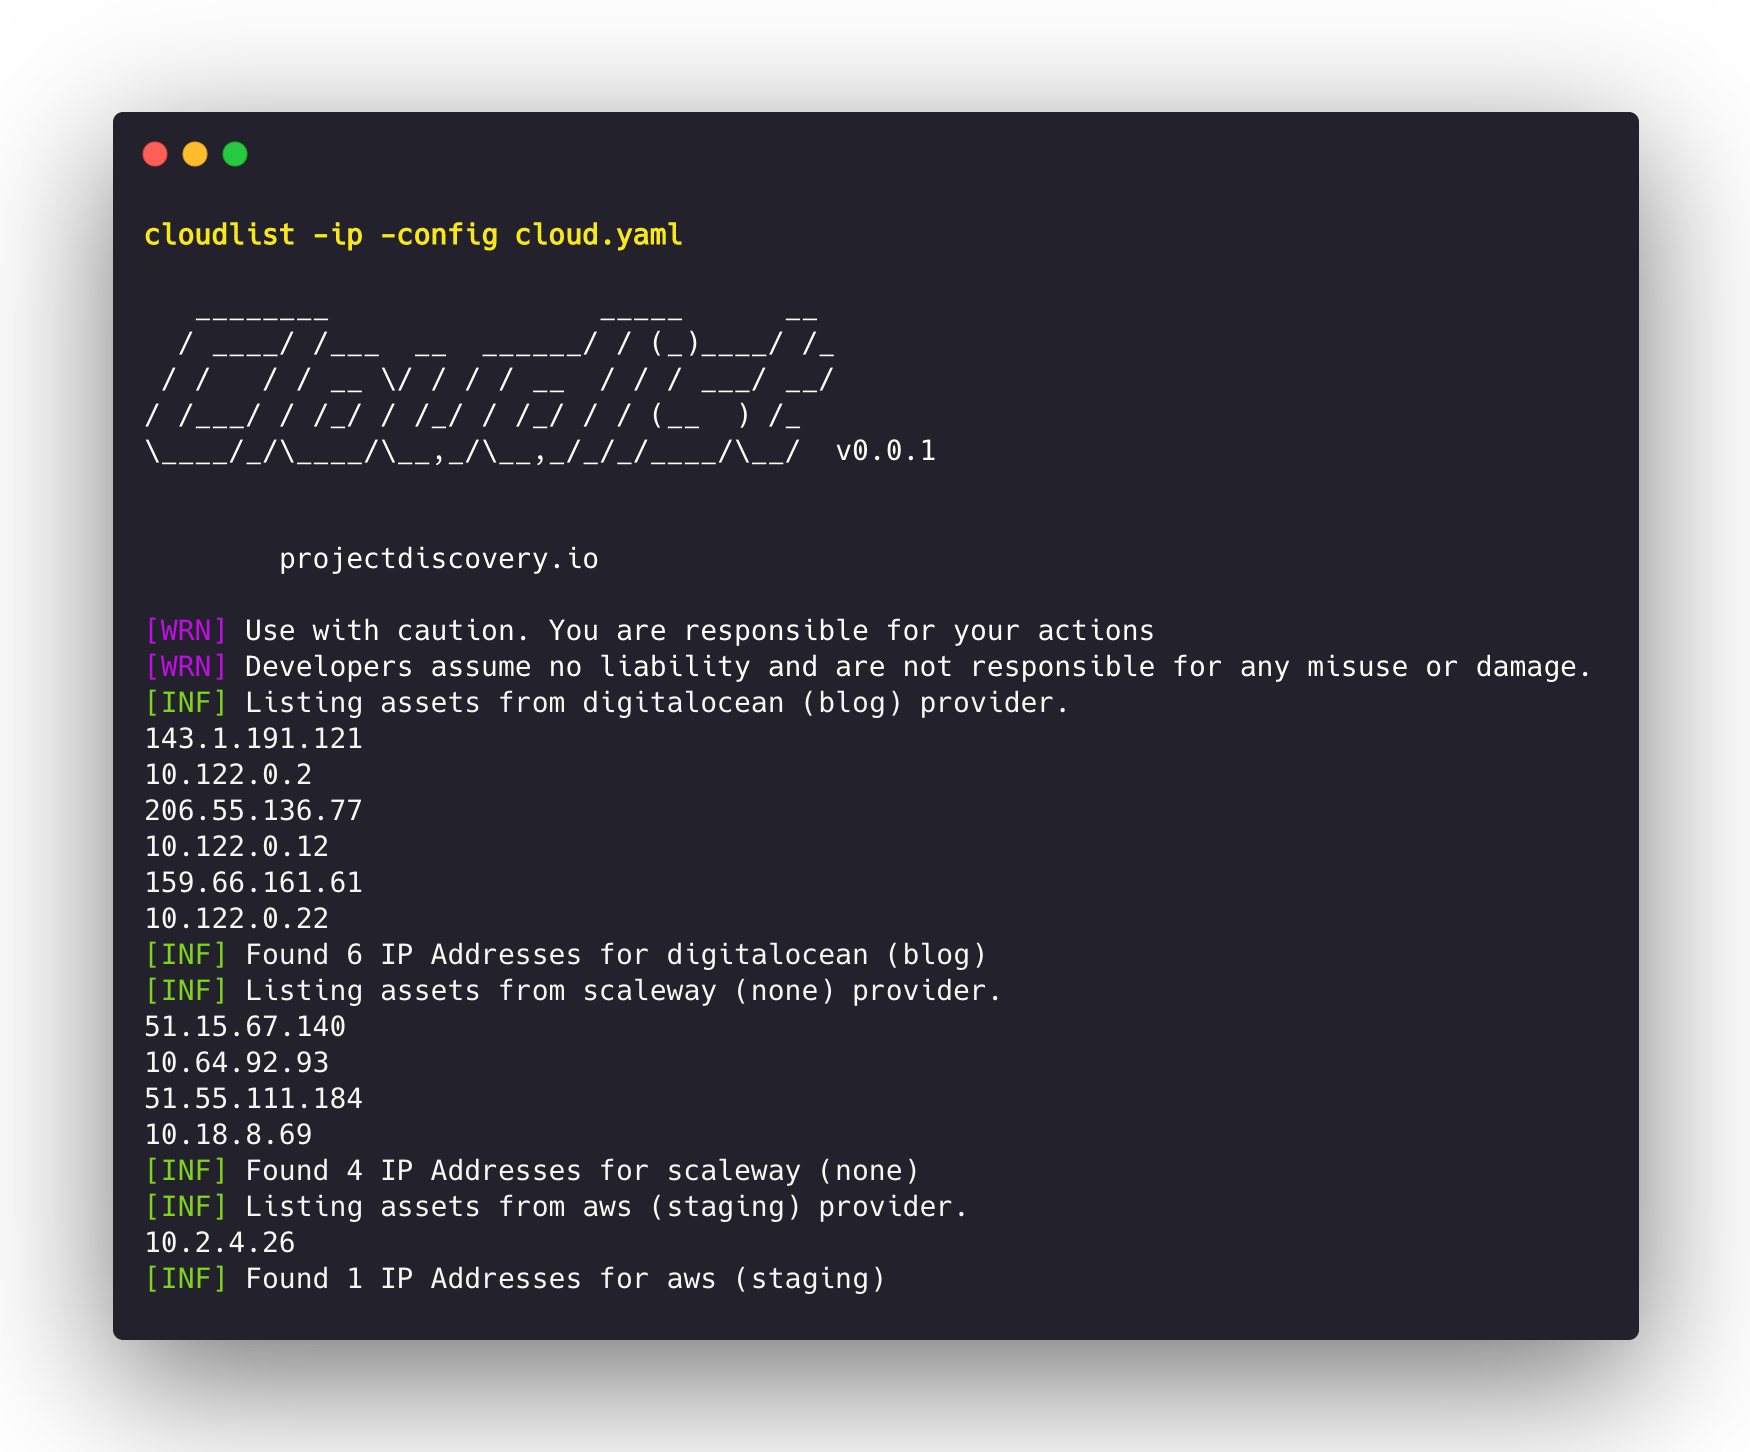 projectdiscovery/cloudlist
Cloudlist는 여러 클라우드 제공업체의 자산을 나열하는 도구입니다.
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
 cloud-gouv/securix
SécurixOS는 소규모 및 중간 규모 팀에 맞춰진 NixOS 기반 보안 운영 체제입니다. 강력한 격리, 재현성 및 정책 기반 구성을 통해 최소한의 강화된 환경을 제공하여 운영 보안과 규정 준수를 보장합니다.
 hausec/powerzure
Azure 보안을 평가하기 위한 PowerShell 프레임워크
 dagrz/aws_pwn
AWS 침투 테스트 관련 자료 모음
 andresriancho/enumerate-iam
AWS 자격 증명 세트와 연결된 권한을 열거합니다
 redbyte1337/graphspy
브라우저 기반 GUI를 갖춘 Entra ID 및 M365용 초기 액세스 및 사후 익스플로잇 도구
 cisagov/untitledgoosetool
Untitled Goose Tool은 고객의 Azure Active Directory(AzureAD), Azure 및 M365 환경에 대한 전체 조사를 실행하기 위해 새로운 인증 및 데이터 수집 방법을 추가하는 강력하고 유연한 헌트 및 침해 대응 도구입니다.
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
 punk-security/dnsreaper
50개 이상의 시그니처를 지원하는 빠른 서브도메인 탈취 스캐너로, 클라우드 제공업체(AWS, Azure, Cloudflare) 통합 및 자동화된 보안 테스트를 위한 CI/CD 파이프라인 모드를 제공합니다.
 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 dafthack/msolspray
Microsoft Online 계정(Azure/O365)을 위한 비밀번호 스프레이 도구입니다. 이 스크립트는 사용자 자격 증명이 유효한지, 계정에 MFA가 활성화되어 있는지, 테넌트가 존재하지 않는지, 사용자가 존재하지 않는지, 계정이 잠겼는지, 또는 계정이…