#1

 infisical/agent-vault
Claude Code, OpenClaw, Hermes, 사용자 정의 에이전트 + 하네스 등 AI 에이전트를 위한 HTTP 자격 증명 프록시 및 저장소입니다.
 bishopfox/cloudfox
클라우드 침투 테스트를 위한 상황 인식 자동화
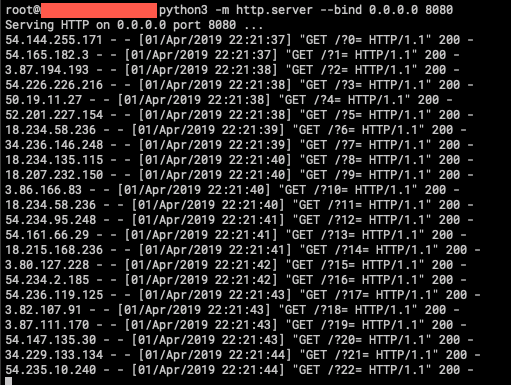 ustayready/fireprox
AWS API Gateway 관리 도구로, 고유 IP 로테이션을 위해 즉석에서 HTTP 통과 프록시를 생성합니다.
 alexei-led/pumba
컨테이너용 카오스 테스팅, 네트워크 에뮬레이션 및 스트레스 테스팅 도구
 iknowjason/awesome-cloudsec-labs
멋진 무료 클라우드 네이티브 보안 학습 랩. CTF, 자체 호스팅 워크숍, 안내형 취약점 랩, 연구 랩을 포함합니다.
 0xsteph/pentest-ai-agents
Claude Code를 공격적 보안 연구 어시스턴트로 전환하세요. 승인된 침투 테스트를 위한 특화 AI 서브에이전트는 엔게이지먼트를 계획하고, 정찰 데이터를 분석하며, 익스플로잇을 연구하고, 탐지 규칙을 구축하고, STIG를 감사하고, 보고서를 작성합니다.
 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.
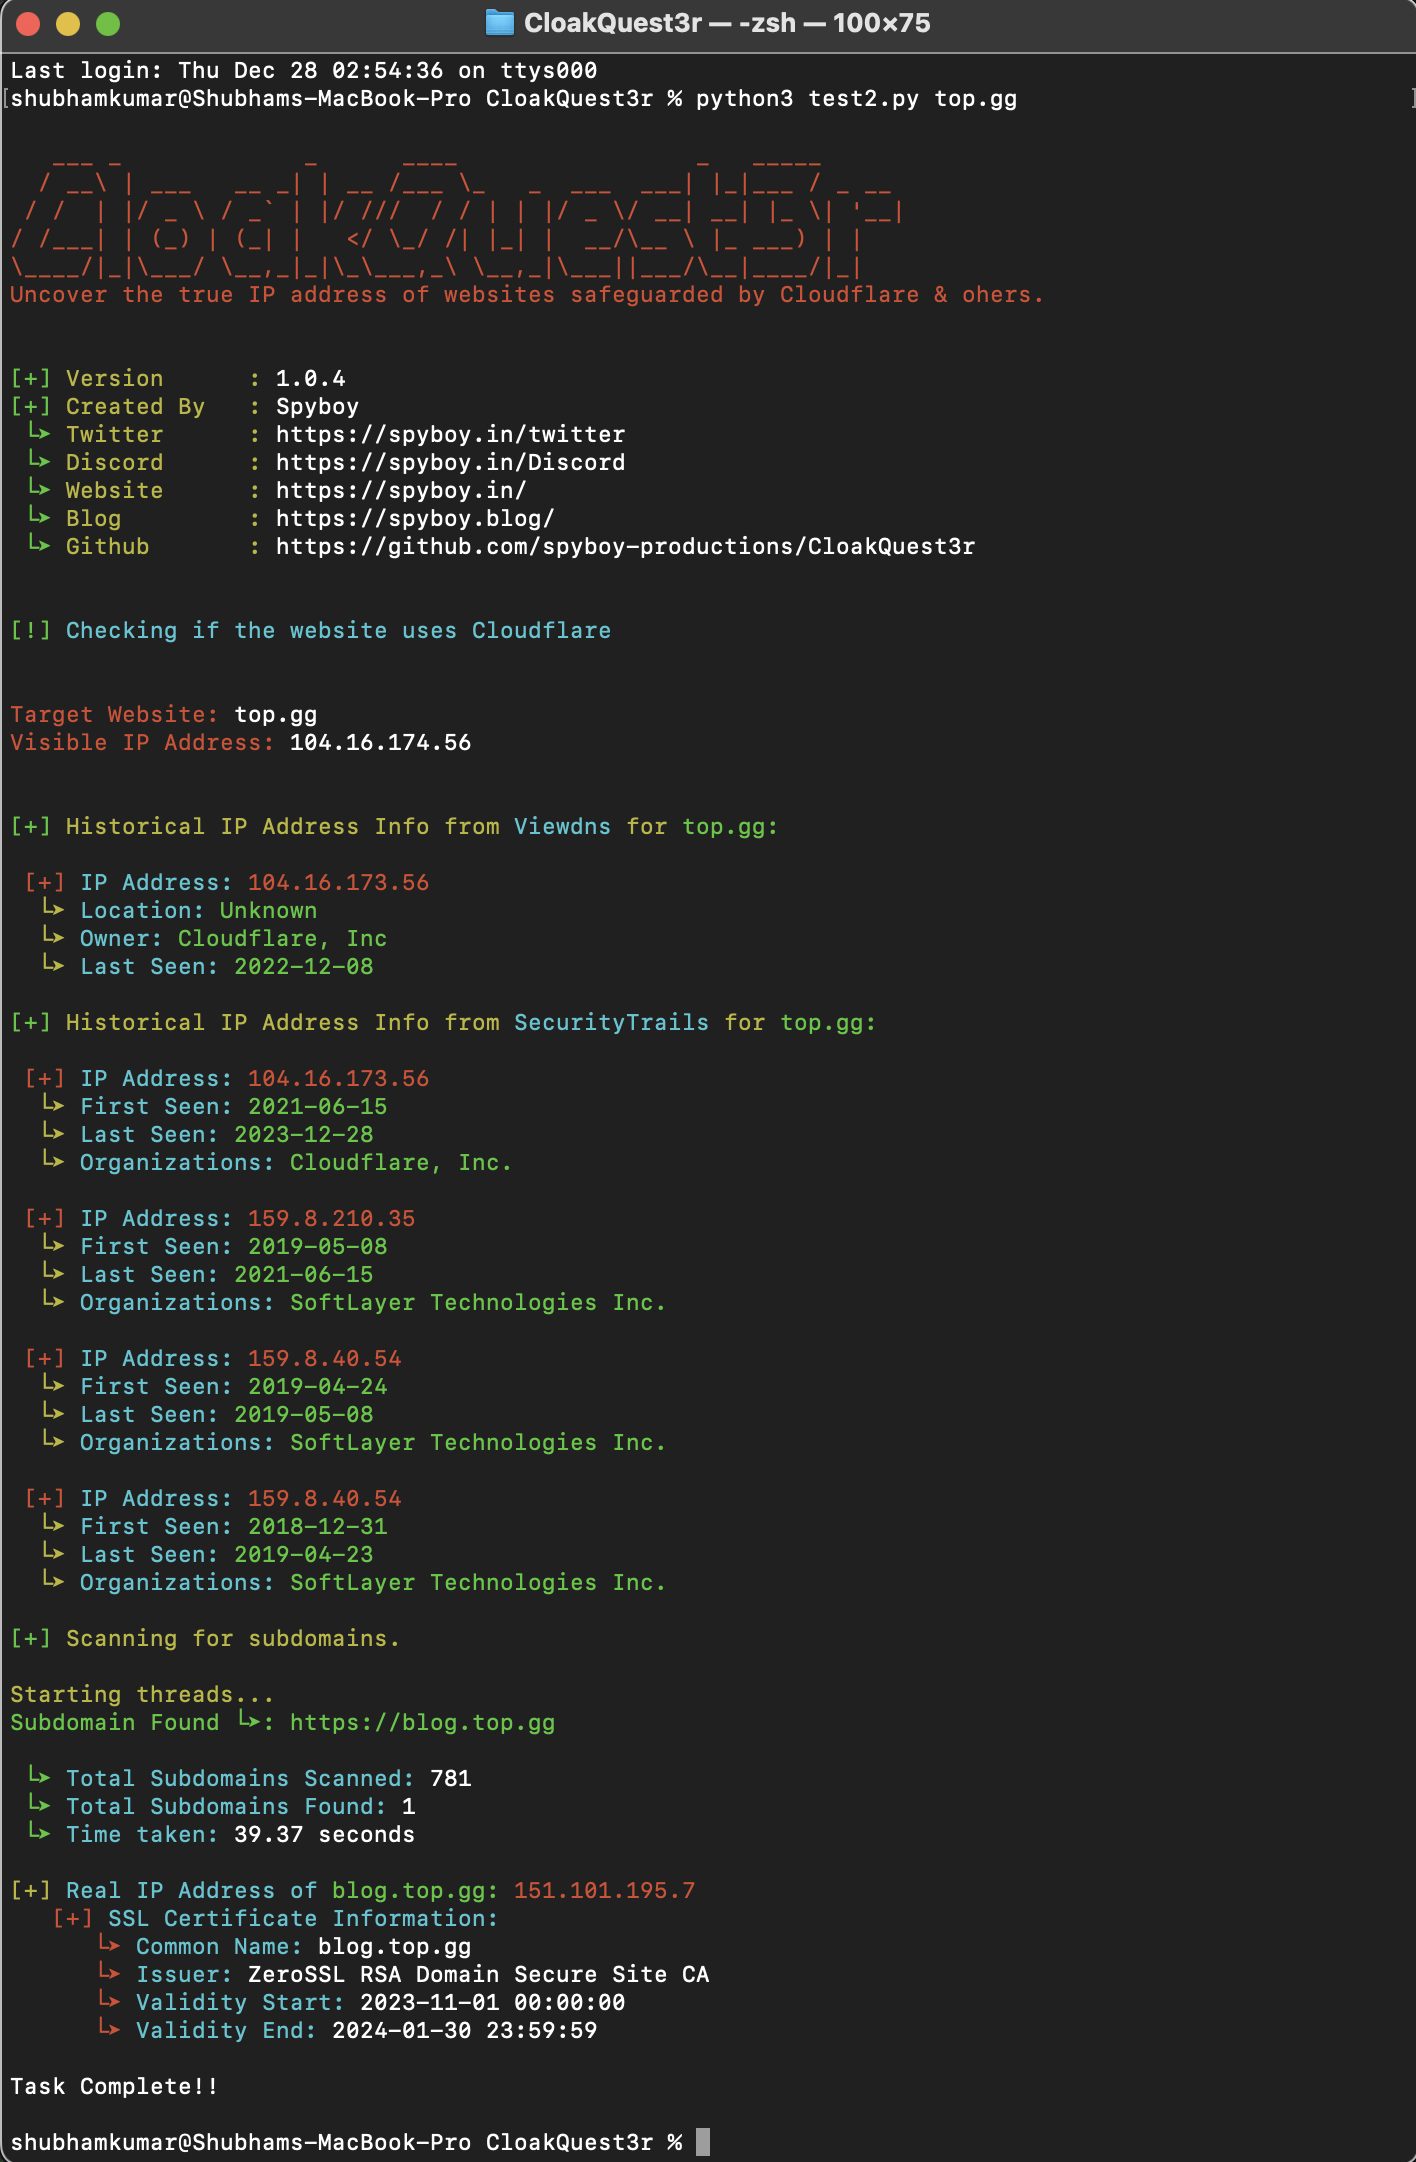 spyboy-productions/cloakquest3r
Cloudflare 및 유사한 리버스 프록시 서비스로 보호되는 웹사이트의 오리진 IP 노출을 식별하기 위한 오픈소스 보안 연구 도구입니다.
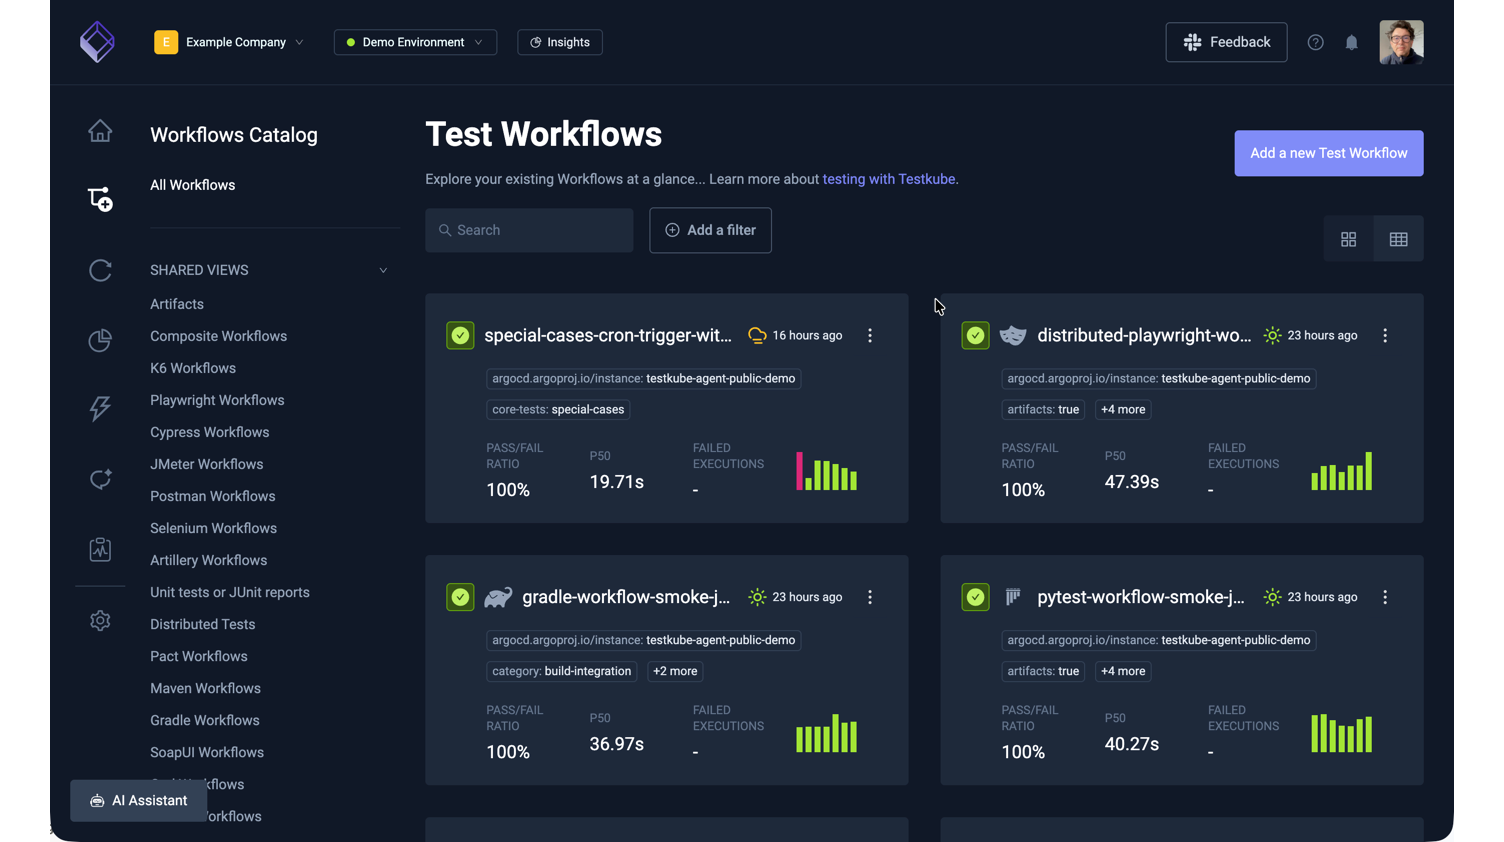 kubeshop/testkube
☸️ AI 기반 엔지니어링 팀을 위한 오픈 테스팅 플랫폼
 deepfence/secretscanner
:unlock: :unlock: 컨테이너 이미지와 파일 시스템에서 비밀과 비밀번호를 찾습니다 :unlock: :unlock:
 microsoft/restler-fuzzer
RESTler는 클라우드 서비스의 REST API를 통해 자동으로 테스트하고 보안 및 안정성 버그를 찾는 최초의 상태 기반 REST API 퍼징 도구입니다.
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 goodwithtech/dockle
보안을 위한 컨테이너 이미지 린터, 모범 사례 도커 이미지 구축 지원, 간편한 시작
 bridgecrewio/terragoat
의도적으로 취약하게 만든 Terraform 인프라로, AWS, Azure, GCP 전반의 클라우드 설정 오류 탐지 및 DevSecOps 실무를 학습하기 위한 것입니다.
 uphiago/recon-skills
현장 검증된 공격적 보안 스킬 팩으로, 정찰 및 침투 테스트를 위한 169가지 기법을 제공합니다. CORS, SSRF, 서브도메인 탈취, 클라우드 IAM 남용, SCADA 탐색, 그리고 45개 이상의 분야에 걸친 자동화된 CMS 탐지를 다룹니다.