
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (클라우드 공격 시뮬레이션 도구)과 SumoLogic을 가지고 놀아보기
 moshuum/tf-log4j-aws-poc
이 프로젝트 파일은 Terraform 코드형 인프라(IaC) 방식을 사용하여 AWS에서 log4j 취약점(CVE-2021-44228)의 개념 증명(PoC)을 시연합니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
 jas9reet/cve-2021-42013-lab
# Apache HTTP Server 2.4.50 경로 탐색 및 RCE 취약점(CVE-2021-42013) 공격을 위한 Docker 기반 실습 환경 (자동화된 익스플로잇 스크립트 포함)
 vmware-archive/lightwave
기존 인프라, 애플리케이션 및 컨테이너를 위한 아이덴티티 서비스
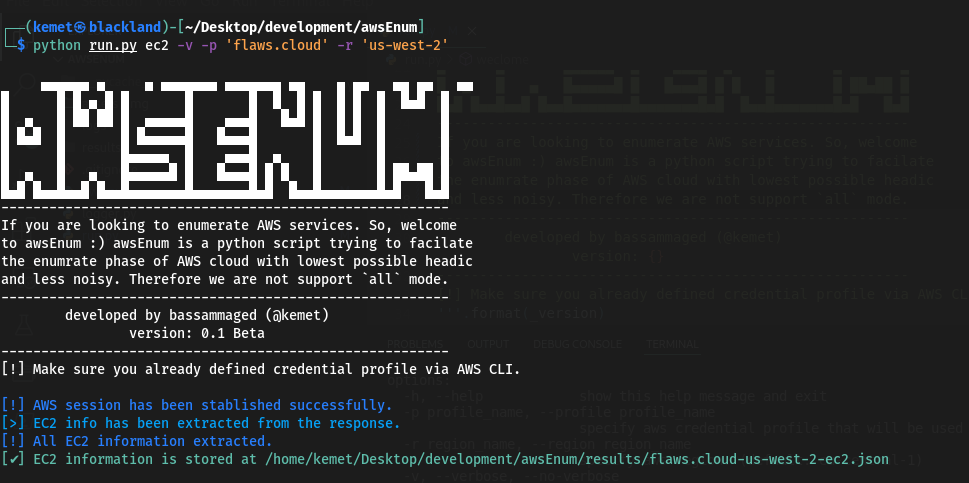 bassammaged/awsenum
제공된 자격 증명을 기반으로 AWS 클라우드 리소스를 열거합니다.
 rnalter/thundercloud
클라우드 익스플로잇 프레임워크
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
이 도구는 F5 WAF에 사용자 정의 서명 세트를 생성하고 차단 모드로 정책에 적용합니다.
 dnr6419/cve-2021-32157
취약한 Webmin 가상 환경을 docker를 사용하여 컨테이너로 구축할 수 있게 만듭니다.
 logsec/cve-2013-0212
OpenStack Glance 이미지 서비스를 대상으로 하는 CVE-2013-0212 익스플로잇입니다. 보안 테스트 및 연구를 위해 인증 우회 취약점을 시연합니다.
 0x0fb0/pulsar
네트워크 풋프린트 스캐너 플랫폼입니다. 도메인을 발견하고 사용자 정의 검사를 주기적으로 실행합니다.
 sh-ubh/cve-2018-1002105
CVE-2018-1002105에 대한 개념 증명 익스플로잇으로, kube-apiserver를 통해 파드에서 권한 없는 명령 실행을 허용하는 Kubernetes 권한 상승 취약점입니다.
 shabarkin/aws-enumerator
읽기 전용 AWS 서비스 열거자로, 침투 테스트 중 클라우드 정찰, 정보 덤프, 결과 분석을 위해 600개 이상의 API 호출을 제공합니다.
 corgizz/springcloud
Spring Cloud Config CVE-2019-3799|CVE_2020_5410 취약점 탐지
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 일괄 무손상 탐지
 raesene/cve-2022-23648-poc
CVE-2022-23648용 POC
 spiarh/webhook-cve-2022-0811
CVE-2022-0811 악용을 차단하는 간단한 웹훅
 thecybergeek/cve-2022-27251
LocalStack 0.12.6에서의 원격 코드 실행








