
 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (클라우드 공격 시뮬레이션 도구)과 SumoLogic을 가지고 놀아보기

이 저장소는 Stratus Red Team을 사용한 나의 모험을 기록한 문서입니다. Stratus Red Team은 클라우드를 위한 적대자 에뮬레이션 도구입니다.
Stratus Red Team은 "클라우드를 위한 Atomic Red Team"으로, 공격 기술을 세분화되고 자체 포함된 방식으로 에뮬레이션할 수 있습니다.
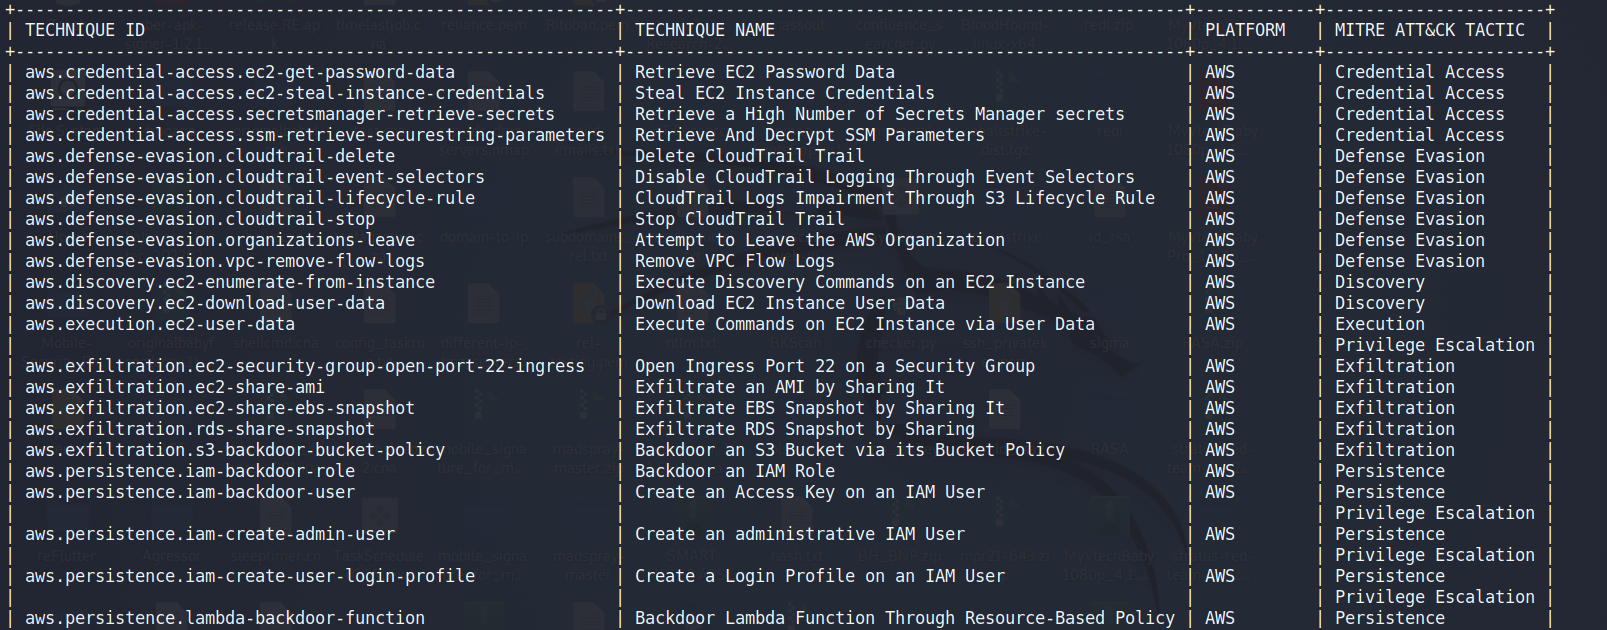
우리는 Stratus Red Team 저장소에 포함된 공격을 AWS 계정에서 하나씩 실행합니다. 이를 모니터링하기 위해 CloudTrail과 CloudWatch를 사용하여 로깅하고, 이 로그를 SumoLogic으로 수집하여 추가 분석합니다.
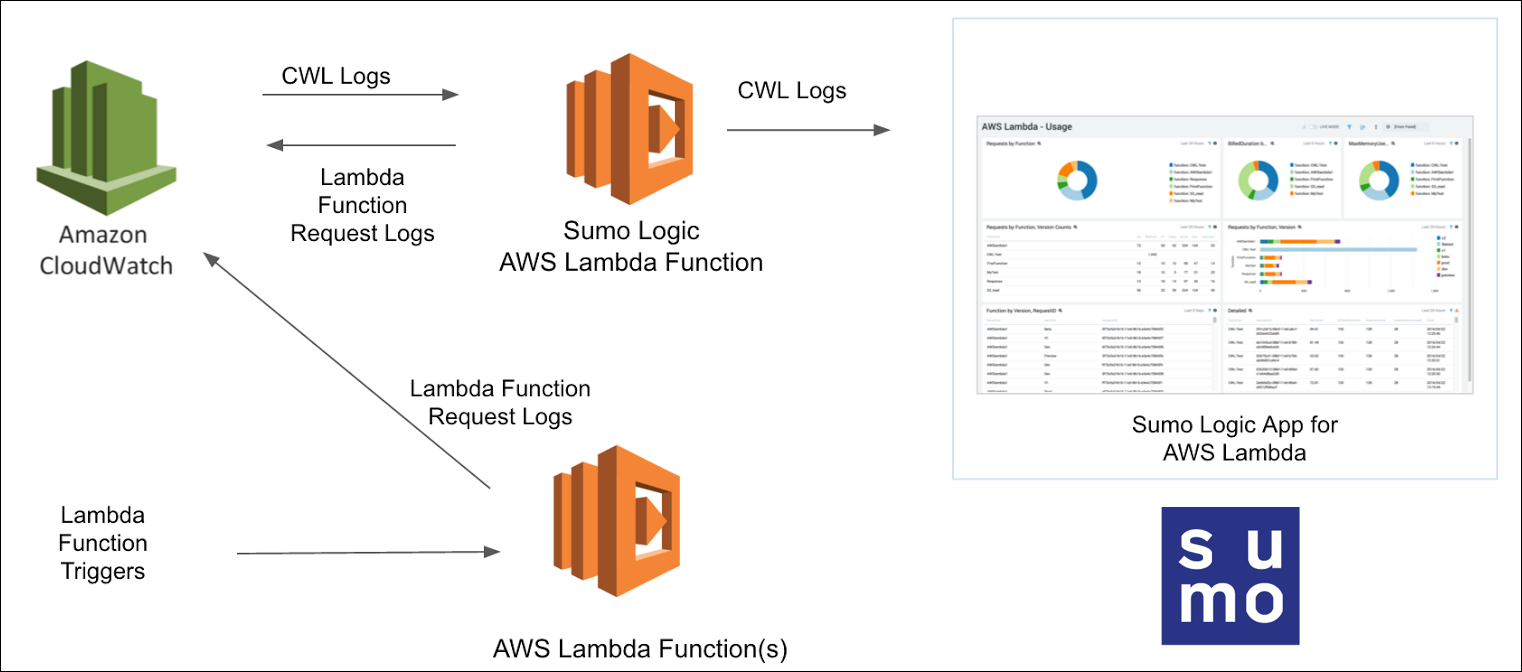
| Attack | Description | Link |
|---|---|---|
| aws.credential-access.ec2-get-password-data | EC2 비밀번호 데이터 검색 | Link |
| aws.credential-access.ec2-steal-instance-credentials | EC2 인스턴스 자격 증명 탈취 | Link |
| aws.credential-access.secretsmanager-retrieve-secrets | 많은 수의 Secrets Manager 비밀 검색 | Link |
| aws.credential-access.ssm-retrieve-securestring-parameters | SSM 파라미터 검색 및 복호화 | Link |
| aws.defense-evasion.cloudtrail-delete | CloudTrail Trail 삭제 | Link |
| aws.defense-evasion.cloudtrail-event-selectors | 이벤트 선택자를 통한 CloudTrail 로깅 비활성화 | Link |
| aws.defense-evasion.cloudtrail-lifecycle-rule | S3 수명 주기 규칙을 통한 CloudTrail 로그 손상 | Link |
| aws.defense-evasion.cloudtrail-stop | CloudTrail Trail 중지 | Link |
| aws.defense-evasion.organizations-leave | AWS 조직 탈퇴 시도 | Link |
| aws.defense-evasion.vpc-remove-flow-logs | VPC 플로우 로그 제거 | Link |
| aws.discovery.ec2-enumerate-from-instance | EC2 인스턴스에서 검색 명령 실행 | Link |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | 보안 그룹에서 인그레스 포트 22 열기 | Link |
| aws.exfiltration.ec2-share-ami | AMI 공유를 통한 유출 | Link |
| aws.exfiltration.ec2-share-ebs-snapshot | EBS 스냅샷 공유를 통한 유출 | Link |
| aws.exfiltration.rds-share-snapshot | RDS 스냅샷 공유를 통한 유출 | Link |
| aws.exfiltration.s3-backdoor-bucket-policy | 버킷 정책을 통한 S3 버킷 백도어 | Link |
| aws.persistence.iam-backdoor-role | IAM 역할 백도어 | Link |
| aws.persistence.iam-backdoor-user | IAM 사용자에 액세스 키 생성 | TBD |
| aws.persistence.iam-create-admin-user | 관리자 IAM 사용자 생성 | TBD |
| aws.persistence.iam-create-user-login-profile | IAM 사용자에 로그인 프로필 생성 | TBD |
| aws.persistence.lambda-backdoor-function | 리소스 기반 정책을 통한 Lambda 함수 백도어 | TBD |






