
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 ph33rr/cirrusgo
Go로 작성된 SAAS, PAAS 앱을 스캔하는 빠른 도구
 stafordtituss/hazprone
클라우드 침투 테스팅 프레임워크로, 필요에 따라 취약한 AWS 리소스를 배포하고 퀘스트 기반 시나리오를 통해 실무적인 침투 테스팅 및 취약점 악용 기술을 가르칩니다.
 skyscanner/lambdaguard
AWS 서버리스 보안
 peterthomasawen/opensslupgrade1.1.1q-ubuntu
Ubuntu에서 OpenSSL 버전을 1.1.1q로 변경하여 CVE-2022-2097로부터 보호하는 스크립트
 airbus-cert/dirtypipe-ebpf_detection
CVE-2022-0847를 위한 eBPF 탐지 프로그램
 anujbhan/shellshock-victim-host
Shellshock - CVE-2014-6271에 취약한 Docker 컨테이너
 mgeeky/azurert
AzureRT - 다양한 Azure Red Team 전술을 구현하는 PowerShell 모듈
 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847을 사용하여 컨테이너 이스케이프 달성 CVE-2022-0847 (Dirty Pipe)을 이용한 컨테이너 이스케이프
 whiteoaksecurity/goawsconsolespray
AWS Console IAM 로그인을 스프레이하는 도구
 aquasecurity/trivy-module-wordpress
Trivy WordPress용 예제 모듈
 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (클라우드 공격 시뮬레이션 도구)과 SumoLogic을 가지고 놀아보기
 moshuum/tf-log4j-aws-poc
이 프로젝트 파일은 Terraform 코드형 인프라(IaC) 방식을 사용하여 AWS에서 log4j 취약점(CVE-2021-44228)의 개념 증명(PoC)을 시연합니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
 jas9reet/cve-2021-42013-lab
# Apache HTTP Server 2.4.50 경로 탐색 및 RCE 취약점(CVE-2021-42013) 공격을 위한 Docker 기반 실습 환경 (자동화된 익스플로잇 스크립트 포함)
 vmware-archive/lightwave
기존 인프라, 애플리케이션 및 컨테이너를 위한 아이덴티티 서비스
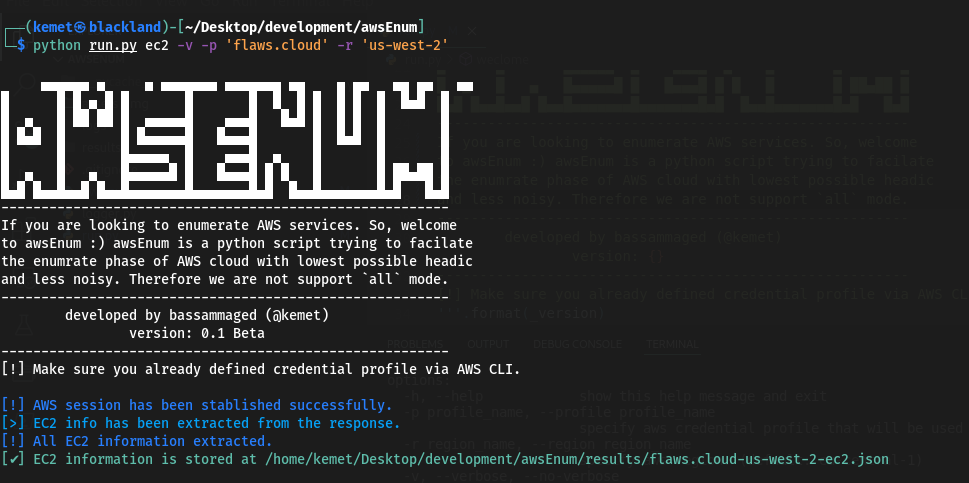 bassammaged/awsenum
제공된 자격 증명을 기반으로 AWS 클라우드 리소스를 열거합니다.
 rnalter/thundercloud
클라우드 익스플로잇 프레임워크








