
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 giordanosconti/icloudkitextractor
iCloud 인증, CloudKit/MMCS 백업 다운로드, Octagon/PCS 복구(ADP, Recovery Key, Lockdown Mode)를 위한 실험적 .NET/WPF 포렌식 툴킷. Giordano Sconti의 연구용 소프트웨어 — 매우 실험적이며,…
 awslabs/aws-security-assessment-solution
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
 benthecyberone/copperhound
Rust attack-path analysis for AD, ADCS and Entra ID
 cloud-custodian/cloud-custodian
클라우드 보안, 비용 최적화 및 거버넌스를 위한 규칙 엔진, 리소스를 조회, 필터링 및 조치하는 정책을 위한 YAML 기반 DSL
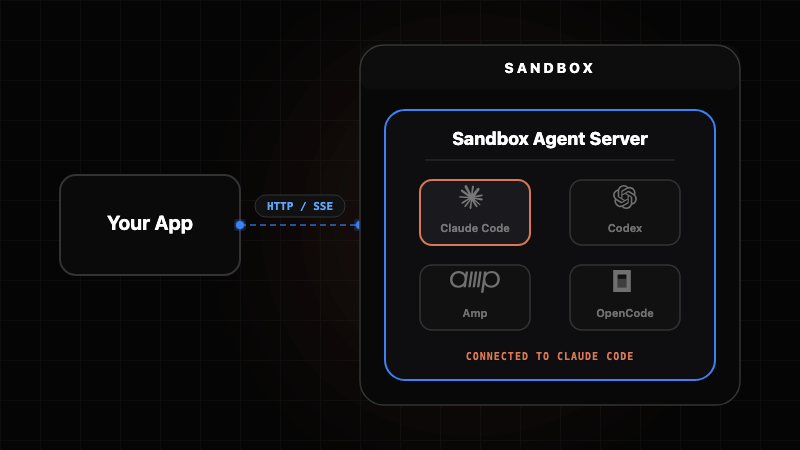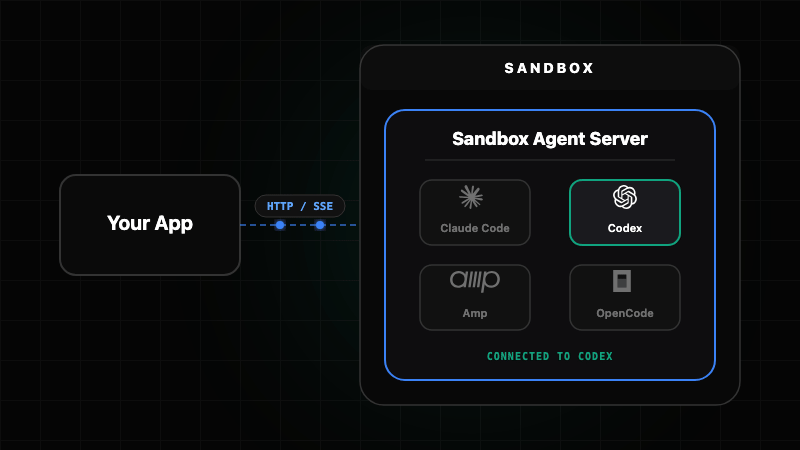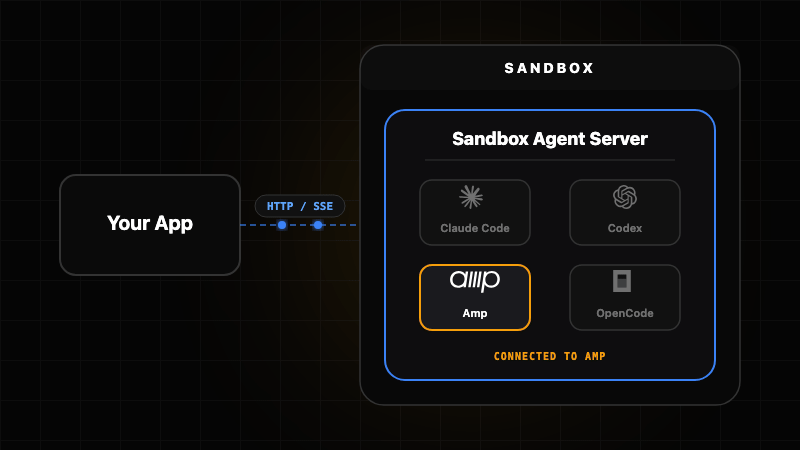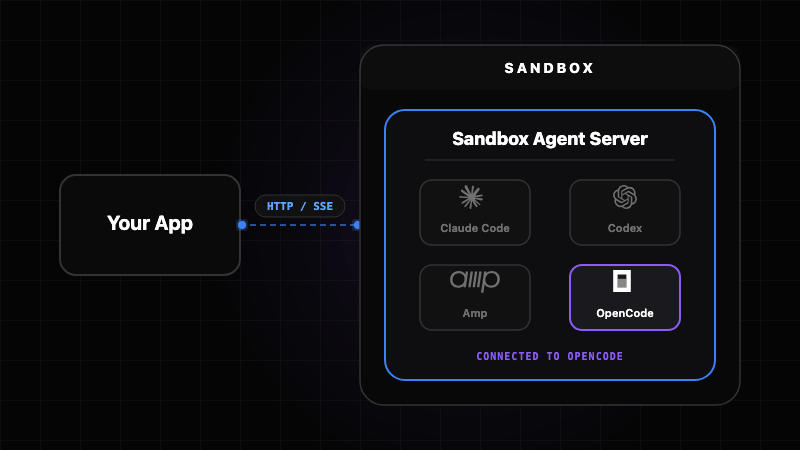 rivet-dev/sandbox-agent
에이전트별 지속 프로세스로, 재시작 후에도 유지되는 메모리를 갖춘
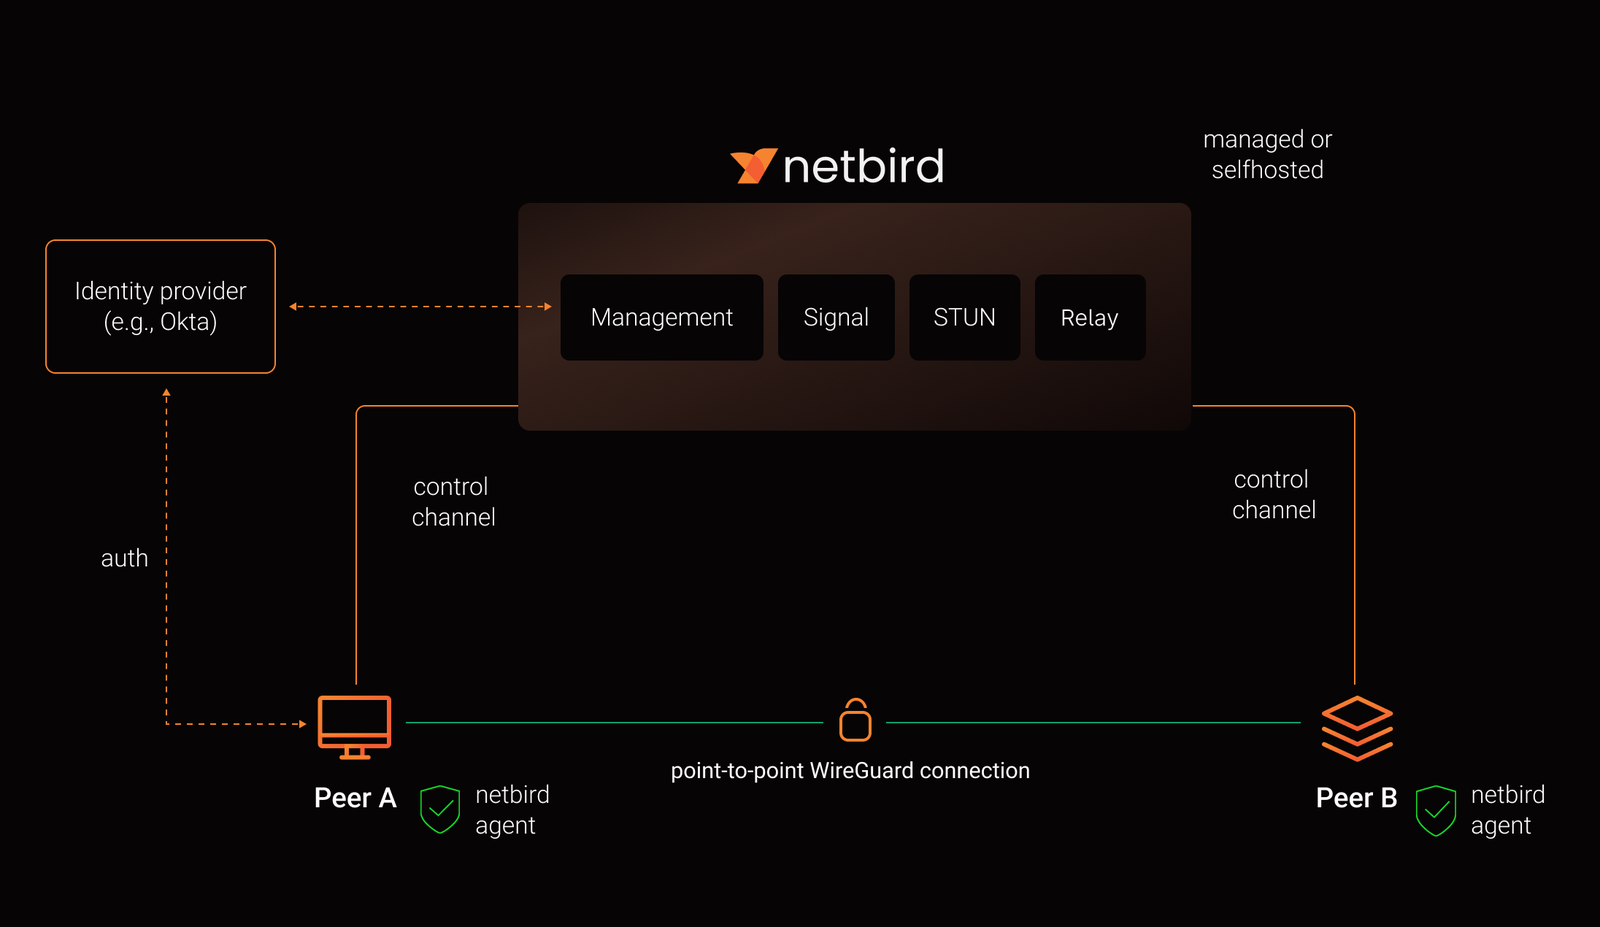 netbirdio/netbird
WireGuard 피어 투 피어 오버레이 네트워크를 세분화된 액세스 정책, SSO/MFA, 자체 호스팅 관리 기능과 함께 구축하는 ID 기반 제로 트러스트 네트워킹 플랫폼입니다.
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 facebookincubator/bpfjailer
eBPF LSM 기반 강제 접근 제어 및 jailer
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 cloudquery/cloudquery
클라우드 구성 및 보안 데이터를 위한 데이터 파이프라인입니다. 클라우드 자산 인벤토리, CSPM, FinOps 및 취약점 관리 솔루션을 구축합니다. AWS, Azure, GCP 및 70개 이상의 클라우드 및 SaaS 소스에서 추출합니다.
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
 clidey/deptrust
CLI 및 MCP 서버로, npm, PyPI, crates.io, Go 모듈, GitHub Actions를 포함한 14개 이상의 에코시스템에서 패키지 버전의 알려진 취약점을 확인합니다. 후크(hooks)와 스킬(skills)을 통해 AI 에이전트와 통합됩니다.
 cloudflare/cloudflared
Zero Trust 아키텍처를 통해 오리진에 대한 보안 아웃바운드 전용 연결을 가능하게 하는 Cloudflare Tunnel용 클라이언트입니다. 방화벽 변경 없이 HTTP, WebSocket, SSH 및 RDP 트래픽을 지원하며, 액세스 제어와 인증을 제공합니다.
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 tech4242/aquaman
🔱 AI 에이전트를 위한 유일한 독립 자격 증명 프록시: 자체 볼트 격리(BYOV) 및 최소 권한 요청 정책. 키는 이미 보관 중인 곳에 그대로 남아 있으며, 에이전트 메모리에 절대 저장되지 않습니다. 1Password, keychain, keepassxc 및 기타…
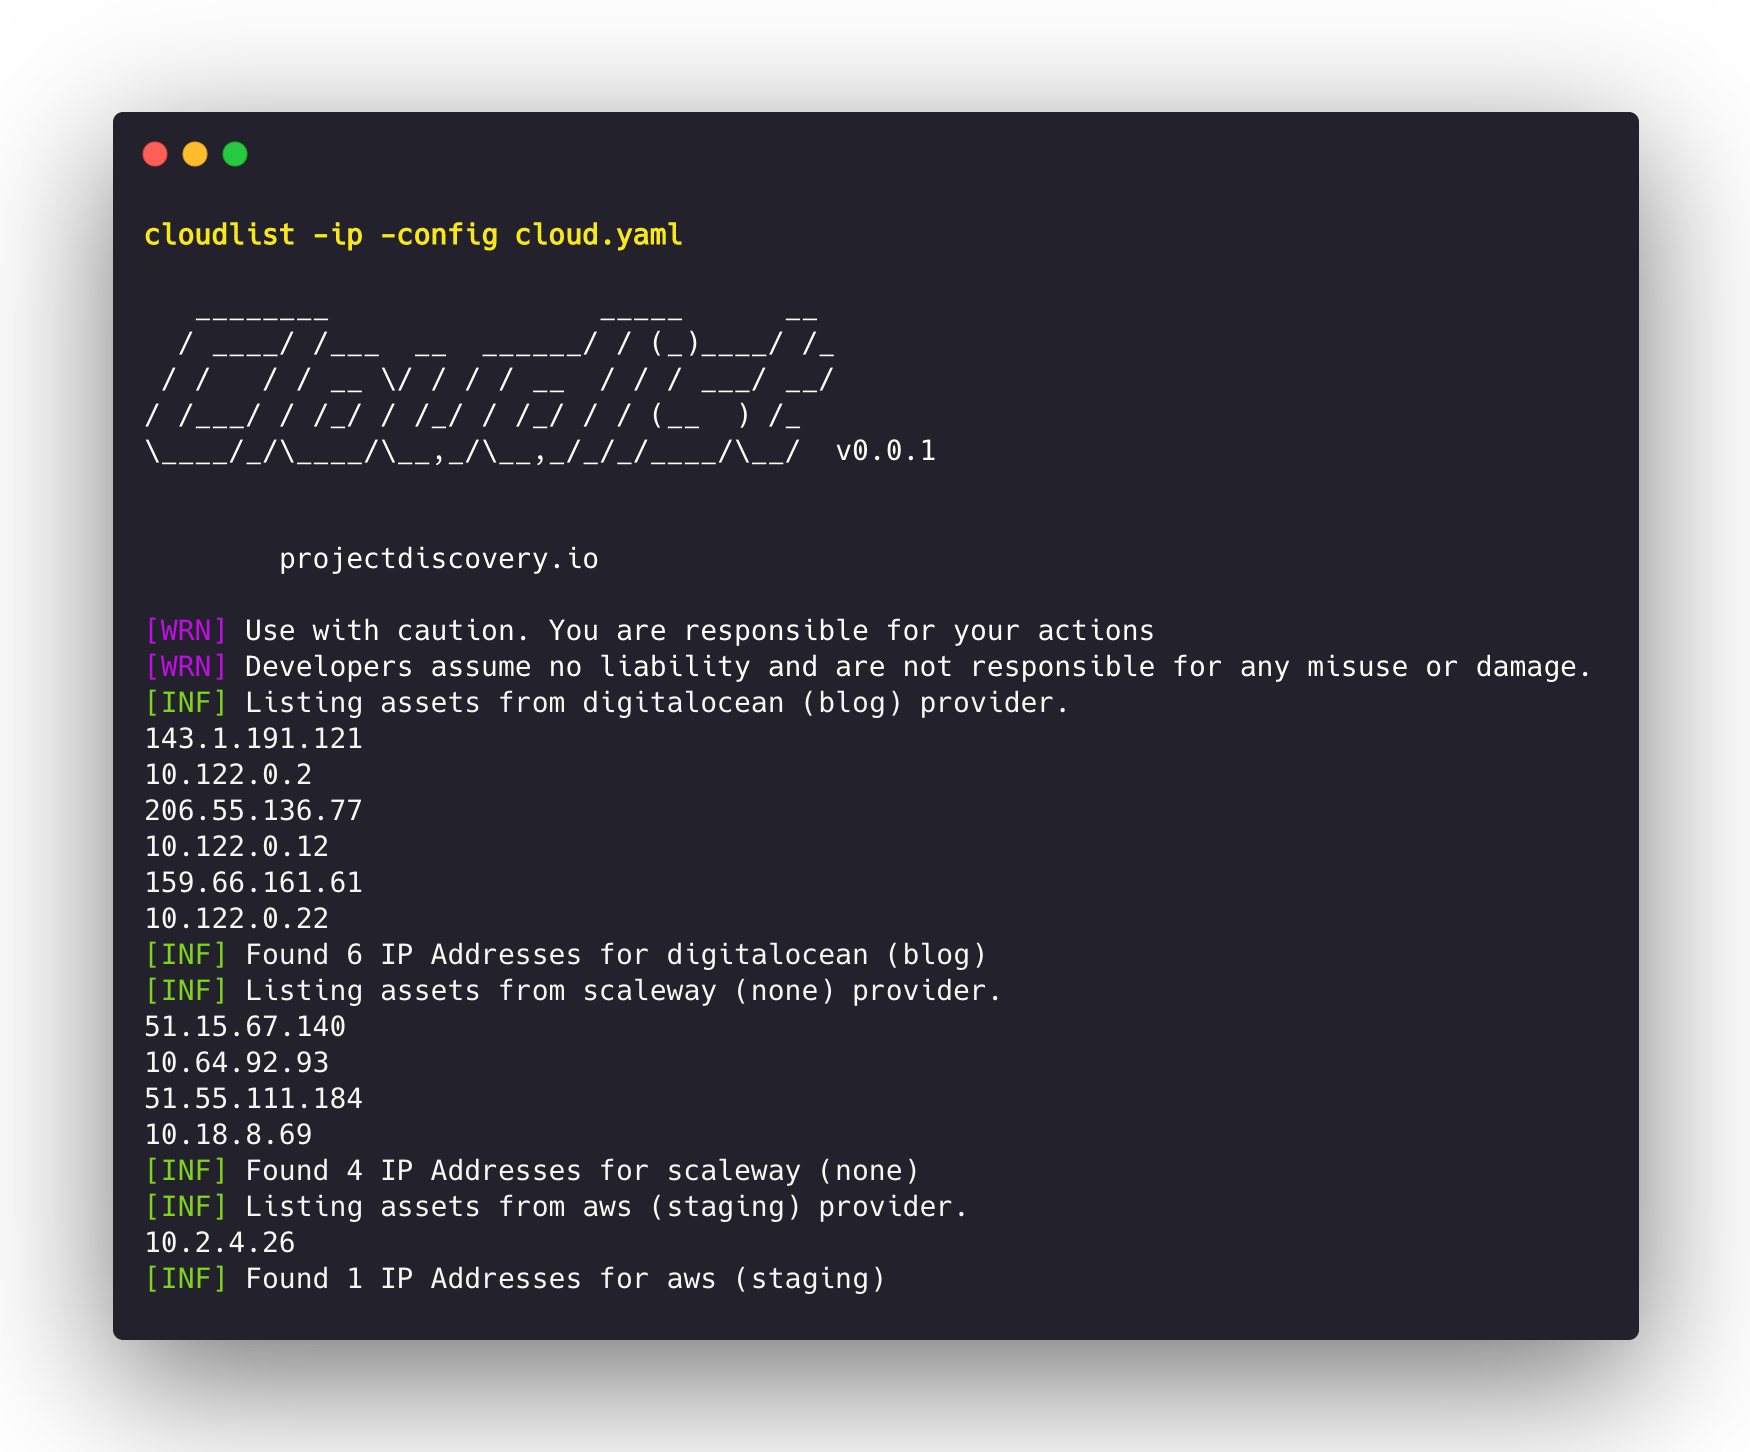 projectdiscovery/cloudlist
Cloudlist는 여러 클라우드 제공업체의 자산을 나열하는 도구입니다.
 synacktiv/gh-hijack-runner
가짜 GitHub 러너를 생성하고 파이프라인 작업을 탈취하여 CI/CD 시크릿을 유출하는 Python 스크립트.
 datadog/stratus-red-team
:cloud: :zap: 클라우드를 위한 세분화되고 실행 가능한 적대자 에뮬레이션







