 netbirdio/netbird
WireGuard 피어 투 피어 오버레이 네트워크를 세분화된 액세스 정책, SSO/MFA, 자체 호스팅 관리 기능과 함께 구축하는 ID 기반 제로 트러스트 네트워킹 플랫폼입니다.



netbird.io에서 NetBird를 시작하세요
문서를 확인하세요
Slack 채널 또는 커뮤니티 포럼에 참여하세요
🚀 채용 중입니다! https://netbird.io/careers 에서 함께하세요
🤖 NetBird 에이전트 네트워크 (베타)
AI 에이전트를 위한 ID 인식 접근 제어 — 암호화된 NetBird 터널을 통해 LLM API와 프라이빗 리소스에 키 없이 접근할 수 있습니다.
agent-network/를 참고하거나 netbird.ai 에서 문서를 읽어보세요.
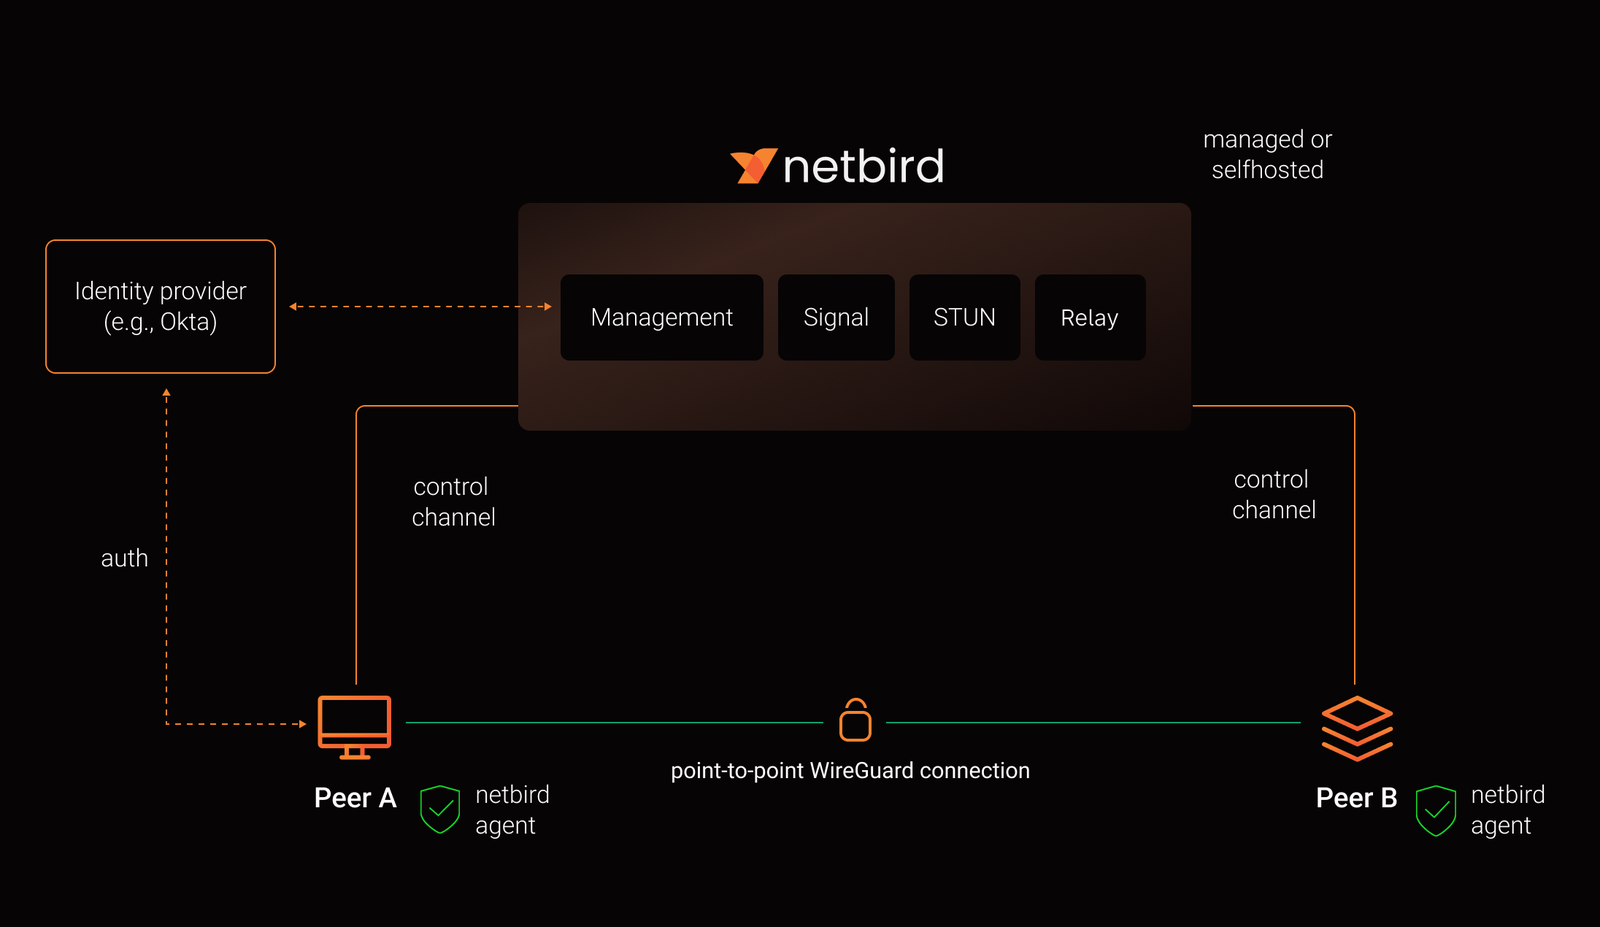
NetBird는 구성이 필요 없는 피어 투 피어 프라이빗 네트워크와 중앙 집중식 접근 제어 시스템을 하나의 플랫폼으로 결합하여, 조직이나 가정을 위한 안전한 프라이빗 네트워크를 손쉽게 구축할 수 있게 해줍니다.
연결. NetBird는 머신을 암호화된 터널을 통해 자동으로 연결하는 WireGuard 기반 오버레이 네트워크를 생성하여, 포트 개방, 복잡한 방화벽 규칙, VPN 게이트웨이 등의 번거로움을 없애줍니다.
보안. NetBird는 세분화된 접근 정책을 적용하여 안전한 원격 접근을 가능하게 하며, 이를 한 곳에서 직관적으로 관리할 수 있습니다. 모든 인프라에서 보편적으로 작동합니다.
https://github.com/user-attachments/assets/10cec749-bb56-4ab3-97af-4e38850108d2
| 연결성 | 관리 | 보안 | 자동화 | 플랫폼 |
|---|---|---|---|---|
| ✓ Kernel WireGuard | ✓ Admin Web UI | ✓ SSO & MFA 지원 | ✓ Public API | ✓ Linux |
| ✓ 피어 간 연결 | ✓ 자동 피어 검색 및 구성 | ✓ 액세스 제어: 그룹 및 규칙 | ✓ 대량 프로비저닝을 위한 설정 키 | ✓ macOS |
| ✓ 연결 릴레이 폴백 | ✓ IdP 통합 | ✓ 활동 로깅 | ✓ 셀프 호스팅 퀵스타트 스크립트 | ✓ Windows |
| ✓ 외부 네트워크로의 라우트 | ✓ 프라이빗 DNS | ✓ 트래픽 이벤트 | ✓ JWT를 통한 IdP 그룹 동기화 | ✓ Android |
| ✓ 도메인 기반 DNS 라우트 | ✓ 사용자 지정 DNS 영역 | ✓ 디바이스 상태 점검 | ✓ Terraform 프로바이더 | ✓ Android TV |
| ✓ 출구 노드 | ✓ 다중 사용자 지원 | ✓ 피어 간 암호화 | ✓ Ansible 컬렉션 | ✓ iOS |
| ✓ IPv6 듀얼 스택 오버레이 | ✓ 다중 계정 프로필 전환 | ✓ 중앙 액세스 정책을 통한 SSH | ✓ Apple TV | |
| ✓ 브라우저 SSH 및 RDP | ✓ Rosenpass를 통한 양자 내성 | ✓ FreeBSD | ||
| ✓ 자동 TLS를 통한 리버스 프록시 | ✓ 주기적 재인증 | ✓ pfSense | ||
| ✓ OPNsense | ||||
| ✓ MikroTik RouterOS | ||||
| ✓ OpenWRT | ||||
| ✓ Synology | ||||
| ✓ TrueNAS | ||||
| ✓ Proxmox | ||||
| ✓ Raspberry Pi | ||||
| ✓ 서버리스 | ||||
| ✓ 컨테이너 |
자체 호스팅 NetBird를 가장 빠르게 사용해 보는 방법입니다. 이미 공용 도메인과 VM이 있다면 시작하는 데 약 5분이 걸립니다. 다른 IdP를 사용하는 설치의 경우 사용자 지정 ID 공급자를 사용한 고급 가이드를 따르세요.
인프라 요구 사항:
소프트웨어 요구 사항:
단계
export NETBIRD_DOMAIN=netbird.example.com; curl -fsSL https://github.com/netbirdio/netbird/releases/latest/download/getting-started.sh | bash






