#1

 professionallyevil/harpoon
k8s 클러스터 및 컨테이너 해킹을 위한 스크립트, 팁 및 요령 모음
 openclarity/kubeclarity
KubeClarity는 컨테이너 이미지와 파일시스템의 SBOM(Software Bill Of Materials) 및 취약점 탐지와 관리를 위한 도구입니다.
 cujanovic/ssrf-testing
SSRF (Server Side Request Forgery) 테스트 리소스

 atlassian/bitbucket-iac-scan
KICS를 사용하여 Infrastructure as Code 파일에서 보안 구성 오류 및 취약점을 스캔하고, Bitbucket Code Insights 보고를 제공합니다.
 pry0cc/axiom
모두를 위한 동적 인프라 프레임워크! nmap, ffuf, masscan, nuclei, meg 등 다양한 스캐닝 도구의 작업 부하를 쉽게 분산하세요!
 dovics/cve-2024-7646
PoC CVE-2024-7646
 legit-labs/legitify
GitHub 및 GitLab 자산 전체의 잘못된 구성과 보안 위험을 탐지하고 해결합니다.
 assetnote/ghostbuster
모든 AWS 계정 내 리소스에 대한 분석을 수행하여 고립된 탄력적 IP를 제거합니다.

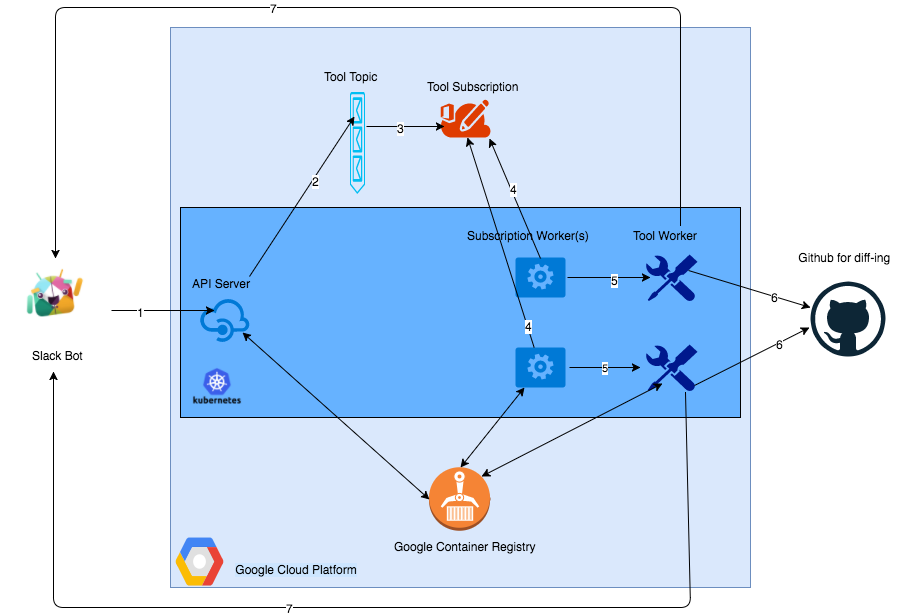 anshumanbh/kubebot
Google Cloud Platform의 Kubernetes 백엔드로 구축된 보안 테스트 Slackbot
 cybermaggedon/cyberprobe
사이버 공격을 캡처, 분석 및 대응
 cgv-dev/metasploit-module-tfm
Ruby로 작성된 모듈로, 사용자 정의 Metasploit 모듈을 통해 Kubernetes 클러스터의 시크릿 마운트 정책과 관련된 CVE-2023-2728 및 CVE-2024-3177 취약점을 악용하는 것을 목표로 합니다. 사이버 보안 석사 학위 최종 프로젝트의…
 chen-keinan/mesh-kridik
Kubernetes 클러스터와 Istio 서비스 메시를 위한 자동화된 보안 검사기로, OPA 정책을 통해 모범 사례를 적용하고 잘못된 구성에 대한 수정 보고서를 생성합니다.
 flojboj/cve-2024-21626
CVE-2024-21626에 대한 작동하는 익스플로잇으로, 작업 디렉토리 심볼릭 링크 공격을 통한 runC/Docker 컨테이너 탈출을 가능하게 하여 호스트 파일시스템에 접근할 수 있습니다.
 owasp/awscanner
AWS 계정에서 인터넷에 노출된 리소스를 찾습니다.
 shodanwashere/boatcrash
CVE-2019-19030에 대한 익스플로잇으로, Harbor 버전 <1.10.3 및 <2.0.1에 영향을 미칩니다. 또한 상위 버전의 공개 프로젝트를 열거하고 가져오는 데 사용할 수 있습니다.