
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
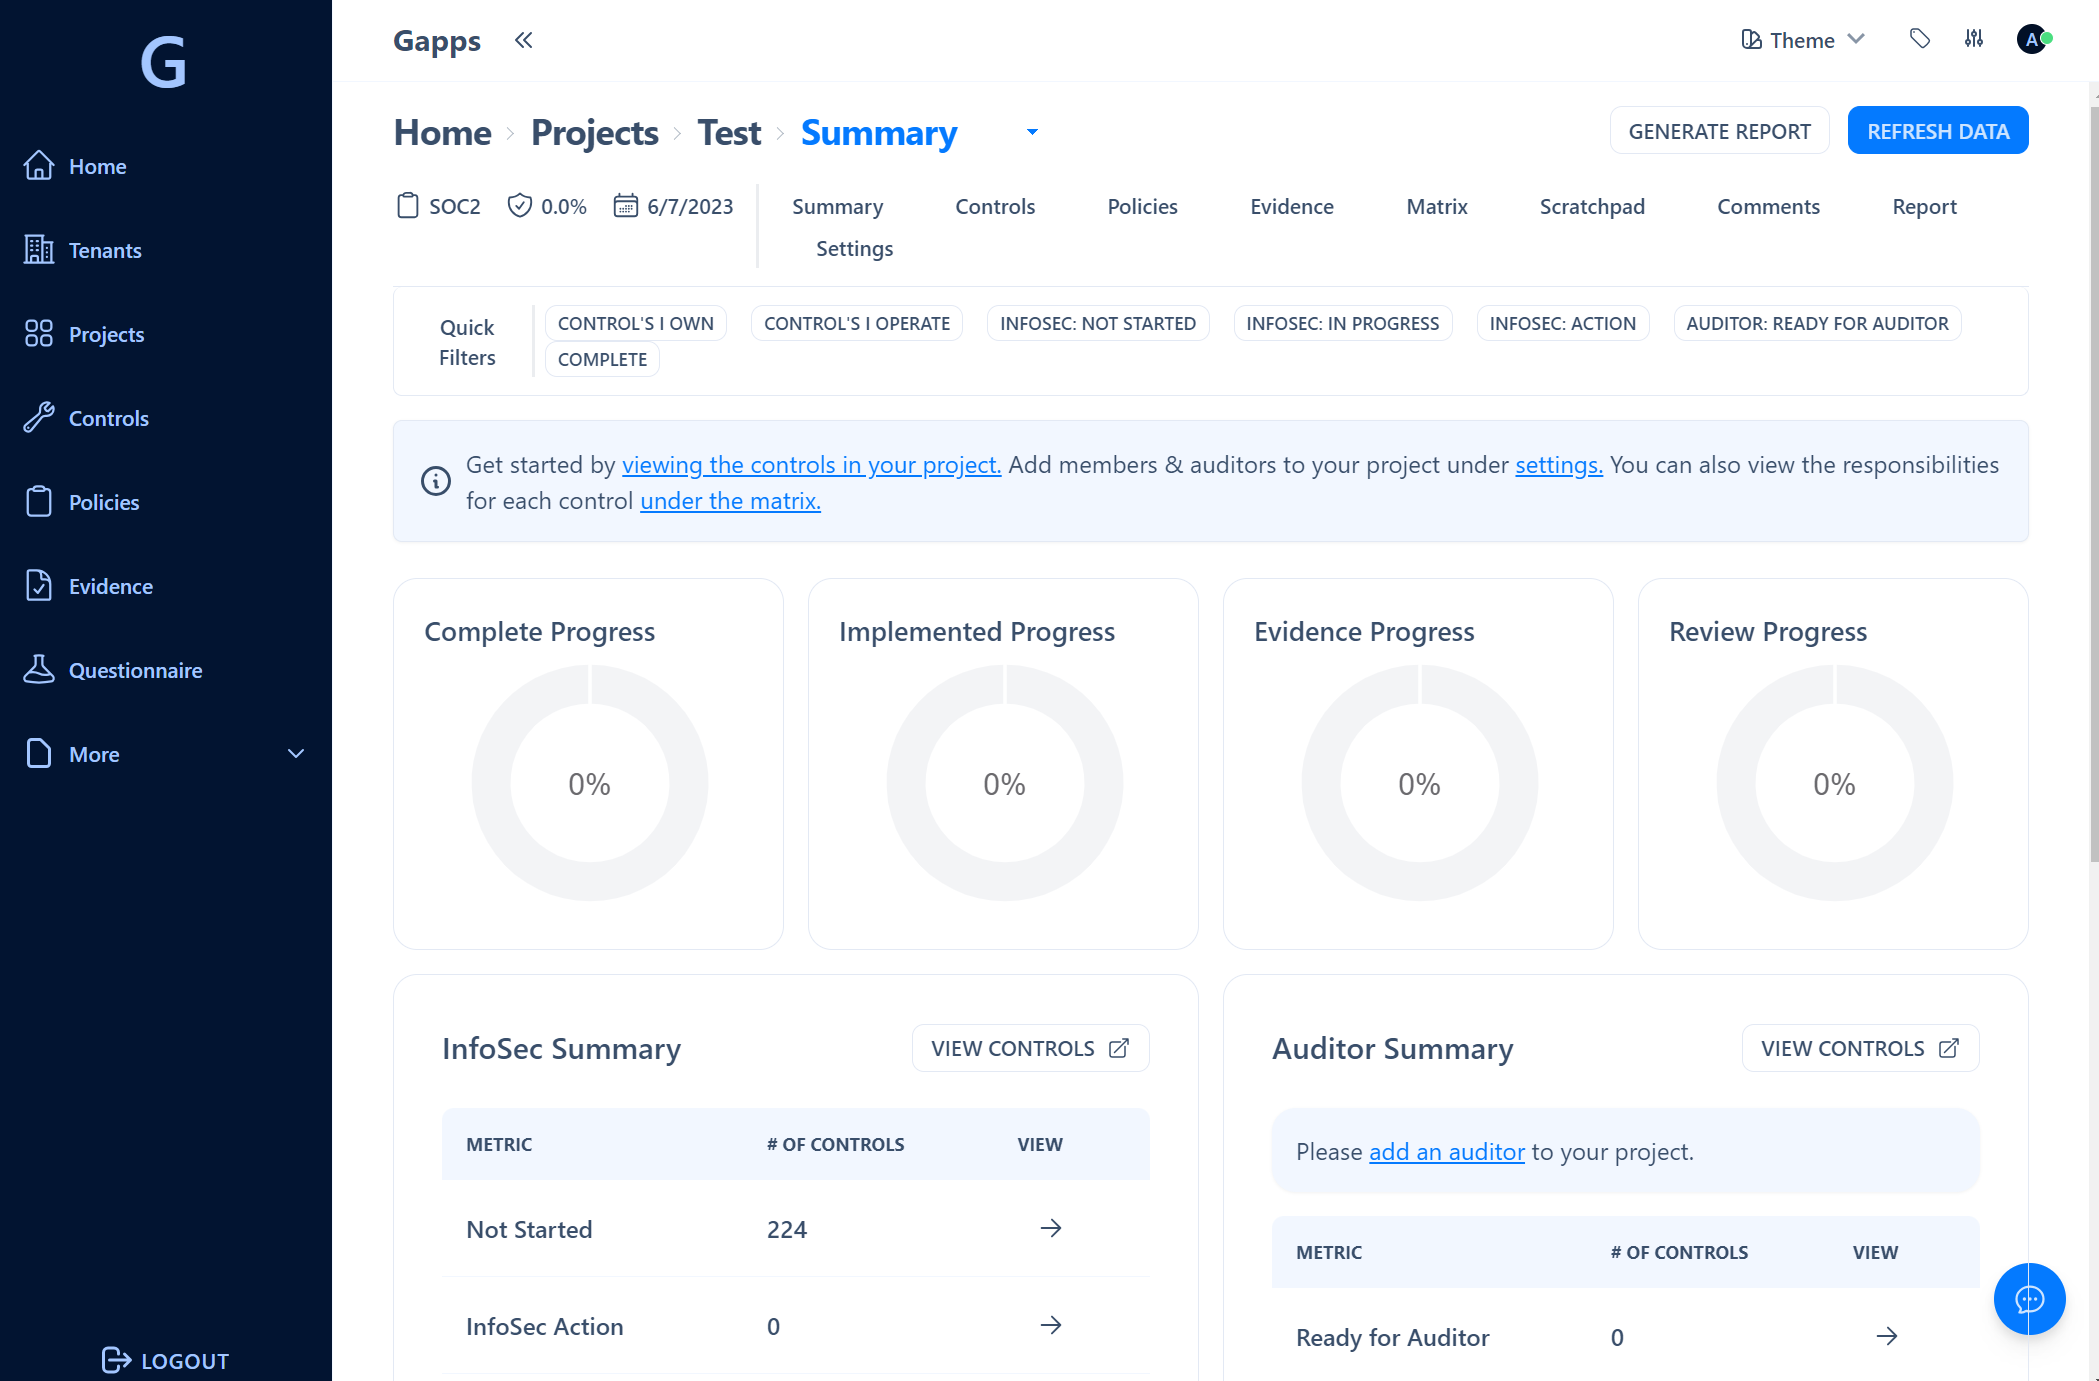
 bmarsh9/gapps
보안 규정 준수 플랫폼 - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF 추적
 greatscott/enject
enject: .env 시크릿을 prAIng의 눈에서 숨깁니다: 시크릿은 (프로젝트별) 로컬 암호화 저장소에 저장되며 런타임에 앱에 직접 주입되어 디스크에 평문으로 저장되지 않습니다.
 mrmahile/massscanning-cve-2025-55182
분할된 입력 파일을 대상으로 대규모/연속 스캔을 실행하기 위한 경량 오케스트레이터 및 워커 스캐너 설정입니다. 이 저장소에는 오케스트레이션 스크립트, Docker 기반 워커 이미지, 그리고 스캔을 반복 실행하고 결과를 수집하는 헬퍼 스크립트가 포함되어 있습니다.

 hackinglz/gibson
프로세스-네트워크 연결을 매핑하고, 클라우드 제공업체를 식별하며, 비콘 활동을 탐지하는 네트워크 모니터링 도구
 shipsecai/studio
보안 팀을 위한 워크플로 자동화
 logisek/evilmist
EvilMist는 클라우드 침투 테스트 및 레드 팀 운영을 지원하도록 설계된 스크립트 및 유틸리티 모음입니다. 이 툴킷은 잘못된 구성을 식별하고, 권한 상승 경로를 평가하고, 공격 기술을 시뮬레이션하는 데 도움이 됩니다. EvilMist는 클라우드 중심 레드 팀…
 rootdirective-sec/cve-2026-1357-lab
로컬 Docker 랩으로, 교육적 검증 및 방어 연구를 위해 WPvivid Backup & Migration의 취약한 버전과 패치된 버전(CVE-2026-1357)을 비교합니다.
 sublime-security/ics-phishing-toolkit
ICS 피싱(악성 캘린더 초대장)을 차단하는 오픈소스 도구
 rhinosecuritylabs/iprotate_burp_extension
모든 요청 시 IP를 회전시키기 위해 AWS API Gateway를 사용하는 Burp Suite 확장 프로그램입니다.
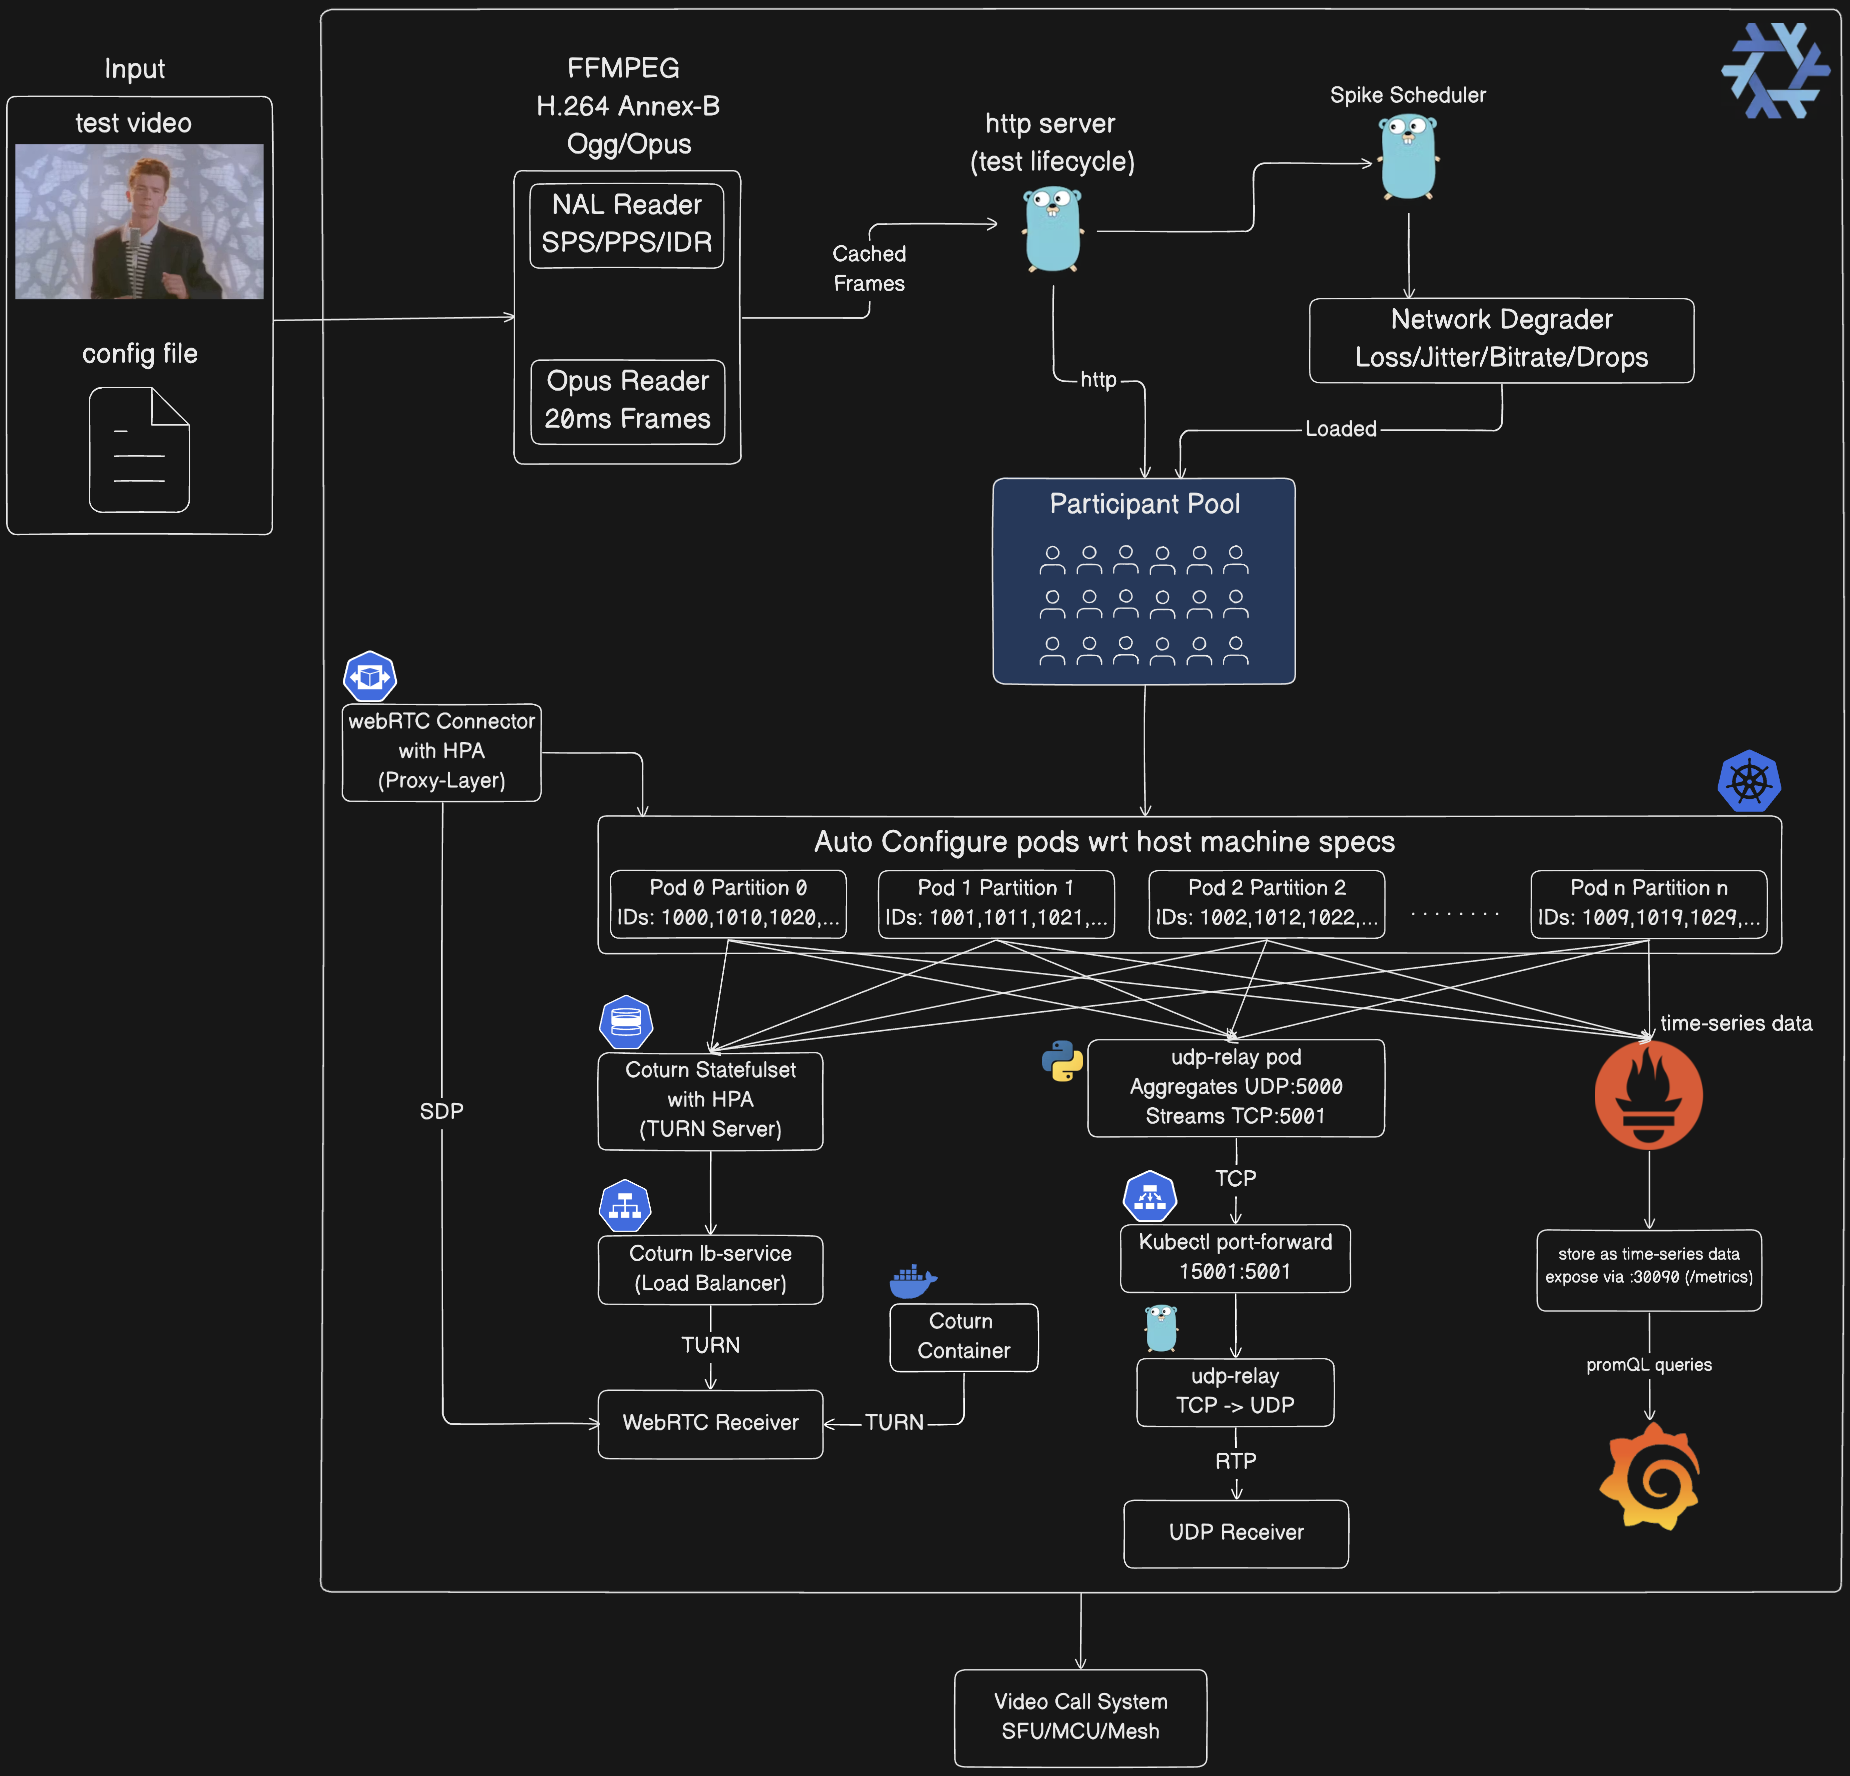 mdsadiqmd/av-chaos-monkey
오디오/비디오 테스트를 위한 Chaos Monkey (webRTC 및 UDP)

 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - 외부 및 도커 컨테이너, SMongobleed-CVE-2025-14847 및 phoenix 보안 업로더용
 mbanyamer/cve-2026-24514-kubernetes-dos
CVE-2026-24514에 대한 개념 증명 익스플로잇으로, ingress-nginx 검증 어드미션 웹훅의 메모리 고갈 서비스 거부(DoS) 취약점으로, 낮은 권한의 공격자가 과도하게 큰 AdmissionReview 요청을 통해 컨트롤러 파드를 충돌시킬 수 있습니다.
 ayush-parab/sentinel-gpt
Azure 로그를 수집하고 LLM 추론을 사용하여 의심스러운 활동을 탐지하고, 위험을 평가하며, CLI 명령어가 포함된 복구 플레이북을 생성하는 자동화된 위협 헌팅 파이프라인입니다.
 robcholz/vibebox
Apple Silicon macOS에서 초고속 CLI를 통해 빠르고 샌드박스화된 개발 및 LLM 에이전트를 지원합니다.
 randomrobbiebf/chart-down
ChartMuseum에서 모든 차트 목록을 추출합니다
 behisecc/vibesec-skill
이 스킬은 Claude가 안전한 코드를 작성하고 일반적인 취약점을 방지하는 데 도움을 줍니다.








