
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 astraljays/traditionaljay
의도적으로 취약하게 만든 VM 호스팅 Java 쇼핑몰 — Log4Shell (CVE-2021-44228) 워크숍 랩 (EC2 / Azure VM / GCE)
 alectrocute/honeyprompt
LLM 우선의 속임수 프레임워크: "대답하는 허니팟!™"
 ndouglas-cloudsmith/cve-2026-53359
16년 된 리눅스 커널 버그로 인해 임대된 VM이 벗어나 실행 중인 호스트를 공격할 수 있습니다. Intel과 AMD 모두 해당됩니다. Januscape는 2010년부터 존재해 온 KVM 코드의 use-after-free 취약점입니다.
 dev-sec/chef-os-hardening
이 셰프 쿡북은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 지원합니다.
 coffinxp/gemini-api-key-hunter
웹사이트와 JS 파일에서 노출된 Gemini API 키를 스캔하고, 이를 실시간으로 검증하며, 접근 가능한 서비스를 열거하고, 직접 API 사용을 위한 브라우저 클라이언트를 제공합니다.
 coffinxp/google-api-key-scanner
Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.
 404tk/cloudtoolkit
권한이 부여된 클라우드 적대자 시뮬레이션 및 검증 툴킷

 cyberark/conjur
CyberArk Conjur는 권한 있는 사용자와 머신 아이덴티티가 사용하는 시크릿을 자동으로 보호합니다.
 ricardo354/homelab-cve-2021-44228
Log4j 취약점 홈랩
 kushiro45/shellshock-poc-cve-2014-7169
이것은 Shellshock를 빌드하고 재현하기 위한 Dockerfile을 포함합니다.
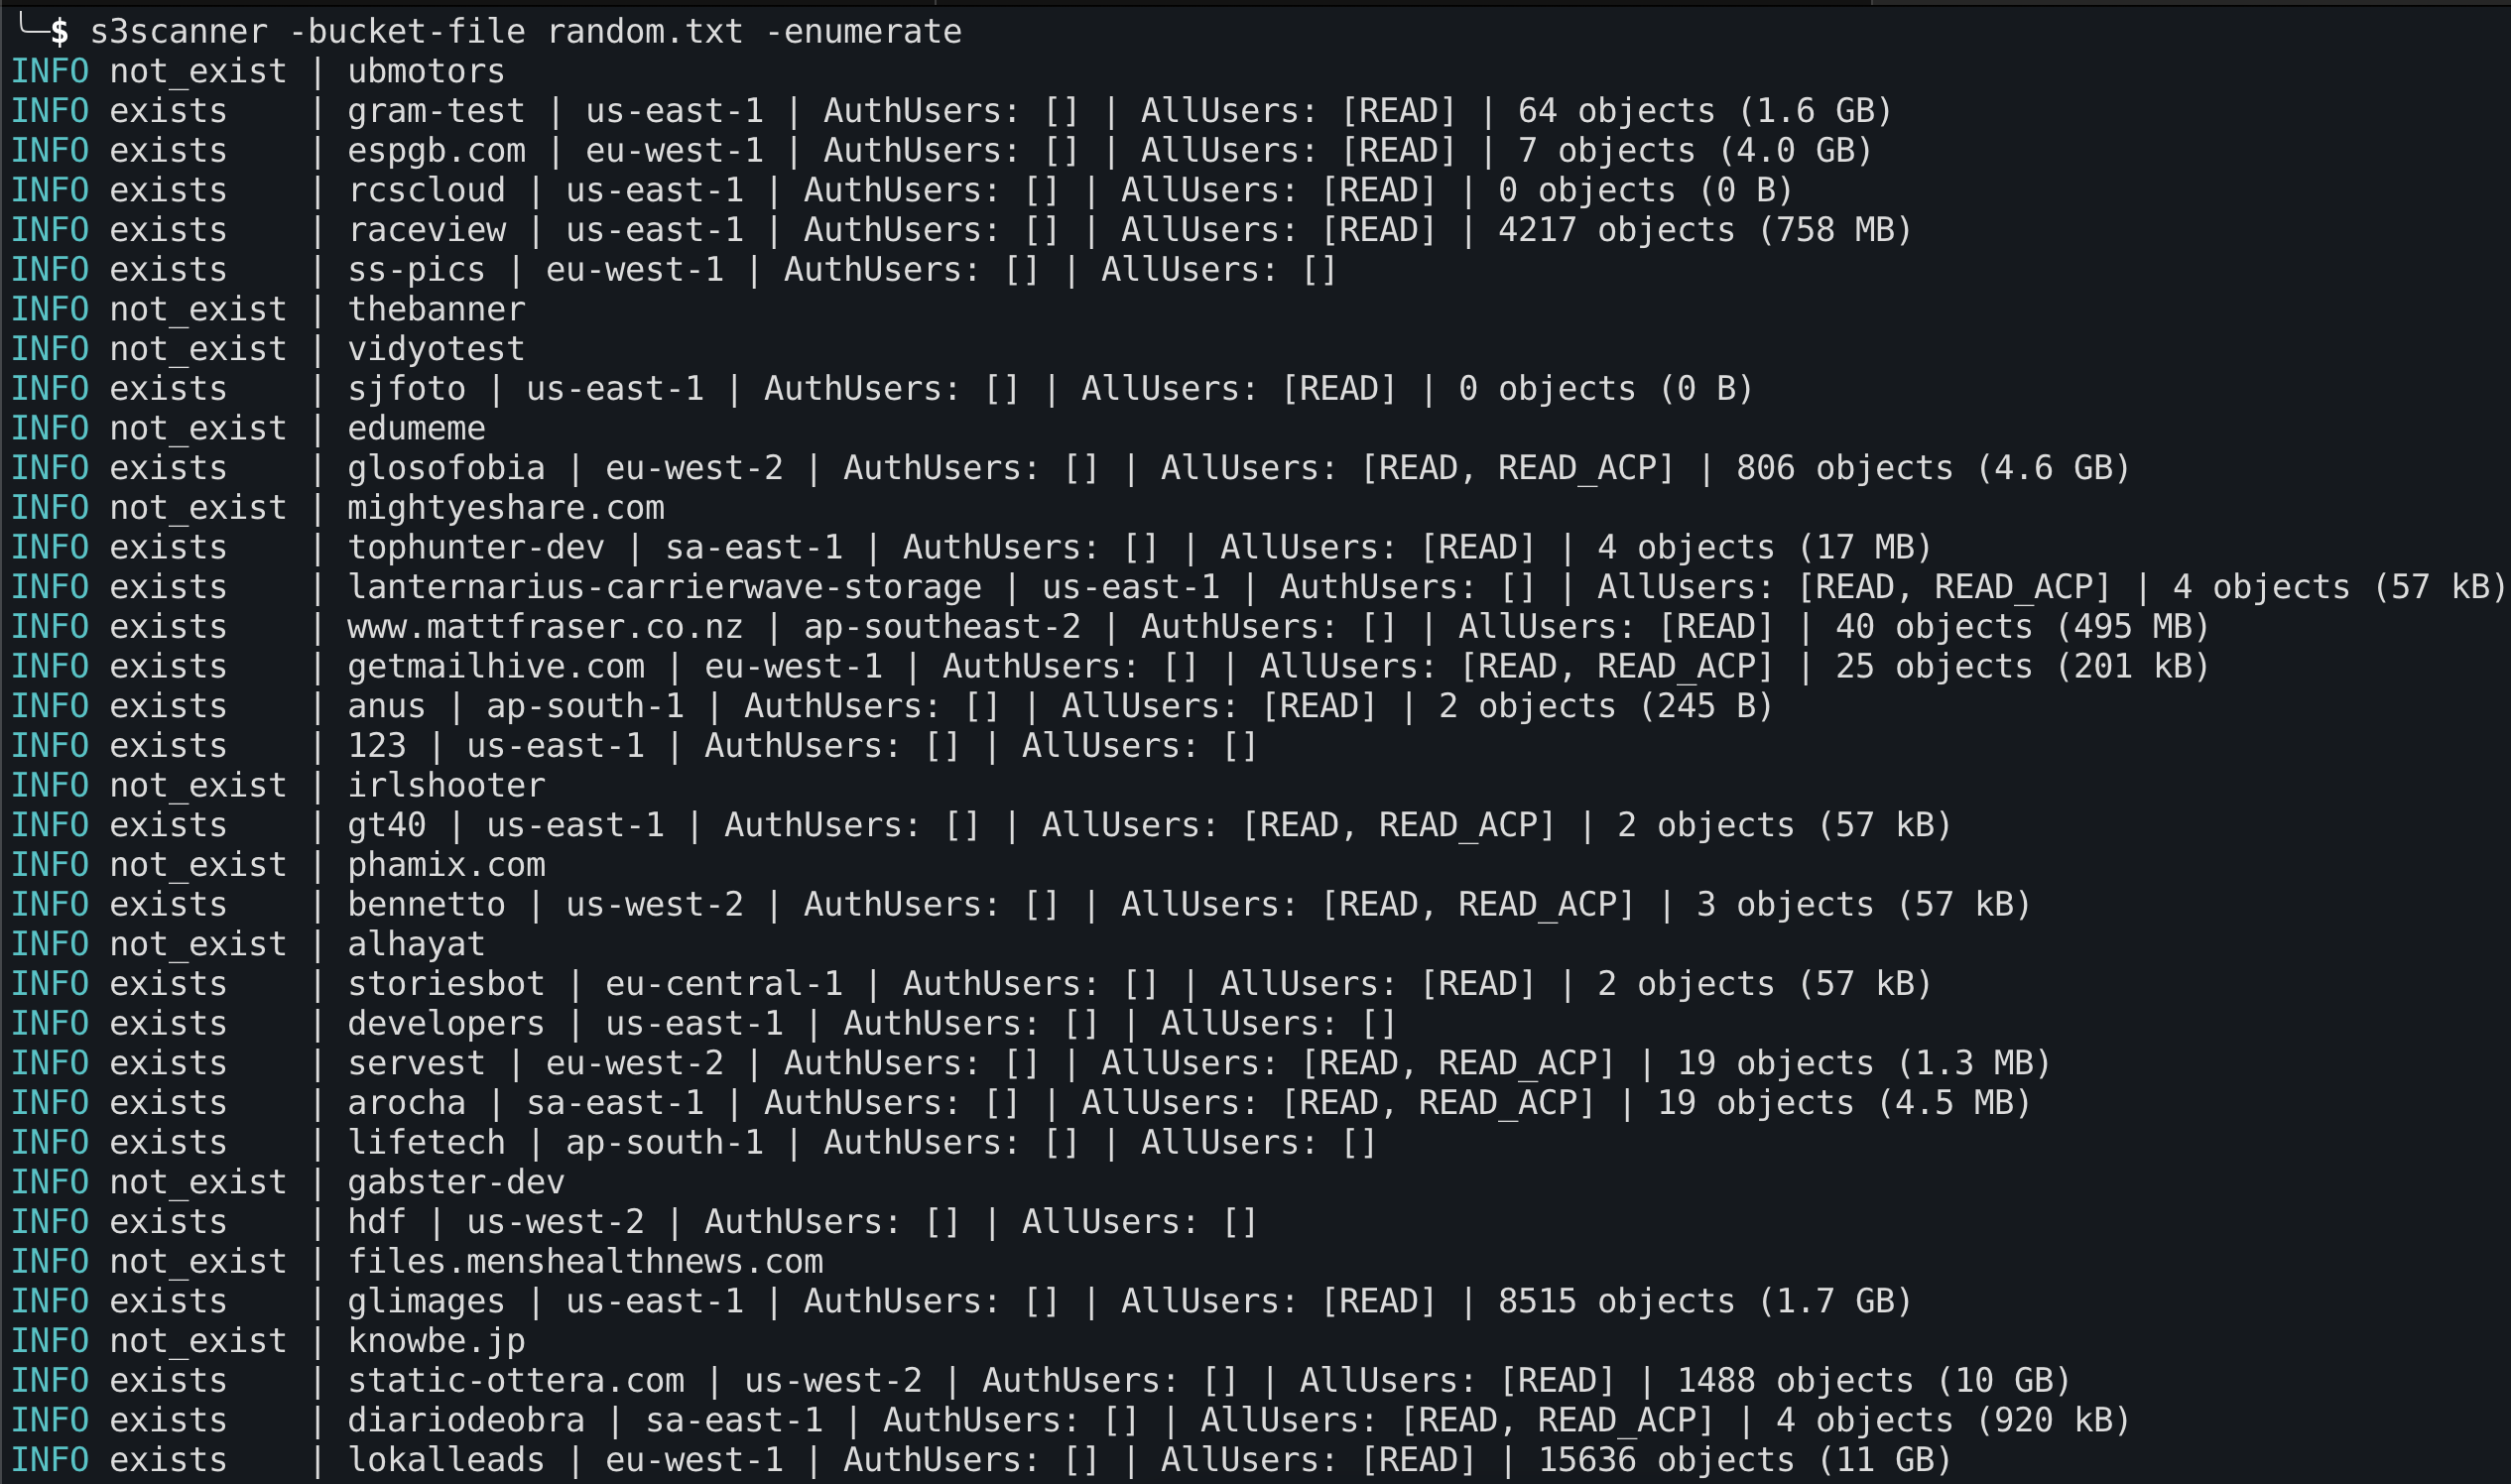 sa7mon/s3scanner
S3 호환 API에서 잘못 구성된 S3 버킷을 스캔합니다!
 4qu4r1um/tugtainer-1.30.2-cve-2026-55494-and-cve-2026-62308-to-rce
CVE-2026-55494와 CVE-2026-62308의 조합을 사용하여 tugtainer에서 루트 권한 RCE를 획득
 bishopfox/snowpick
ServiceNow 인스턴스에서 유출되는 민감 데이터를 찾습니다.
 mathaix/openclawmachines
팀(Enterprise)에서 OpenClaw를 관리하여 컴퓨팅 인프라, 도구 통합, 인증 및 보안 기본 요소를 제공하세요.
 0xmrma/cve-2026-34048
관리자 전용 터미널 부트스트랩 경로는 로그인 상태만 확인하므로, 일반 팀 구성원이 Coolify의 실시간 터미널 백엔드를 구동하고 팀 서버에서 명령을 실행할 수 있습니다.
 oscerd/cve-2026-43867
CVE-2026-43867 재현기 — Apache Camel camel-pqc AwsSecretsManagerKeyLifecycleManager 안전하지 않은 키 메타데이터 역직렬화 (RCE)
 gunwoo105/node_cve-2023-29017
Node.js vm2 CVE-2023-29017을 Docker Compose 및 PoC로 재현








