
 ndouglas-cloudsmith/cve-2026-53359
16년 된 리눅스 커널 버그로 인해 임대된 VM이 벗어나 실행 중인 호스트를 공격할 수 있습니다. Intel과 AMD 모두 해당됩니다. Januscape는 2010년부터 존재해 온 KVM 코드의 use-after-free 취약점입니다.

16년 된 Linux 커널의 버그로 인해 임대된 VM이 호스트를 탈출하여 공격할 수 있습니다.
Januscape 은 2010년부터 존재해온 KVM 코드의 use-after-free 취약점입니다.
exploit-check.sh 스크립트를 사용하여 Linux 커널 취약점인 CVE-2026-53359에 대한 추가 취약점 정보를 얻을 수 있습니다.
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info
이 글을 작성하는 시점에서 이 결함에 대한 CVSS 점수나 **알려진 악용 취약점(KEV)**도 없었습니다.
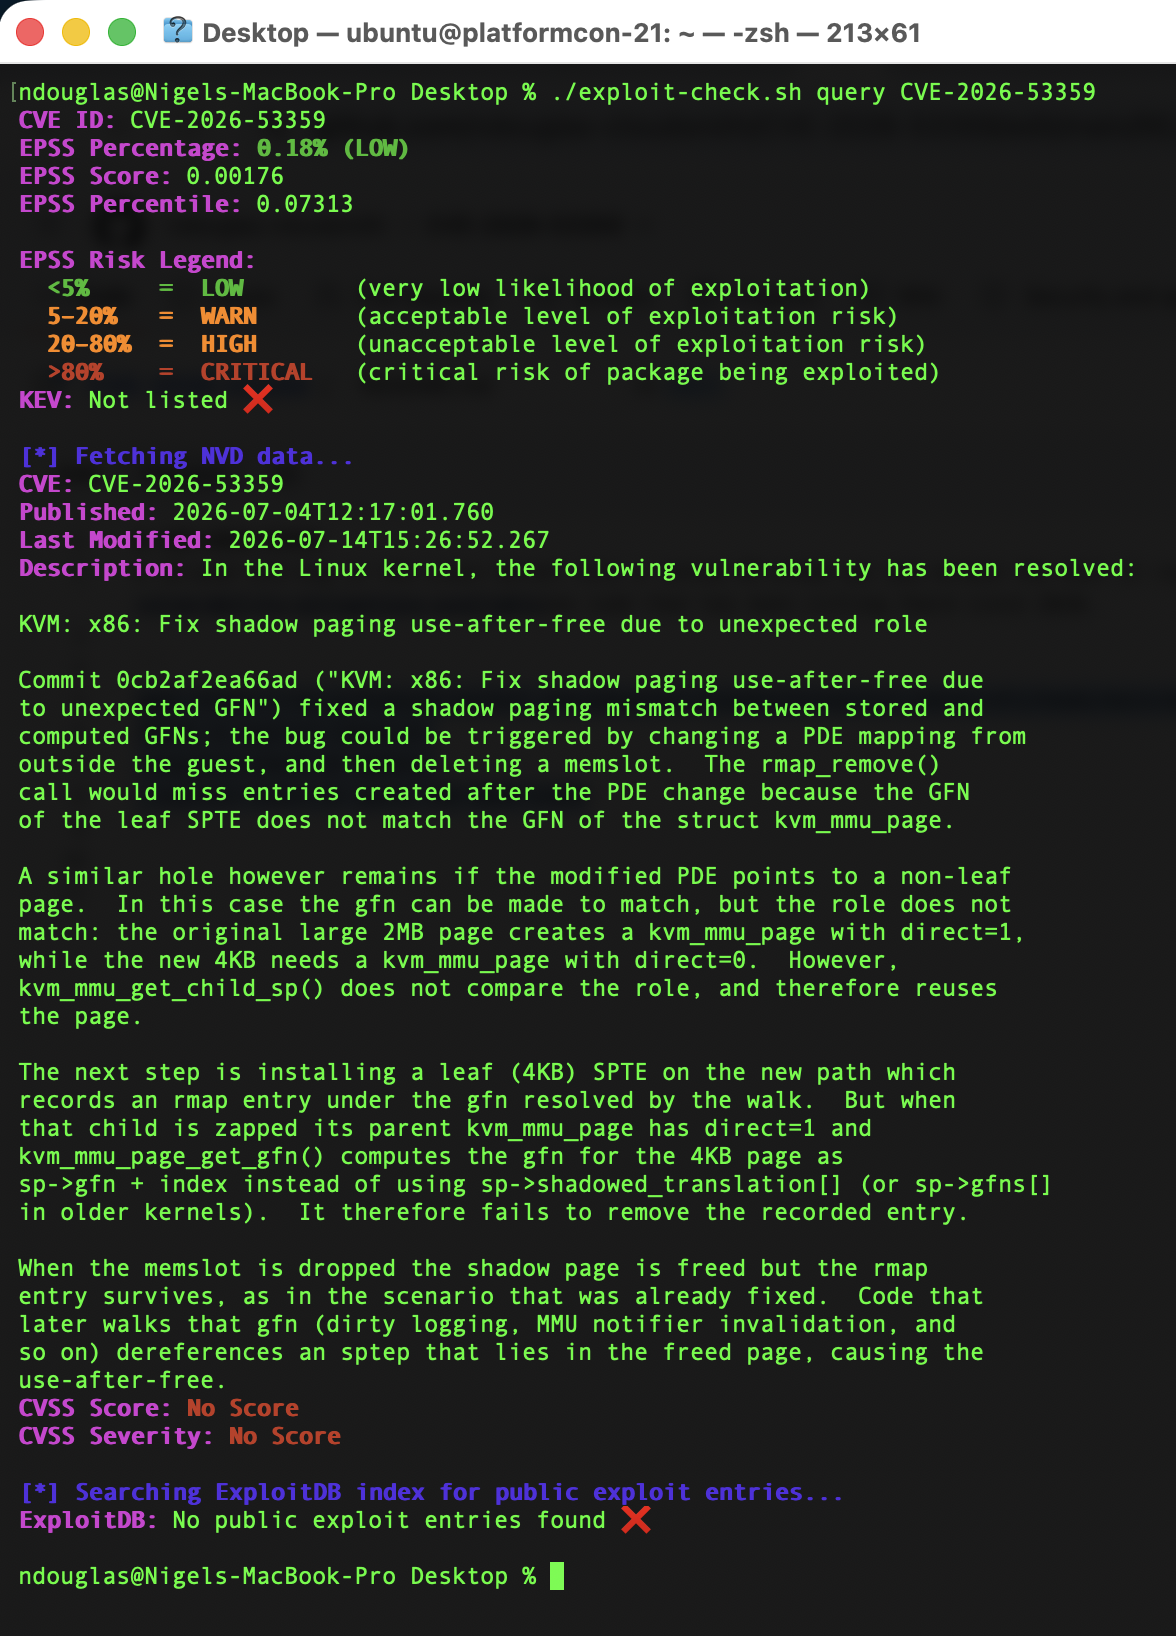
NVD(위에서 언급)와 Kernel.org 모두 이 문제에 대한 자체 CVSS 점수를 발표하지 않았습니다.
Canonical은 8.4 CVSS로 계산했으며, 다른 곳에서는 7.8, 8.8, 심지어 9.3 점수를 게시한 것을 보았습니다.
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
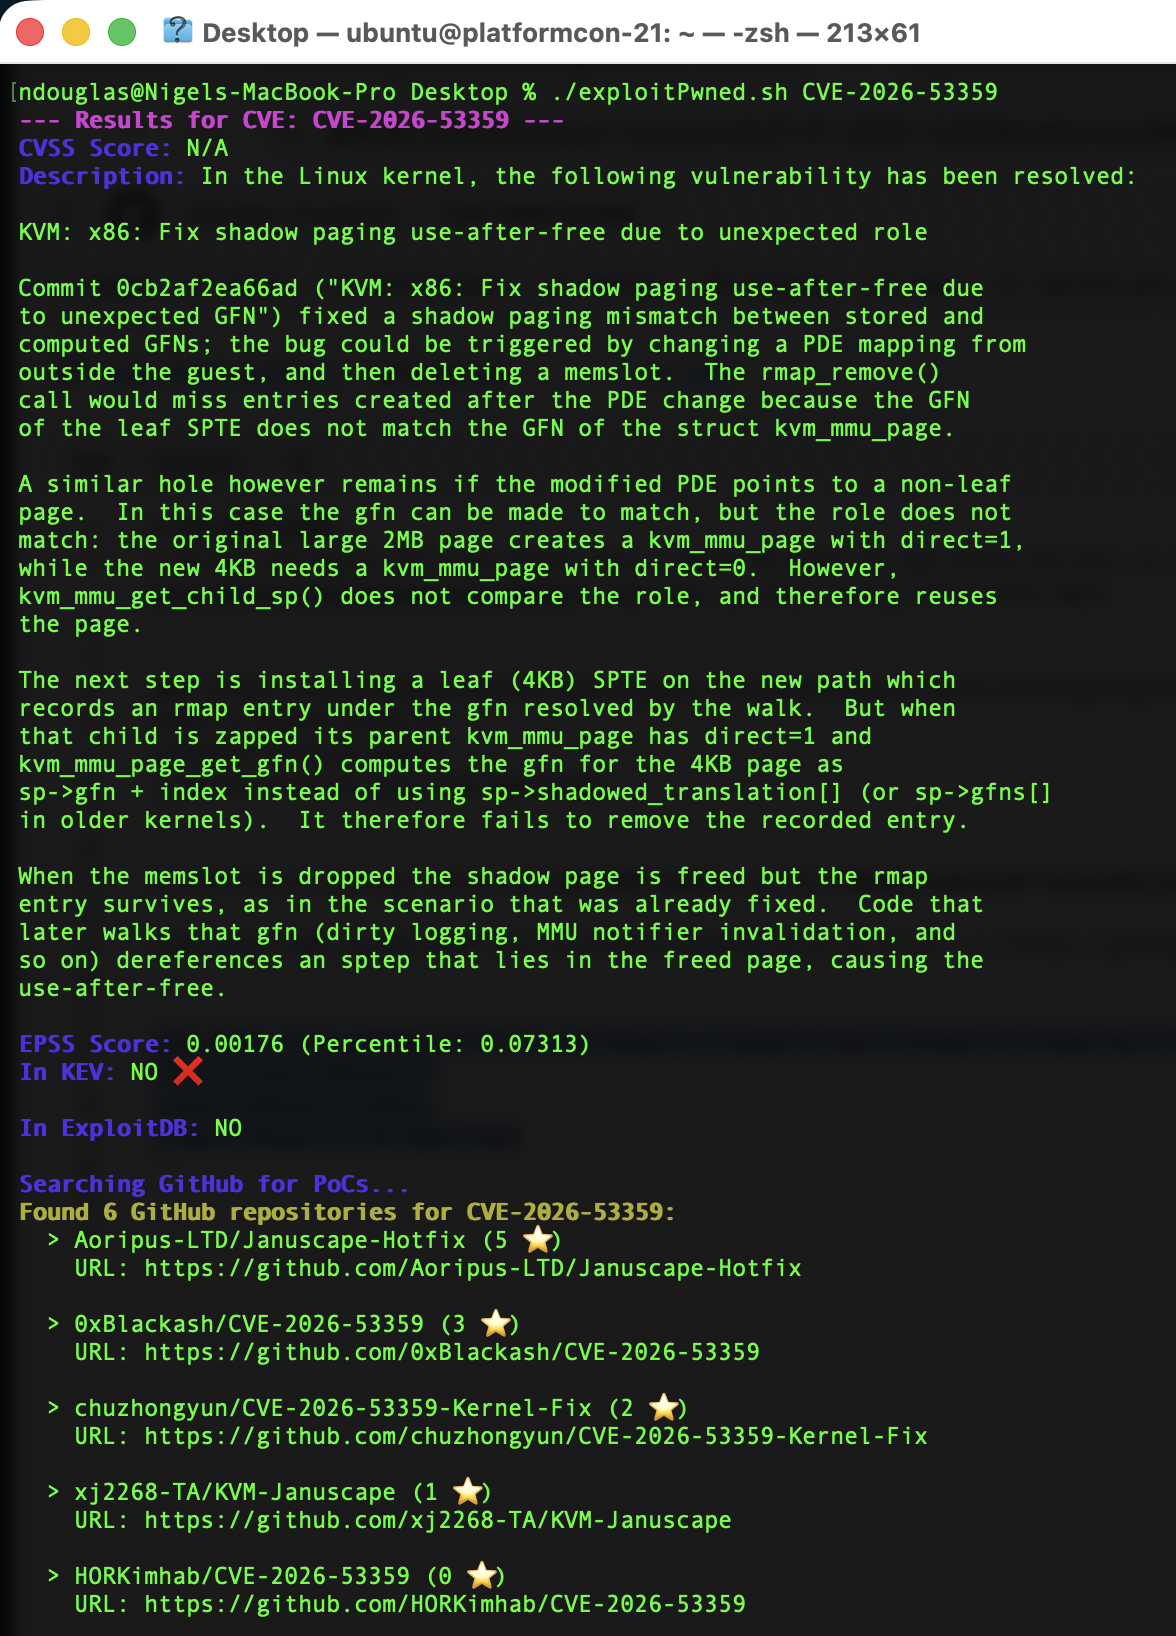
exploitPwned.sh 스크립트를 사용하면 일부 사용자가 이미 취약점을 악용 했음을 알 수 있습니다. 한 시나리오에서는 중국 위협 연구원이 커널 소스 코드를 수정하거나 함수를 교체하는 대신 활성 커널 메모리 내부의 취약한 명령어를 직접 수정하는 text_poke 바이너리 핫패치 (NOP 패치) 방법을 사용했습니다.
| 저장소 | URL |
|---|---|
Aoripus-LTD/Januscape-Hotfix | https://github.com/Aoripus-LTD/Januscape-Hotfix |
0xBlackash/CVE-2026-53359 | https://github.com/0xBlackash/CVE-2026-53359 |
chuzhongyun/CVE-2026-53359-Kernel-Fix | https://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix |
xj2268-TA/KVM-Januscape | https://github.com/xj2268-TA/KVM-Januscape |
HORKimhab/CVE-2026-53359 | https://github.com/HORKimhab/CVE-2026-53359 |






