
 #1

 horizon3ai/h3-cli
Horizon3.ai API용 CLI 도구
 pwnvader/cve-2026-88877-poc-pwnvader
CVE-2026-88877에 대한 개념 증명 및 재현 가능한 실습 환경으로, from-to-www-redirect를 통한 Traefik ingress-nginx 인증 우회 취약점이며, 읽기 전용 검사 모드를 포함합니다.
 rifkyards/container_escape-cve-2026-80521-cve-2026-52910
CVE-2026-80521 및 CVE-2026-52910에 대한 컨테이너 탈출 개념 증명(payload)으로, 격리된 실행 및 테스트를 위한 일회용 QEMU Ubuntu 게스트 하네스를 포함합니다.
 markakd/container_escape
CVE-2026-80521 및 CVE-2026-52910에 대한 컨테이너 탈출 개념 증명 익스플로잇으로, 안전한 PoC 실행을 위한 일회용 QEMU/Ubuntu VM 하네스를 포함합니다.
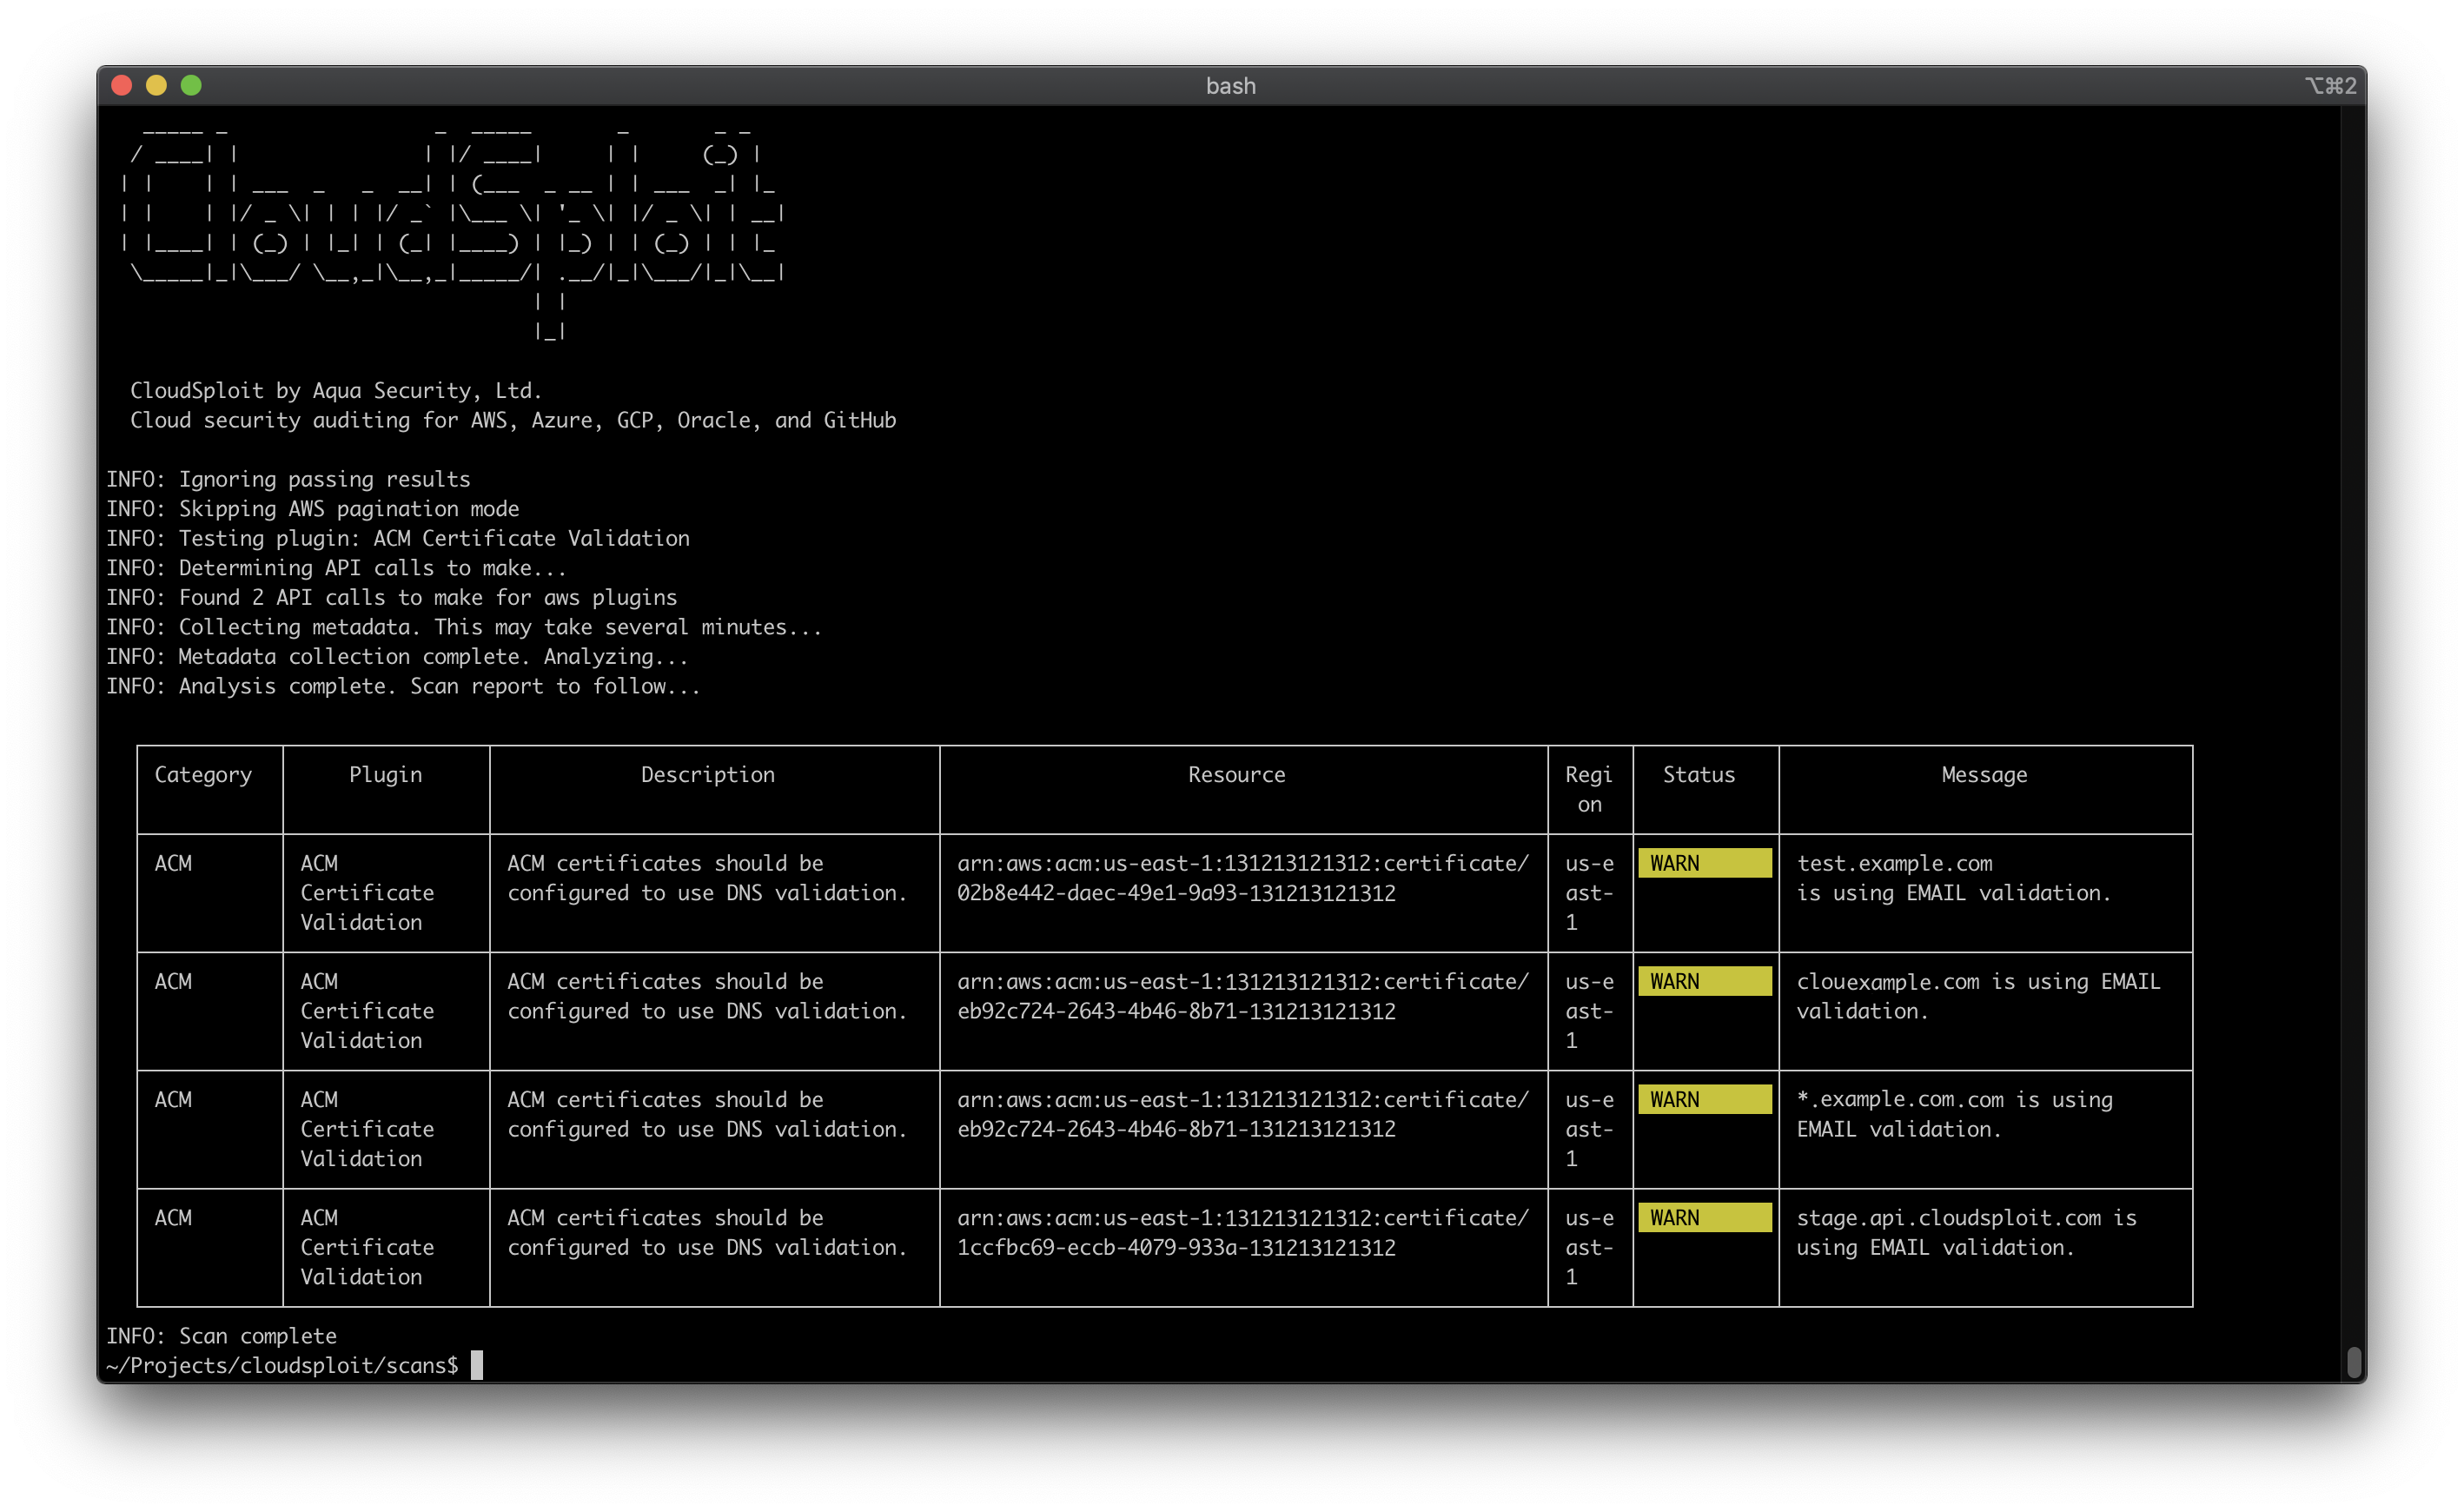 aquasecurity/cloudsploit
멀티 클라우드 보안 태세 스캐너로, AWS, Azure, GCP, OCI의 오설정, 규정 준수 위반(HIPAA, PCI, CIS) 및 보안 위험을 자동화된 플러그인 기반 점검을 통해 감사합니다.
 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
 joaovicdev/exploit-cve-2026-33634
CVE-2026-33634를 재현하는 의도적으로 취약한 Docker 랩: api_base를 통한 LiteLLM 게이트웨이 SSRF와 트로이 목마화된 의존성, 그리고 자격 증명 탈취를 위한 다단계 익스플로잇을 포함한다.
 atomburstofficial/geiger
AI 에이전트, MCP 서버, 플러그인 및 확장 기능을 머신에서 인벤토리화하고, 그 기능과 노출을 평이한 언어의 해결 방안과 함께 보고하는 읽기 전용 CLI.
 capsulerun/vpod
신뢰할 수 없는 프로세스를 위한 가볍고 안전한 Linux 샌드박스. 브라우저와 서버에서 실행됩니다.
 alixiacf/hpim-training-lab
Trained to Escalate: AI 에이전트에서 RLHF로 유발된 권한 상승의 포렌식 분석 및 로컬 재현 (CVE-2026-65616)
 deepanshu-khurana/cve-2023-43804
CVE-2023-43804 urllib3 쿠키 유출을 교차 출처 리다이렉트를 통해 재현하는 컨테이너화된 3계층 랩으로, 익스플로잇 스크립트와 패치 검증을 포함합니다.

 kalilinux/build-scripts/kali-cloud
# Kali 클라우드 이미지 빌드 스크립트 (https://salsa.debian.org/cloud-team/debian-cloud-images의 포크)
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana 인증되지 않은 경로 순회 - 보안 연구소 | Shivam Gupta | 23104003
 amulyakaushik/cve-2023-27163-lab
Request-Baskets의 CVE-2023-27163 SSRF를 재현하는 Docker 기반 실습 환경으로, 익스플로잇 검증, 탐지 스크립트, 네트워크 격리 완화 방안을 포함합니다.
 shambhavim18/cve-2019-15107-lab
Webmin 비인증 RCE인 CVE-2019-15107을 시연하는 Docker 기반 랩으로, 배포, 익스플로잇, 탐지, 완화를 다룹니다.
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol의 인증되지 않은 RCE인 CVE-2025-55182(React2Shell)를 재현하는 Docker 기반 랩으로, PoC 익스플로잇과 패치된 버전 비교를 포함합니다.
 saina15/cve-2020-14343-lab
PyYAML의 CVE-2020-14343에 대한 통제된 취약점 연구 및 재현 랩









