#1
 padok-team/yatas
:owl::mag_right: AWS/GCP 인프라의 잘못된 구성이나 잠재적인 보안 문제를 플러그인 통합으로 감사하는 간단한 도구
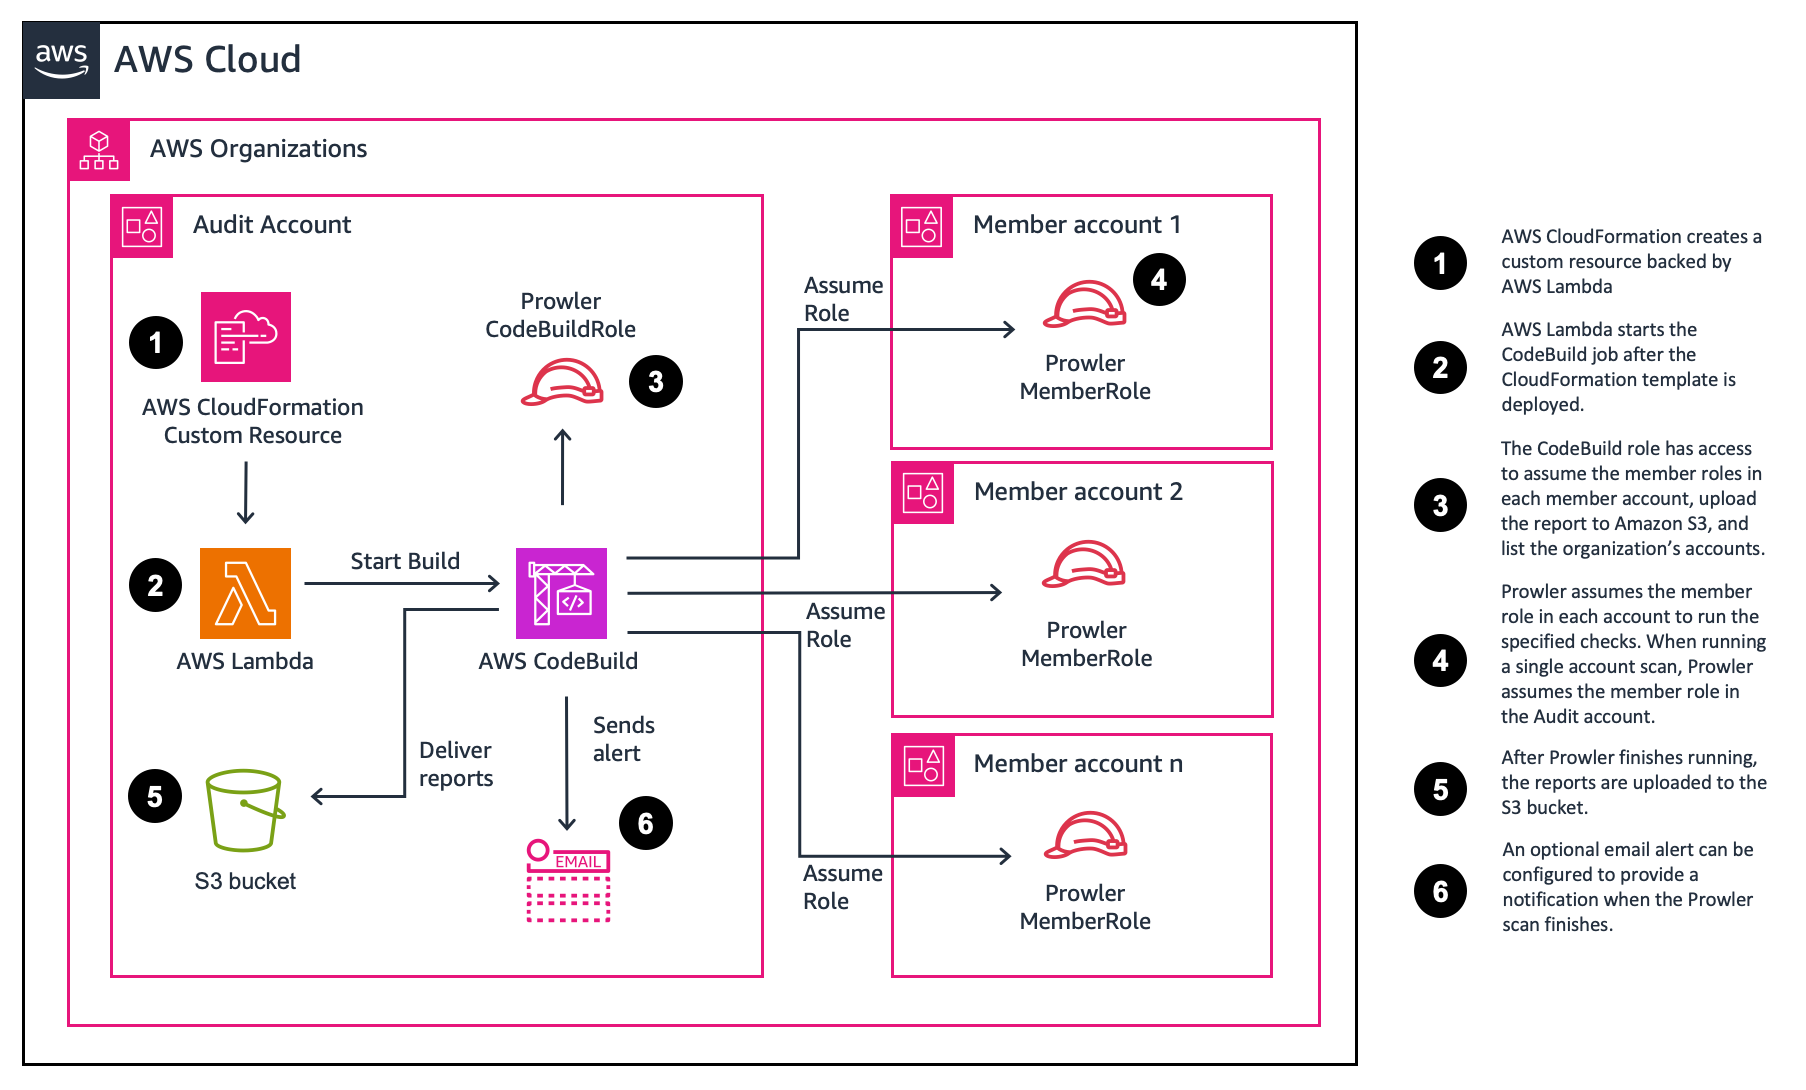 awslabs/aws-security-assessment-solution
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
 rnalter/thundercloud
클라우드 익스플로잇 프레임워크
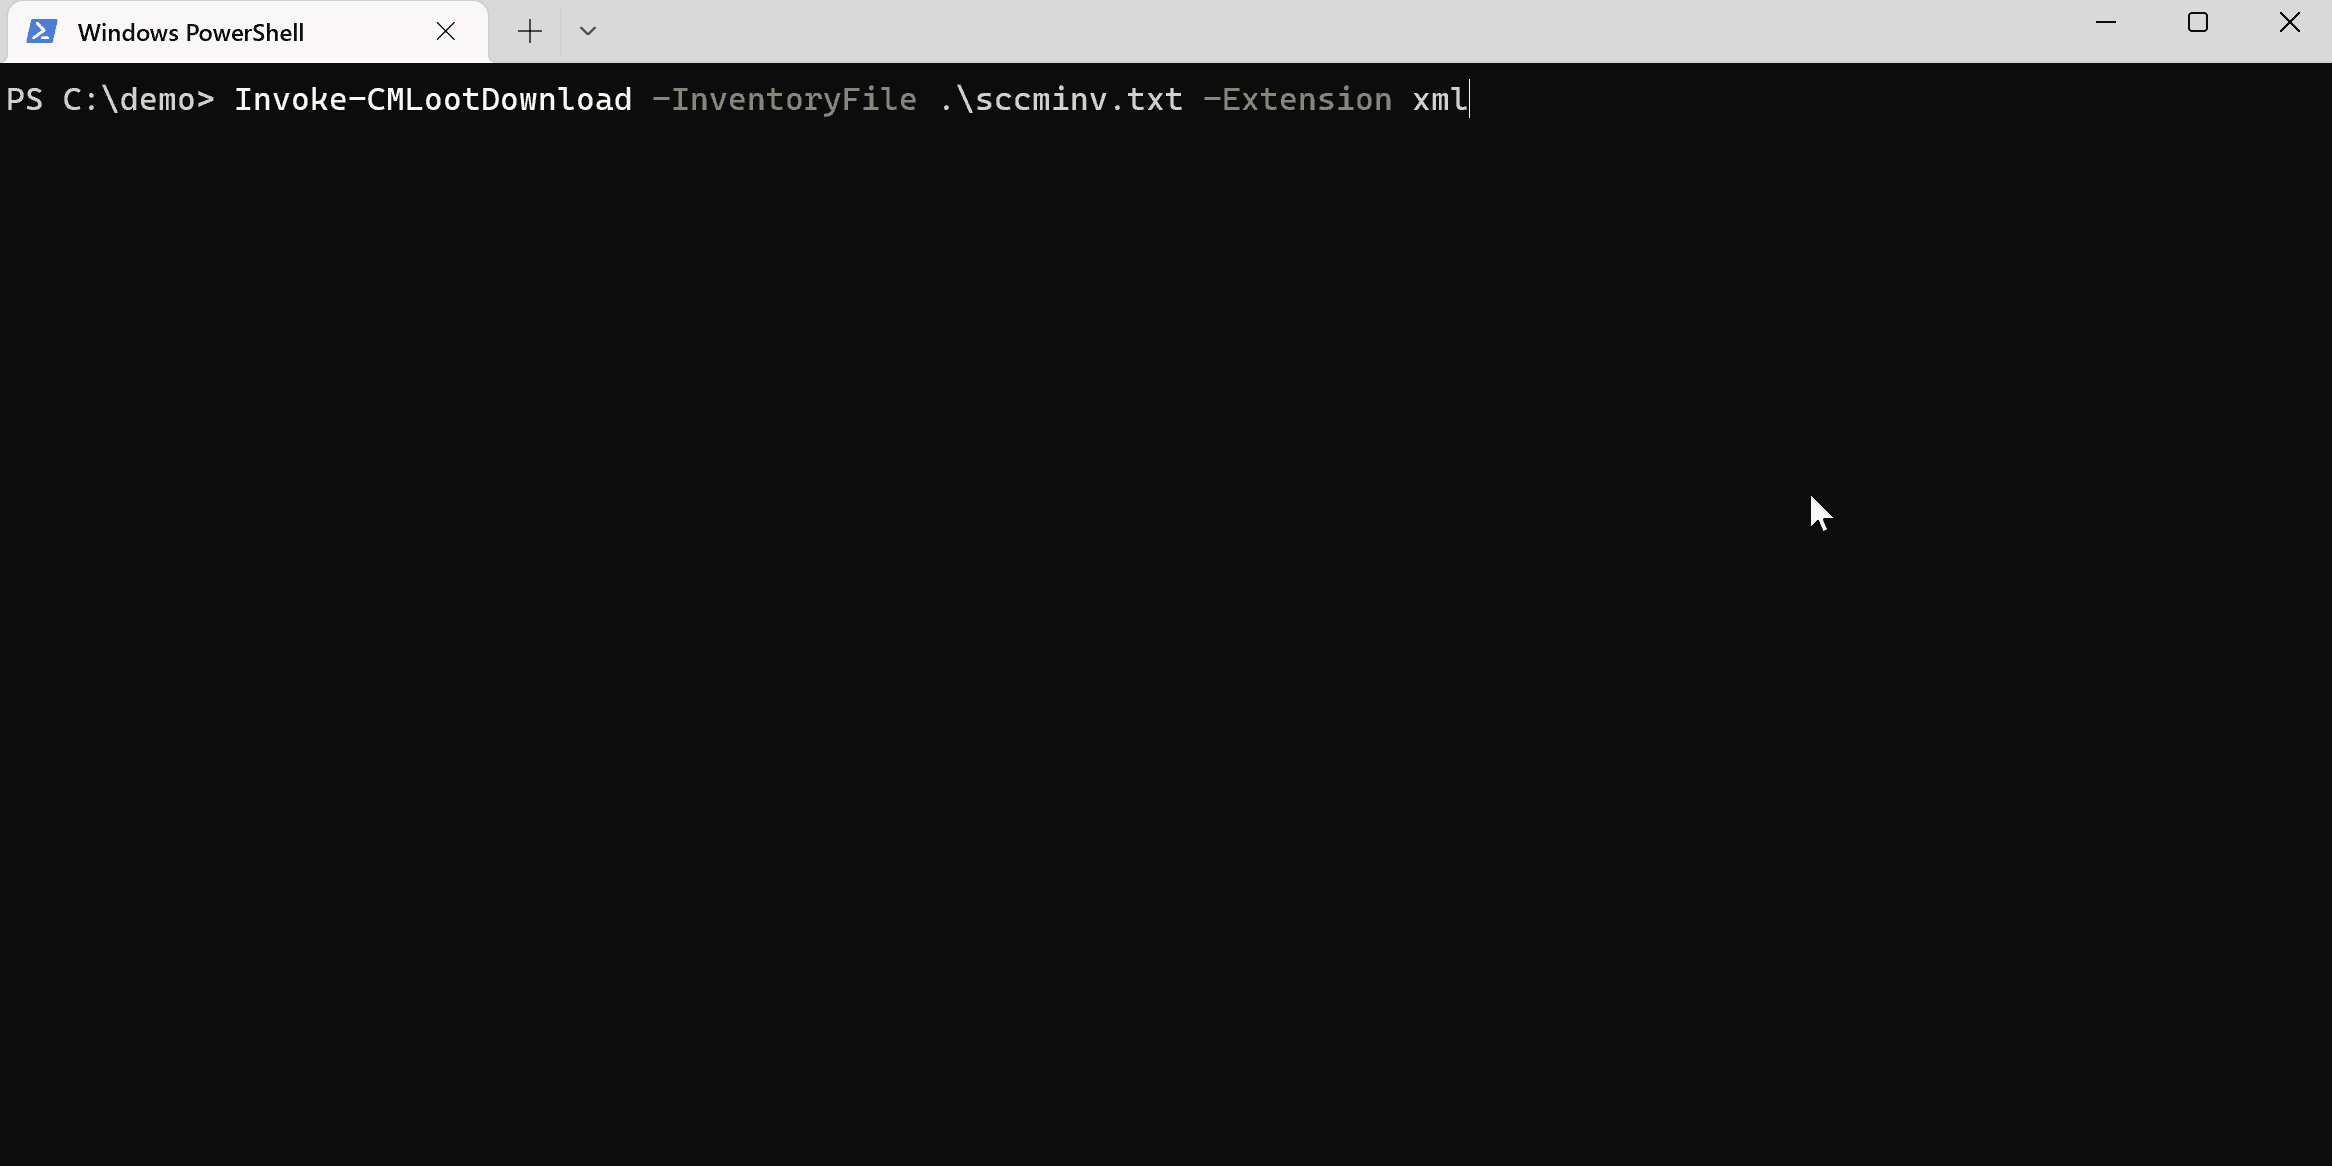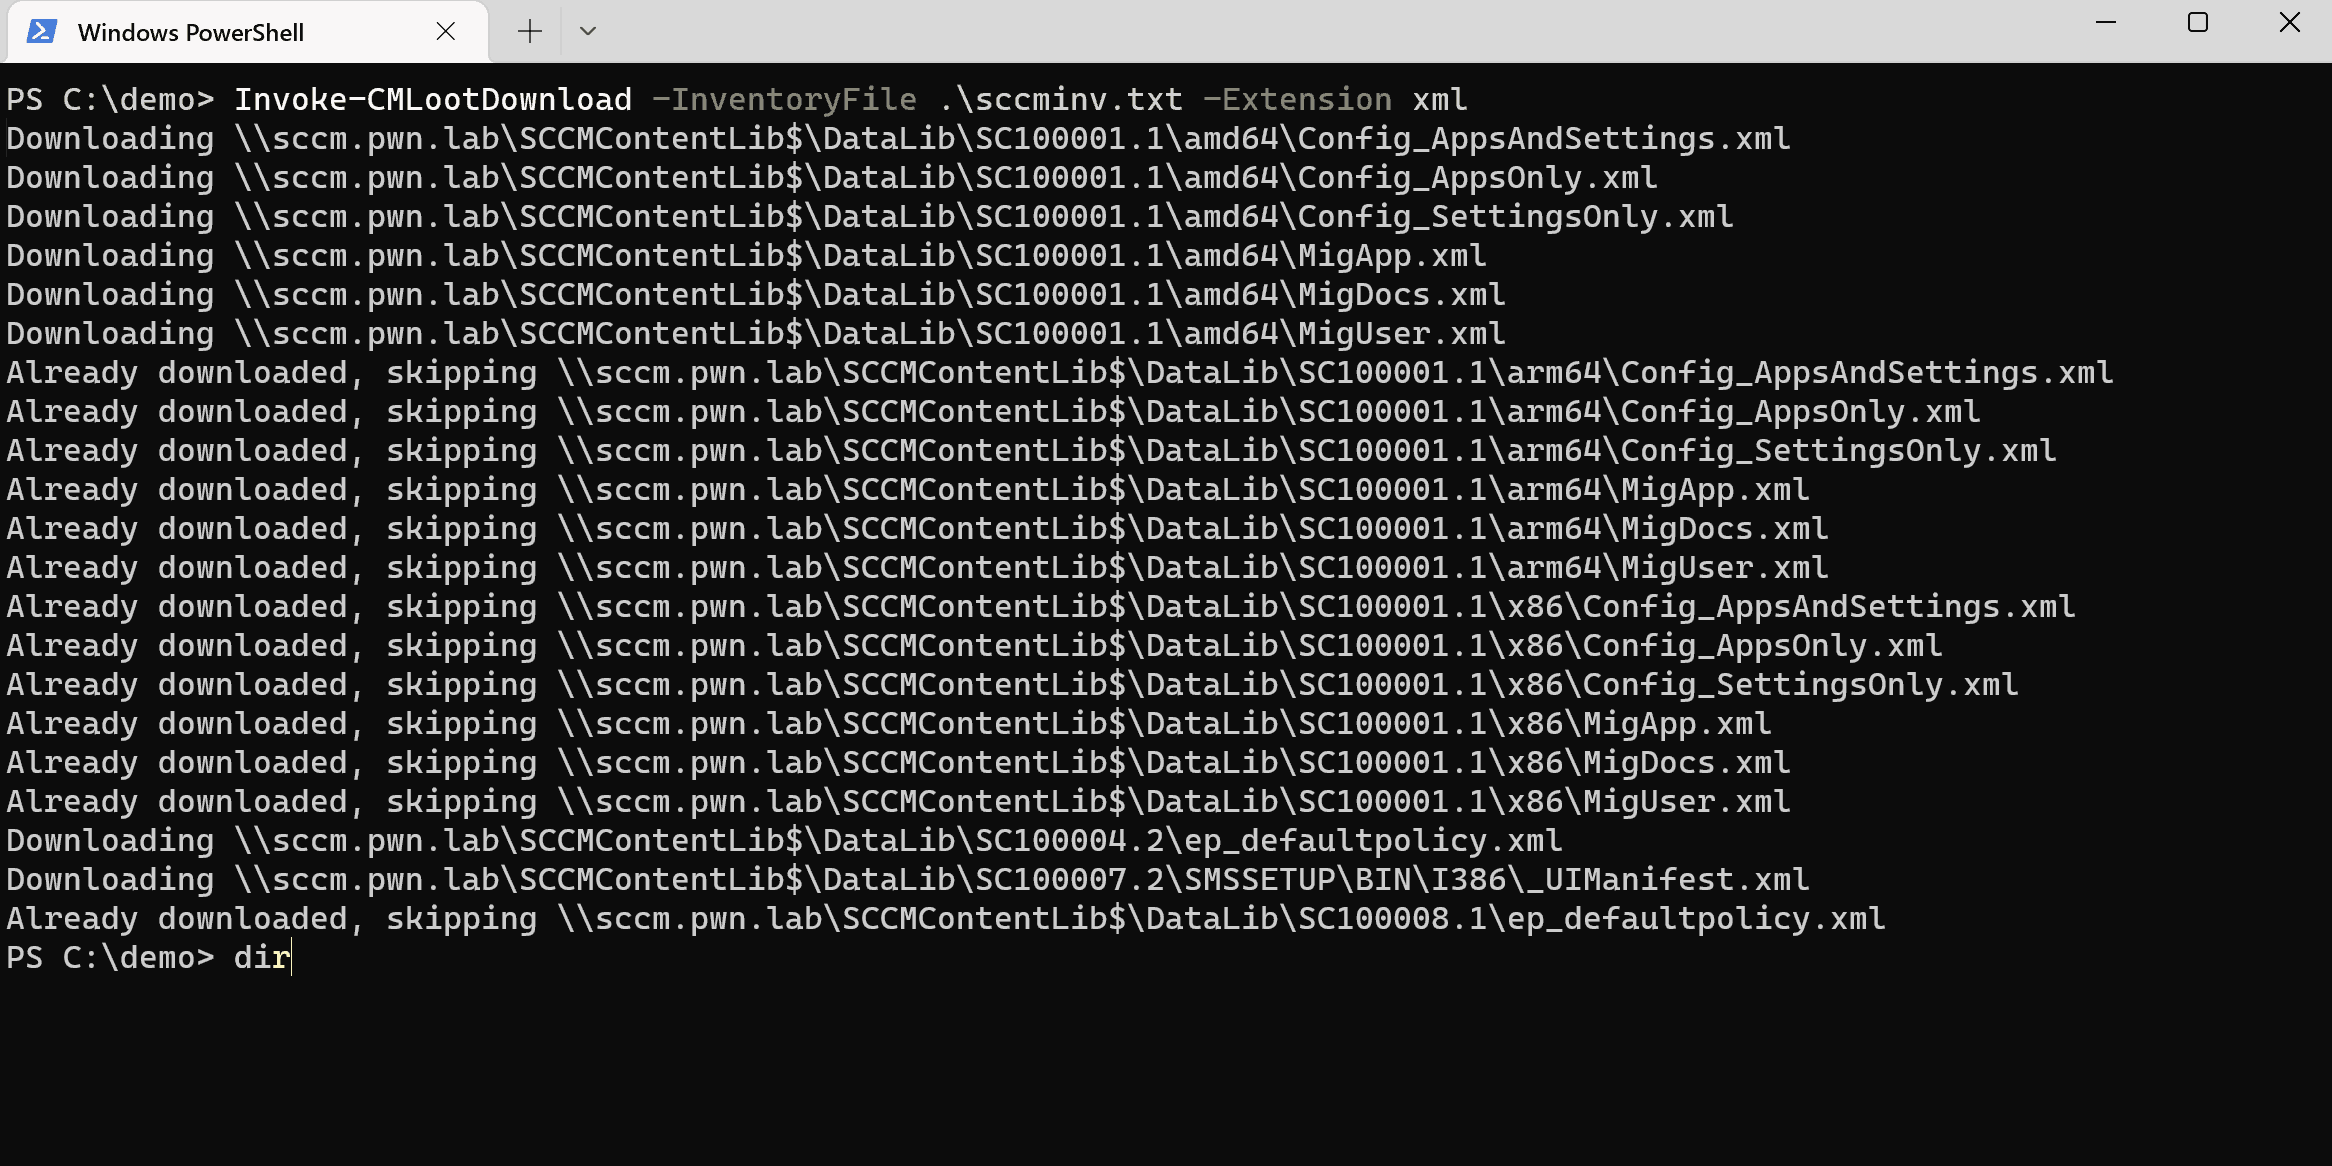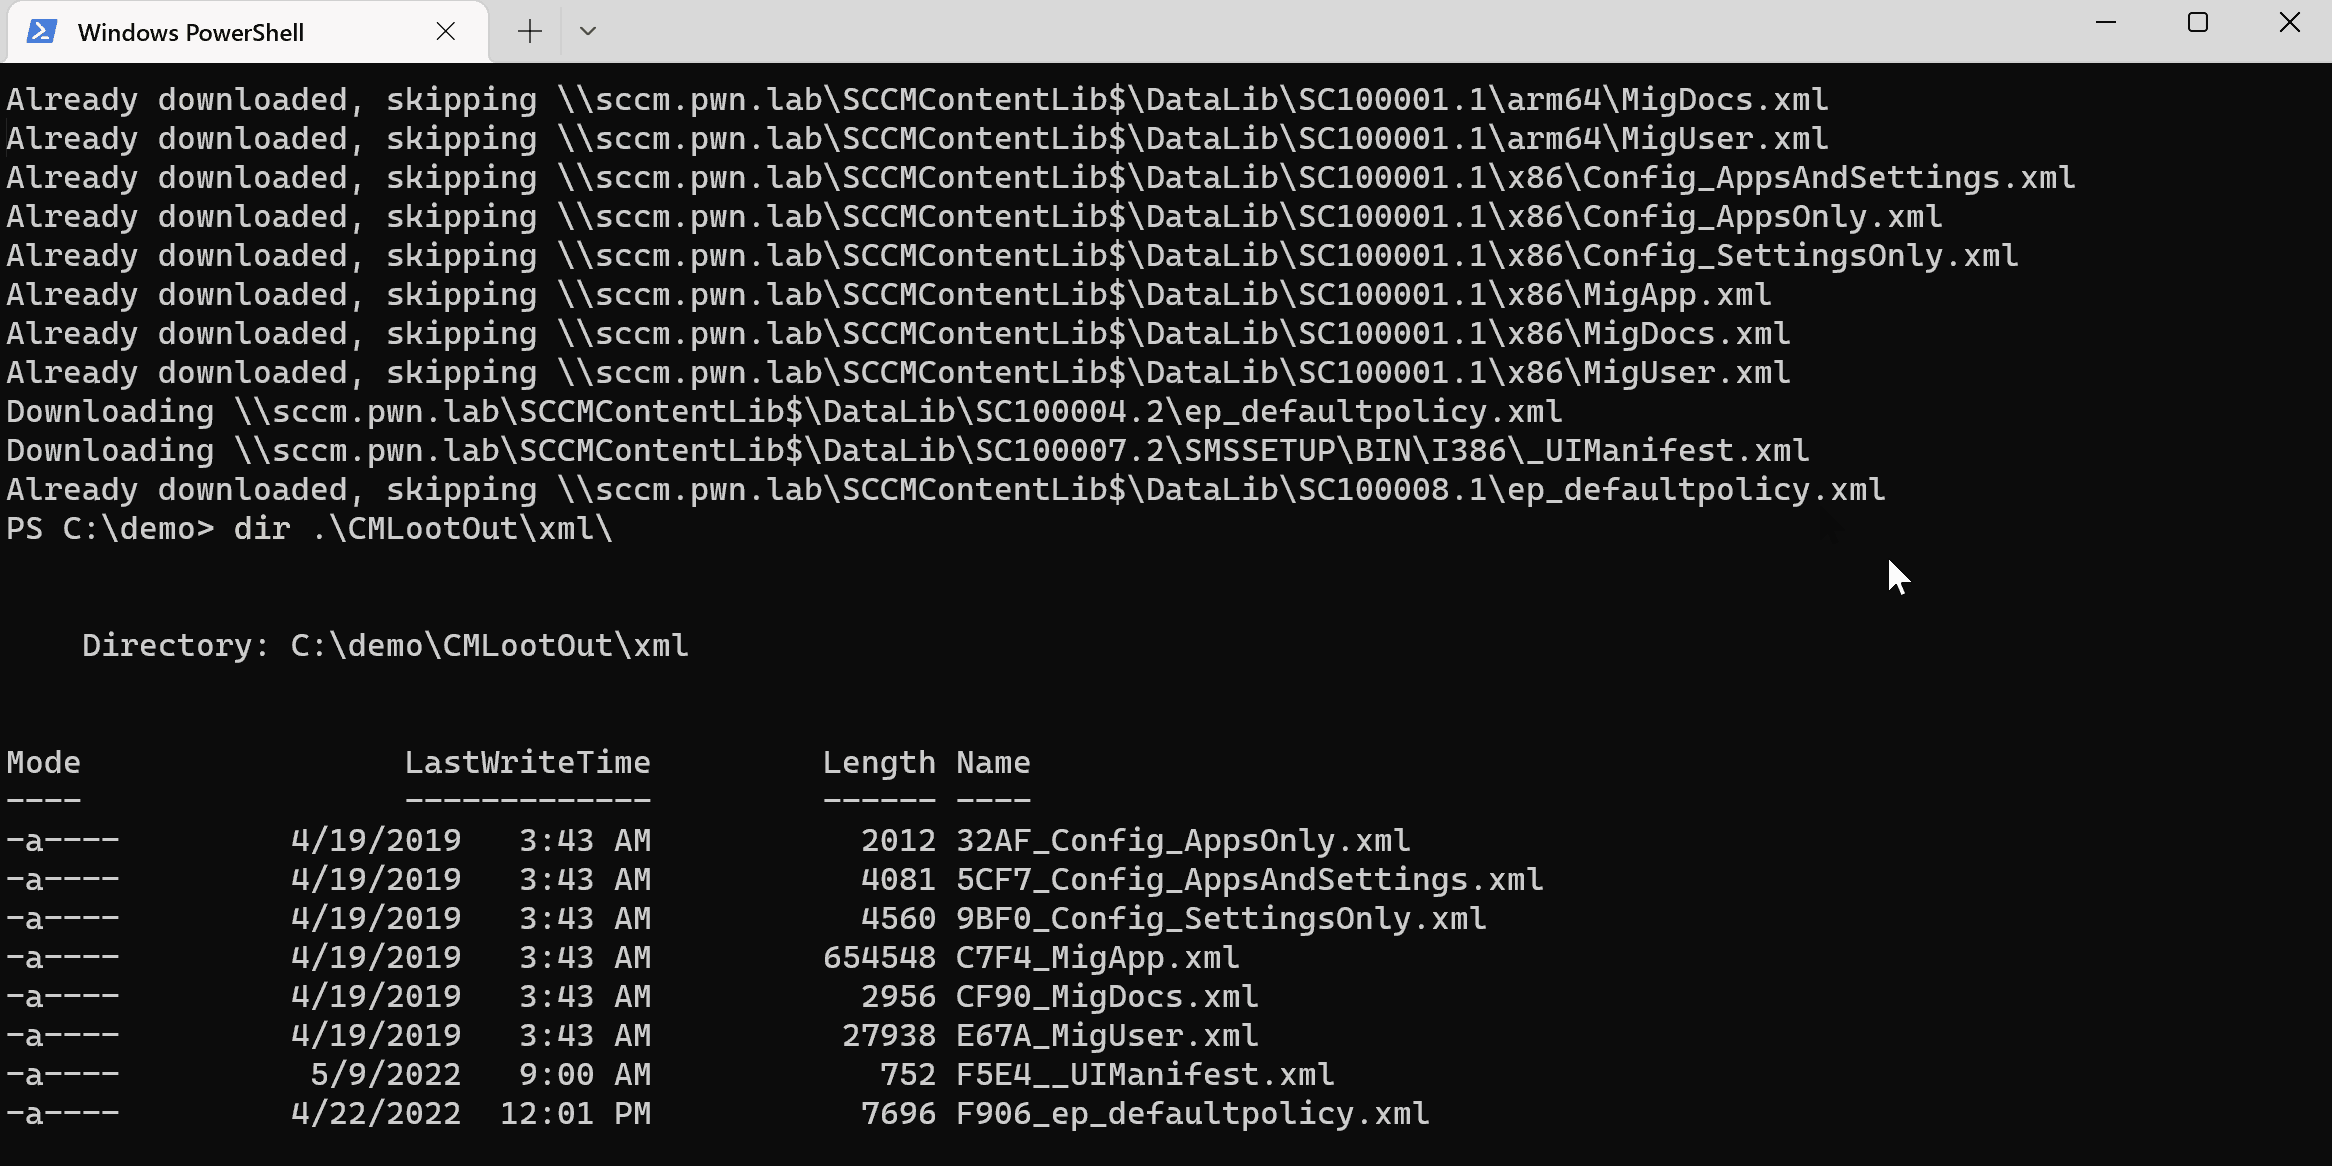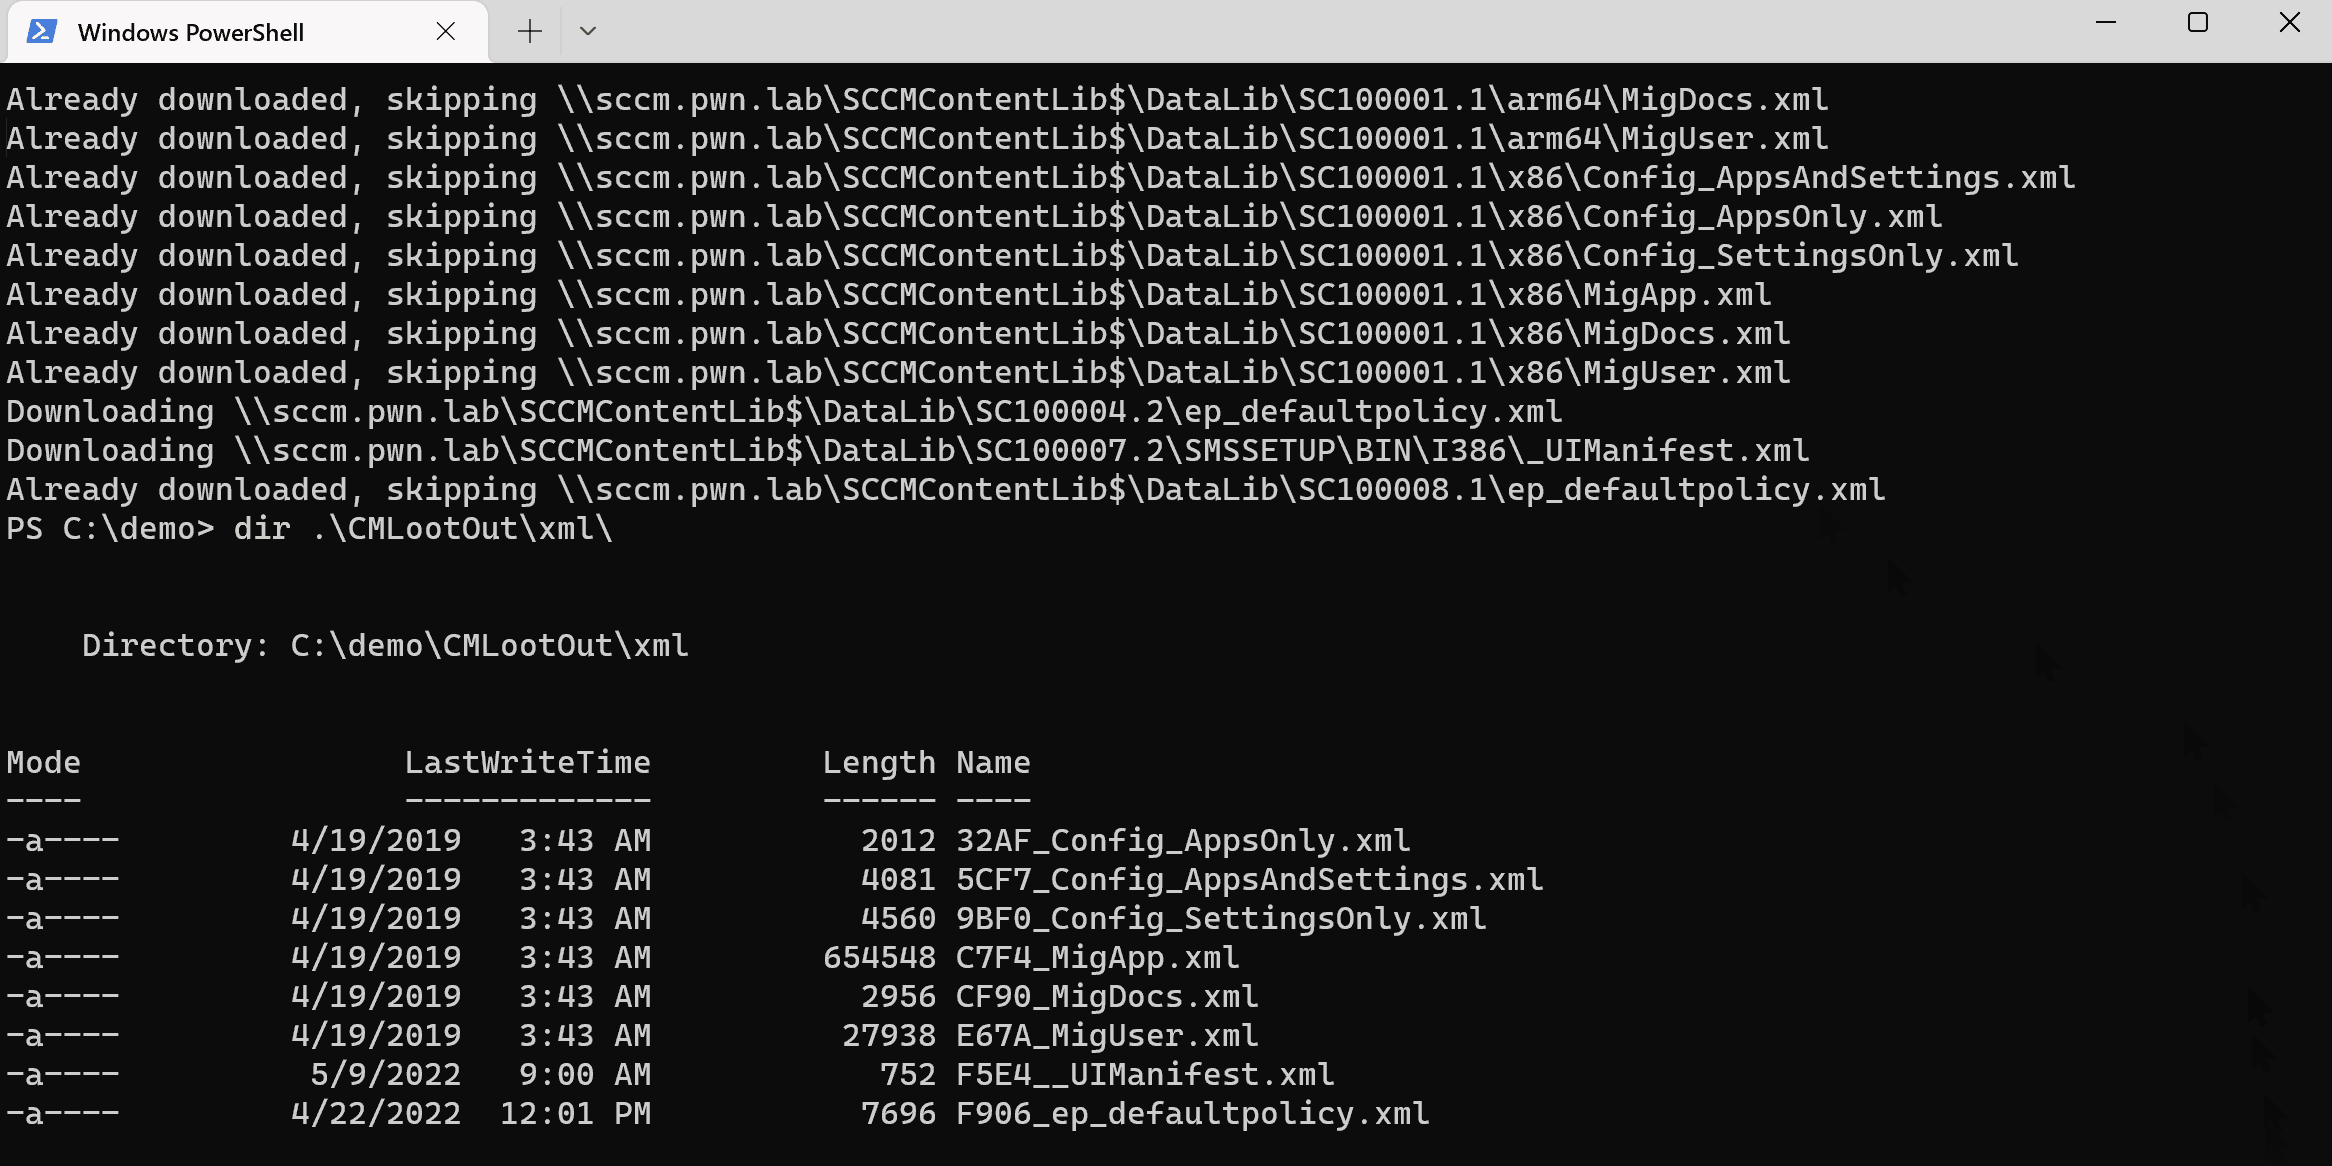 1njected/cmloot
System Center Configuration Manager (SCCM/CM) SMB 공유에 저장된 흥미로운 파일 찾기
 sap8899/reportly
AzureAD/EntraID 사용자 활동 보고서 생성기(블루 팀용). 의심스러운 사용자와 시간 범위를 입력하면 사용자 정보, 작업 내역 및 로그인 로그에 대한 상세 보고서를 제공하여 클라우드 사고 조사를 지원합니다.
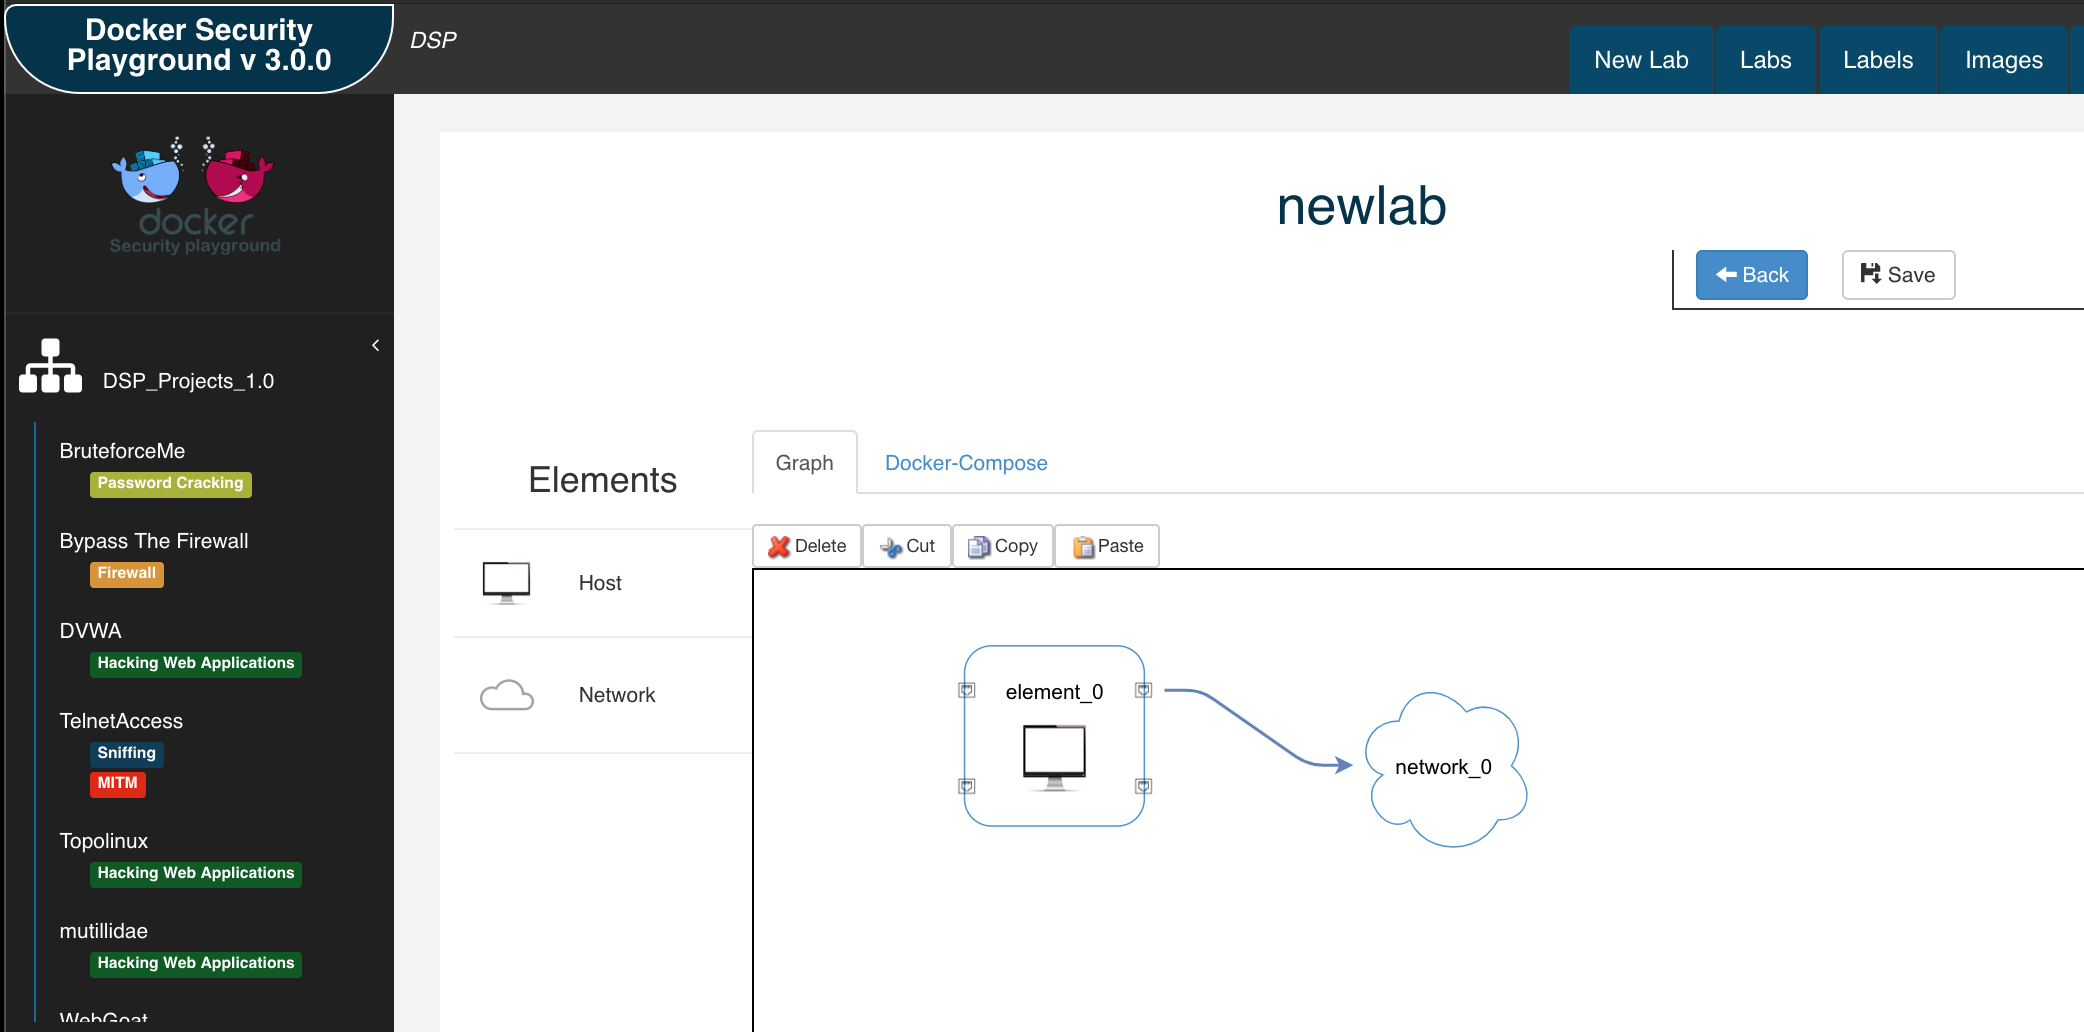 dockersecurityplayground/dsp
네트워크 보안 및 침투 테스트 기술 연구를 위한 마이크로서비스 기반 프레임워크
 mondoohq/installer
리눅스, macOS 및 Windows용 cnquery & cnspec 설치 스크립트
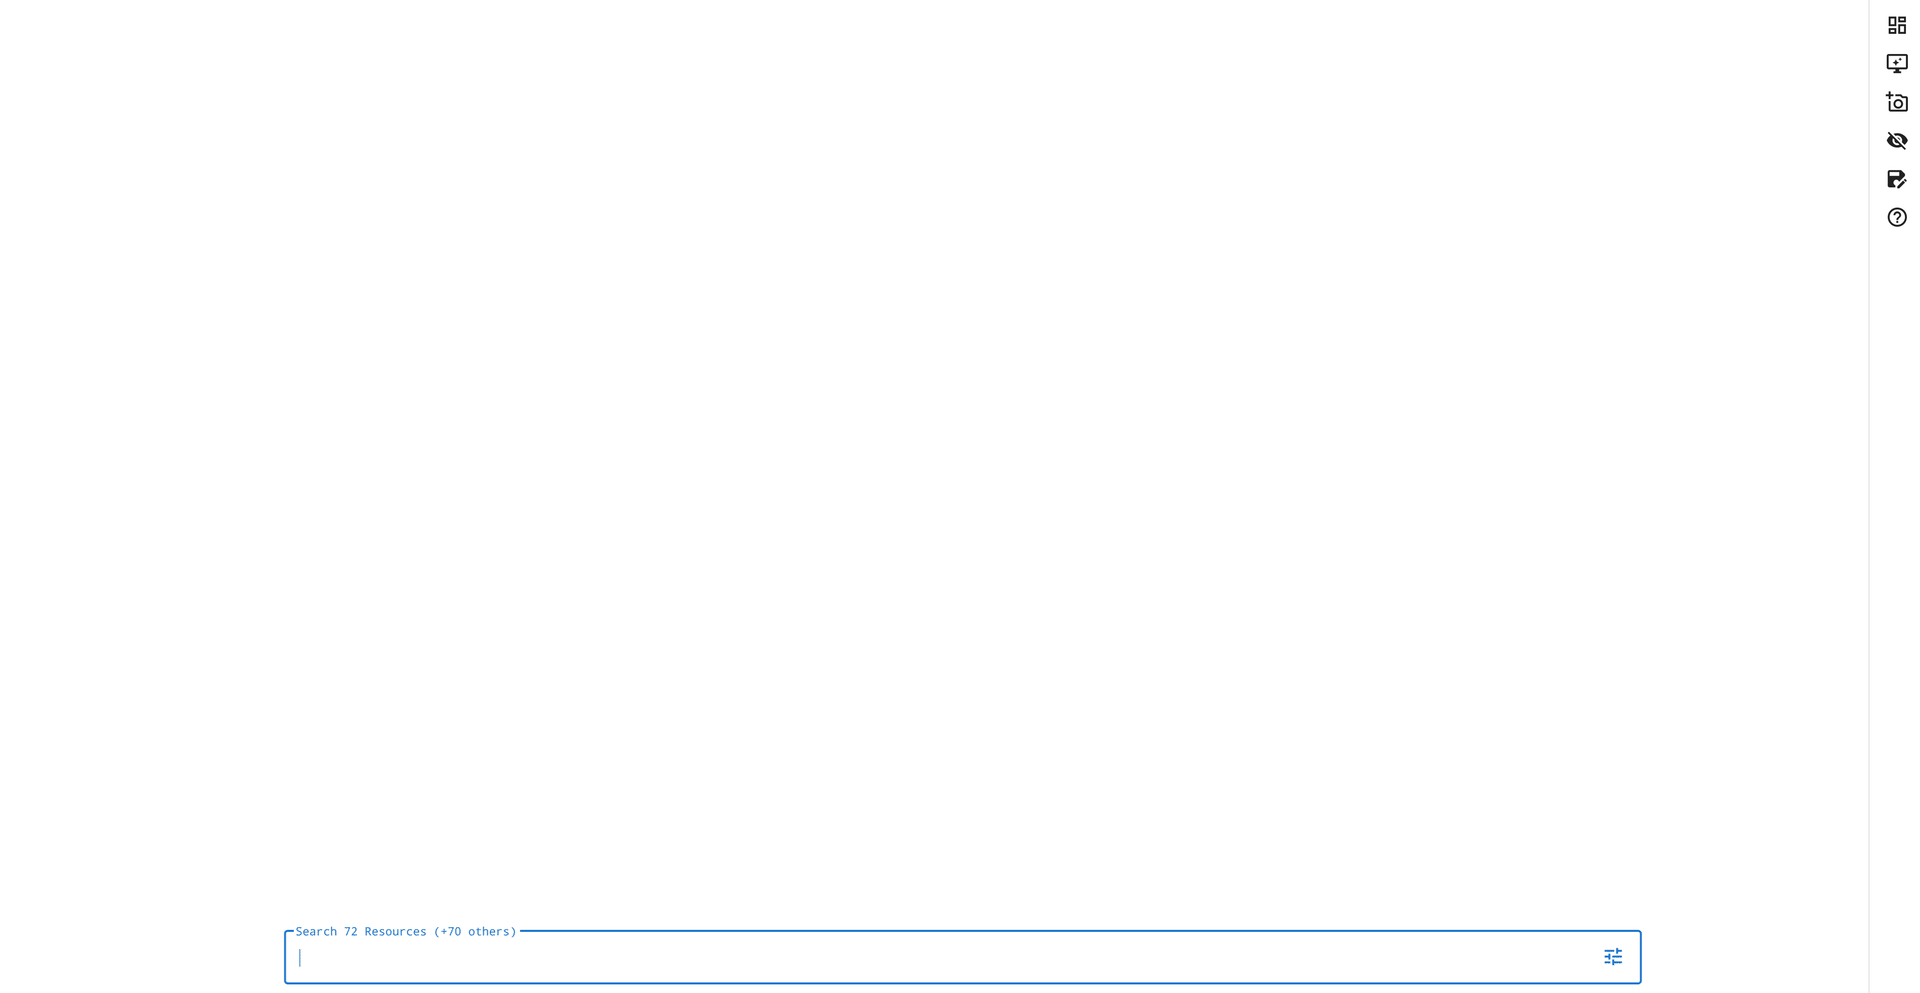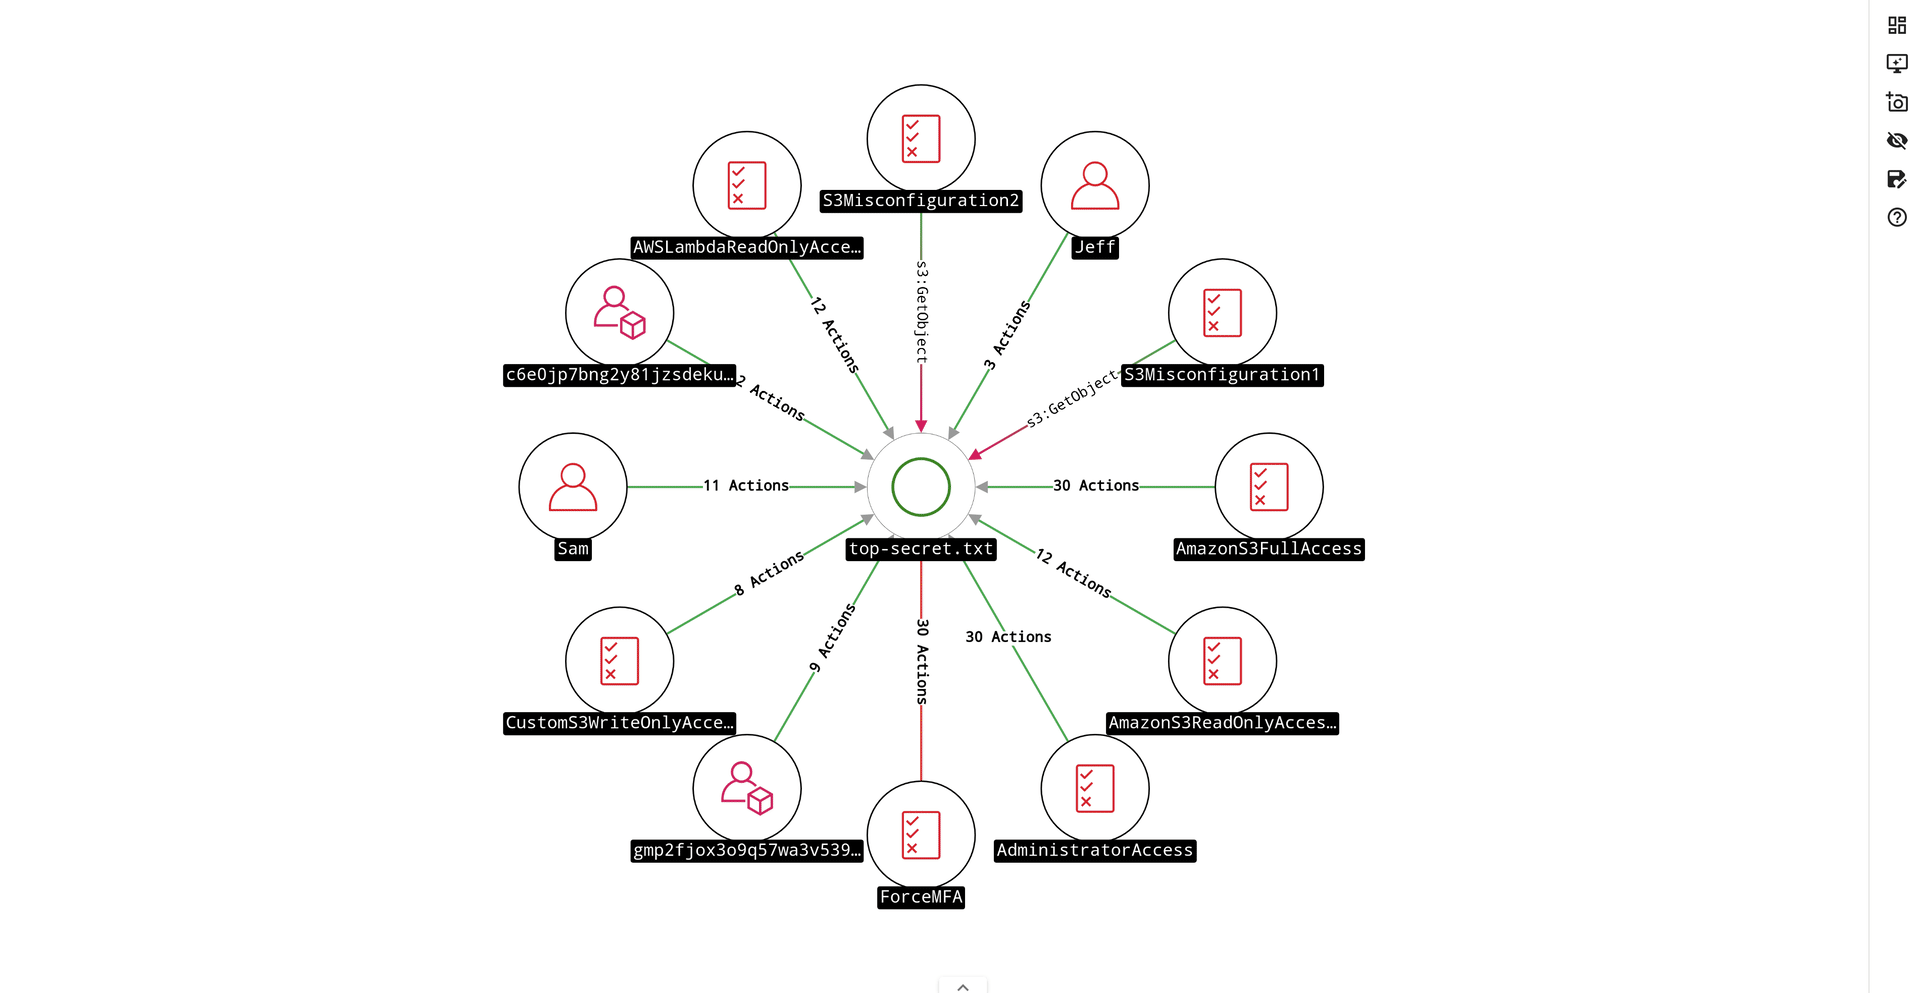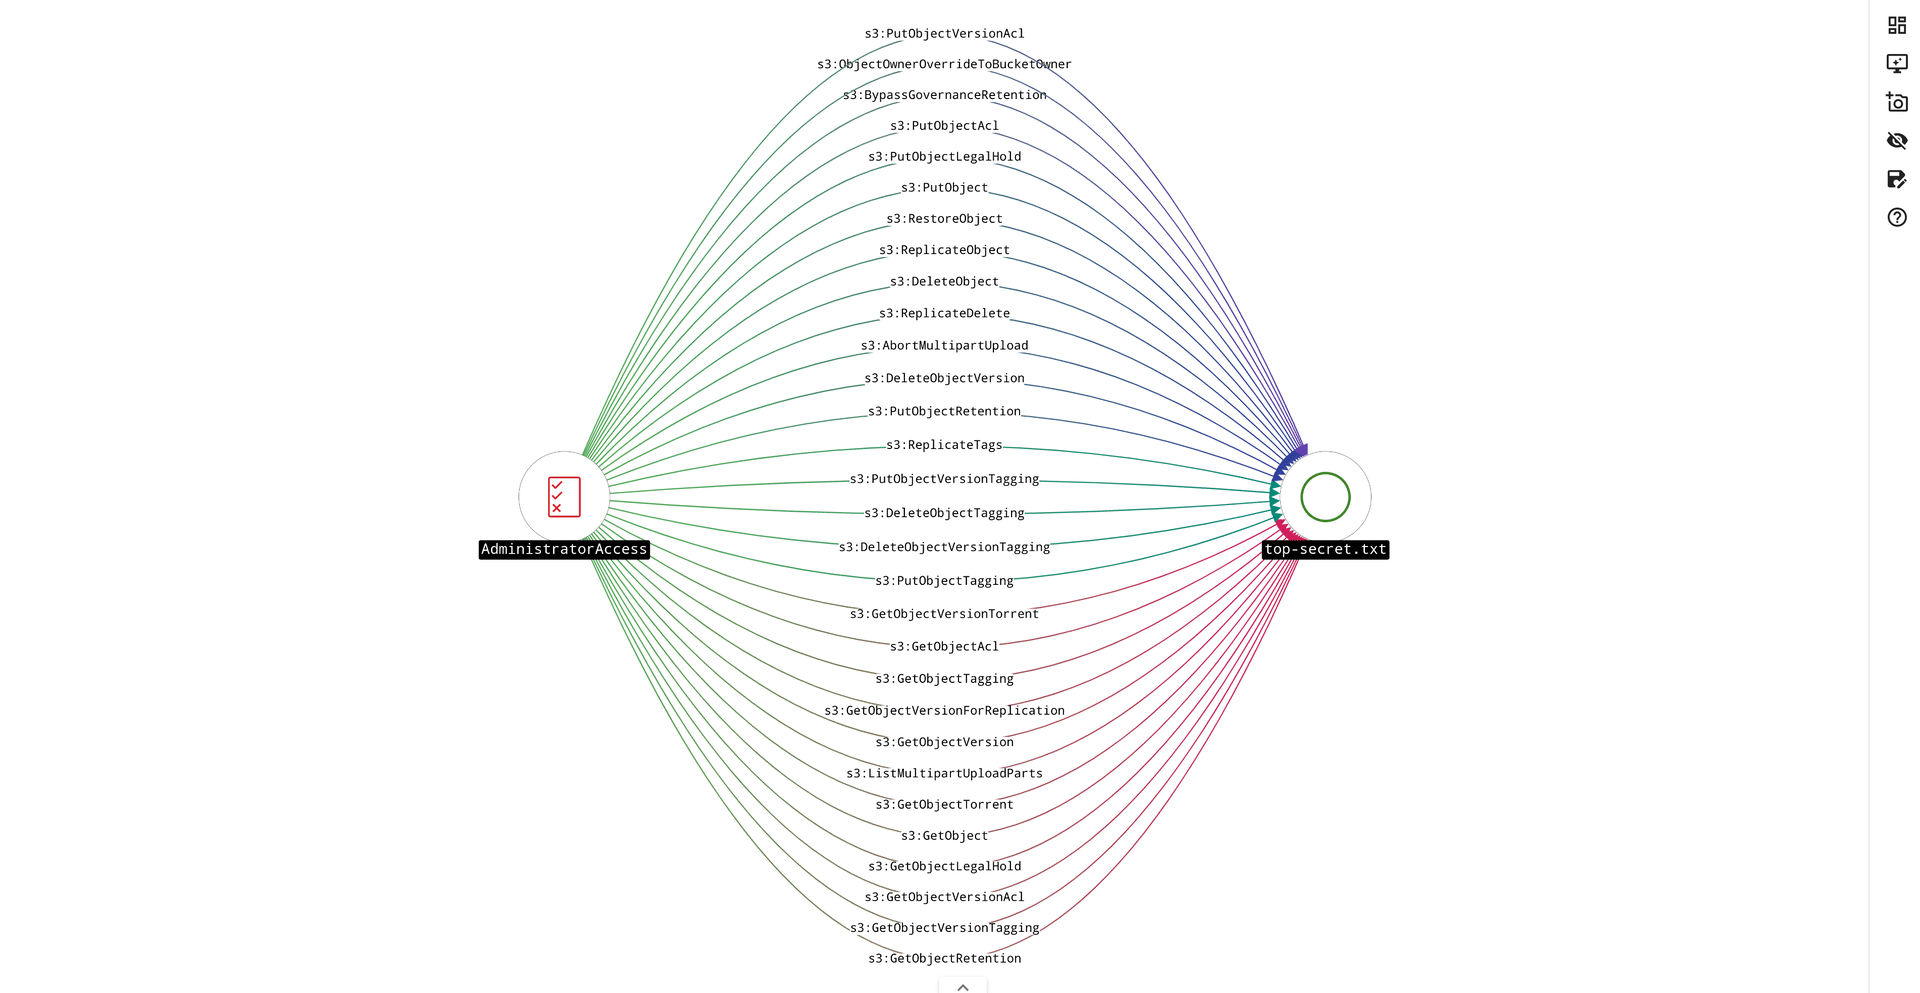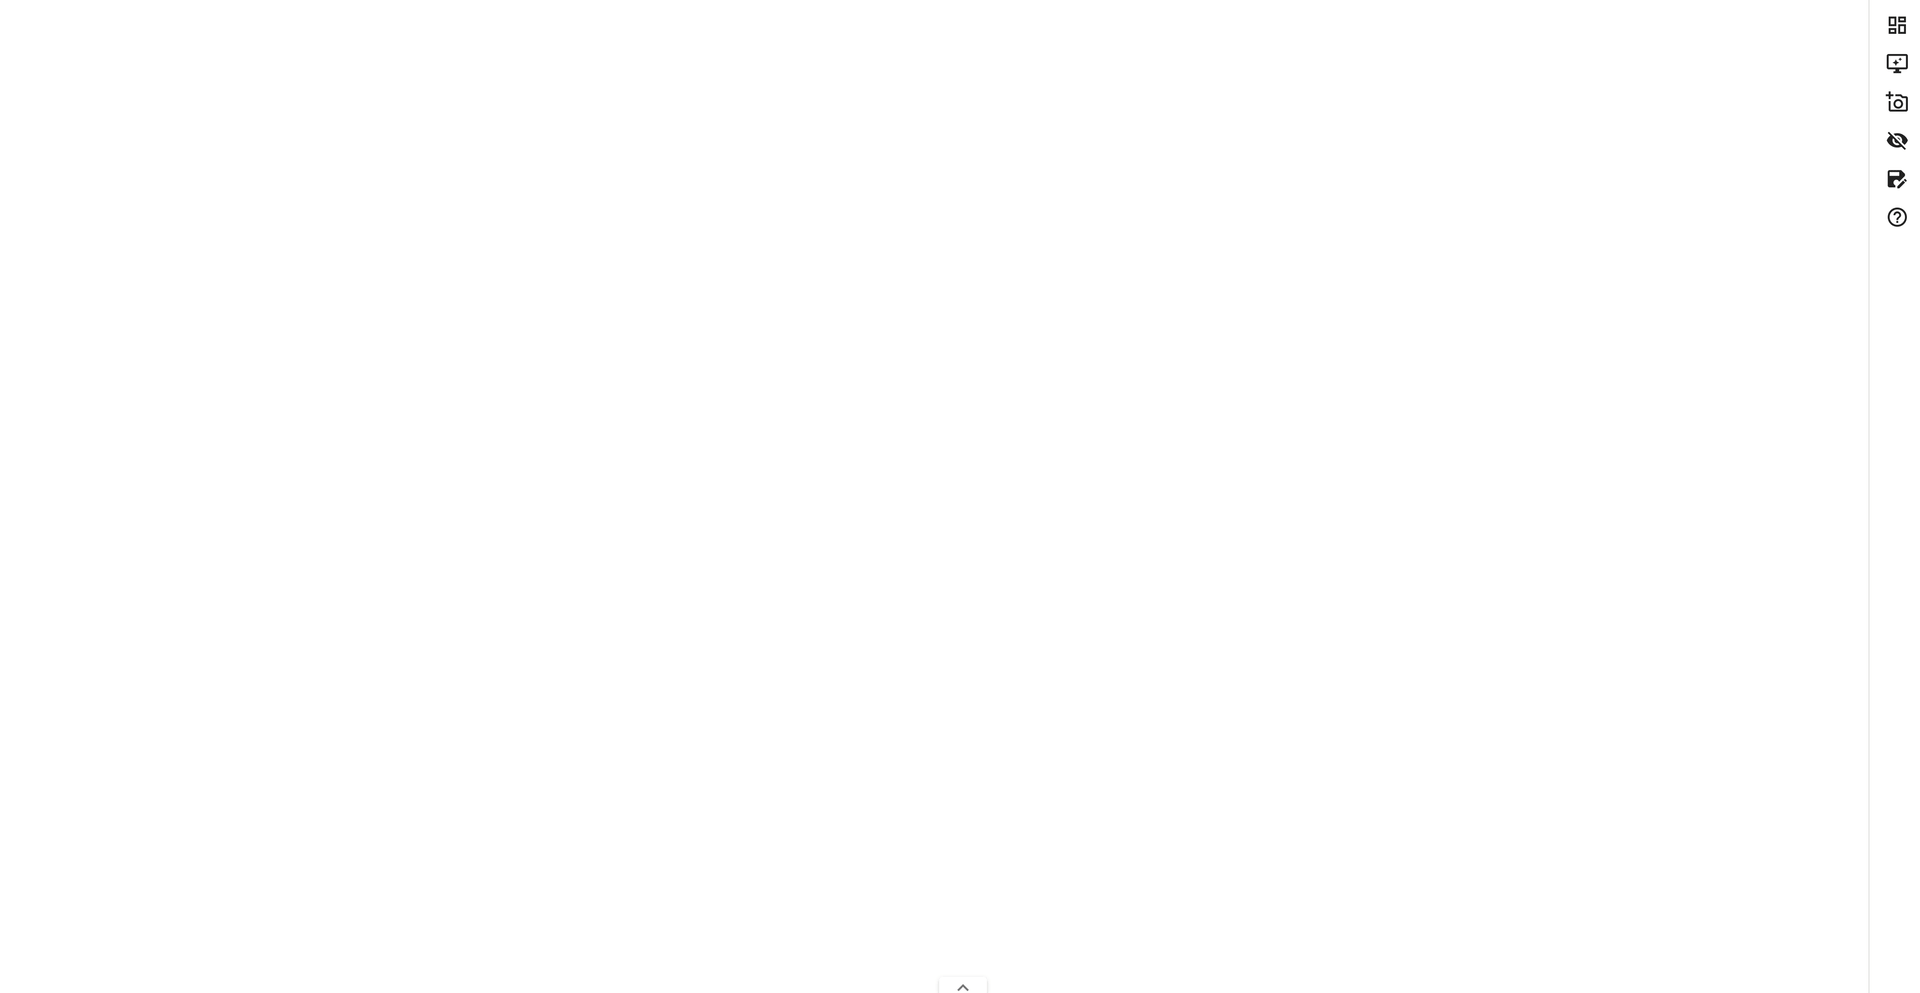 reverseclabs/awspx
AWS 환경에서 효과적인 액세스 및 리소스 관계를 시각화하기 위한 그래프 기반 도구입니다.
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
 aaaguirrep/offensive-docker-vps
Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요.
 rosehgal/dockerent
실행 중인 도커 컨테이너 및 도커 네트워크의 취약점과 구성 문제를 분석하는 유일한 오픈소스 도구입니다.
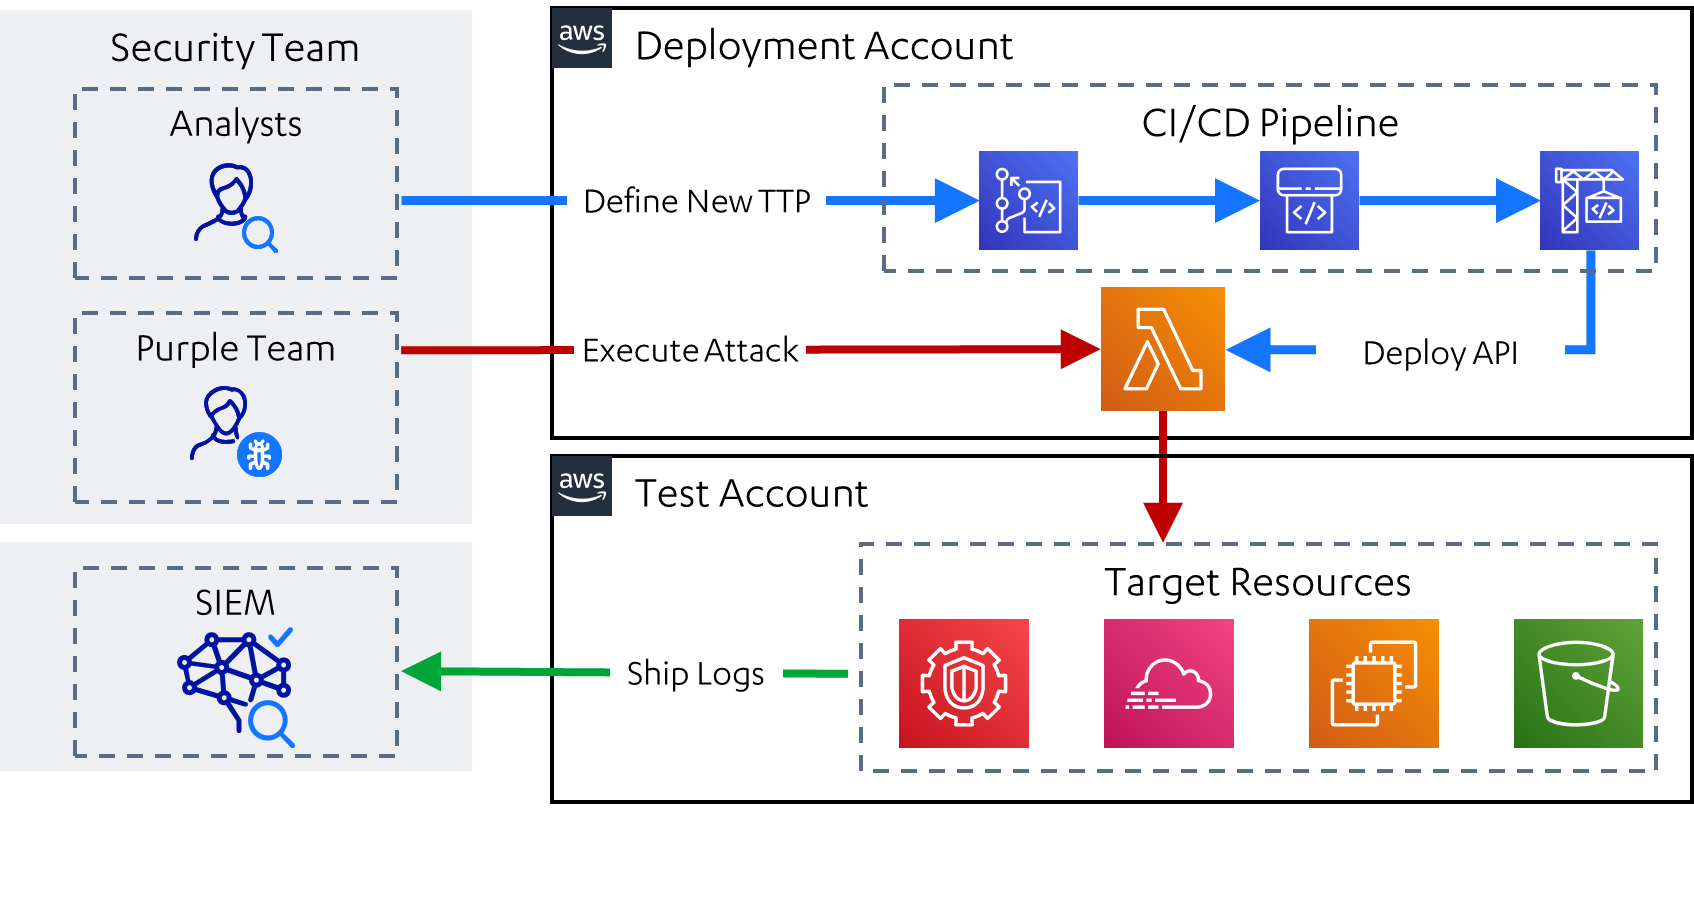 reverseclabs/leonidas
클라우드에서의 자동화된 공격 시뮬레이션, 탐지 사용 사례 포함.
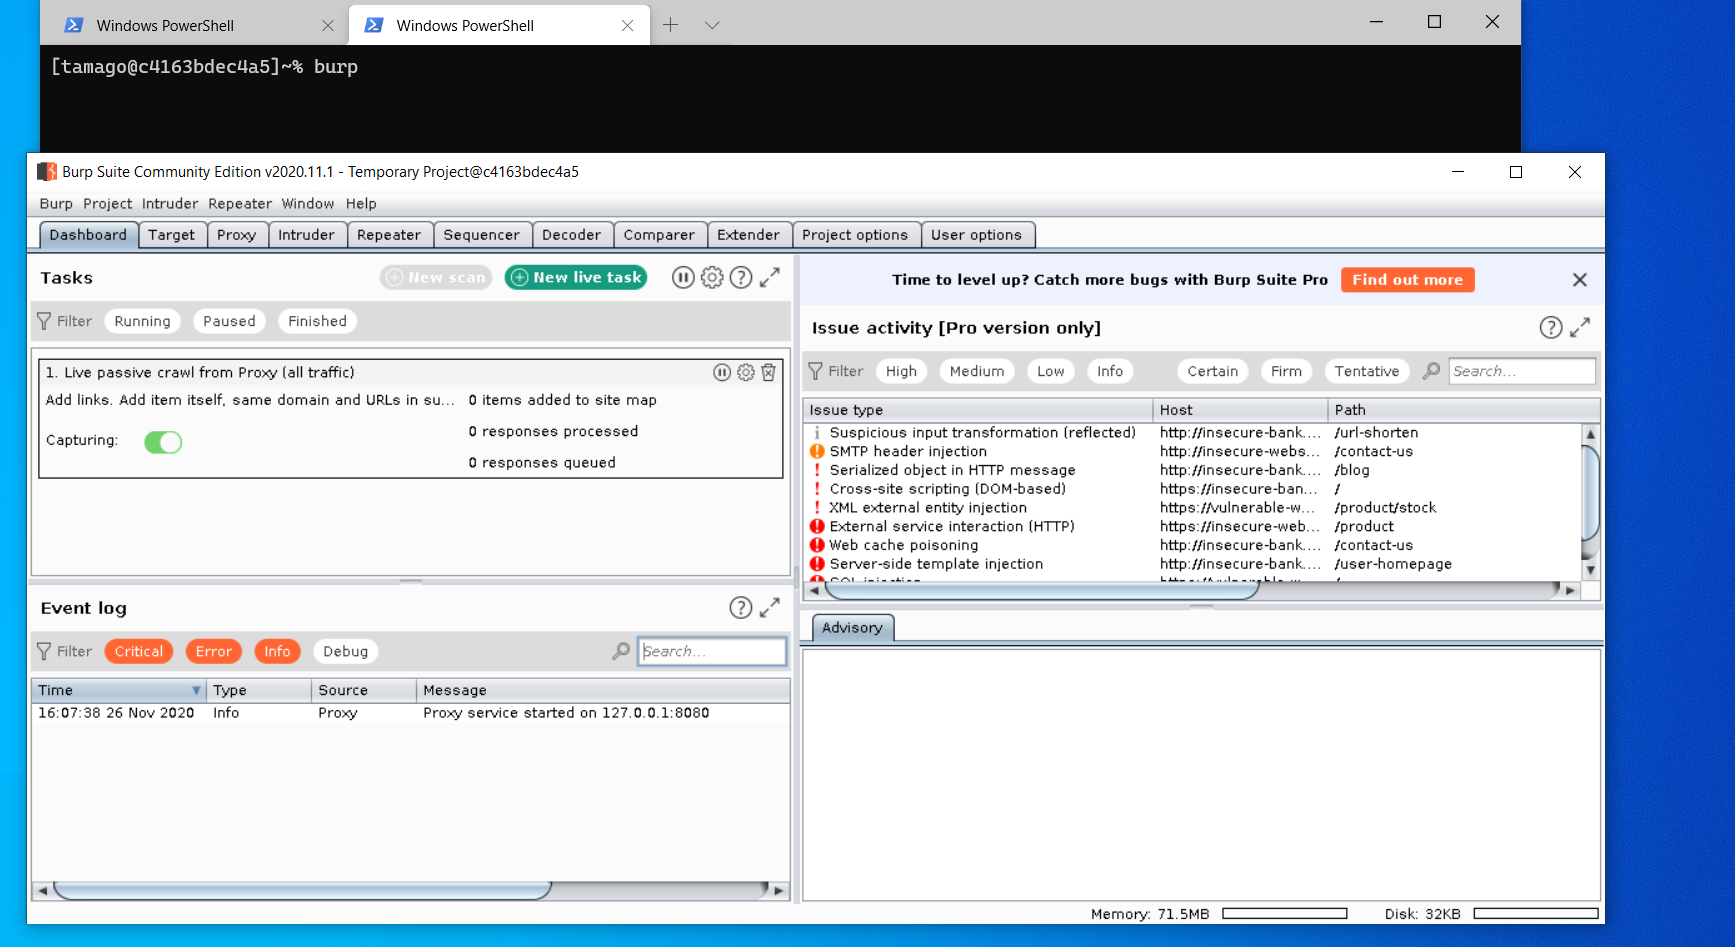 himazawa/bento
Bento Toolkit은 침투 테스트 및 CTF를 위한 최소한의 Fedora 기반 컨테이너로, GUI 애플리케이션이 추가된 것이 특징입니다.
 controlplaneio/simulator
쿠버네티스 보안 교육 플랫폼 - 보안 완화에 초점
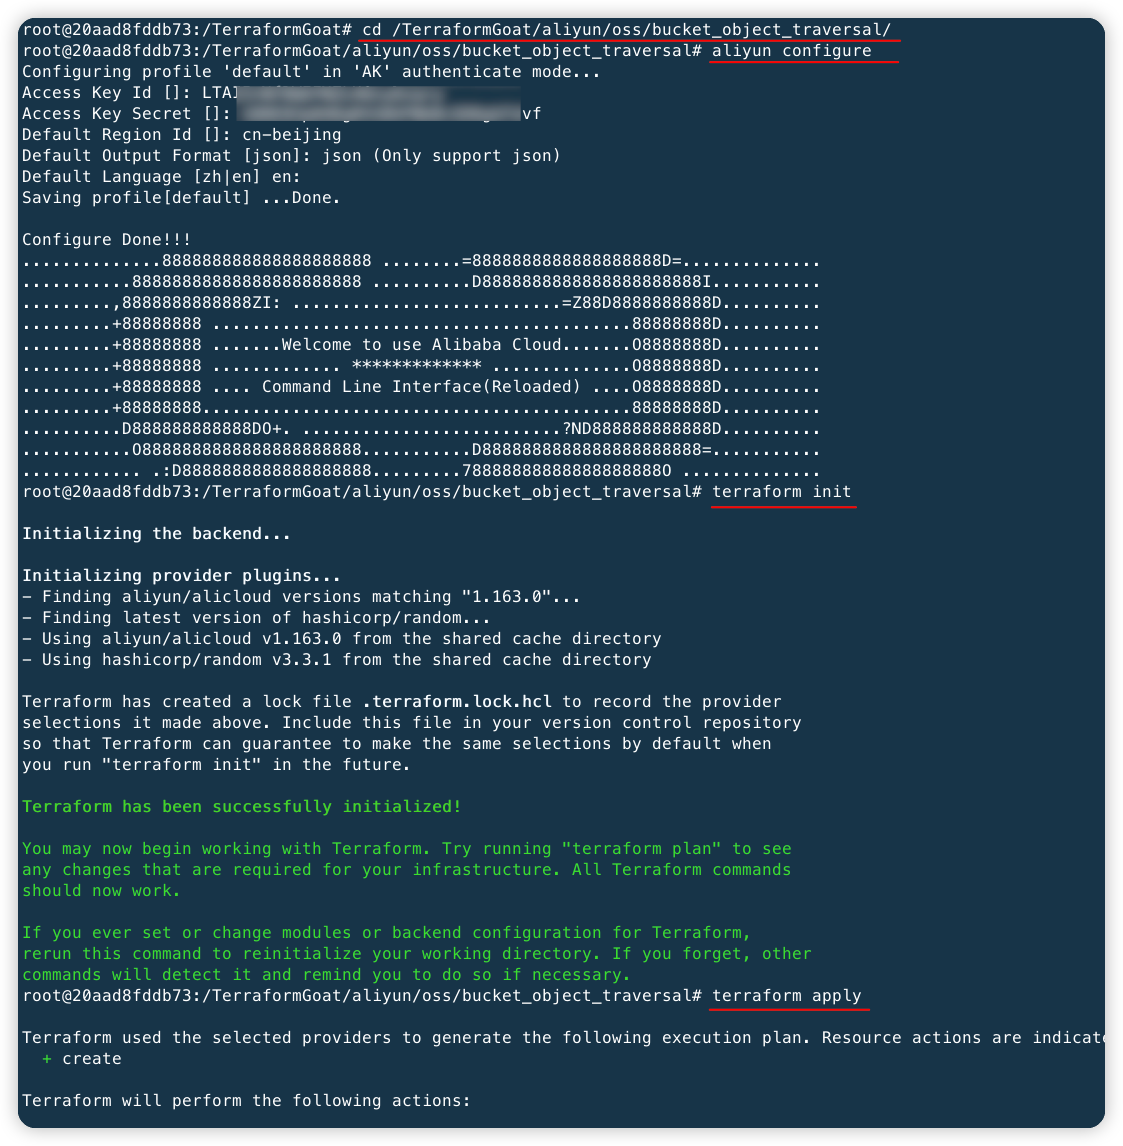 hxsecurity/terraformgoat
다중 클라우드 취약성 설계 배포 도구로, Terraform을 사용하여 보안 교육 및 실습을 위해 의도적으로 안전하지 않은 클라우드 인프라를 프로비저닝합니다.
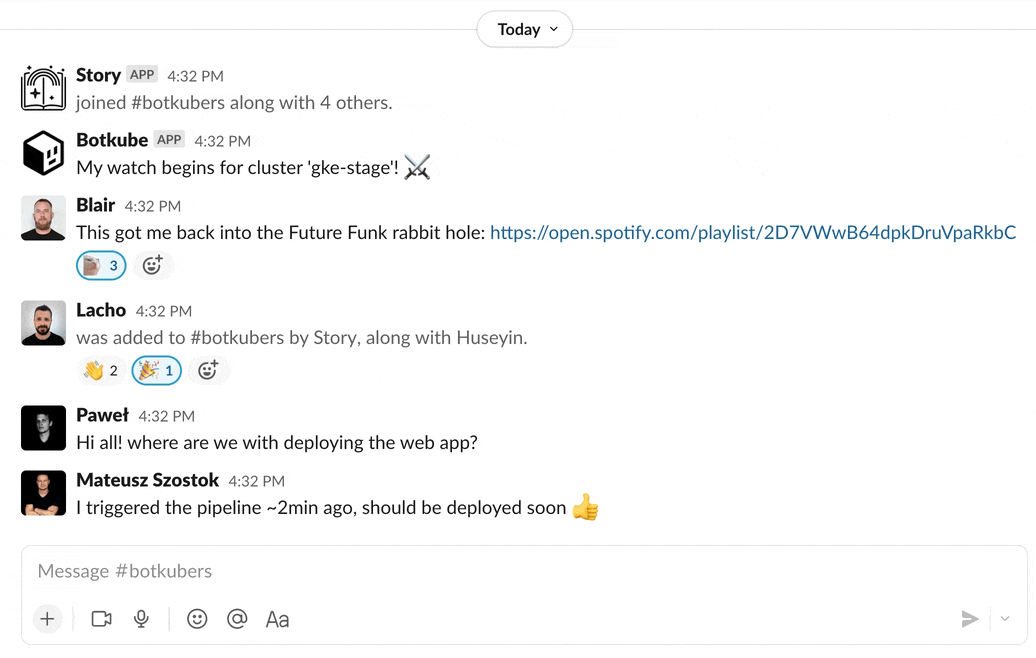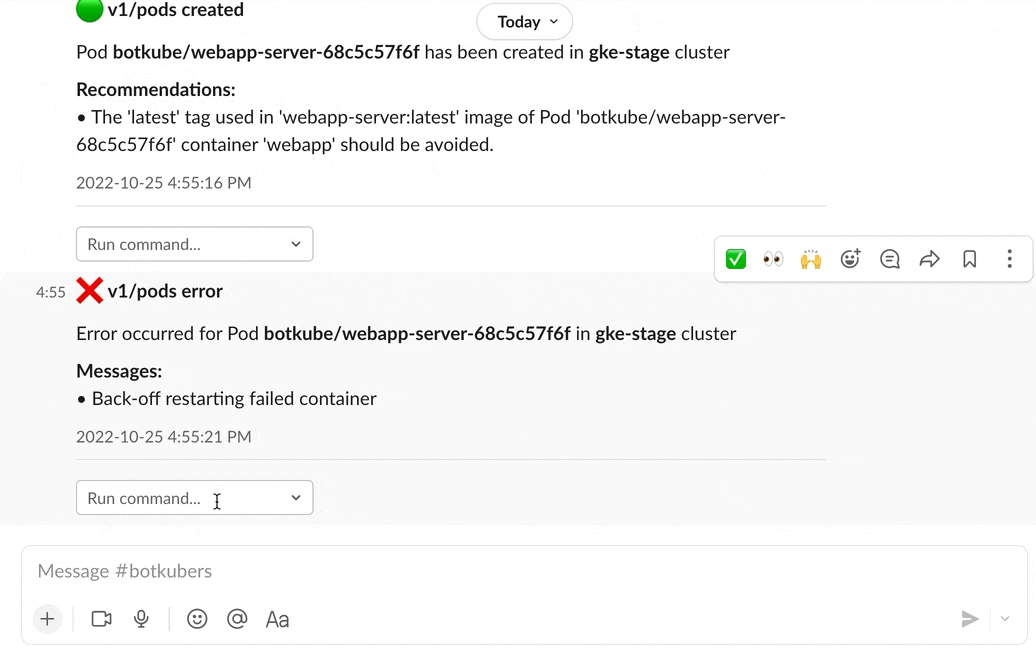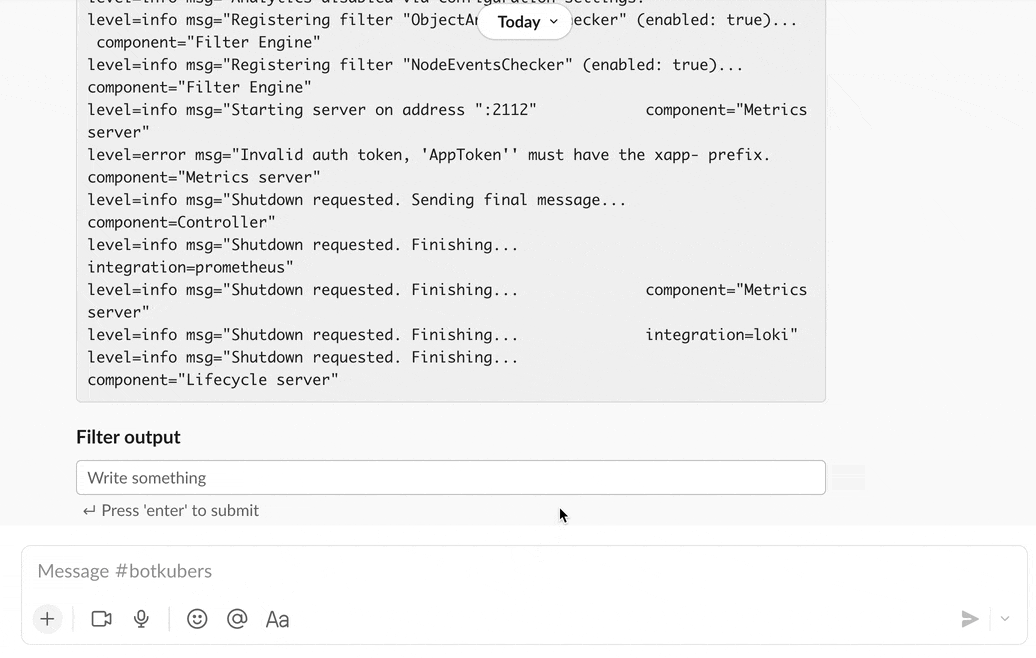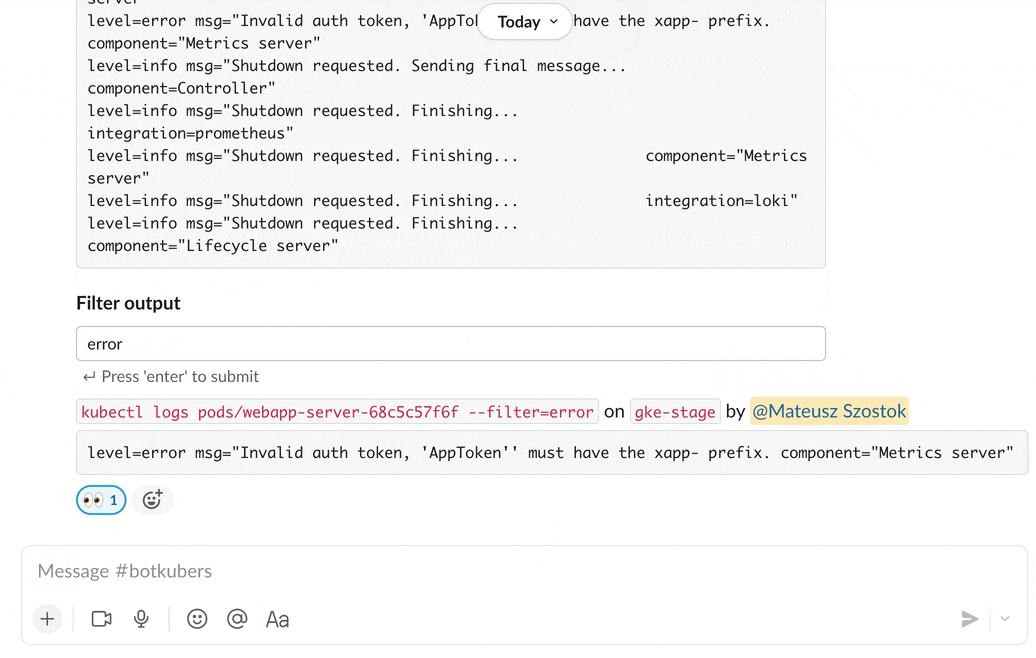 kubeshop/botkube
Kubernetes 클러스터를 모니터링하고, 중요한 배포를 디버깅하며, 표준 관행에 대한 권장 사항을 제공하는 앱입니다.
 devsecopsdocs/nuclearpond
Nuclear Pond는 Nuclei를 활용하여 인터넷 전체를 스캔하는 유틸리티로, 커피 한 잔 값의 비용으로 수행할 수 있습니다.