
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
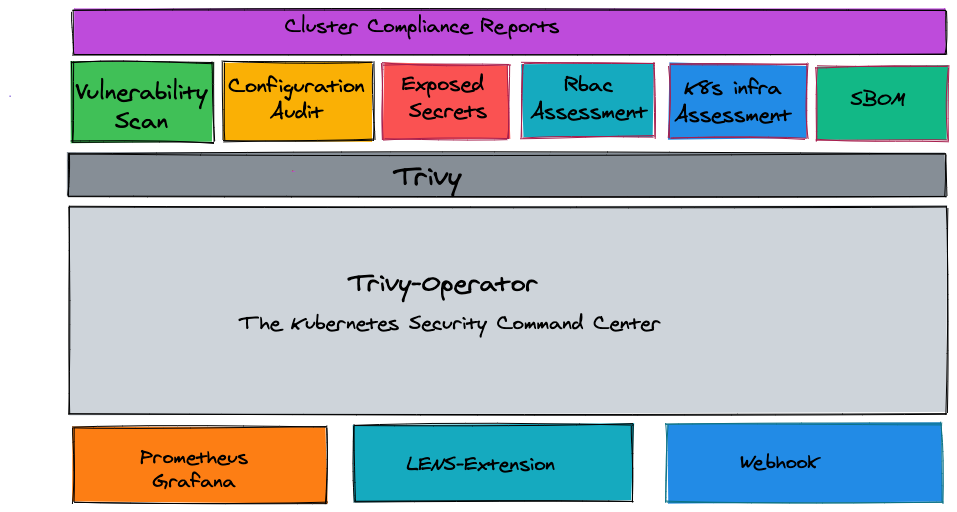 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
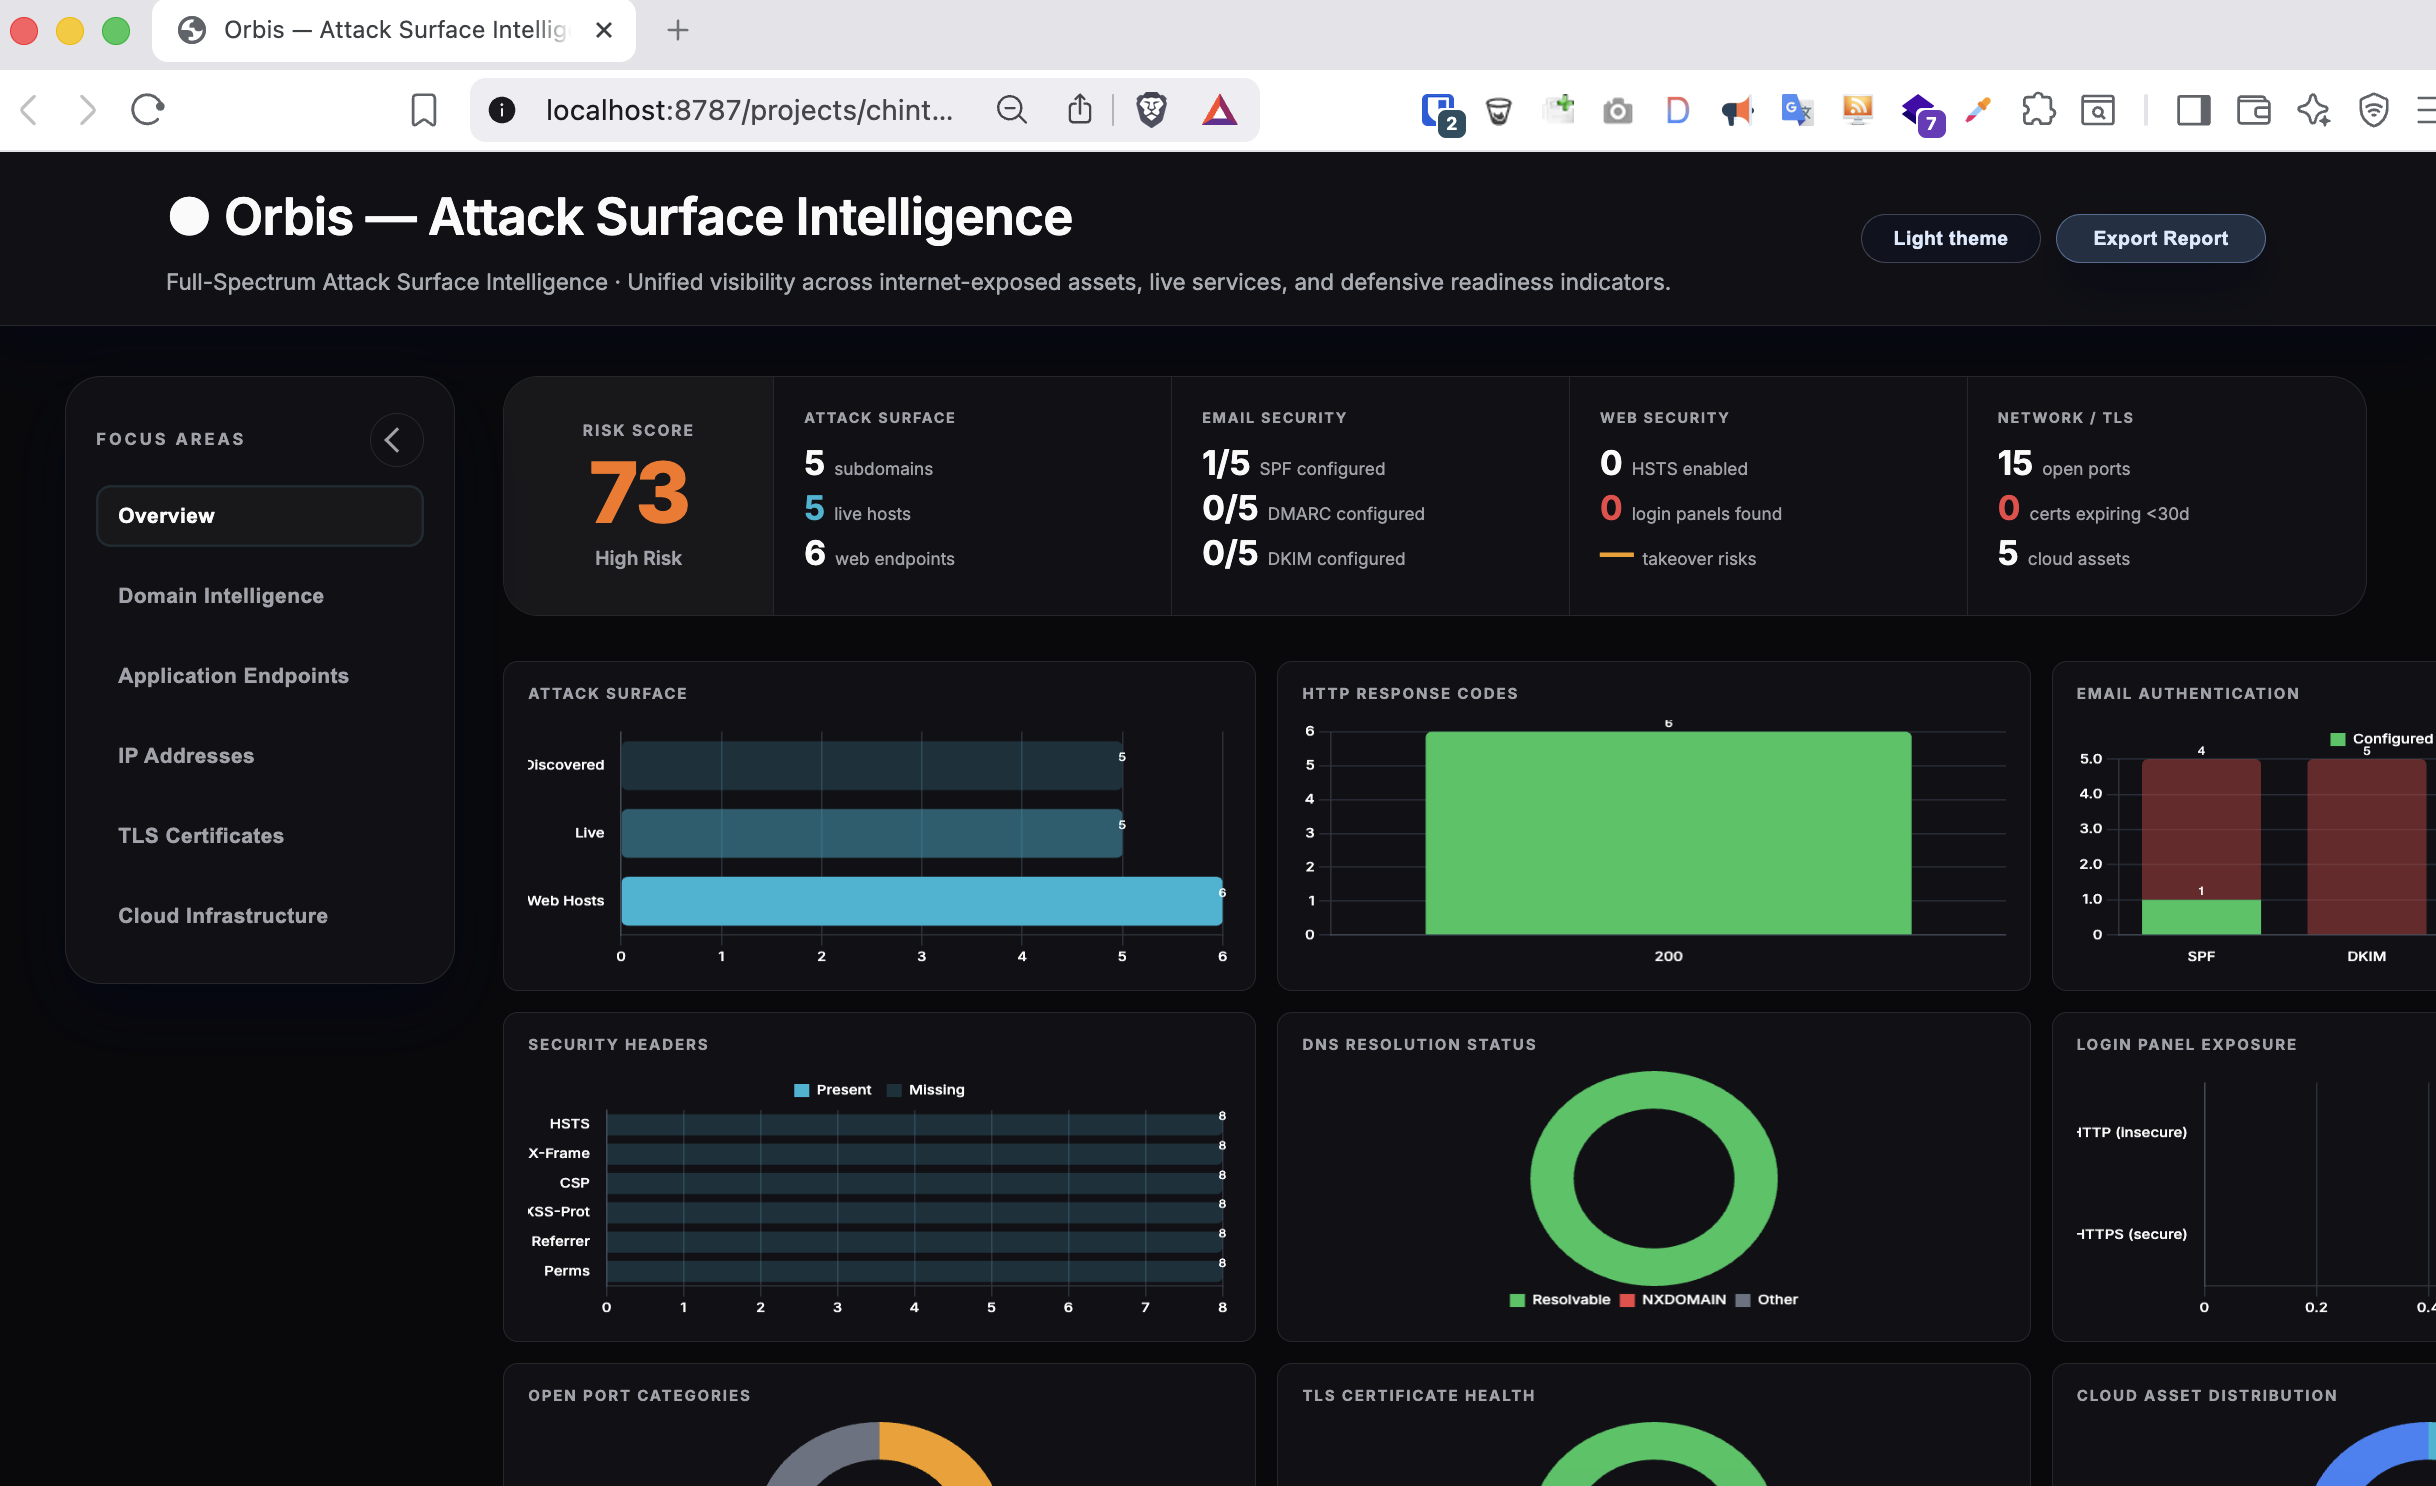 iamthefrogy/frogy2.0
Orbis는 전체 스펙트럼 자동화된 외부 공격 표면 인텔리전스 툴킷입니다.
 redteamoperations/redcloud-os
RedCloudOS는 레드 팀이 주요 클라우드 서비스 제공업체(CSP)의 클라우드 보안을 평가할 수 있도록 설계된 클라우드 적대자 시뮬레이션 운영 체제입니다.
 cyberhades/hardening-k8s-containers
취약한 메모 작성 애플리케이션의 기본 배포와 보안 강화 배포를 비교하여 Kubernetes 컨테이너 강화를 시연하는 실습형 랩
 h4wkst3r/adokit
모듈형 공격 툴킷으로, 도난된 쿠키나 PAT를 사용하여 Azure DevOps REST API를 악용해 정찰, 권한 상승 및 지속성을 확보합니다.
 boringtools/git-alerts
GitHub 조직 사용자의 공개 리포지토리에서 비밀 및 민감한 파일을 탐지하고 모니터링하는 도구
 securisec/cliam
클라우드 중립적 IAM 권한 열거 도구
 google/gcp_scanner
GCP 리소스 스캐너로, Google Cloud Platform 전반에 걸쳐 클라우드 서비스, 프로젝트 및 IAM 권한을 열거하여 손상된 자격 증명의 액세스 수준을 평가합니다.
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 initstring/cloud_enum
멀티클라우드 OSINT 도구. AWS, Azure, Google Cloud의 공개 리소스를 열거합니다.
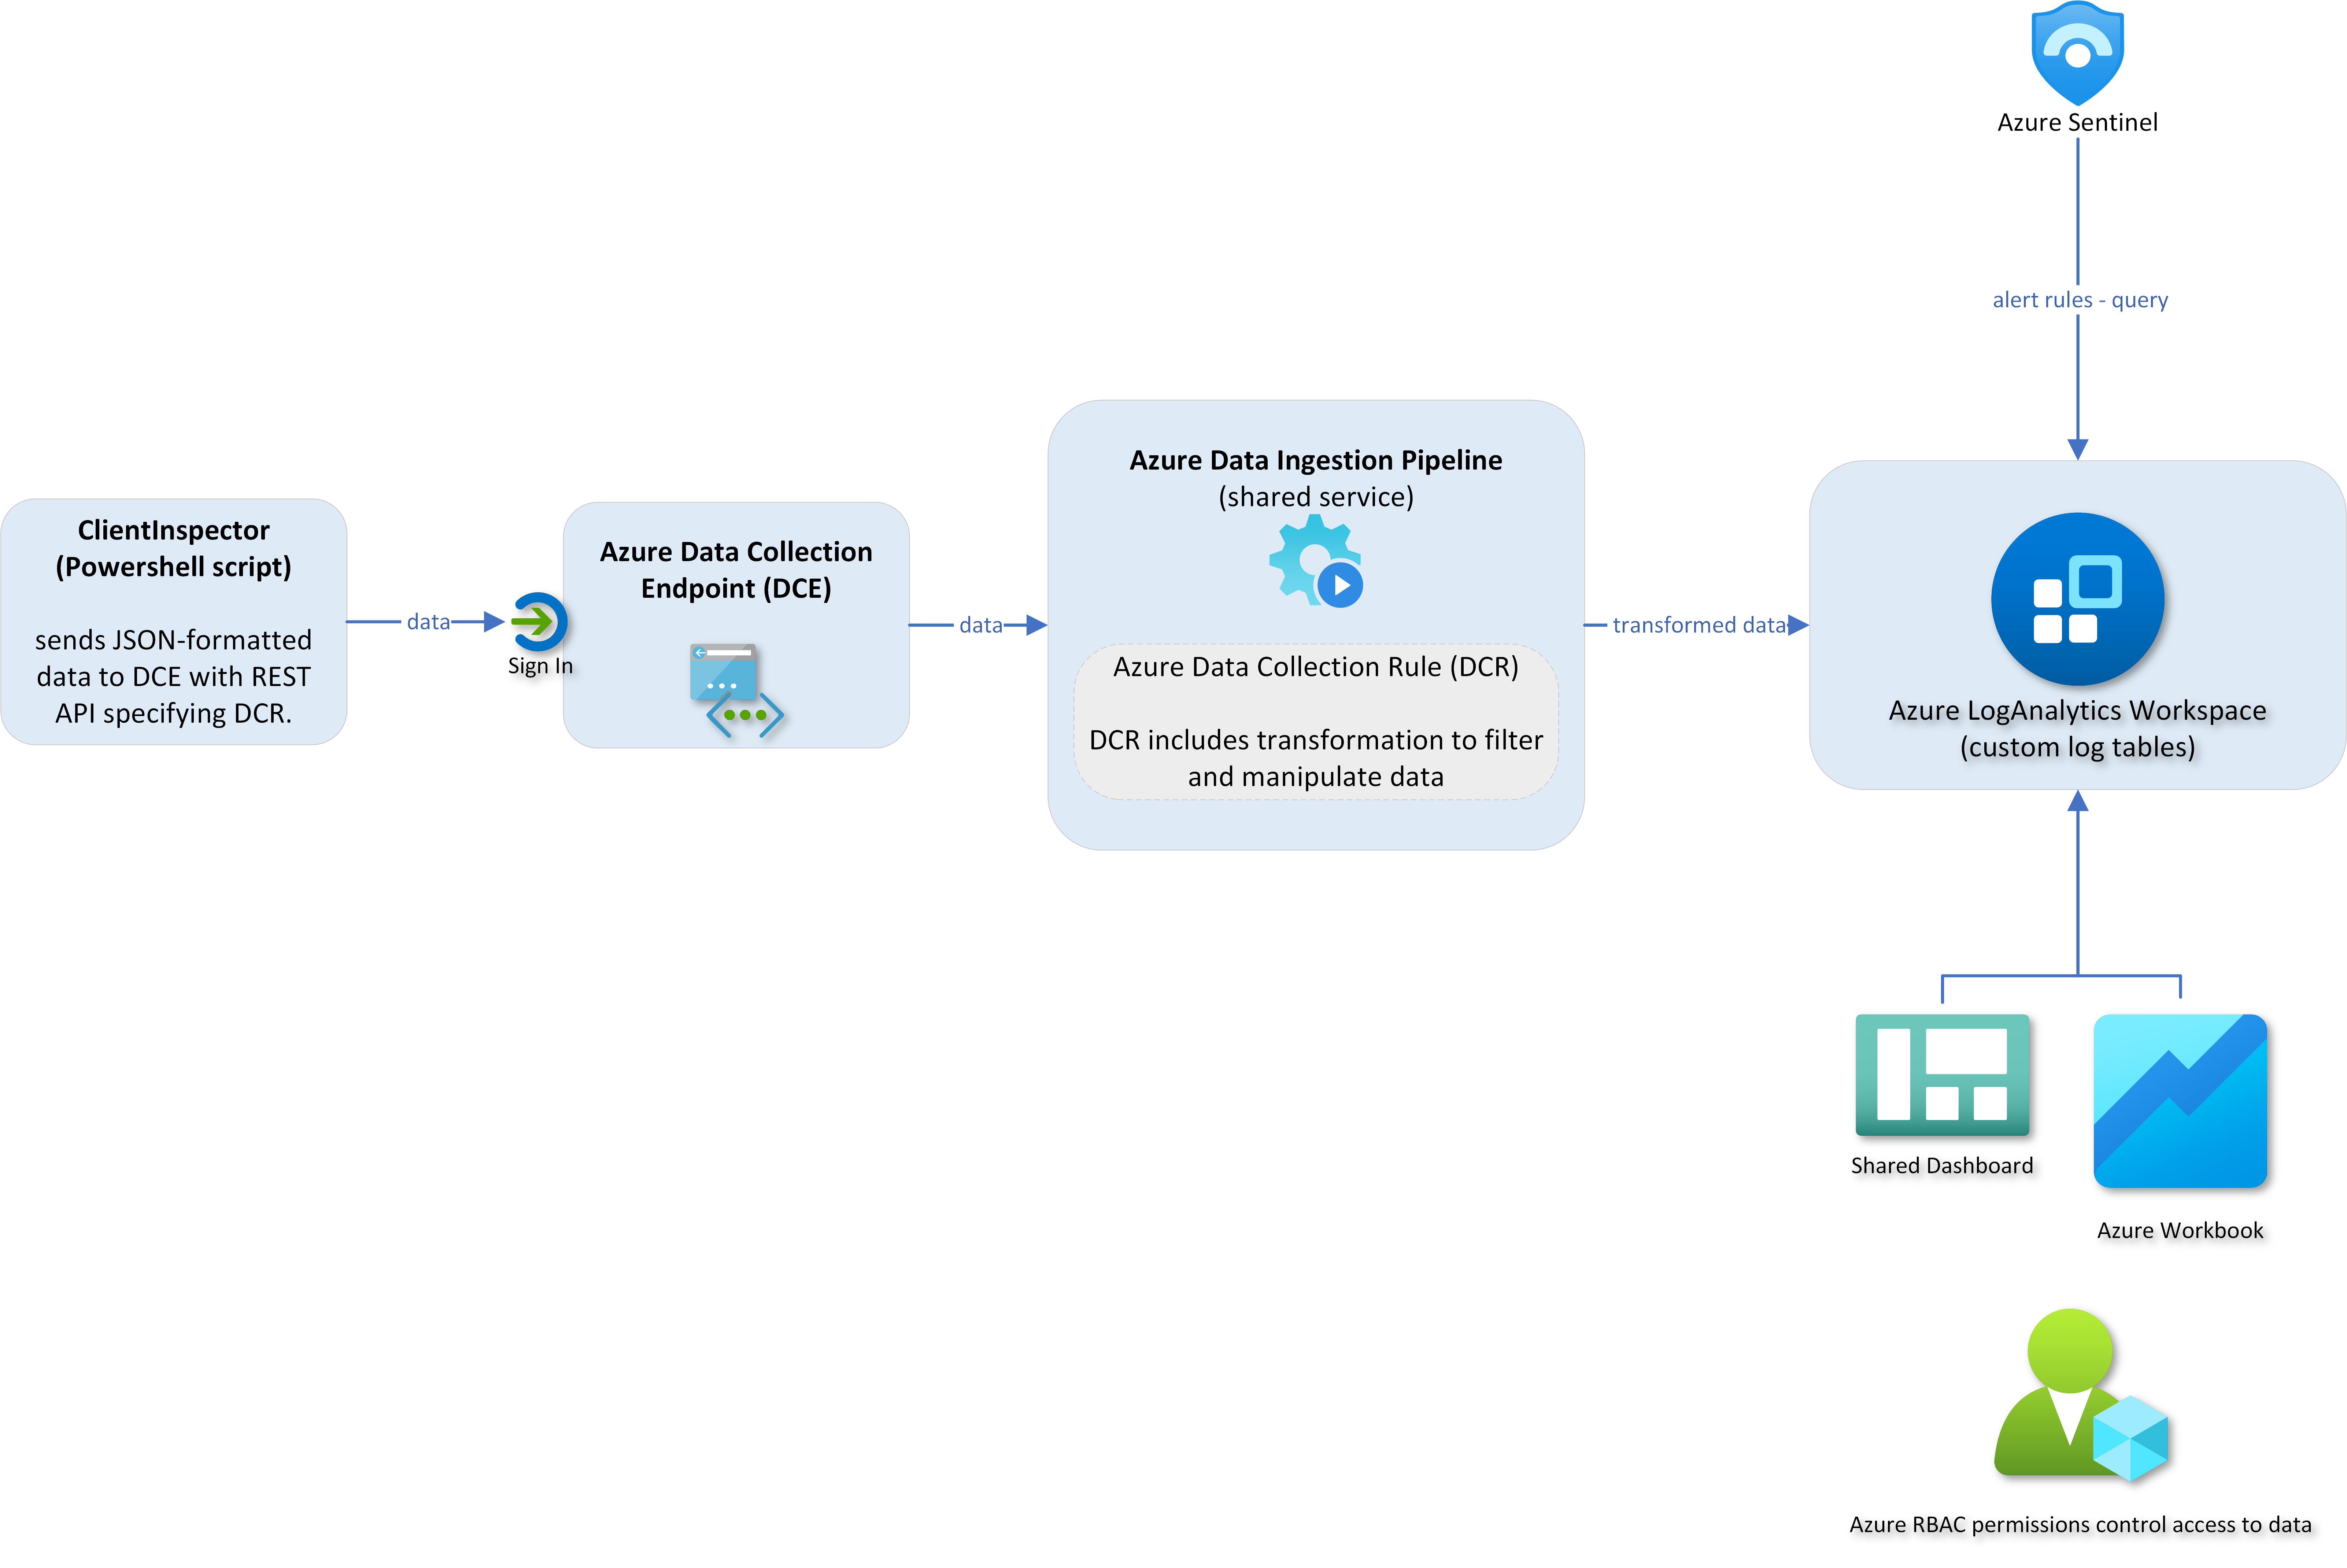 knudsenmorten/clientinspectorv2
Azure 기반 클라이언트 인벤토리 및 드리프트 탐지 도구로, Windows 구성 데이터(안티바이러스, 패치, Bitlocker)를 LogAnalytics에 수집하여 KQL 기반 대시보드 및 Sentinel 경보에 활용합니다.
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.
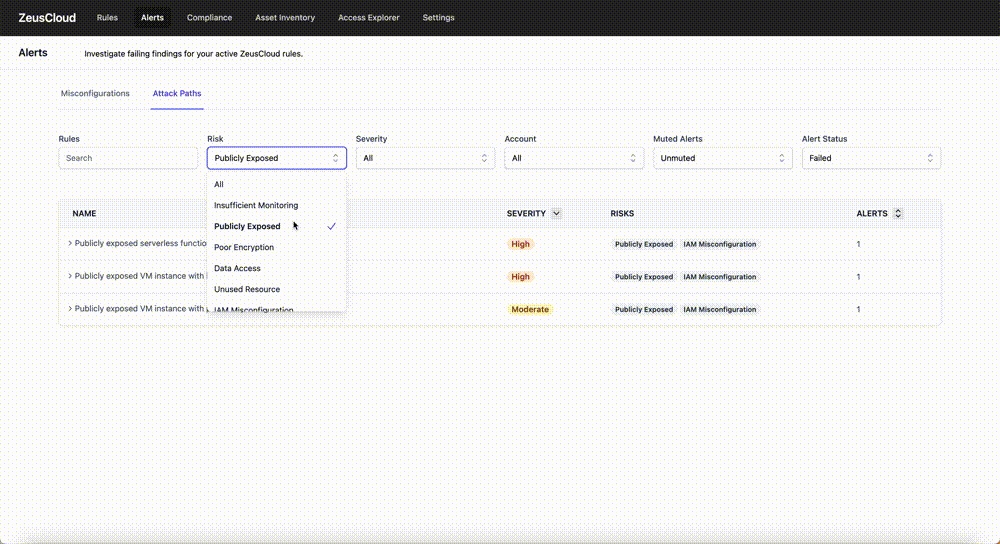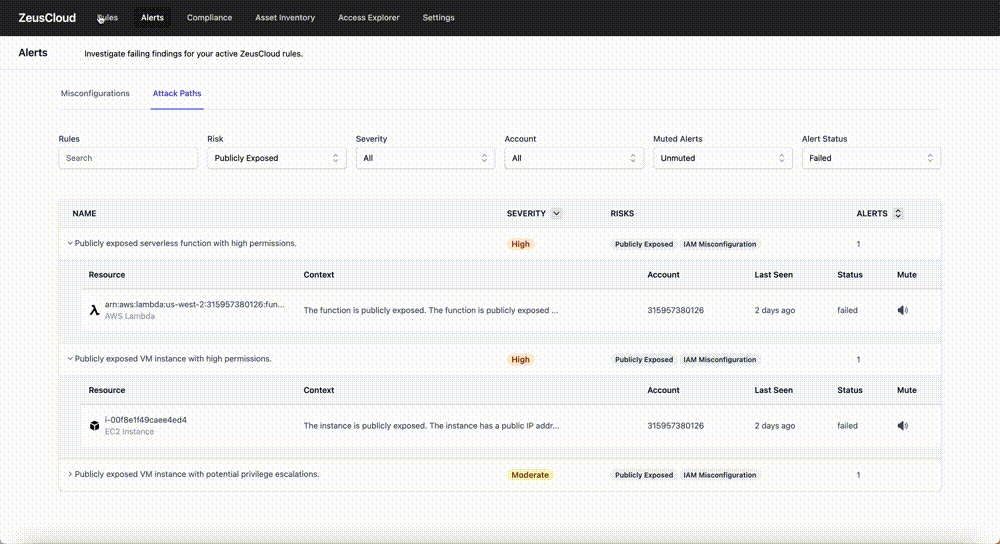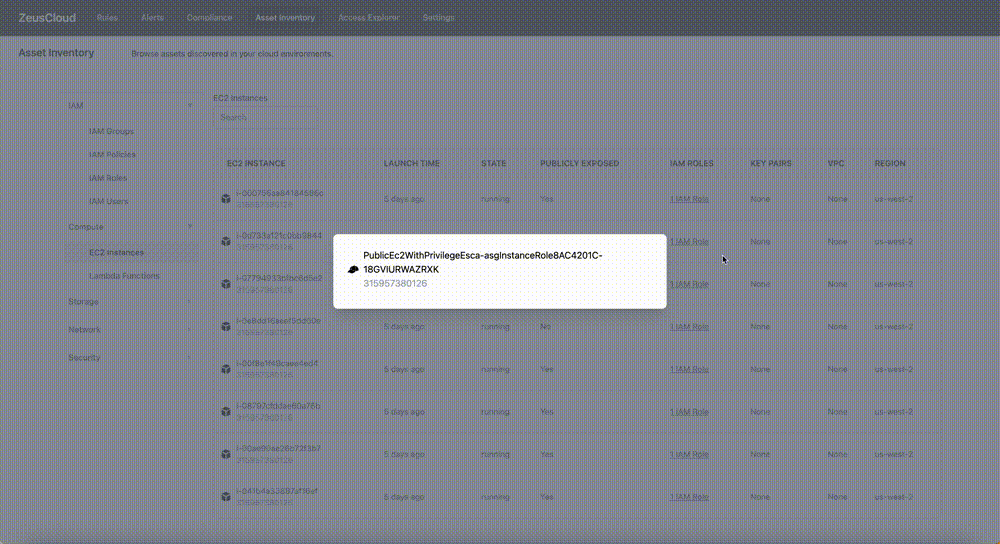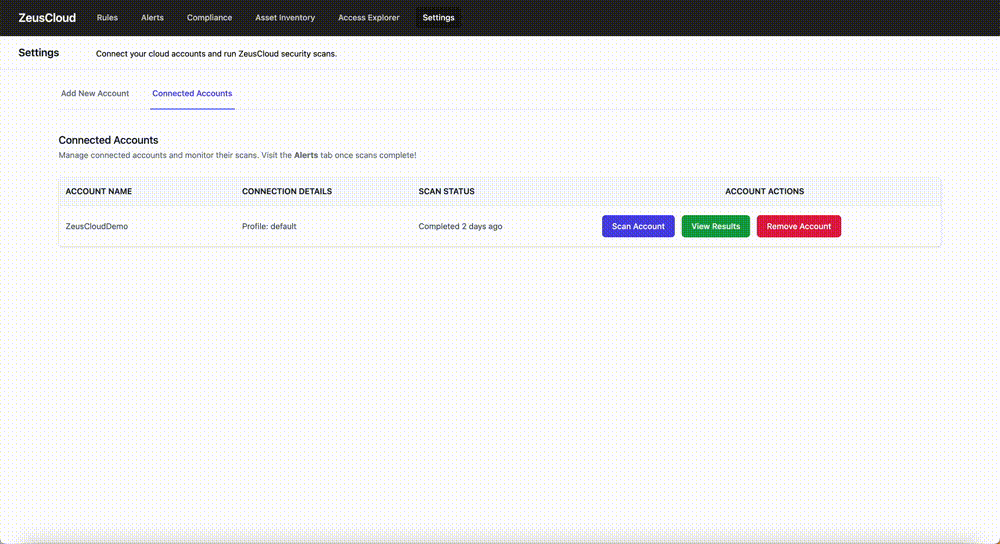 zeus-labs/zeuscloud
공격 경로를 탐지하고, 잘못된 구성을 식별하며, IAM 액세스를 시각화하고, 규정 준수 보고와 함께 AWS 환경에 대한 단계별 수정을 제공하는 오픈 소스 클라우드 보안 플랫폼입니다.
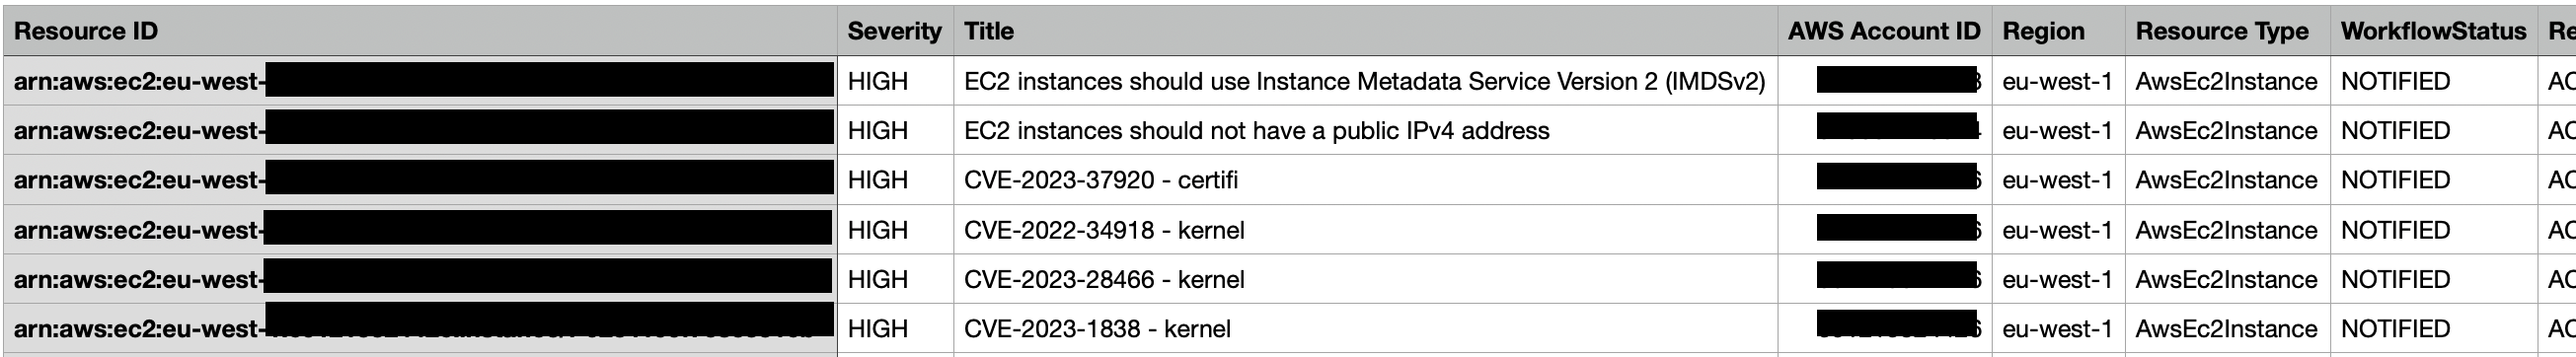 gabrielsoltz/metahub
AWS용 자동화된 보안 결과 개선 및 영향 평가 도구입니다. 리소스 컨텍스트, 연결 및 태그를 사용하여 취약성 데이터를 개선하고, 우선 순위가 지정된 수정을 위한 상황별 영향 점수를 계산합니다.
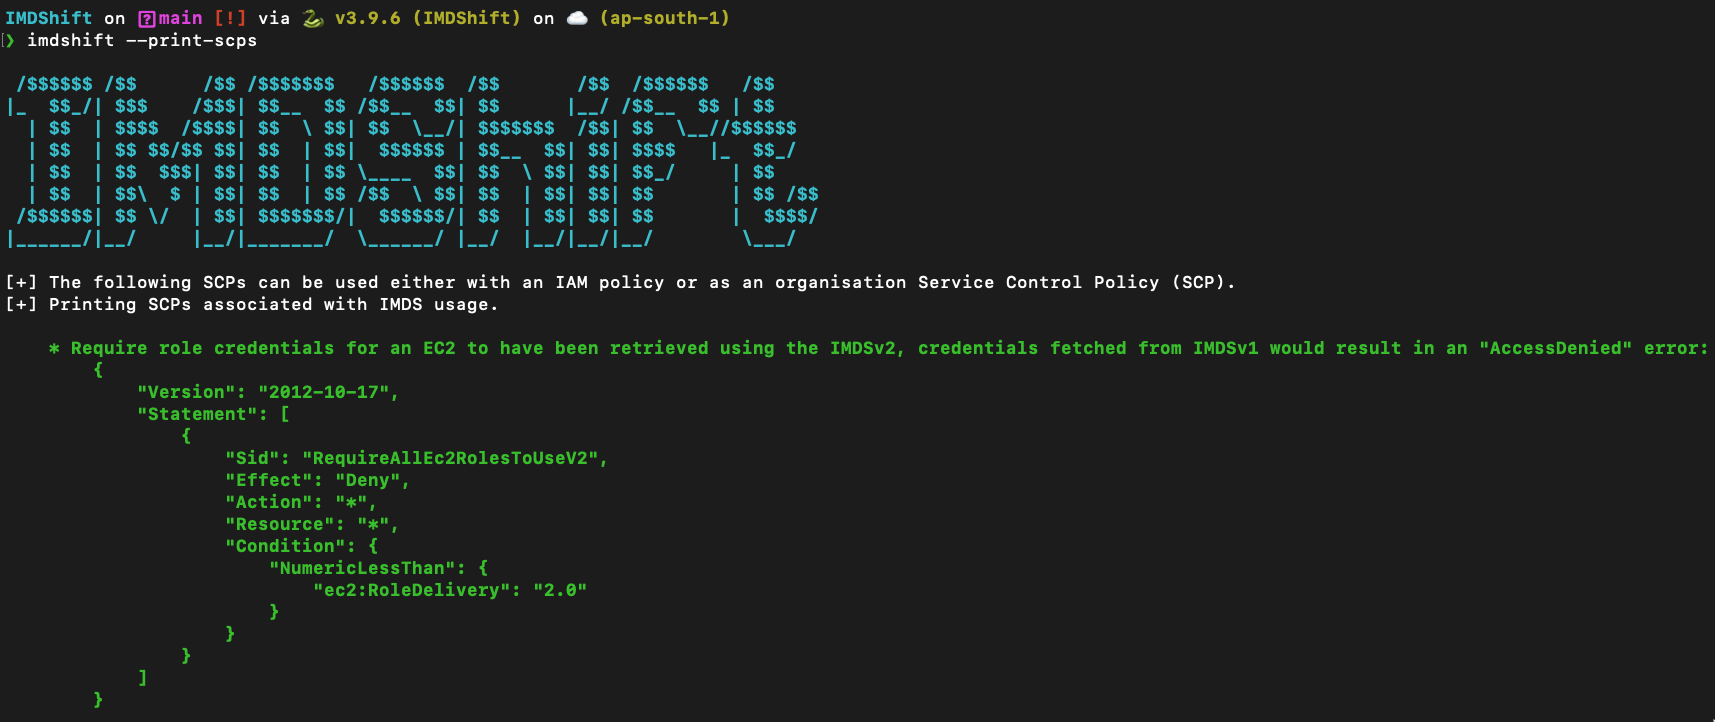 ayushpriya10/imdshift
AWS 워크로드의 IMDSv1에서 IMDSv2로의 마이그레이션을 자동화하여 SSRF 공격을 완화합니다. EC2, ECS, EKS, Lightsail 등에서 IMDSv1 사용을 탐지하며, 홉 제한 업데이트 및 SCP 권장 사항을 제공합니다.








