
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천

 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
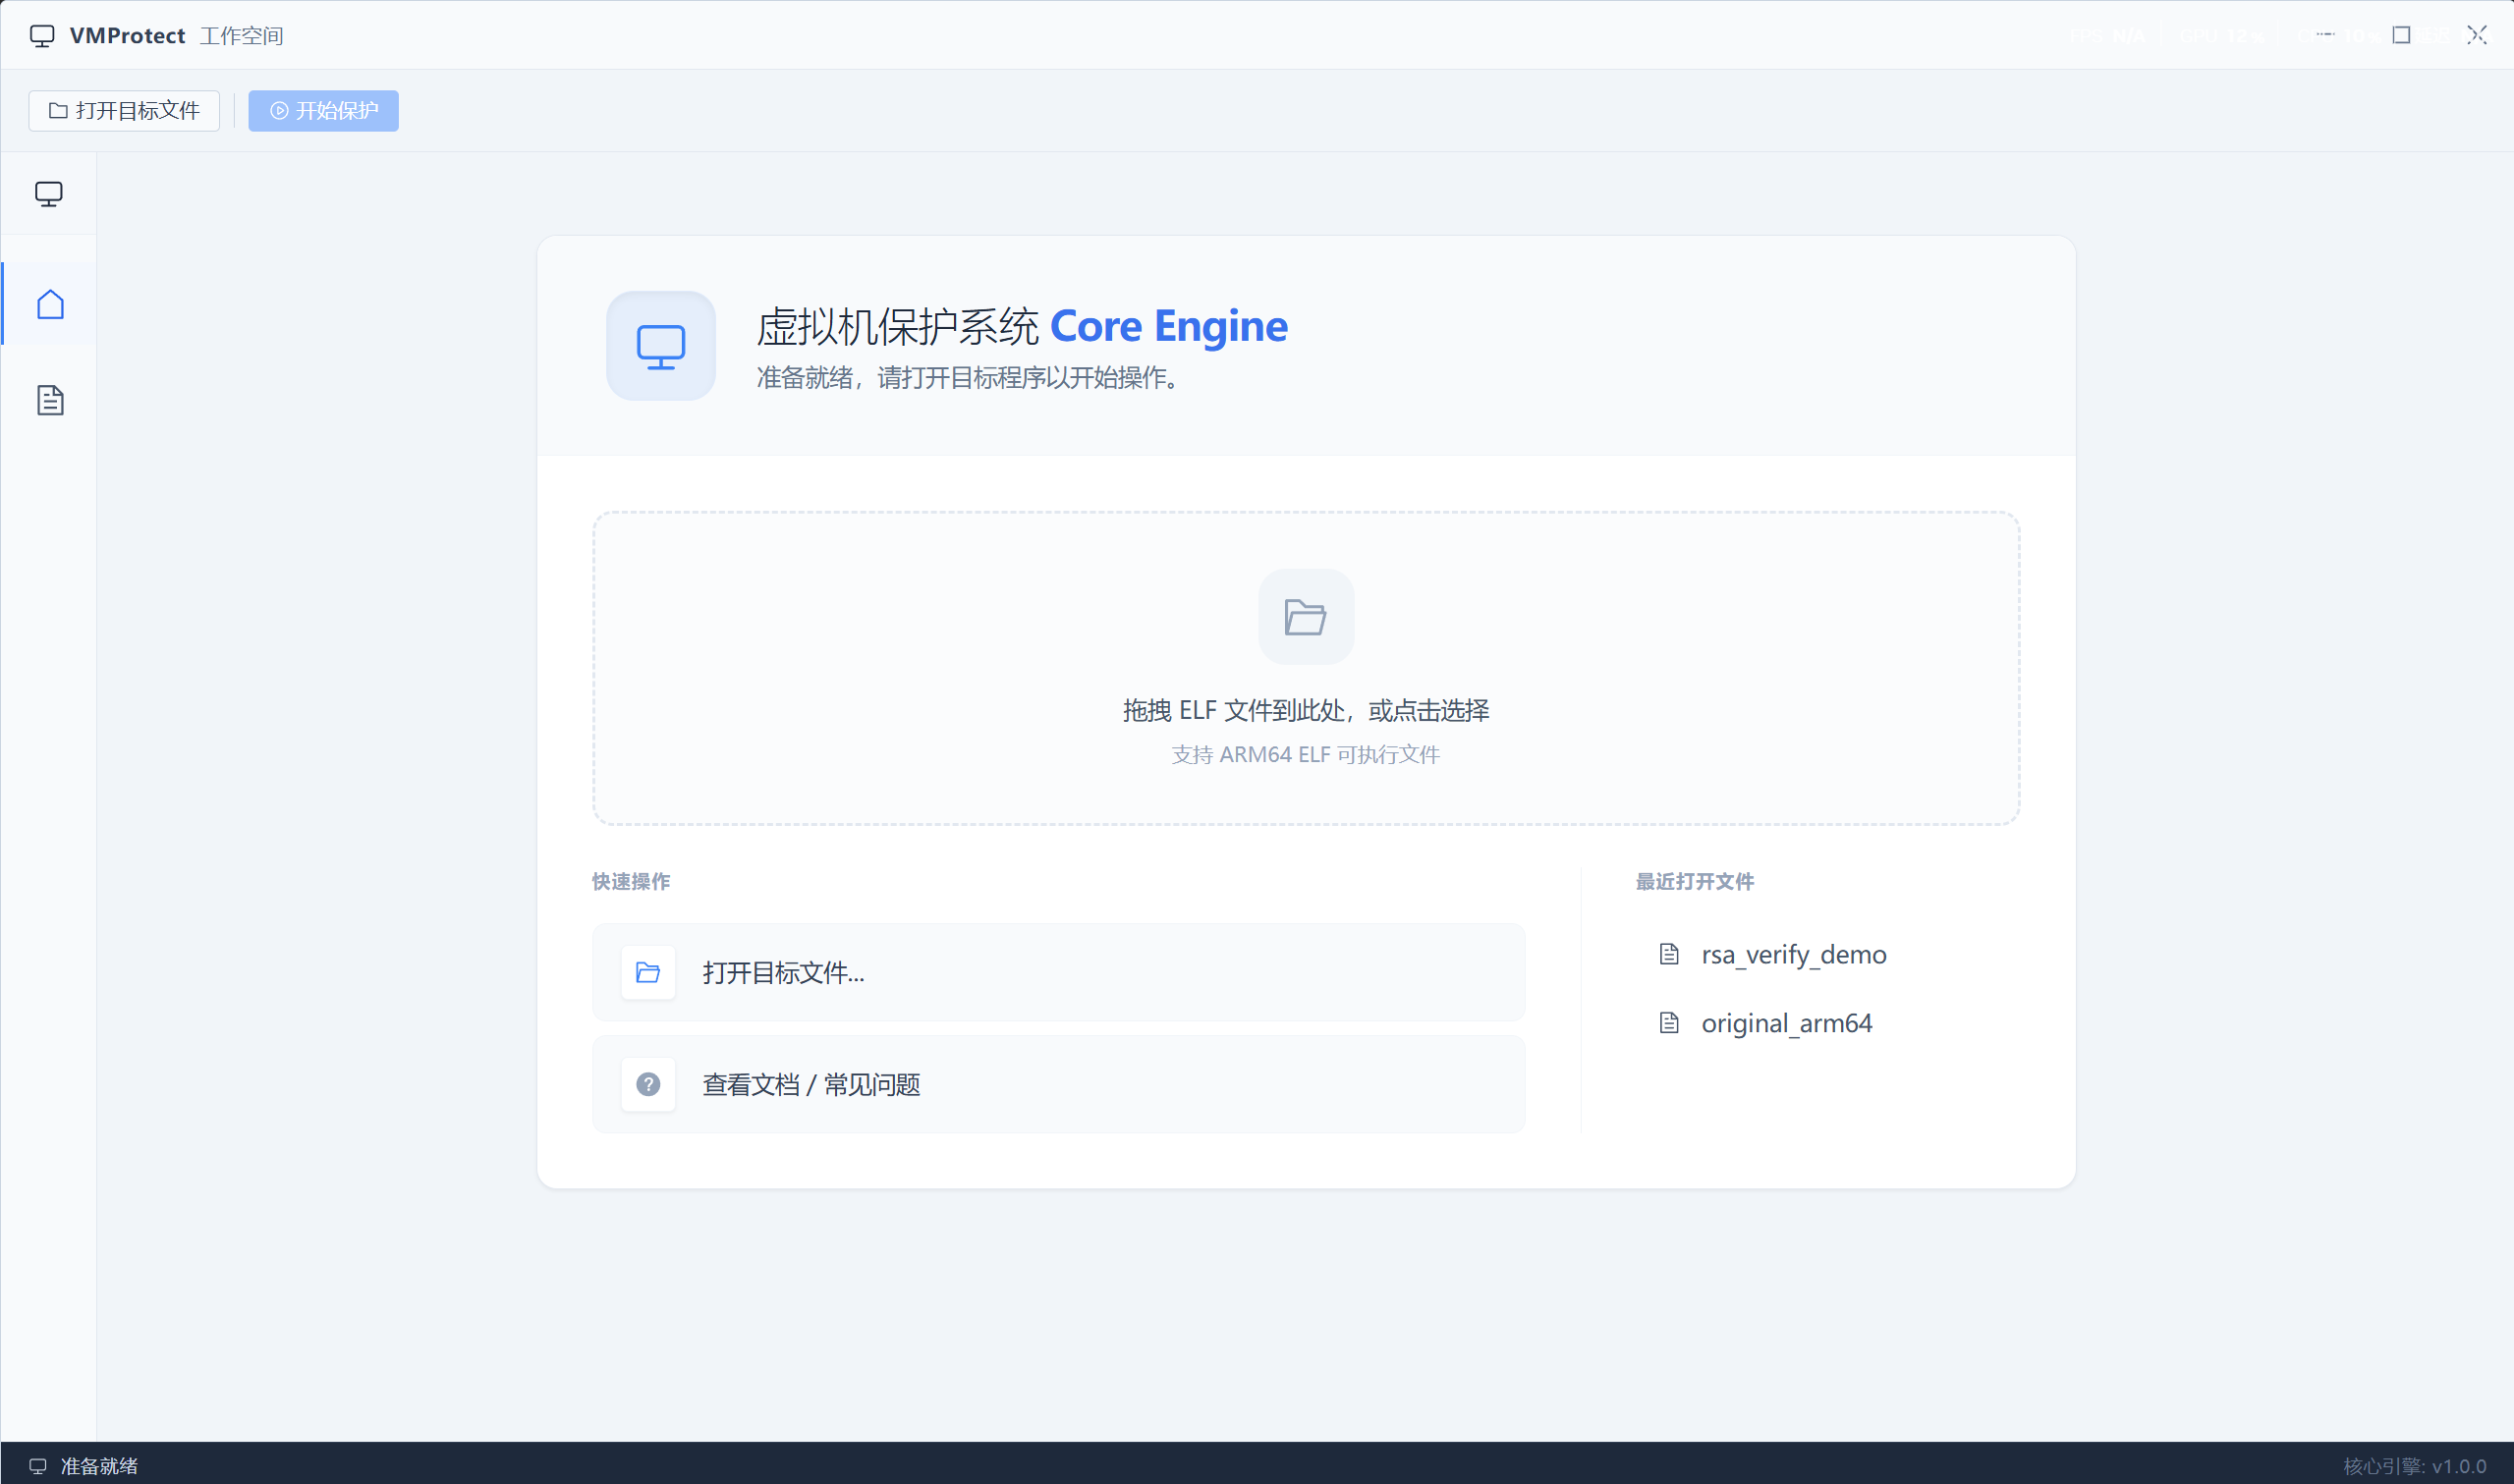 leochen-coremind/vmpacker
ARM64 ELF 가상 머신 보호 시스템
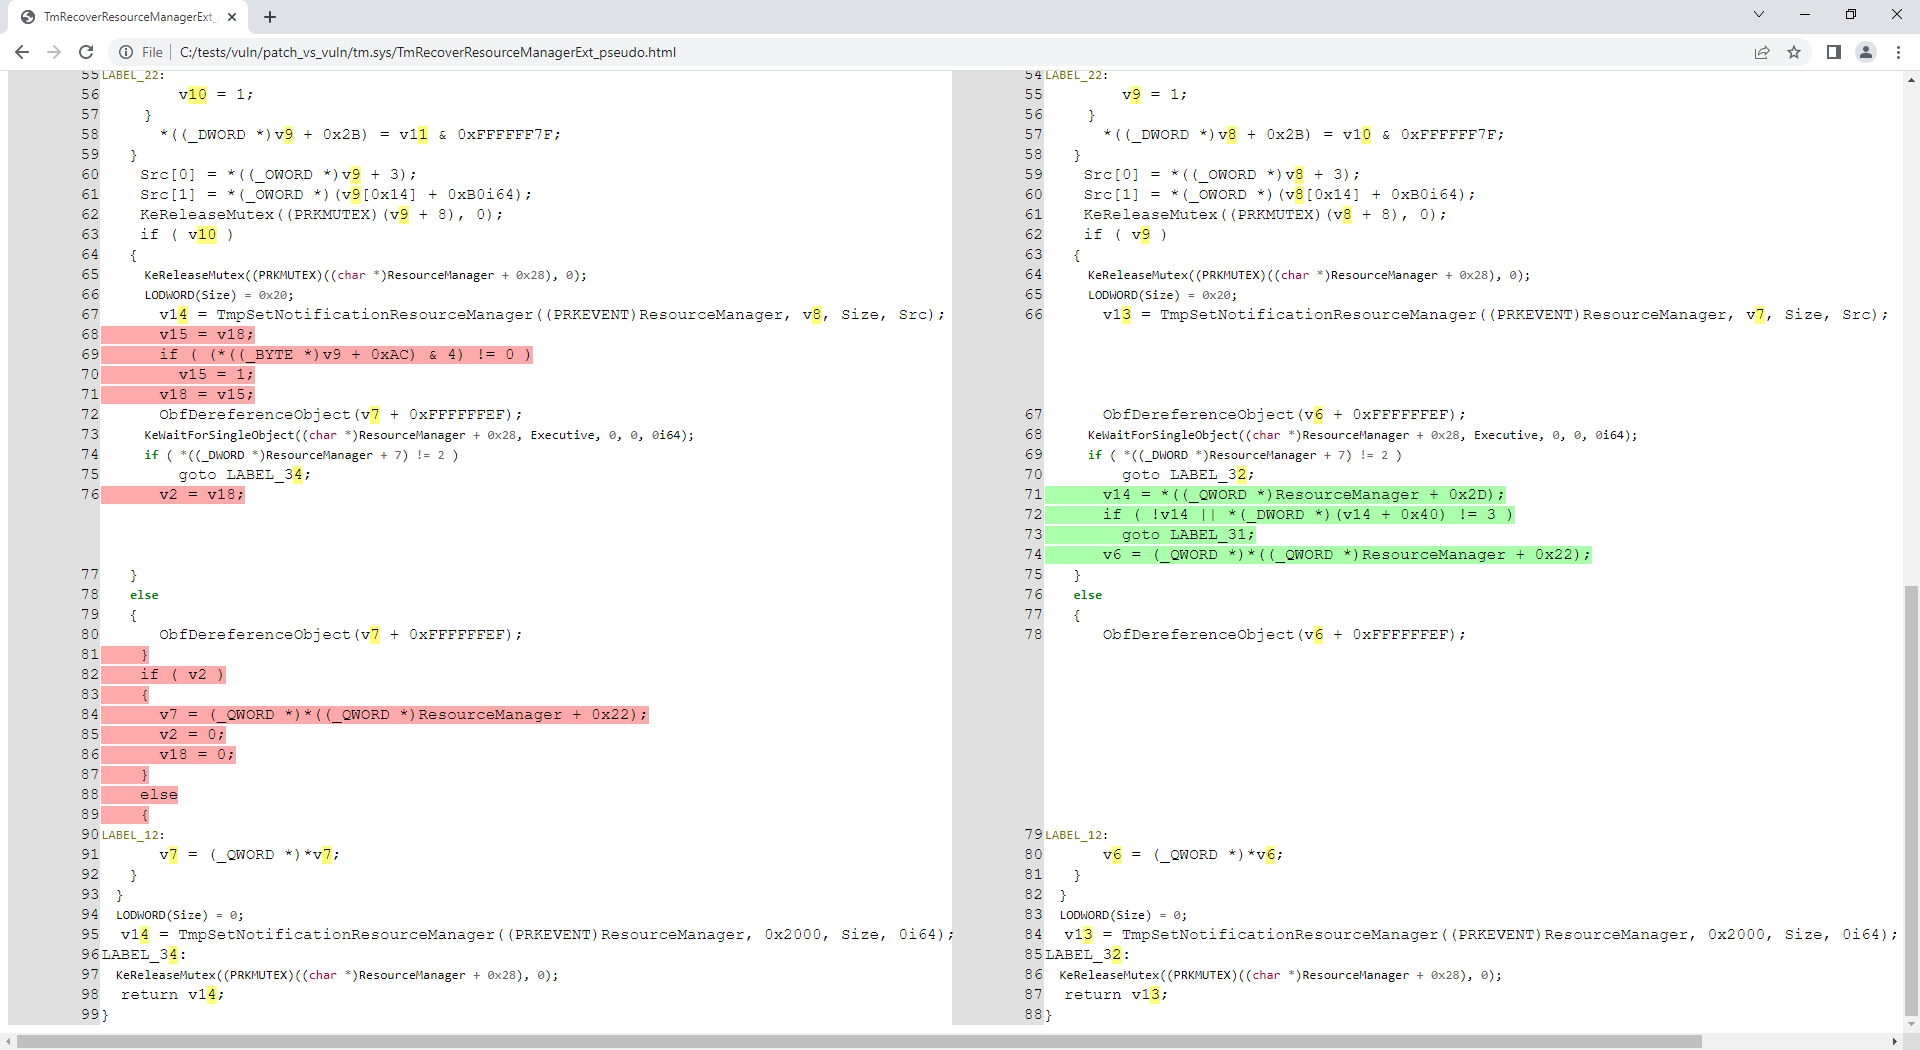
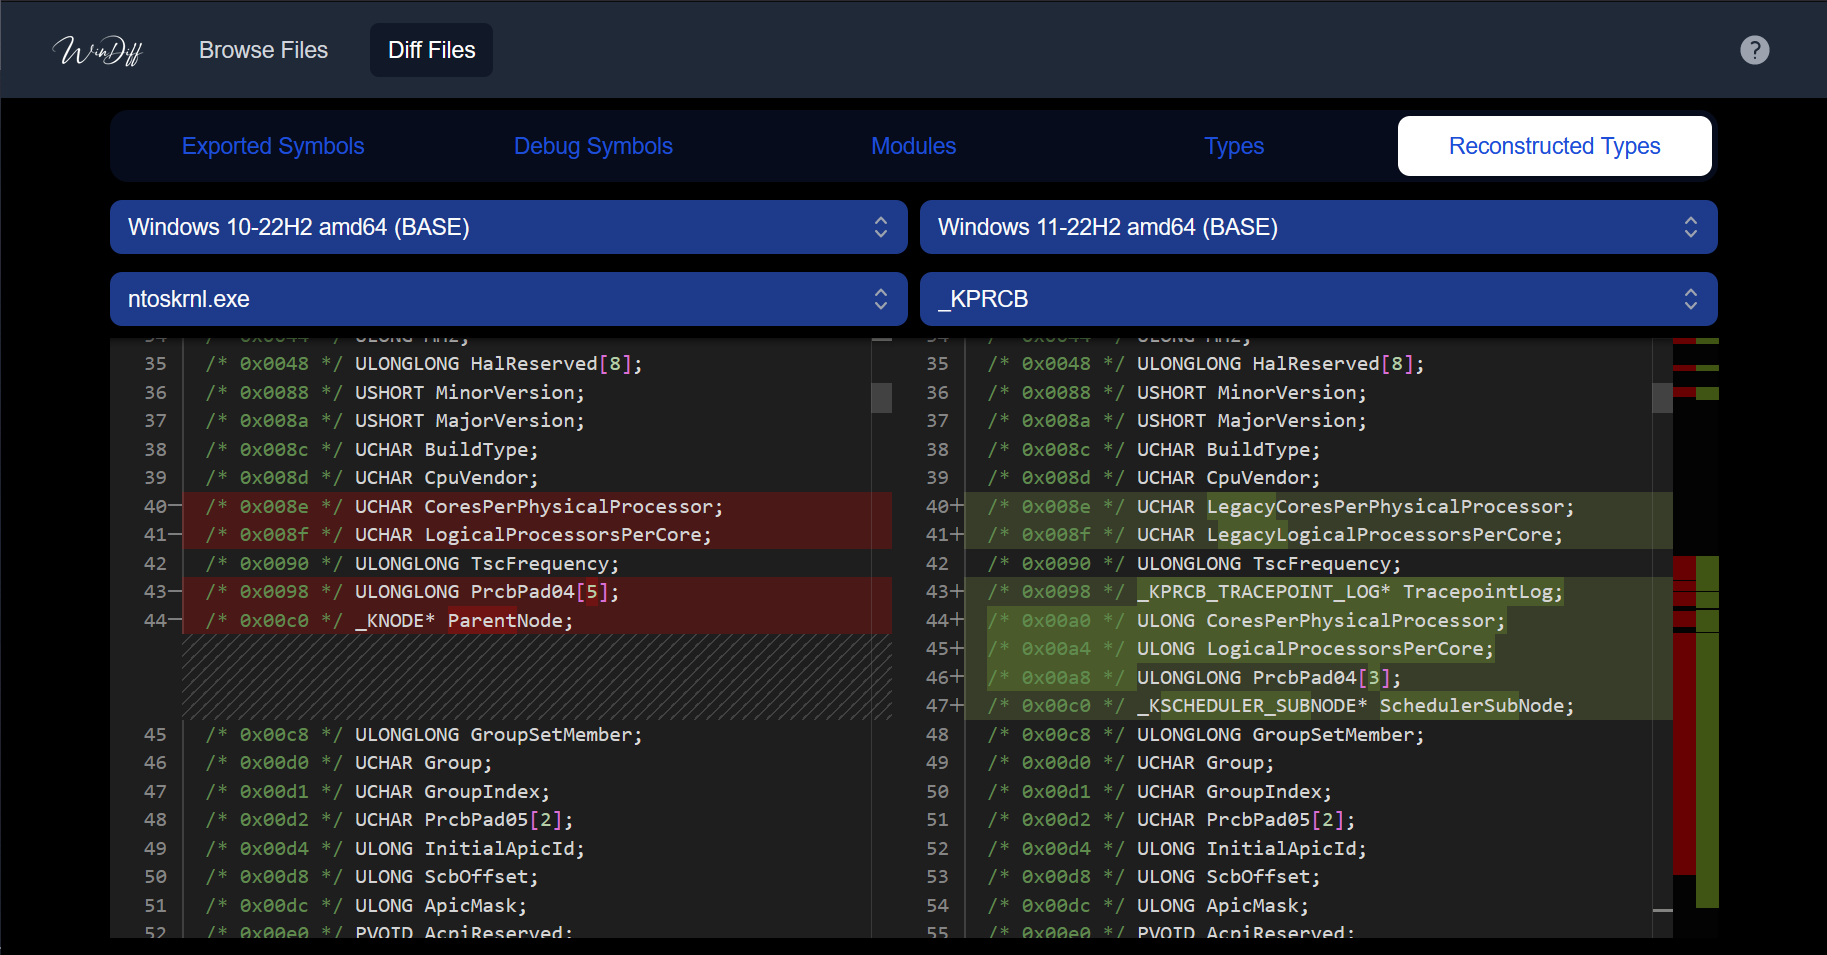 ergrelet/windiff
Microsoft Windows 바이너리의 심볼, 타입 및 시스템 호출 정보를 OS의 여러 버전 간에 비교할 수 있는 도구로, 웹 UI 및/또는 LLM을 사용합니다.
 gamozolabs/applepie
WHVP와 Bochs로 구축된 퍼징을 위한 하이퍼바이저
 conscioushacker/wfh
Frida 기반 동적 분석 도구로, 런타임 인스트루먼테이션과 IAT 파싱을 통해 Windows 실행 파일에서 DLL 사이드로딩 및 COM 하이재킹 취약점을 자동으로 식별합니다.
 fuzzysecurity/fermion
Fermion, Frida와 Monaco를 위한 일렉트론 래퍼입니다.
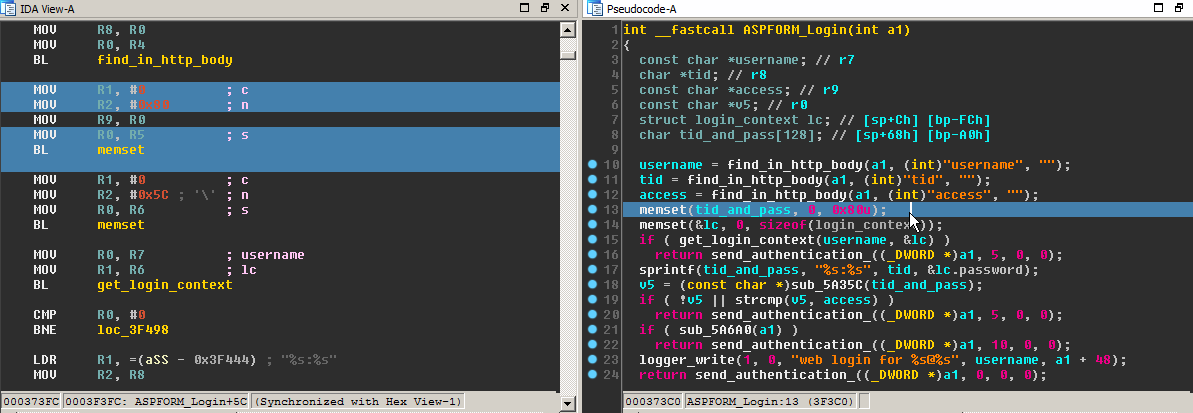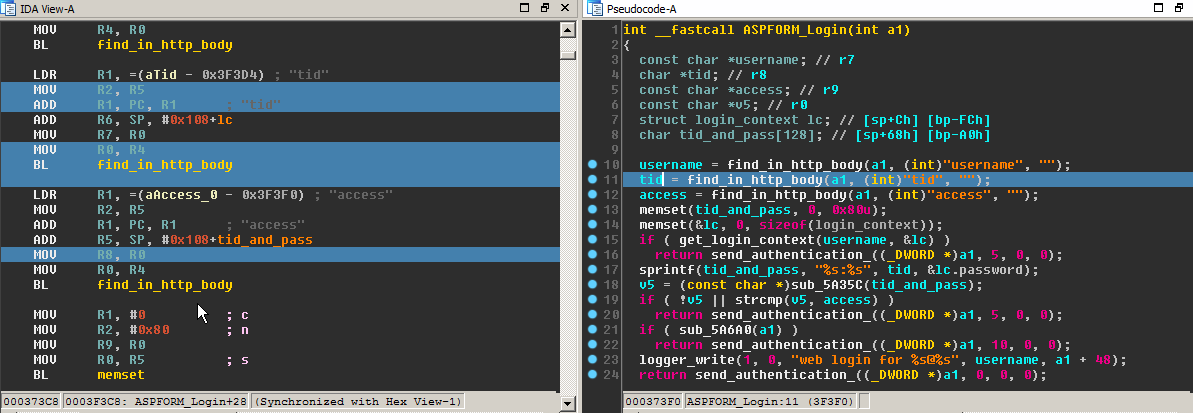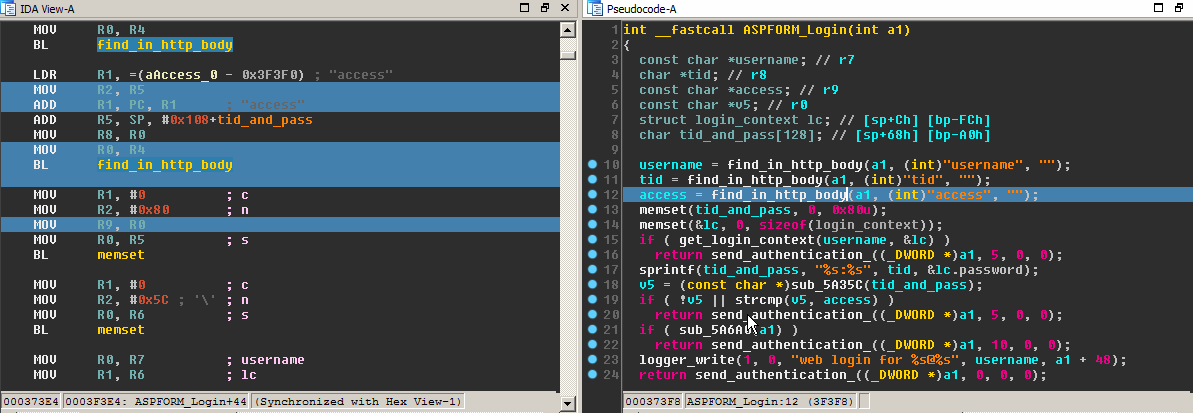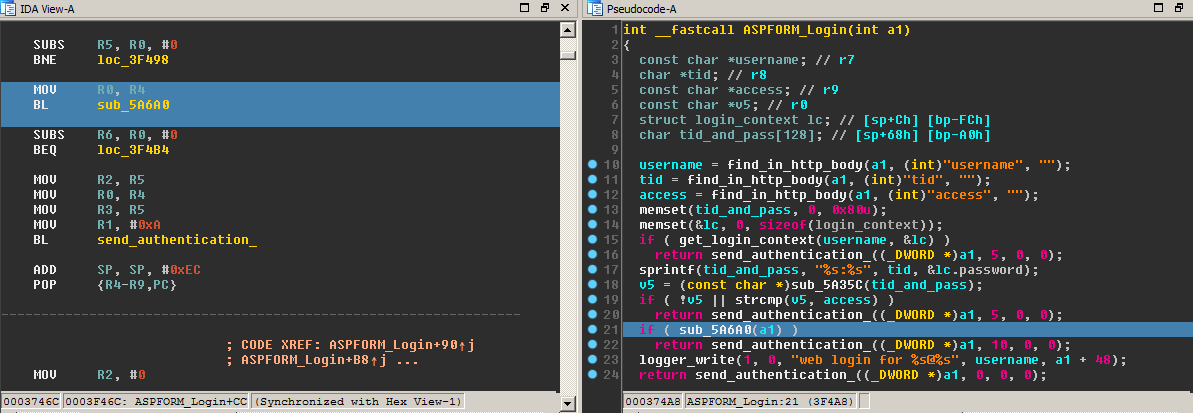 patois/dsync
IDA 디스어셈블러와 디컴파일러 뷰를 동기화하는 IDAPython 플러그인
 nccgroup/driverbuddy
DriverBuddy는 Windows 커널 드라이버의 리버스 엔지니어링을 지원하는 IDA Python 스크립트입니다.
 orbitcurve/firmware-reverse-engineering
에이전트 스킬: 펌웨어 추출, 정적 분석, Ghidra 리버스 엔지니어링, 에뮬레이션 및 보안 보고를 위한 기능으로, Claude Code 및 Codex용으로 패키징되었습니다.
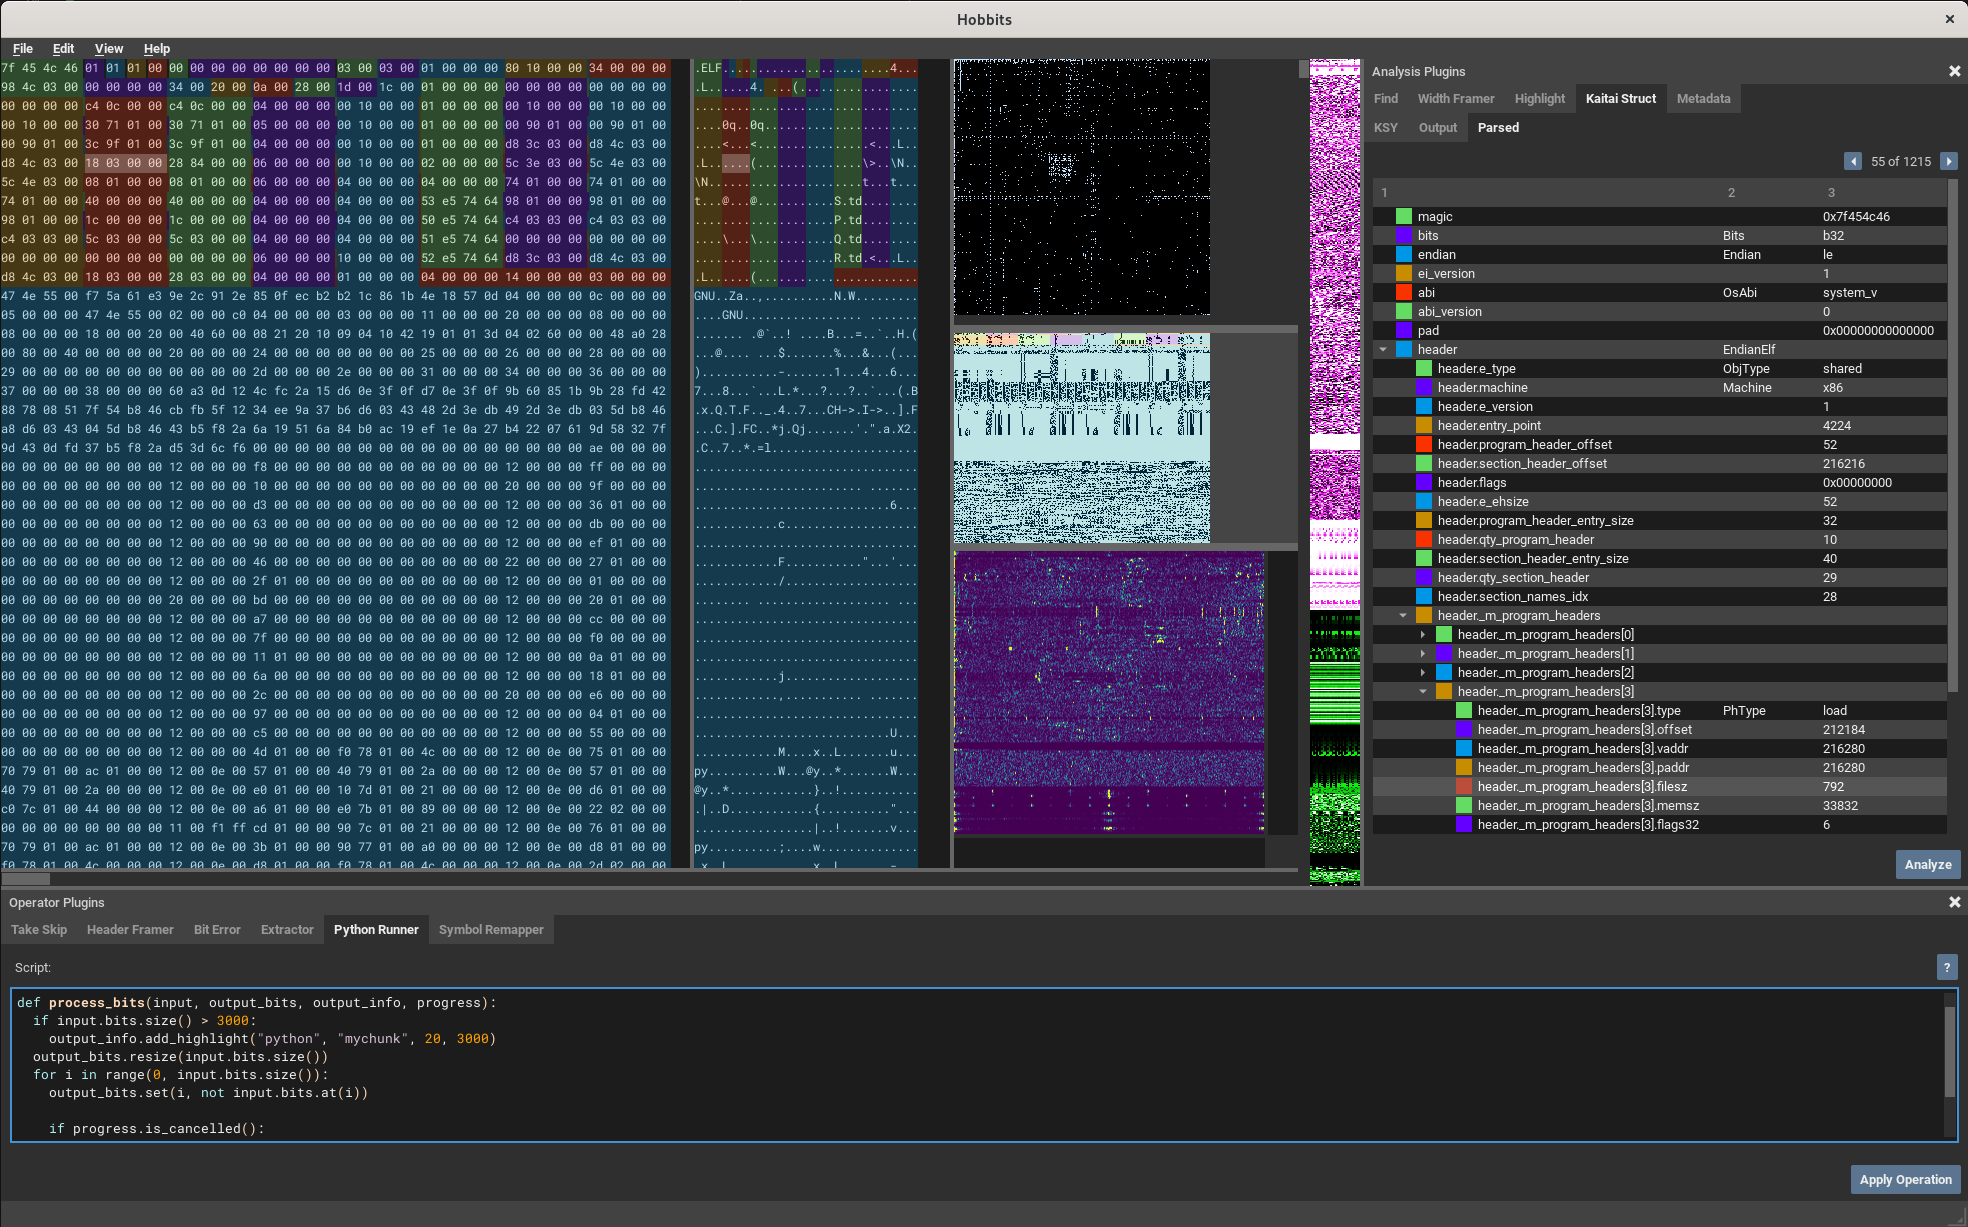 mahlet-inc/hobbits
비트 기반 분석, 처리 및 시각화를 위한 멀티 플랫폼 GUI
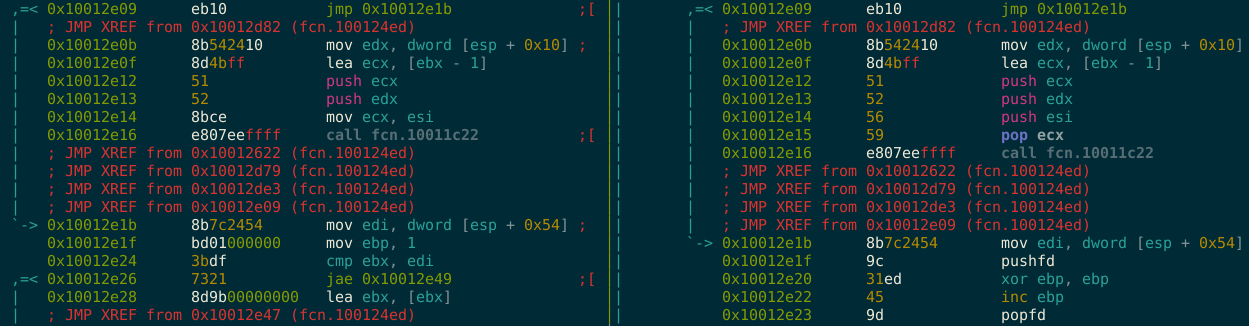 a0rtega/metame
metame는 임의의 실행 파일을 위한 변형 코드 엔진입니다.
 komimoe/arkari
goron을 기반으로 한 또 다른 llvm 기반 난독화 도구입니다.
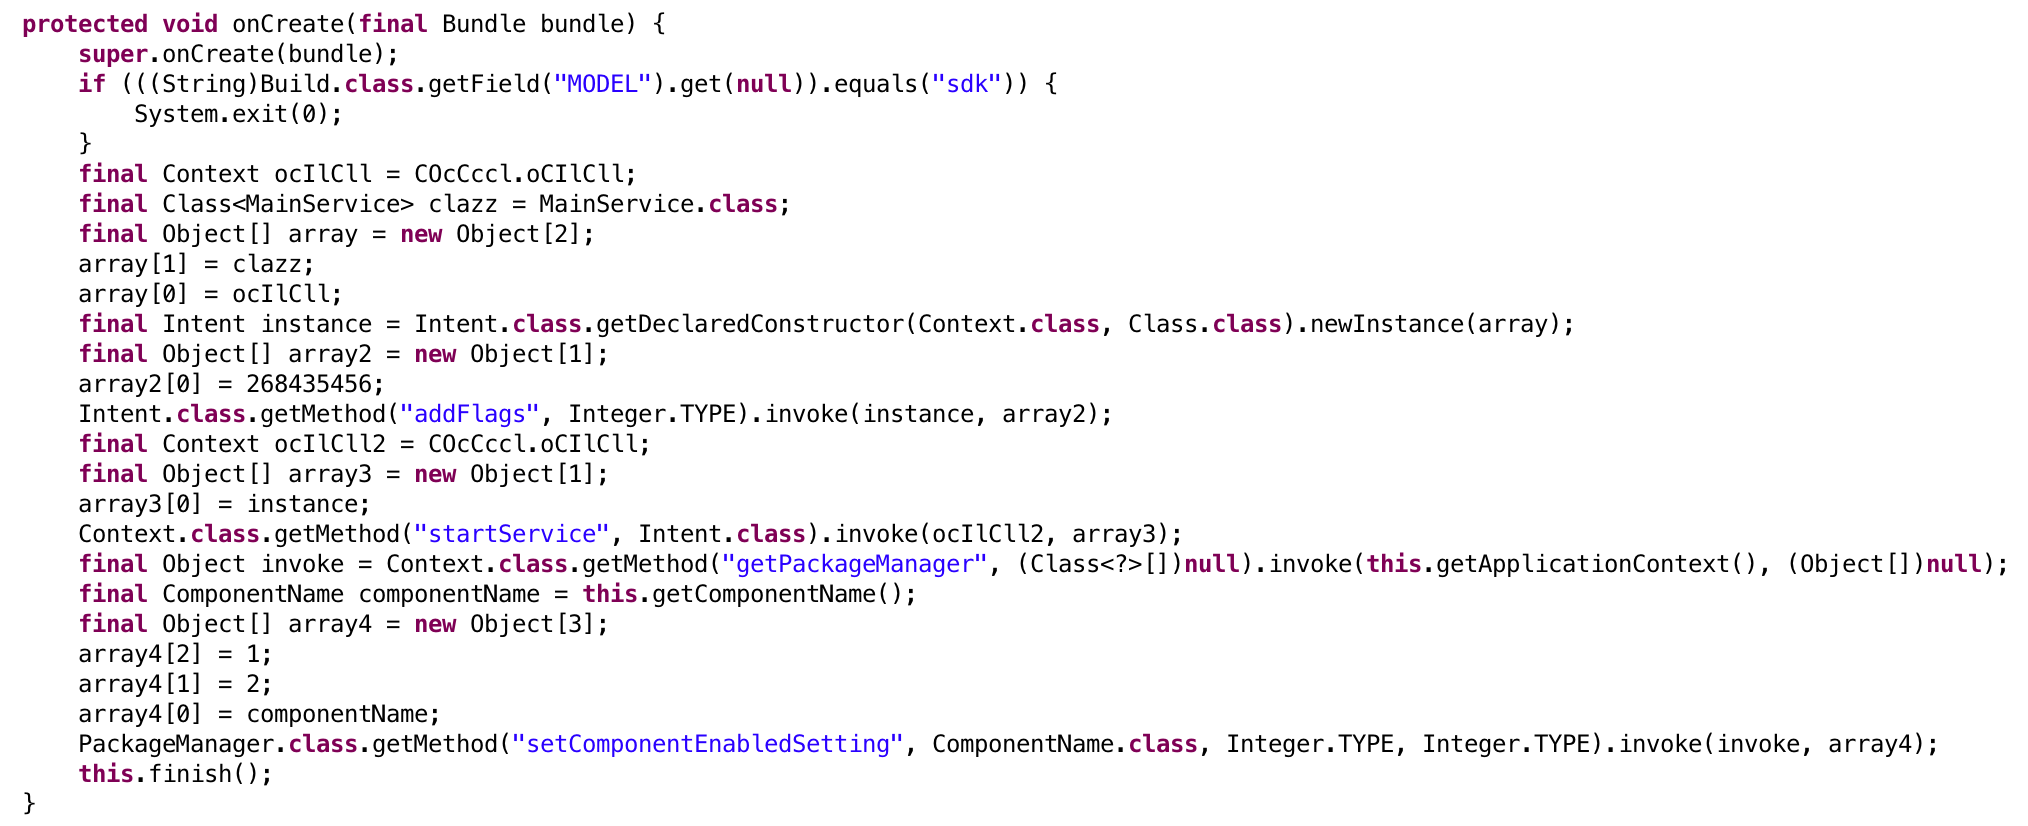 calebfenton/dex-oracle
패턴 기반 Dalvik 디오브퓨케이터로, 제한된 실행을 사용하여 의미론적 분석을 개선합니다.
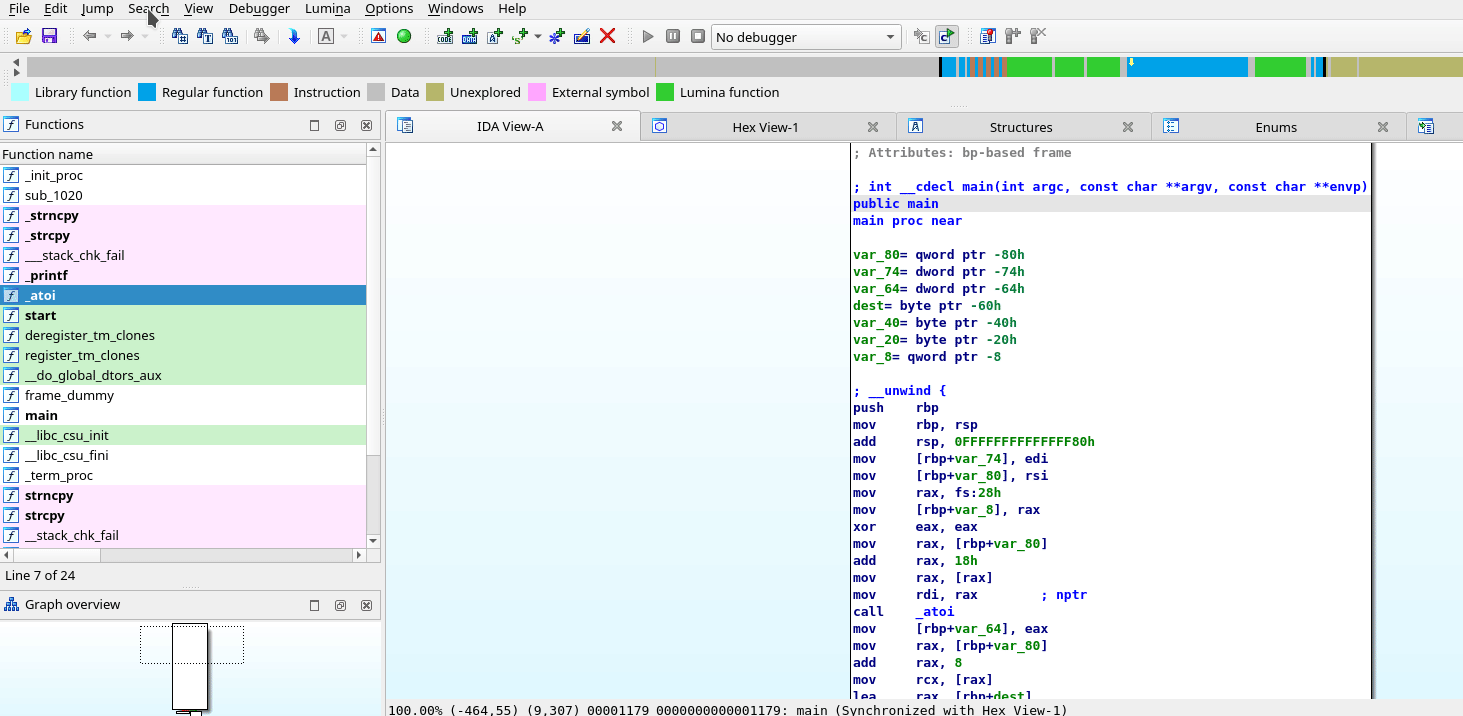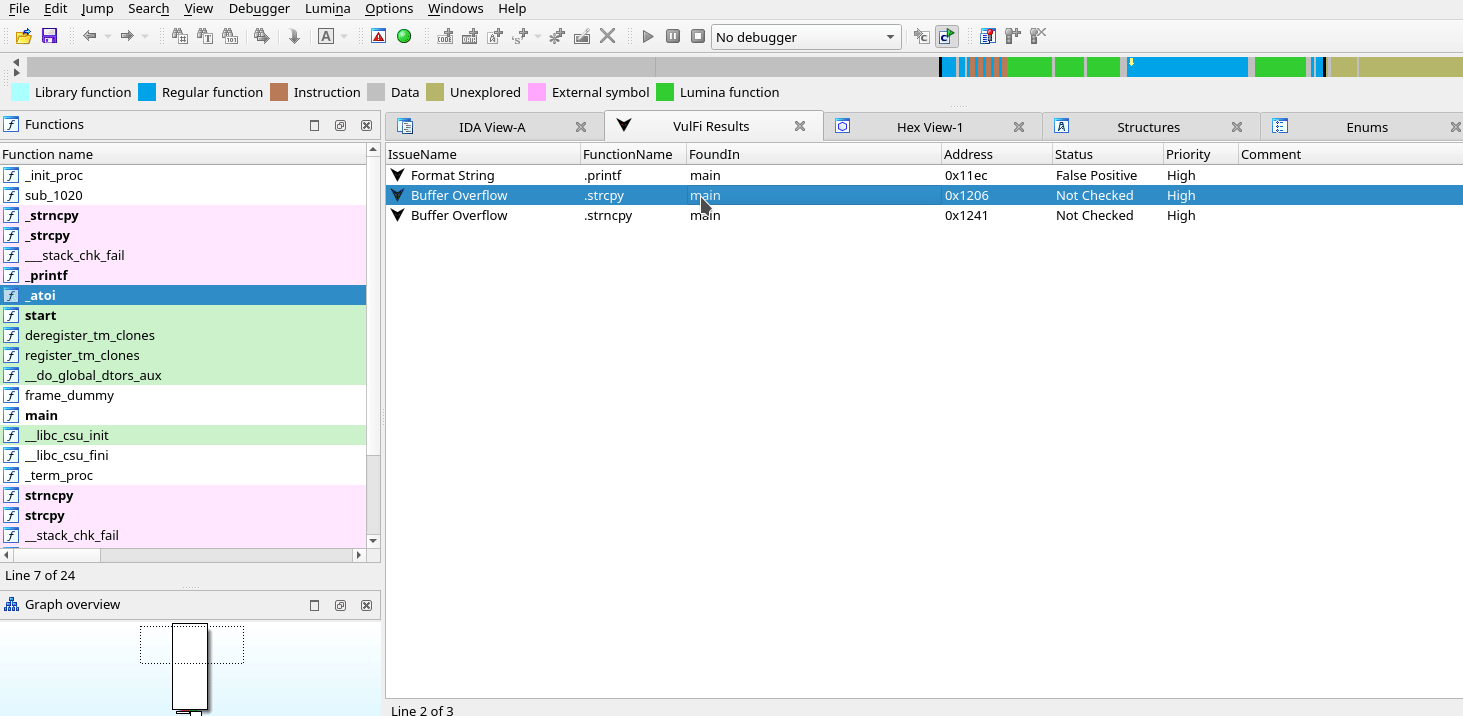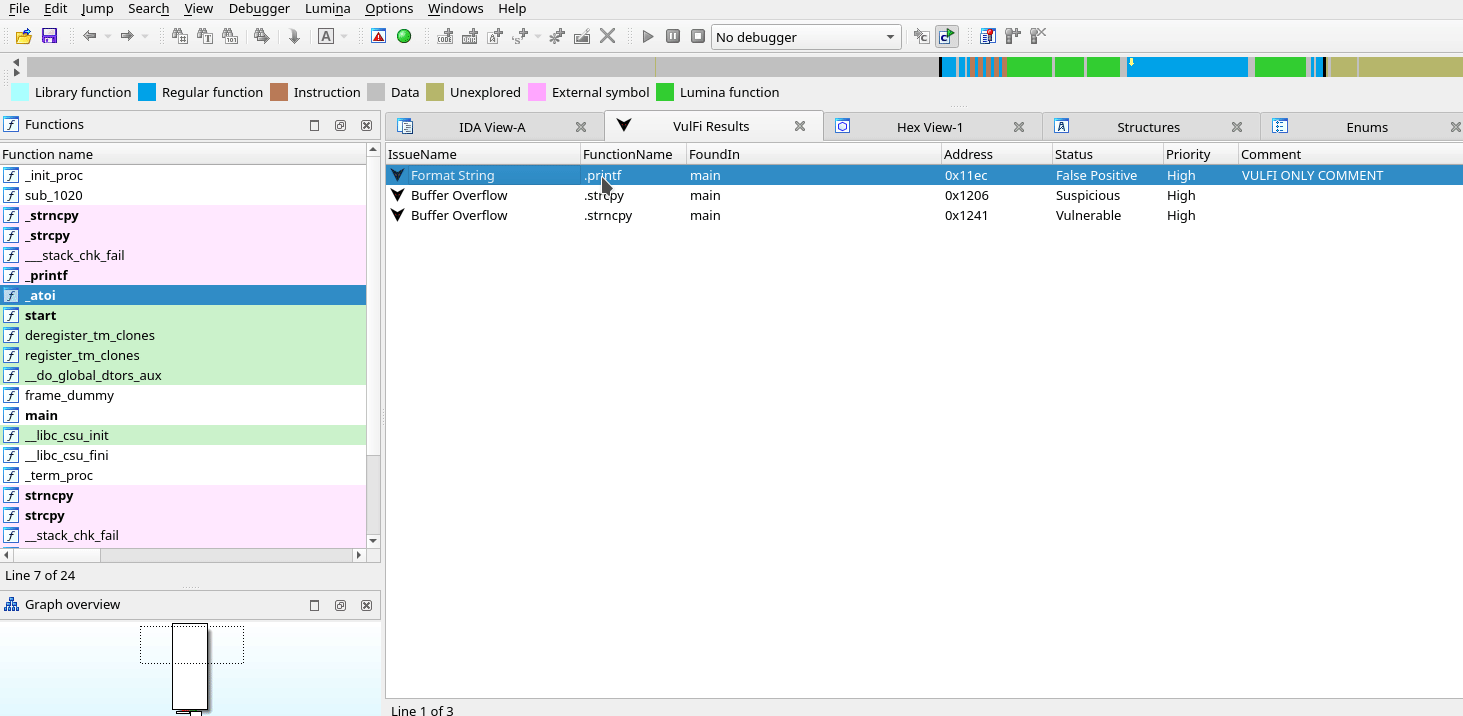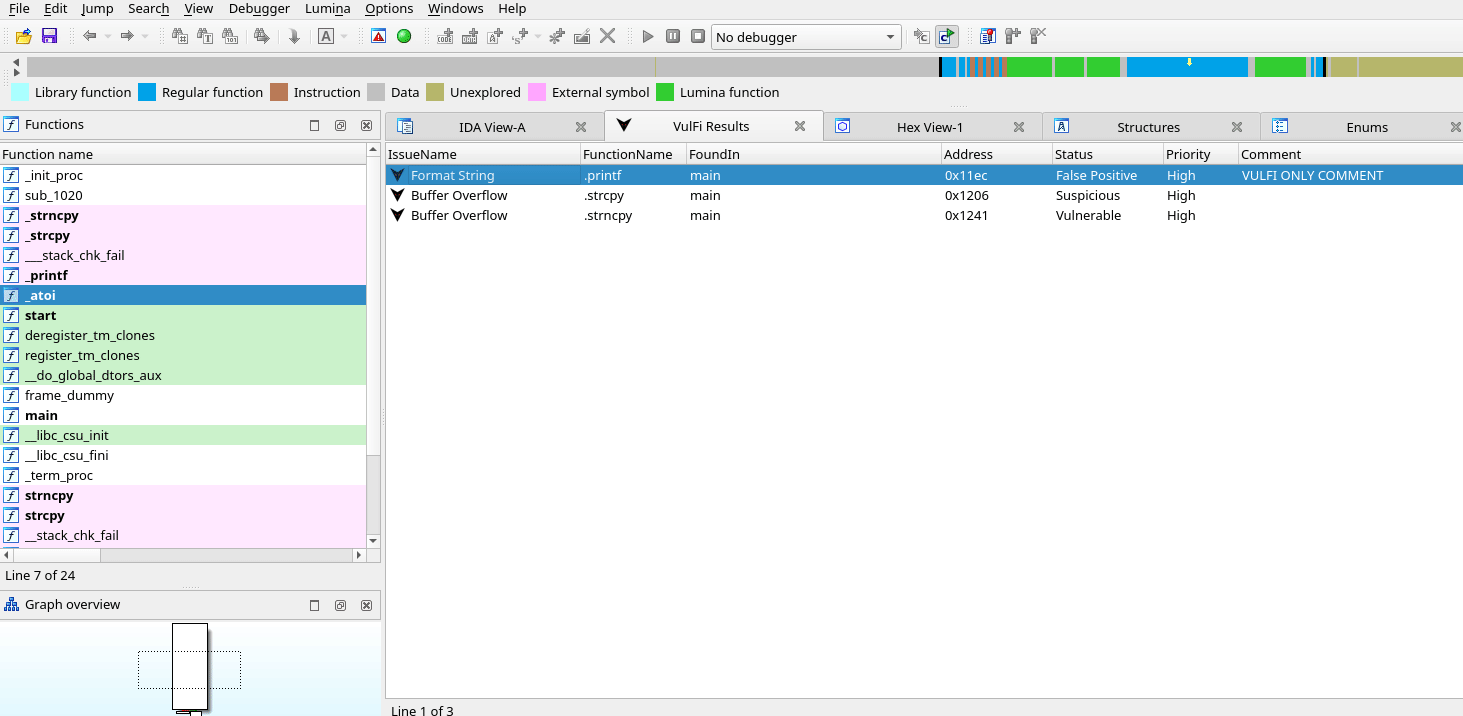 accenture/vulfi
IDA Pro 플러그인: 바이너리 내에서 쿼리 기반 검색을 수행하며, 주로 취약점 연구에 유용합니다.
 nccgroup/idahunt
idahunt는 IDA Pro로 바이너리를 분석하고 IDA Pro에서 항목을 찾기 위한 프레임워크입니다.








