
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천
 trailofbits/maat
동적 기호 실행 및 바이너리 분석 프레임워크로, 오염 분석, 제약 조건 해결, Ghidra의 Sleigh를 통한 다중 아키텍처 에뮬레이션, 그리고 자동 취약점 발견을 위한 Python 바인딩을 제공합니다
 foundryzero/binder-trace
Binder Trace는 Android Binder 메시지를 가로채고 파싱하기 위한 도구입니다. "Binder용 Wireshark"라고 생각하면 됩니다.
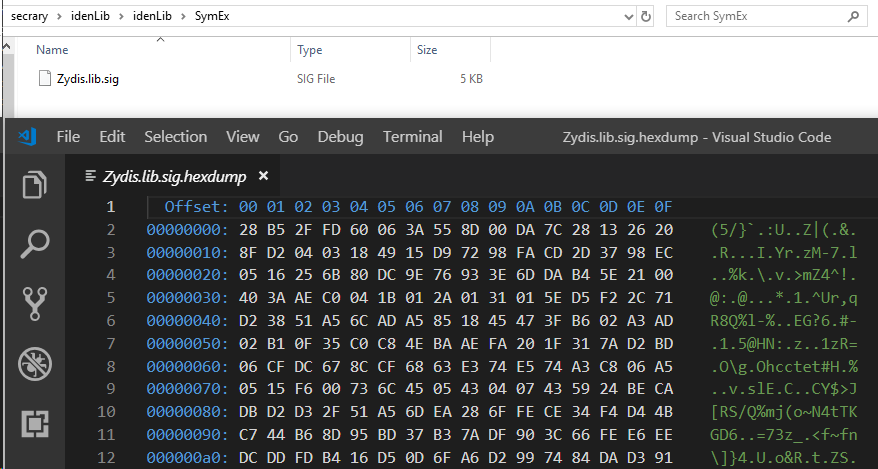 secrary/idenlib
idenLib - 라이브러리 함수 식별 [이 프로젝트는 더 이상 유지보수되지 않습니다]
 hugsy/defcon_27_windbg_workshop
DEFCON 27 워크숍 - WinDbg Preview를 활용한 모던 디버깅
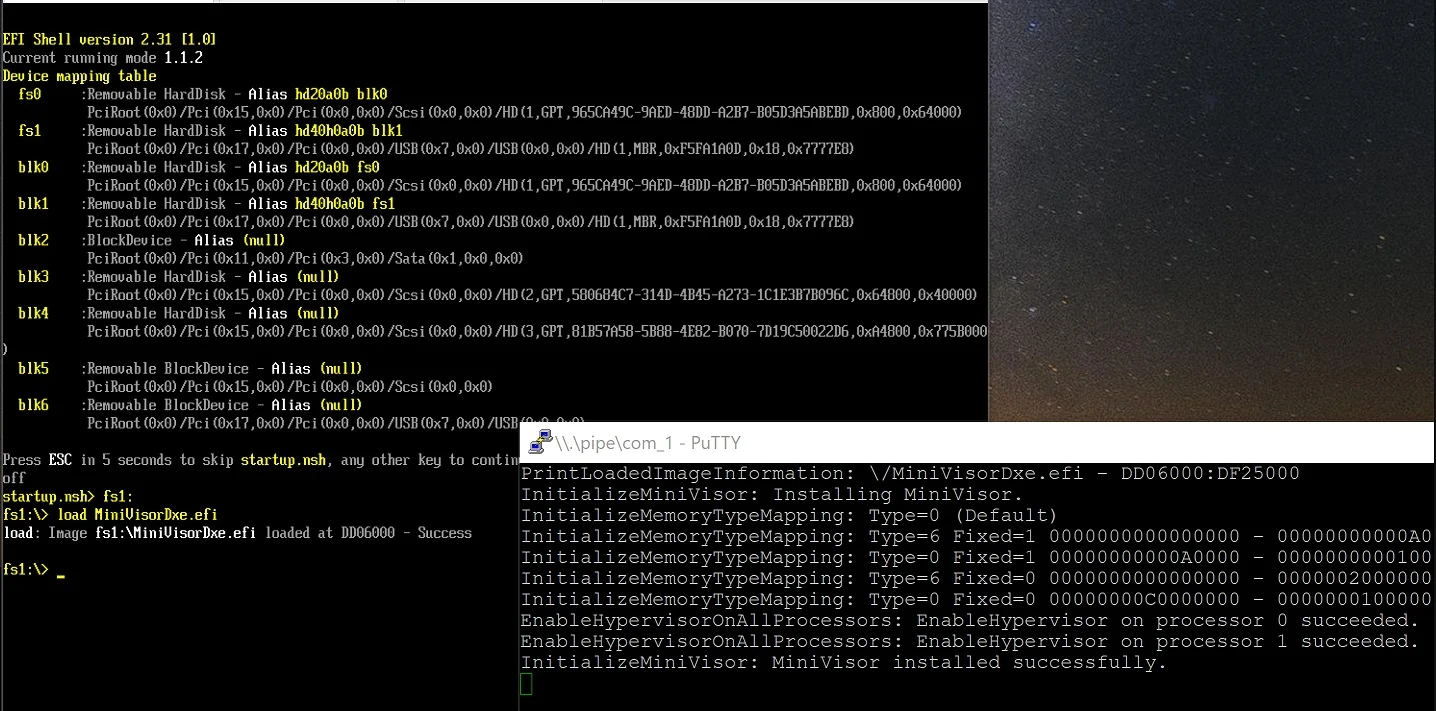 tandasat/minivisorpkg
운영 체제 부팅을 지원하는 연구용 UEFI 하이퍼바이저.
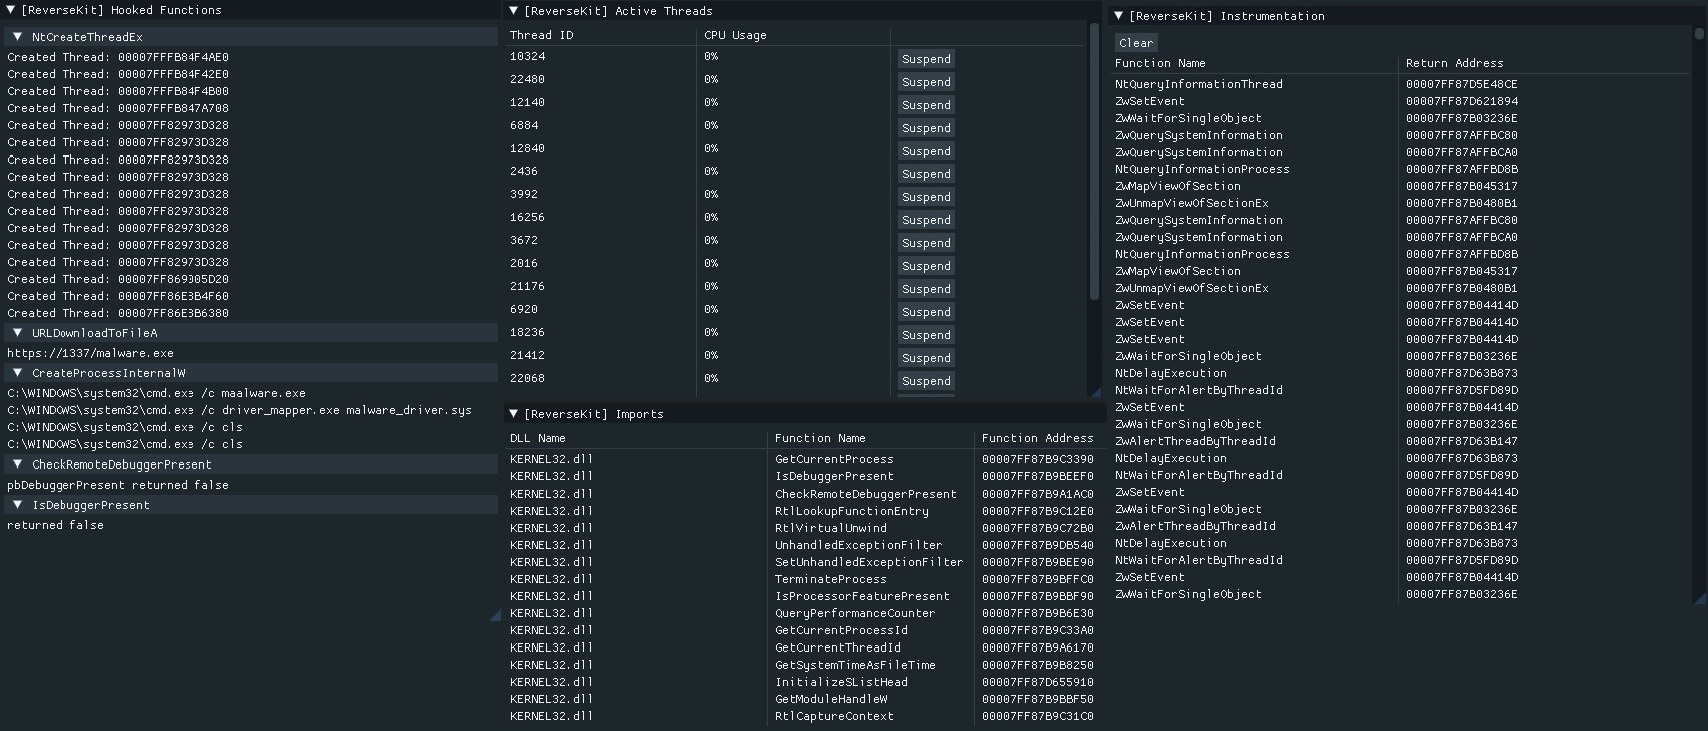 zer0condition/reversekit
x64 동적 리버스 엔지니어링 툴킷
 ucsb-seclab/bootstomp
BootStomp: 부트로더 취약점 탐색기
 sterrasec/apk-medit
디버깅 가능한 APK에서 루트 및 NDK 없이 메모리 검색 및 패치 도구
 tothi/pwn-hisilicon-dvr
Proof-of-concept 익스플로잇 및 HiSilicon hi3520d DVR/NVR 장치에 대한 취약점 공개. 웹 인터페이스를 통한 RCE, 백도어 자격 증명, 버퍼 오버플로 분석을 시연합니다.
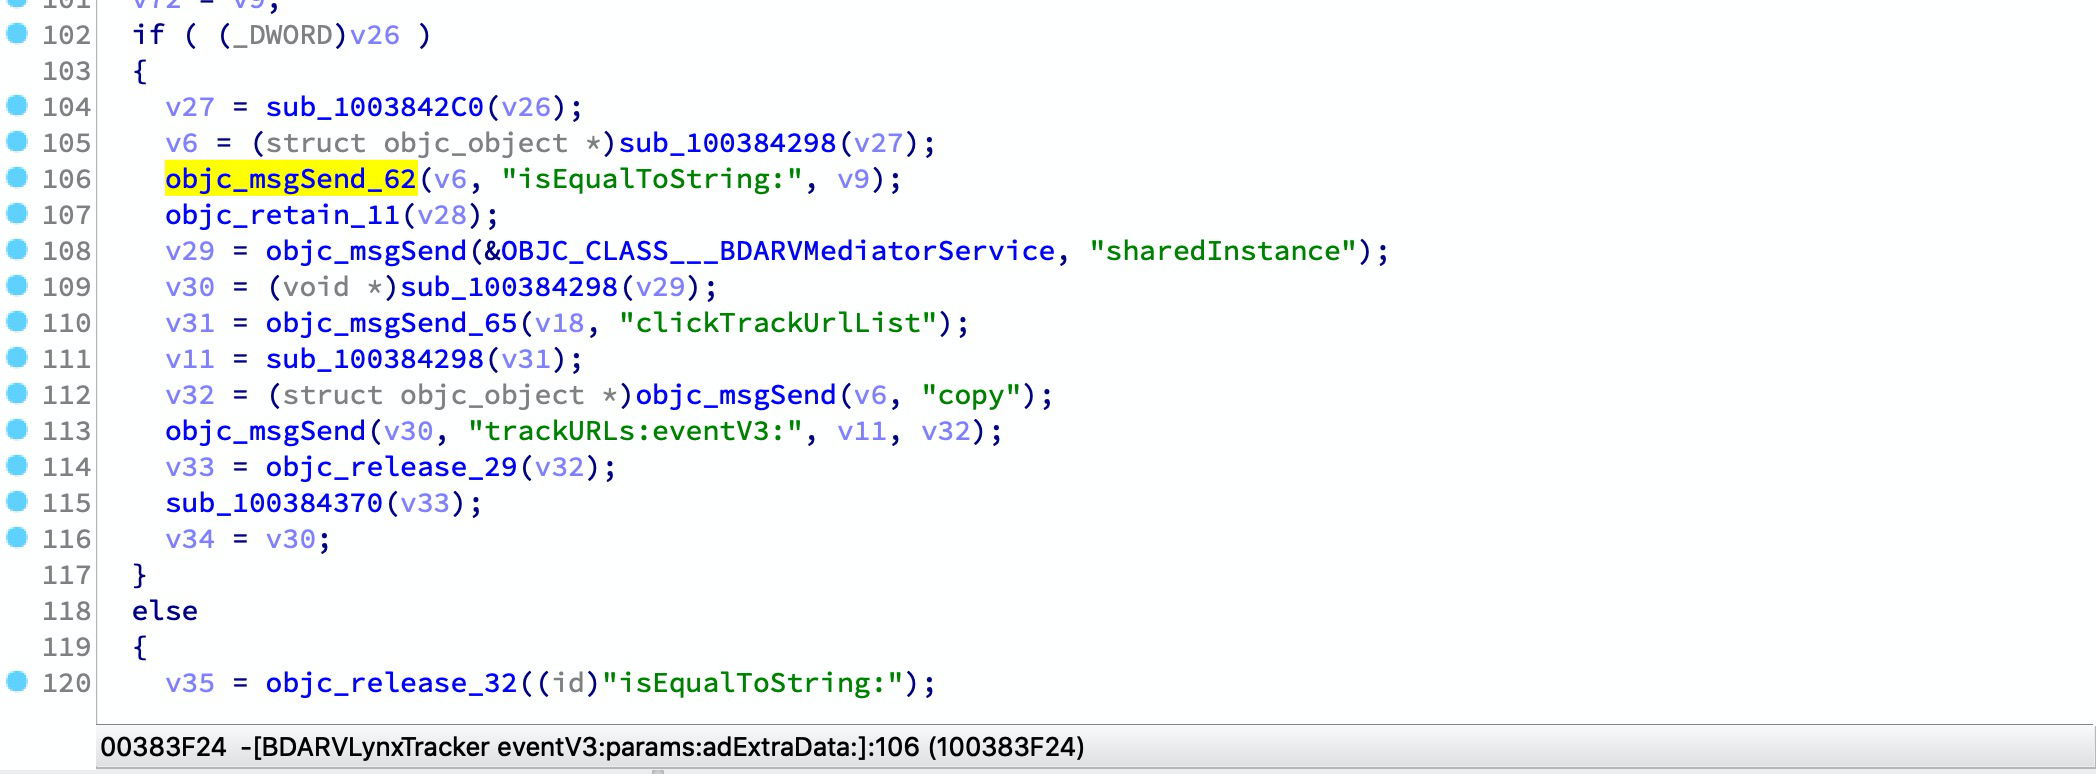 soulghost/iblessing
iblessing은 iOS 보안 익스플로잇 툴킷으로, 주로 애플리케이션 정보 수집, 정적 분석 및 동적 분석을 포함합니다. 리버스 엔지니어링, 바이너리 분석 및 취약점 마이닝에 사용할 수 있습니다.
 smackers/smack
모듈형 소프트웨어 검증 툴체인으로, C 프로그램의 유계 및 실험적 무계 단언 검사를 위해 LLVM IR을 Boogie 중간 검증 언어로 변환합니다.
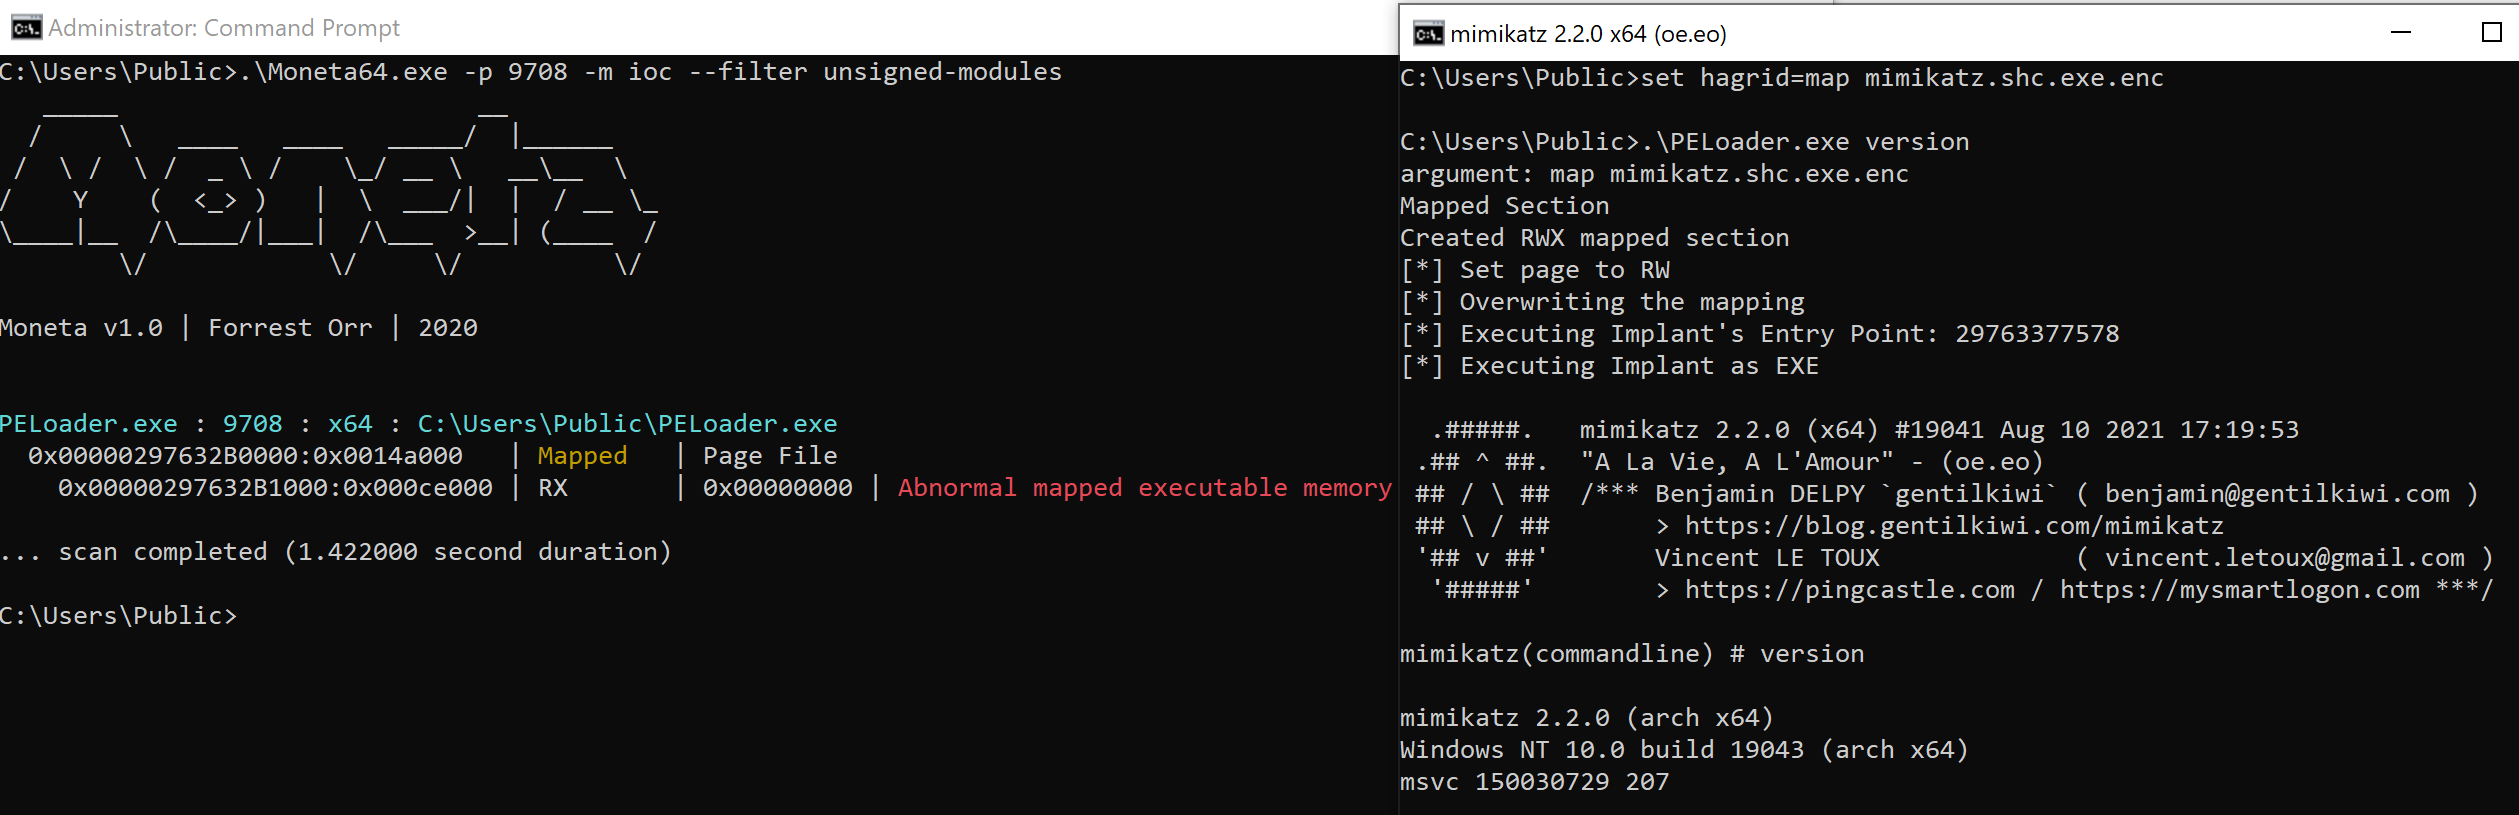
 allthingsida/idasql
IDA Pro로 Vibe 리버스 엔지니어링: 라이브 가상 테이블을 통해 SQL로 IDA를 사용할 수 있는 인터페이스입니다. 겉모습에 속지 마세요! :)
 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
 eiln/ane
Apple Neural Engine(ANE)용으로 리버스 엔지니어링된 Linux 커널 드라이버와 사용자 공간 라이브러리로, Linux 시스템에서 하드웨어 접근과 분석을 가능하게 합니다.
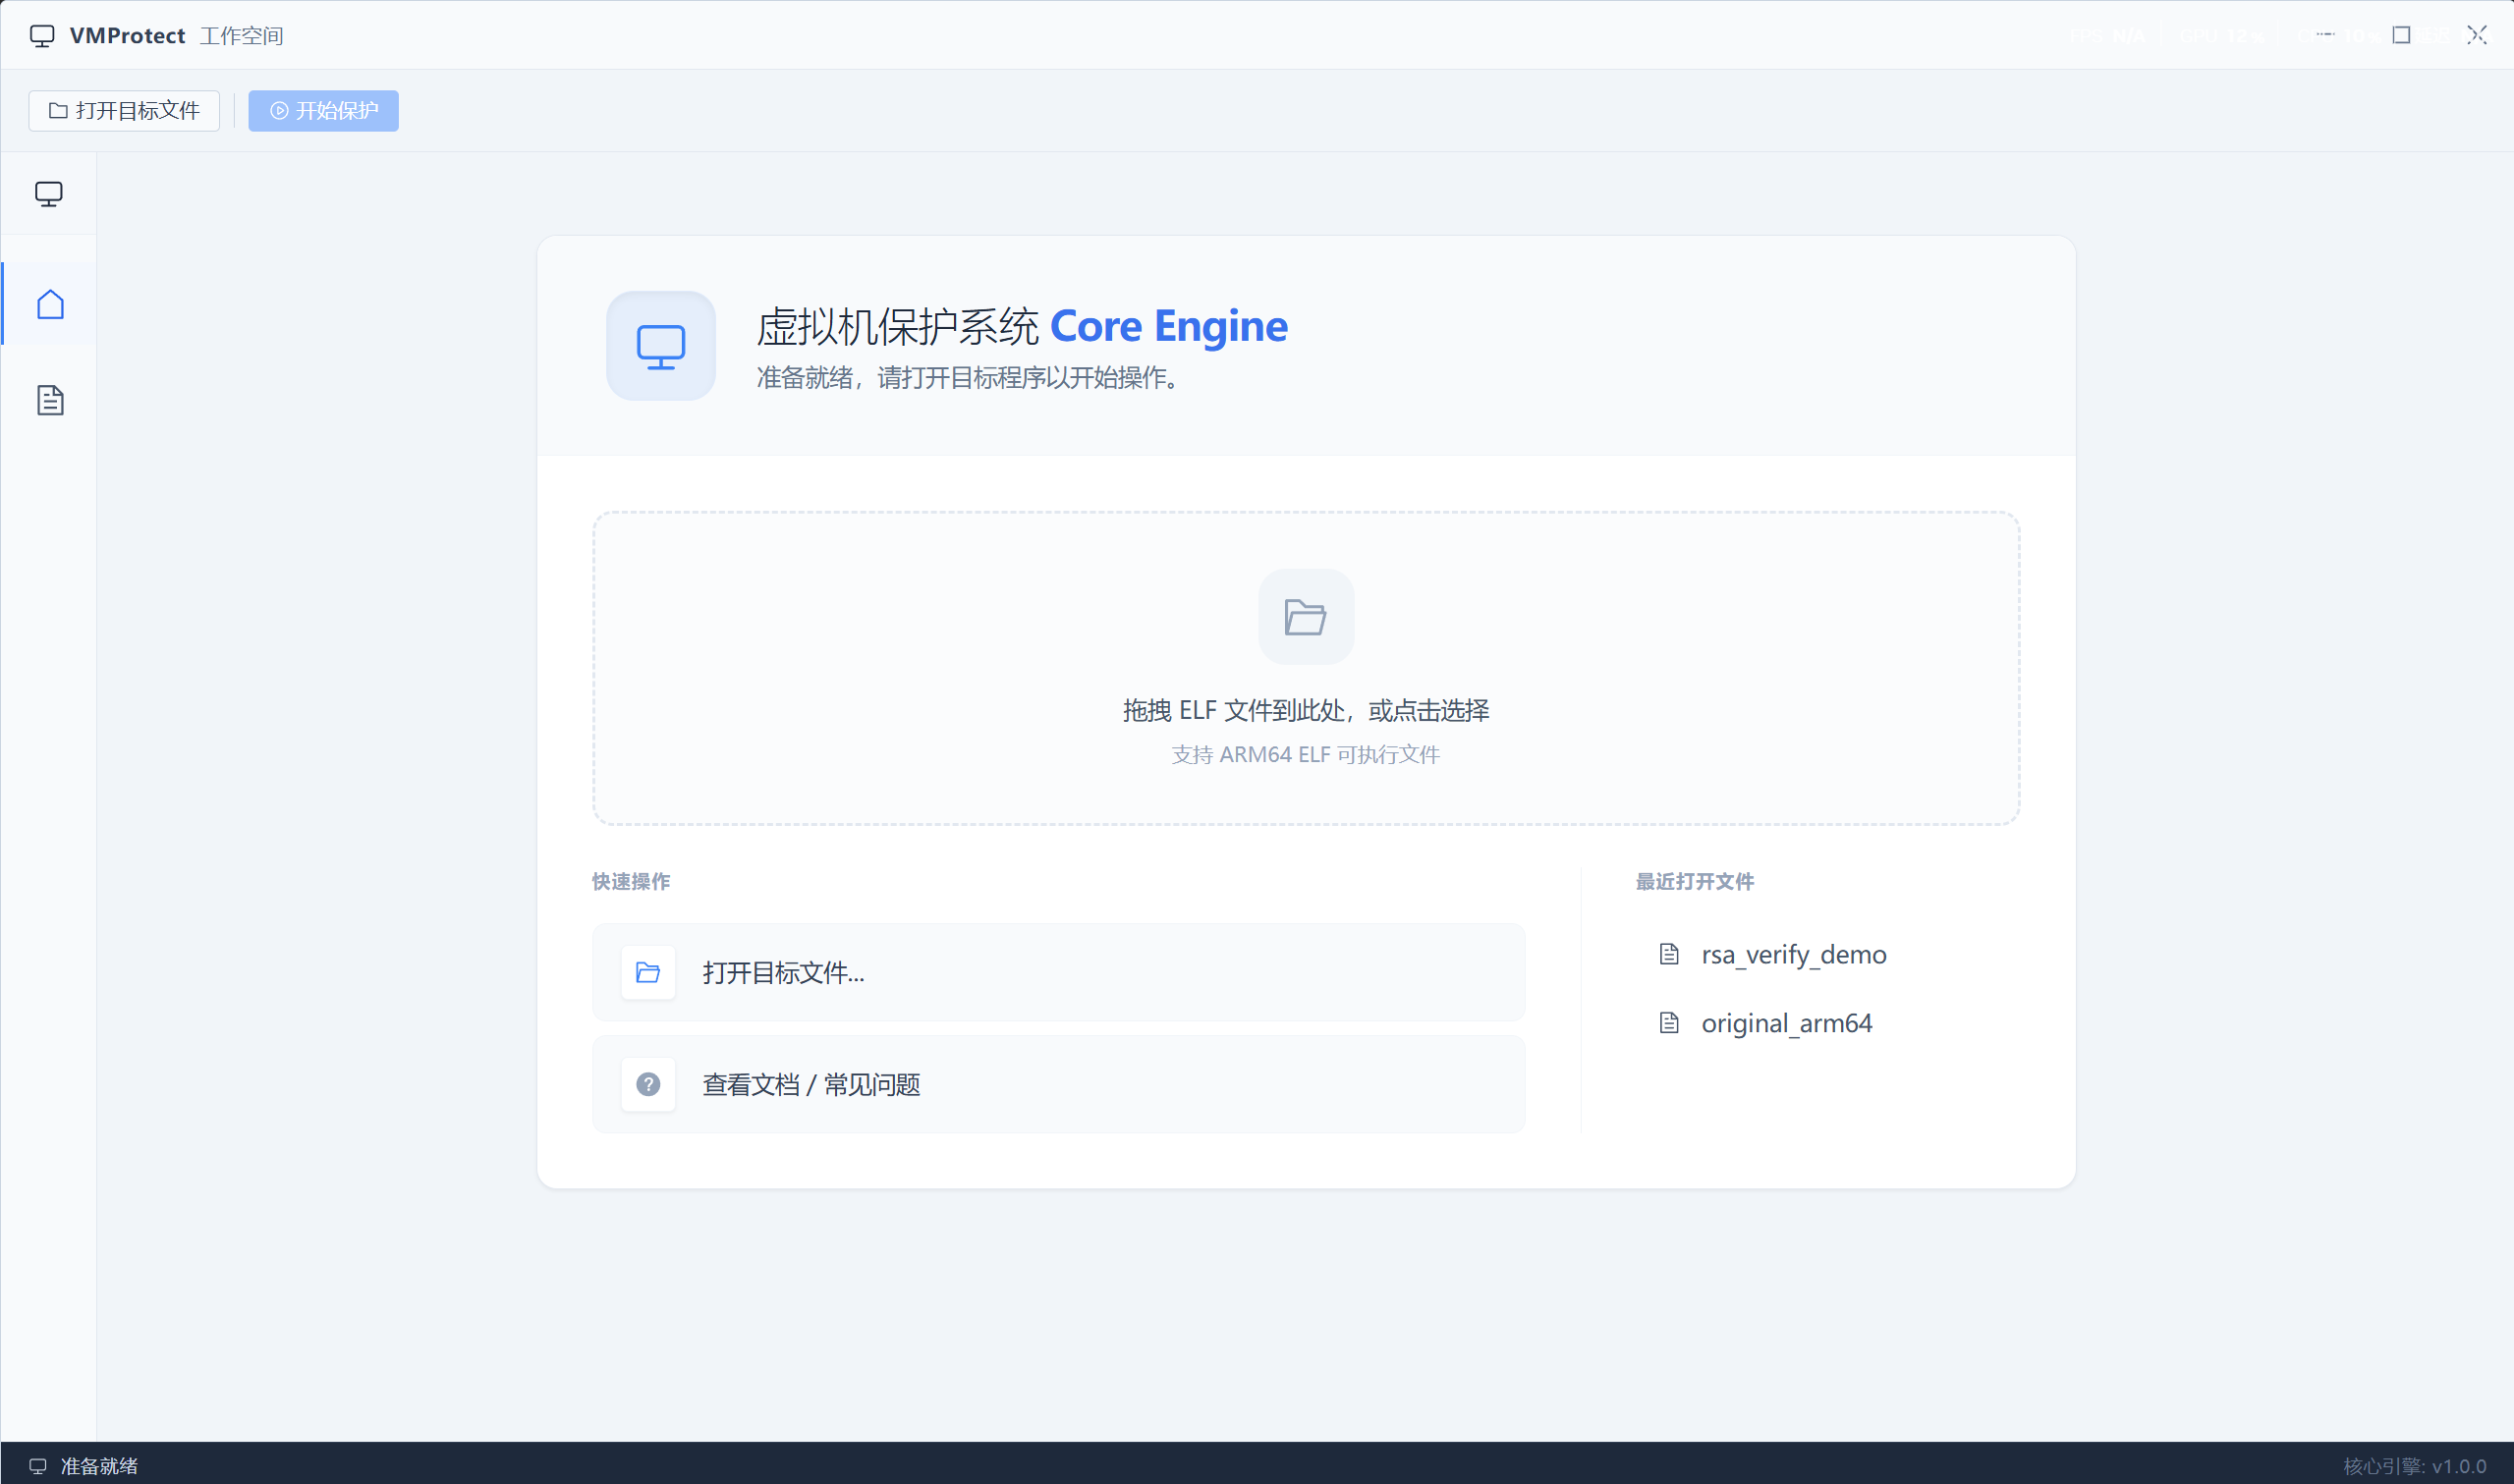 leochen-coremind/vmpacker
ARM64 ELF 가상 머신 보호 시스템








