#1

 icyguider/nimcrypt2
.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)
 frkngksl/shoggoth
쉘코드, PE 및 COFF 파일을 난독화된 위치 독립적 페이로드로 변환하는 다형성 암호기로, RC4 및 무작위 블록 암호 암호화와 AsmJit 라이브러리를 사용한 쓰레기 명령어 생성을 포함합니다.
 b2r2-org/b2r2
B2R2는 F#으로 작성된 완전 관리형 바이너리 분석 프레임워크입니다. 리버스 엔지니어링, 프로그램 분석, 바이너리 수준 검사를 위한 풍부한 알고리즘, 함수, 도구 세트를 제공합니다.
 xtiankisutsa/mara_framework
MARA는 모바일 애플리케이션 리버스 엔지니어링 및 분석 프레임워크입니다. 일반적으로 사용되는 모바일 애플리케이션 리버스 엔지니어링 및 분석 도구를 한데 모아 OWASP 모바일 보안 위협에 대해 모바일 애플리케이션을 테스트하는 데 도움을 주는 툴킷입니다.
 google/silifuzz
소프트웨어 프록시에서 생성한 테스트 입력으로 CPU 구현을 퍼징한 다음, 실제 하드웨어에서 실행하여 마이크로아키텍처 결함과 정오표를 탐지합니다.
 struppigel/portex
Portable Executable 파일을 분석하기 위한 Java 라이브러리로, 특히 악성코드 분석 및 PE 변형 내구성에 중점을 둡니다.
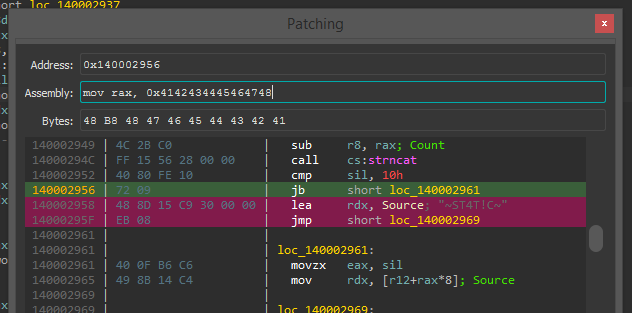 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인
 endgameinc/xori
Xori는 자동화에 최적화된 PE32, 32+ 및 셸코드를 위한 디스어셈블리 및 정적 분석 라이브러리입니다.
 team-atlanta/aixcc-afc-atlantis
퍼징, 바이너리 분석 및 프로그램 추론을 통해 소프트웨어 취약점을 발견하고 분석하여 보안 연구를 지원하는 자동화된 사이버 추론 시스템입니다.
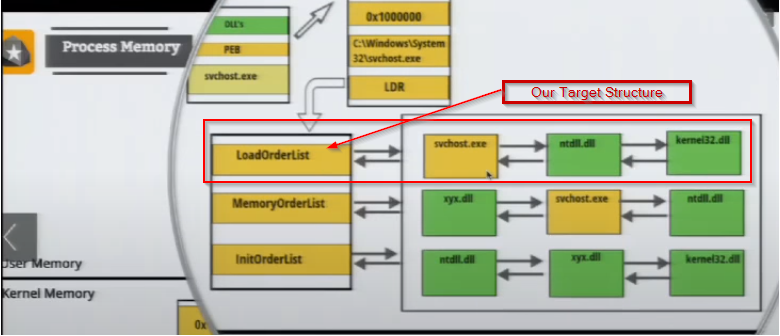 reveng007/darkwidow
간접 동적 시스템 콜, 수정된 TartarusGate 방식을 통한 SSN + 시스템 콜 주소 정렬 + APC Early Bird를 통한 원격 프로세스 인젝션 + 희생 프로세스를 대상 프로세스로 생성 + 생성된 프로세스에 (ACG+BlockDll) 완화 정책 적용 +…
 nccgroup/triforceafl
전체 시스템 에뮬레이션을 지원하는 AFL/QEMU 퍼징.
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 vulhunt-re/vulhunt
Binarly의 REsearch 팀이 개발한 취약점 탐지 프레임워크