#1
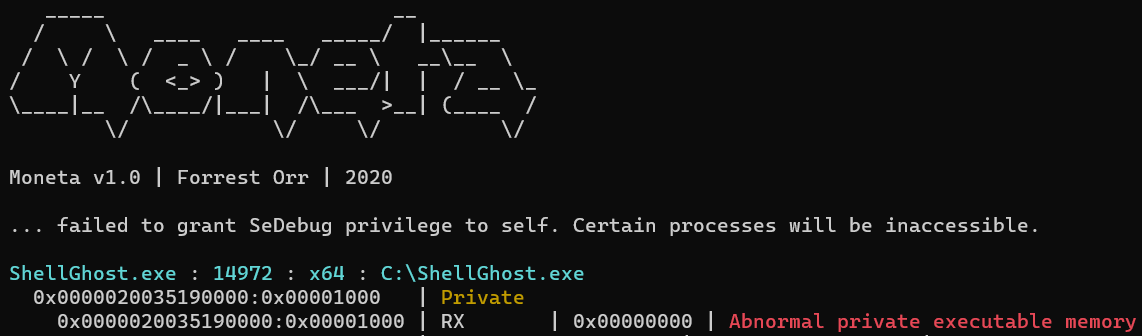
 lem0nsec/shellghost
프로세스 시작부터 종료까지 셸코드를 보이지 않게 하는 메모리 기반 우회 기술.
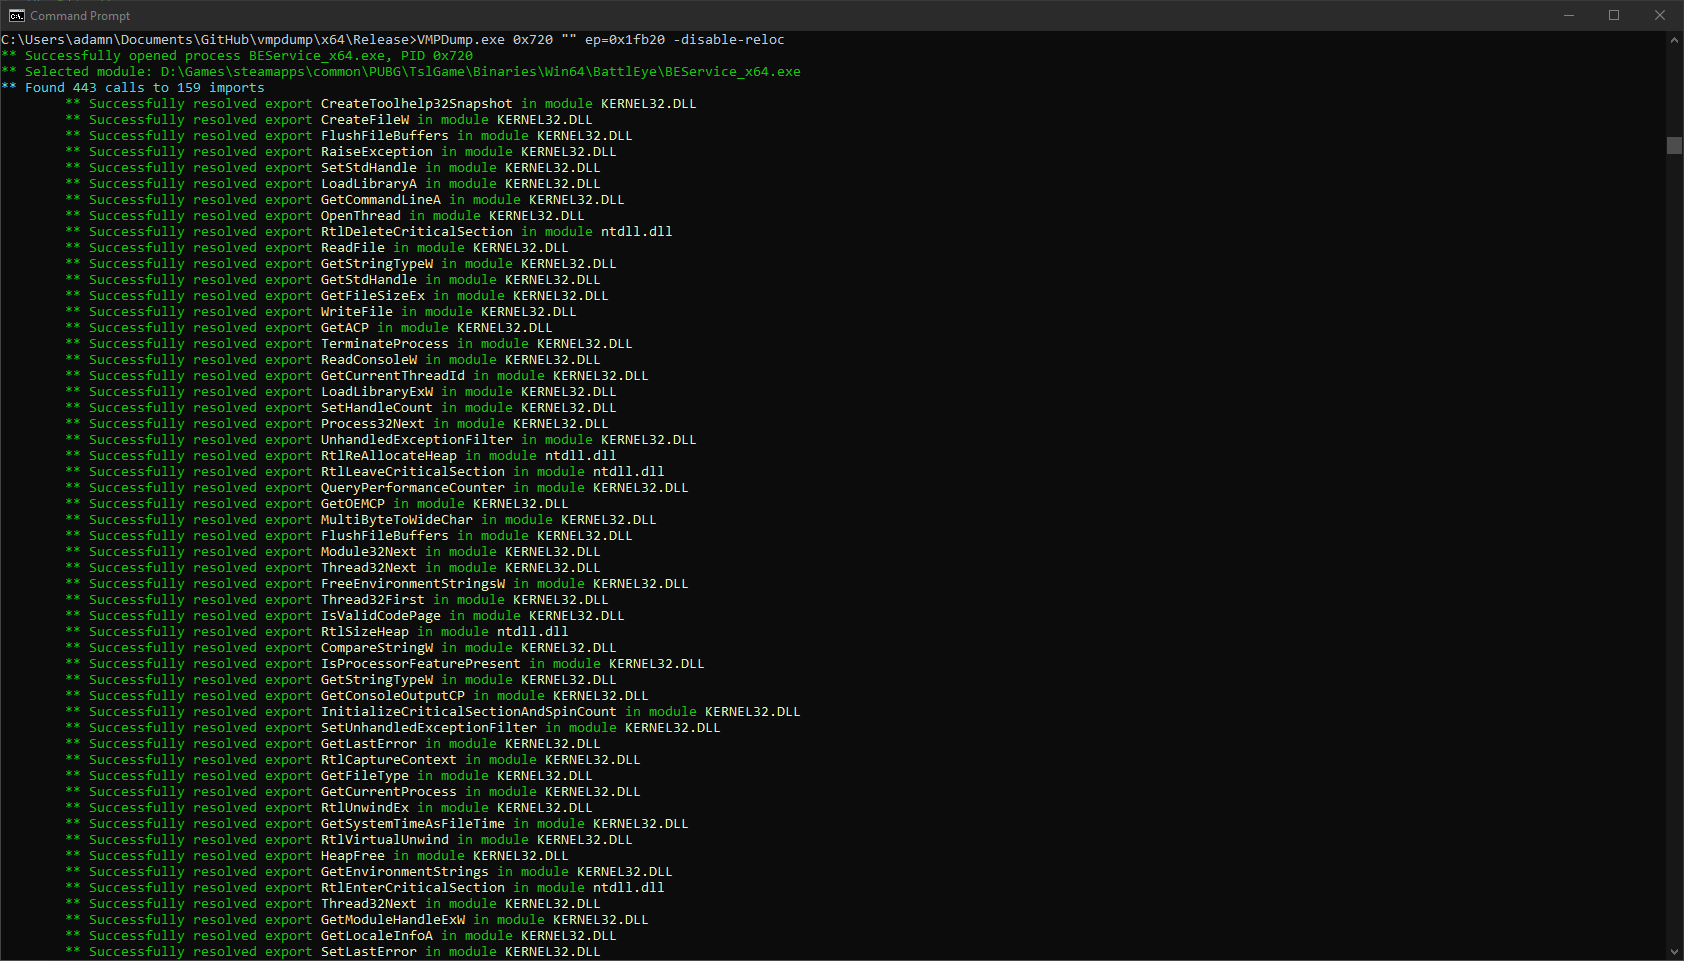 0xnobody/vmpdump
동적 VMP 덤퍼 및 임포트 픽서, VTIL 기반.
 programa-stic/barf-project
BARF : 멀티플랫폼 오픈 소스 바이너리 분석 및 리버스 엔지니어링 프레임워크
 x86rc/vmp-lazy-unpack
Windows x86/x64 VMProtect 3.x 바이너리를 위한 에뮬레이션 기반 언패커 및 임포트 리졸버로, Unicorn을 사용해 시스템 콜을 에뮬레이션하고 디버거 없이 IAT를 재구성합니다.
 llnl/oghidra
OGhidra는 Ollama를 통해 대규모 언어 모델(LLMs)과 Ghidra 리버스 엔지니어링 플랫폼을 연결하여, 자연어를 통한 AI 기반 바이너리 분석을 가능하게 합니다. 대화형 질의를 사용하여 Ghidra와 상호작용하고 복잡한 리버스 엔지니어링 워크플로우를…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 및 커널 남용 기법 (펜테스터용)
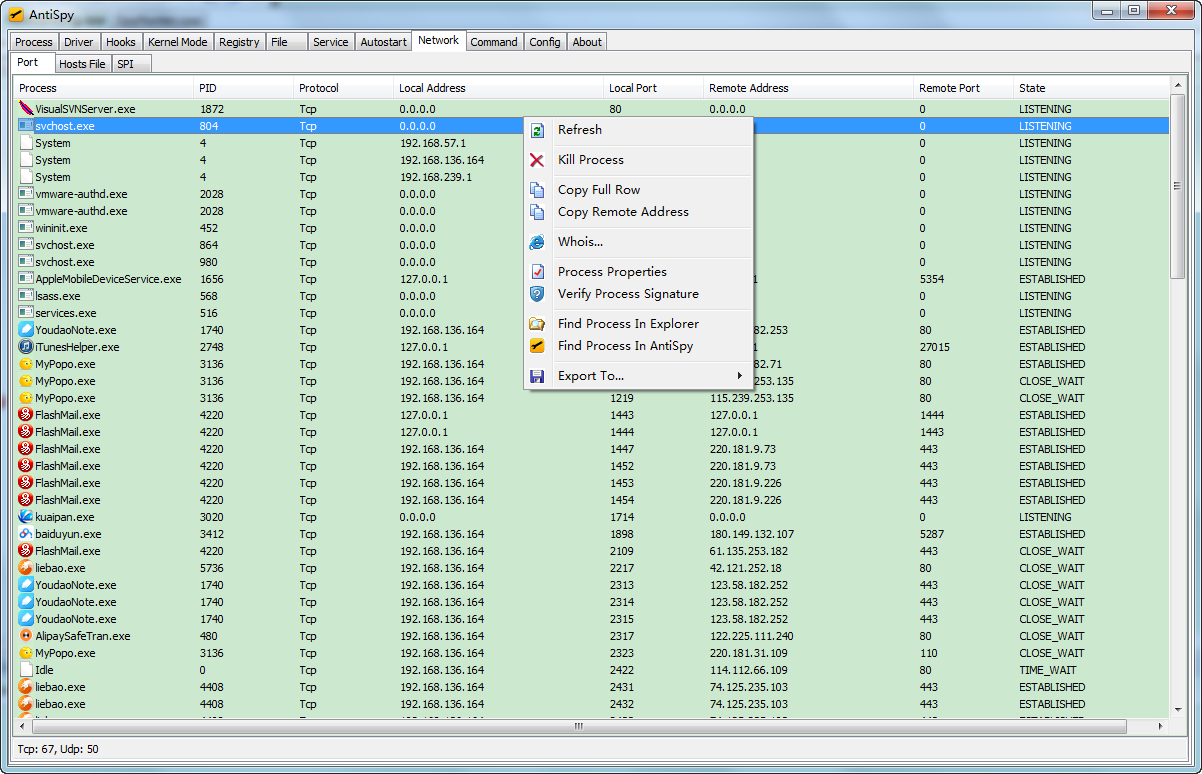 mohuihui/antispy
AntiSpy는 강력한 무료 안티 바이러스 및 루트킷 툴킷입니다. 이 도구는 최고 권한을 제공하여 다양한 커널 변조 및 후크를 탐지, 분석 및 복원할 수 있습니다. 이 도구의 도움으로 일반 탐지기에서 숨겨진 악성코드를 쉽게 발견하고 무력화할 수 있습니다.
 illera88/ponce
IDA 2016 플러그인 콘테스트 우승작! 기호 실행이 단 한 번의 클릭으로 가능합니다!
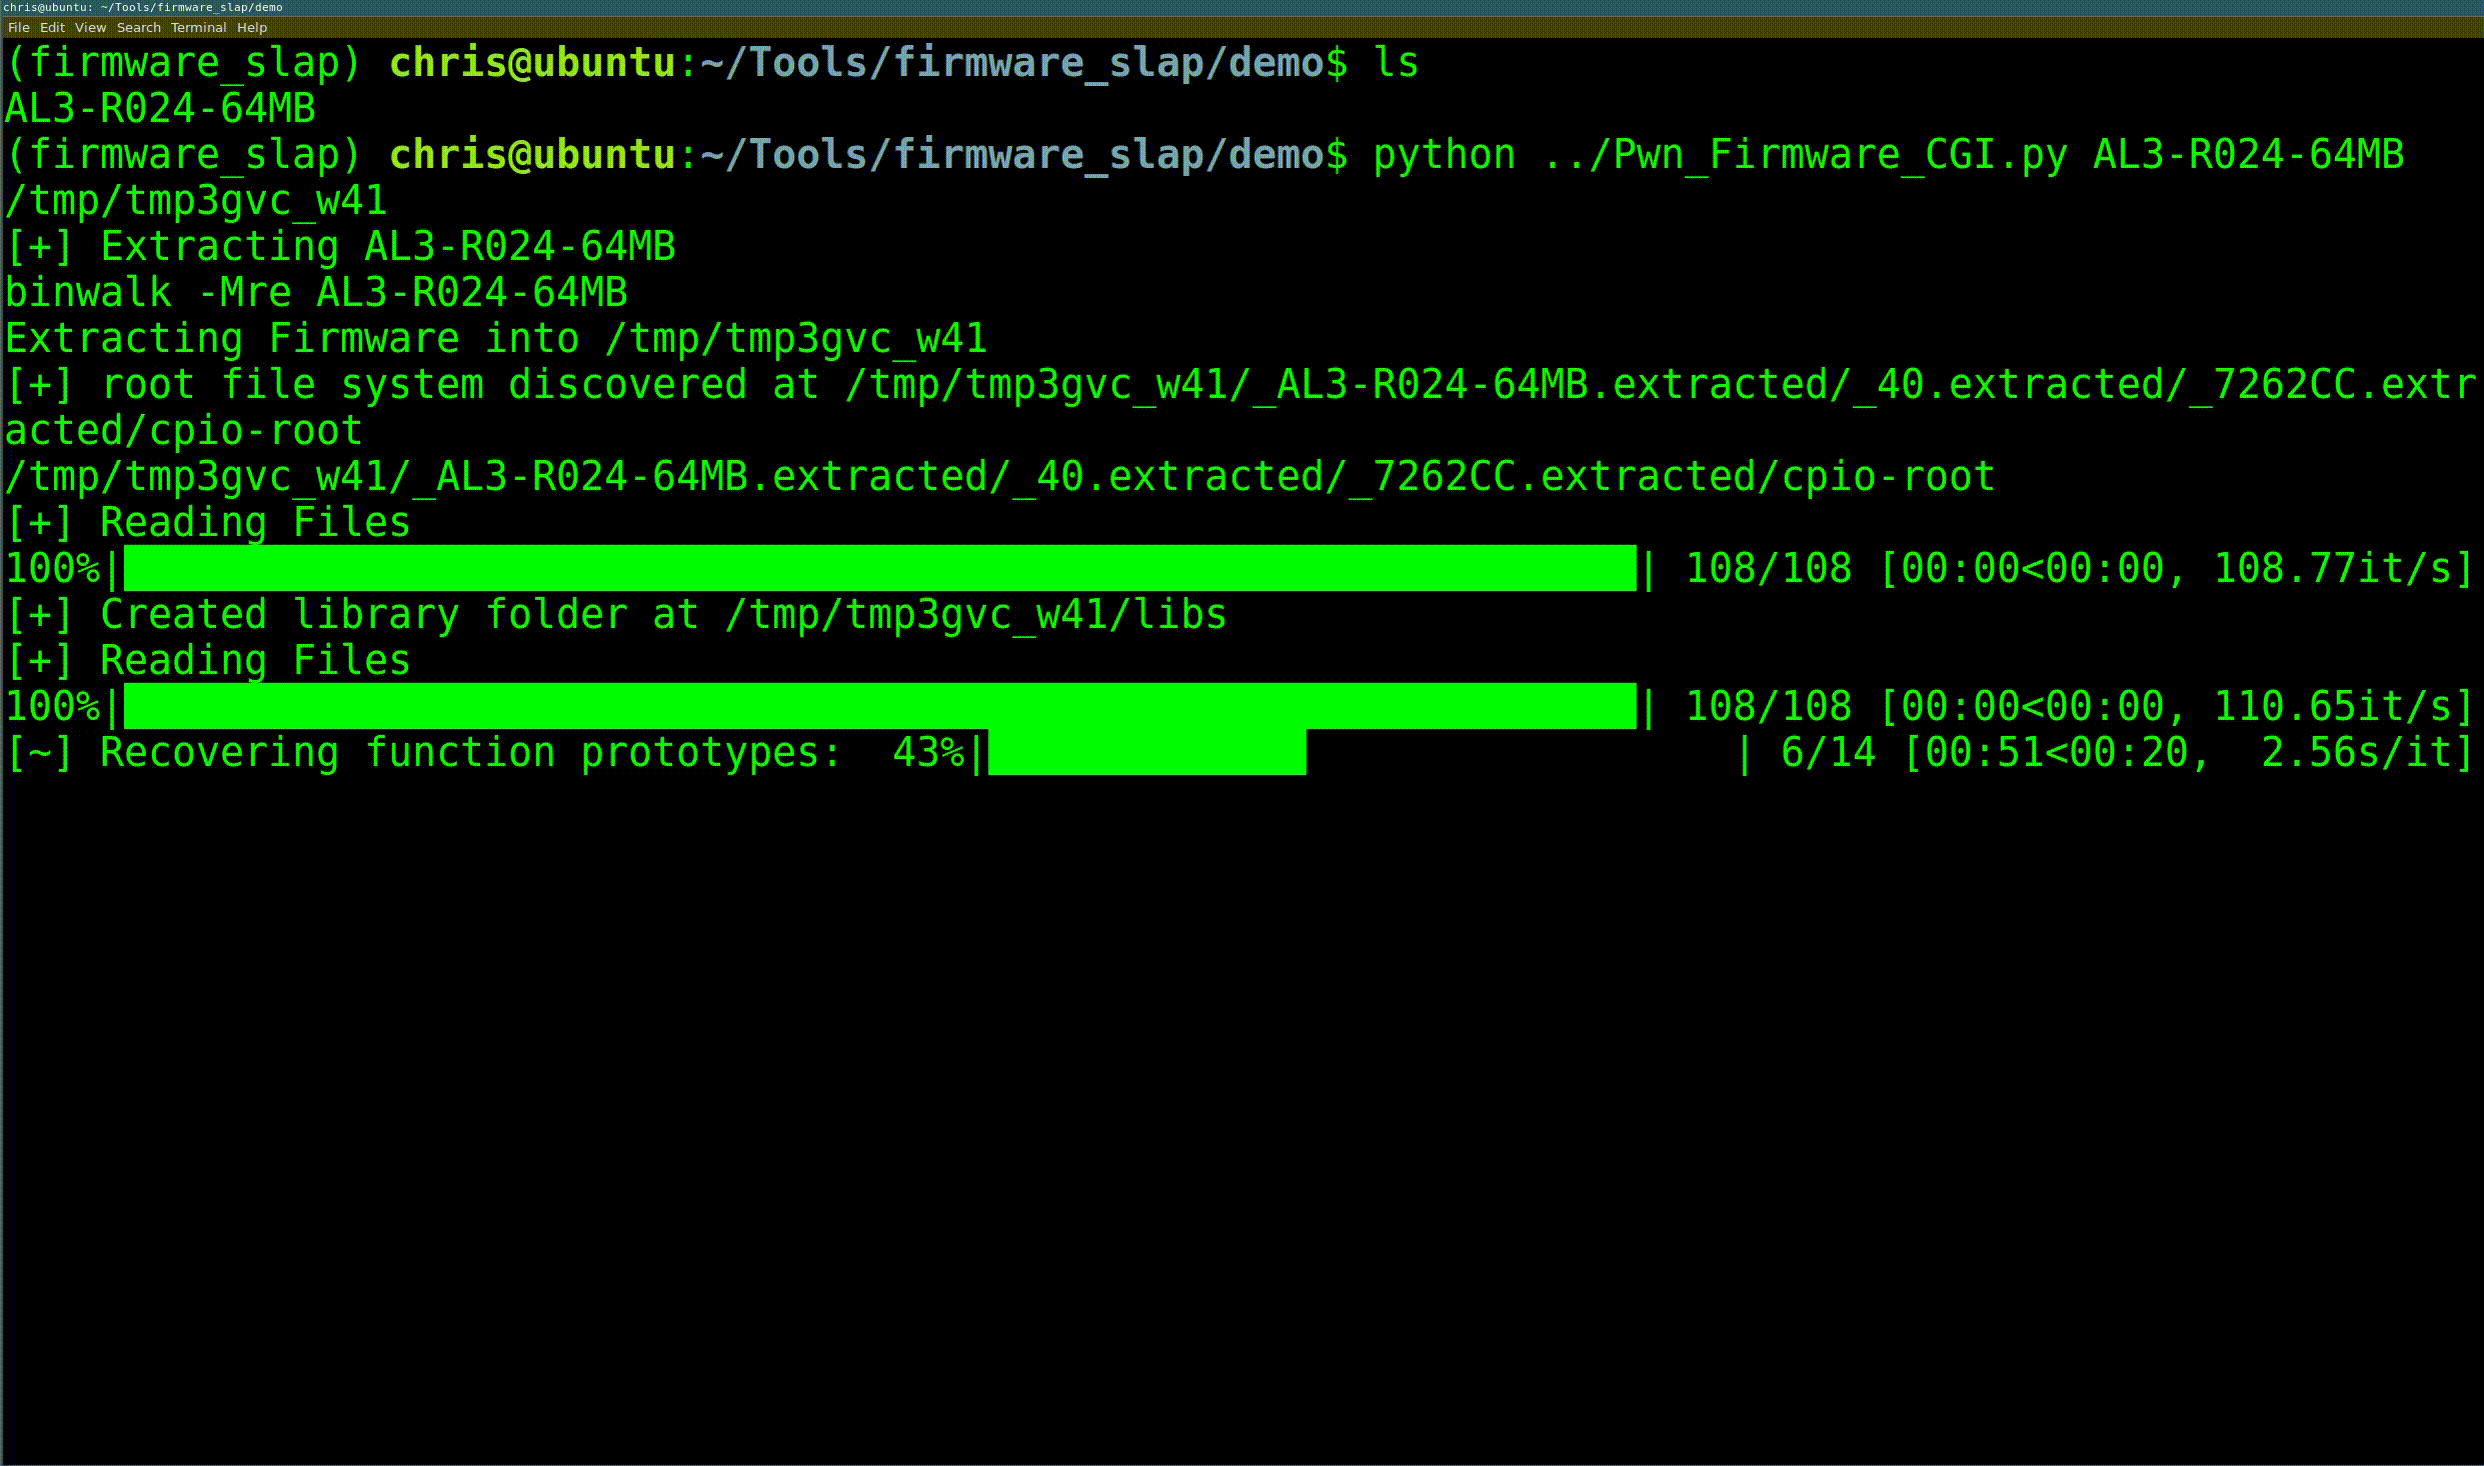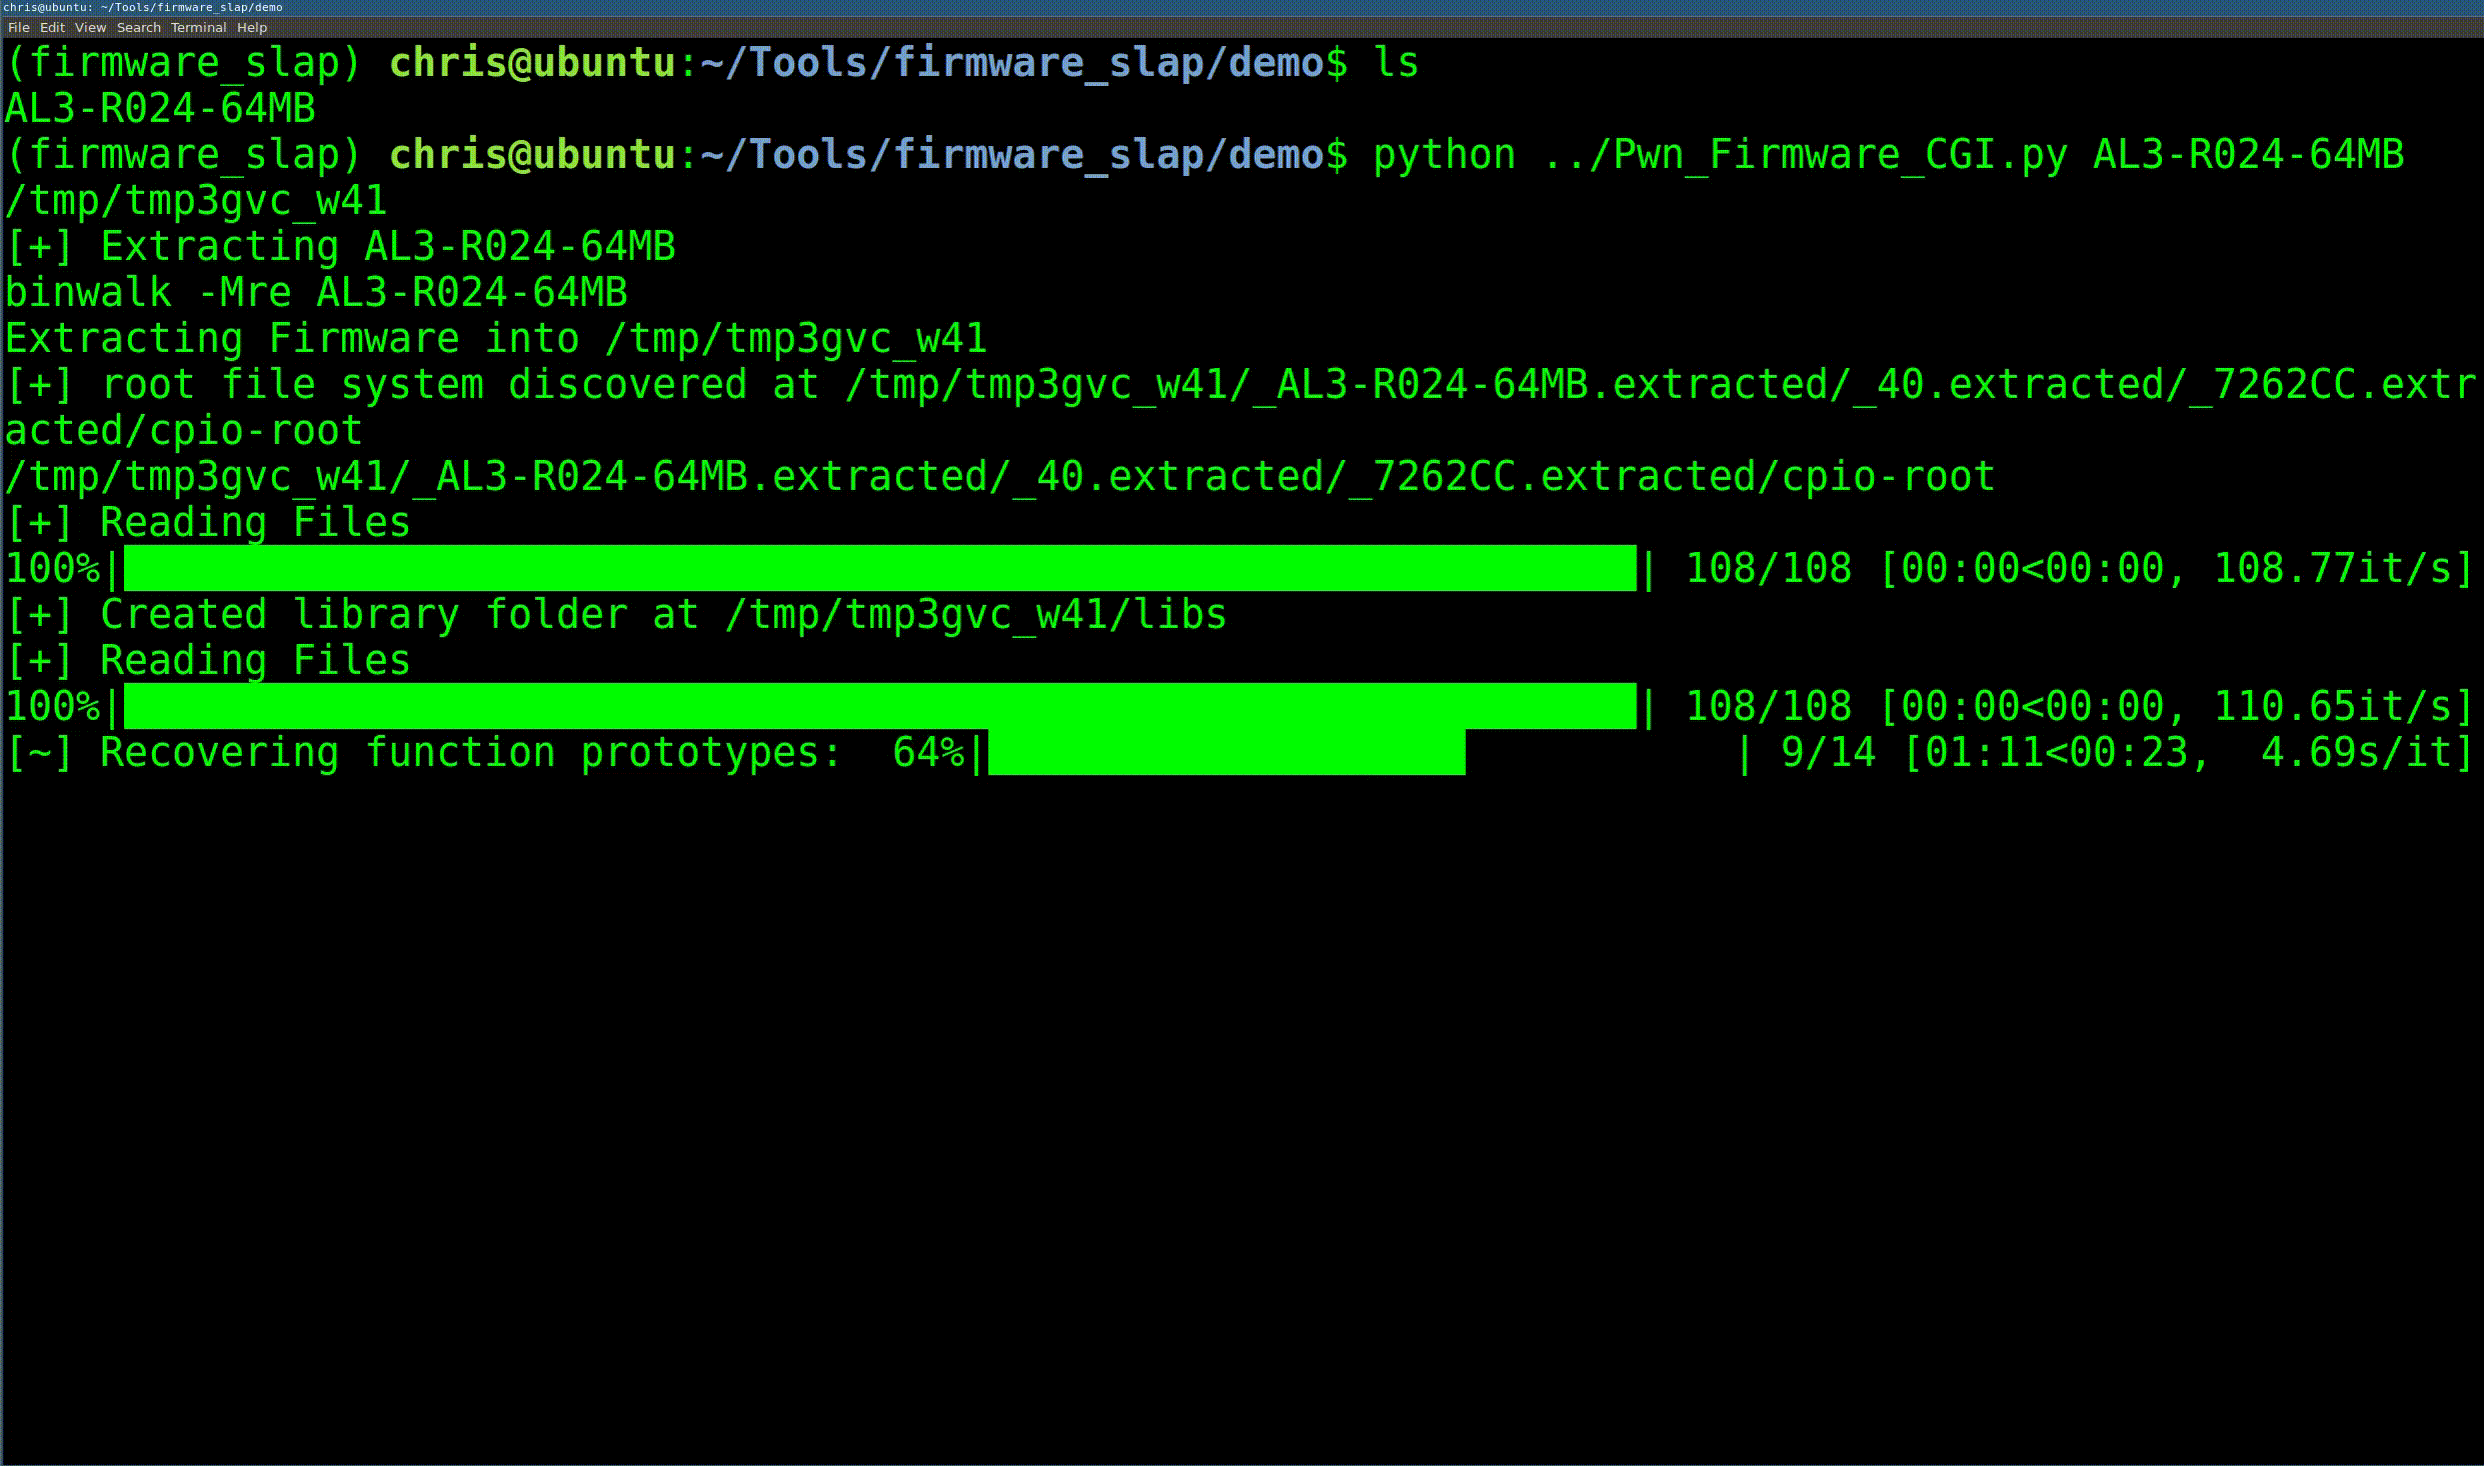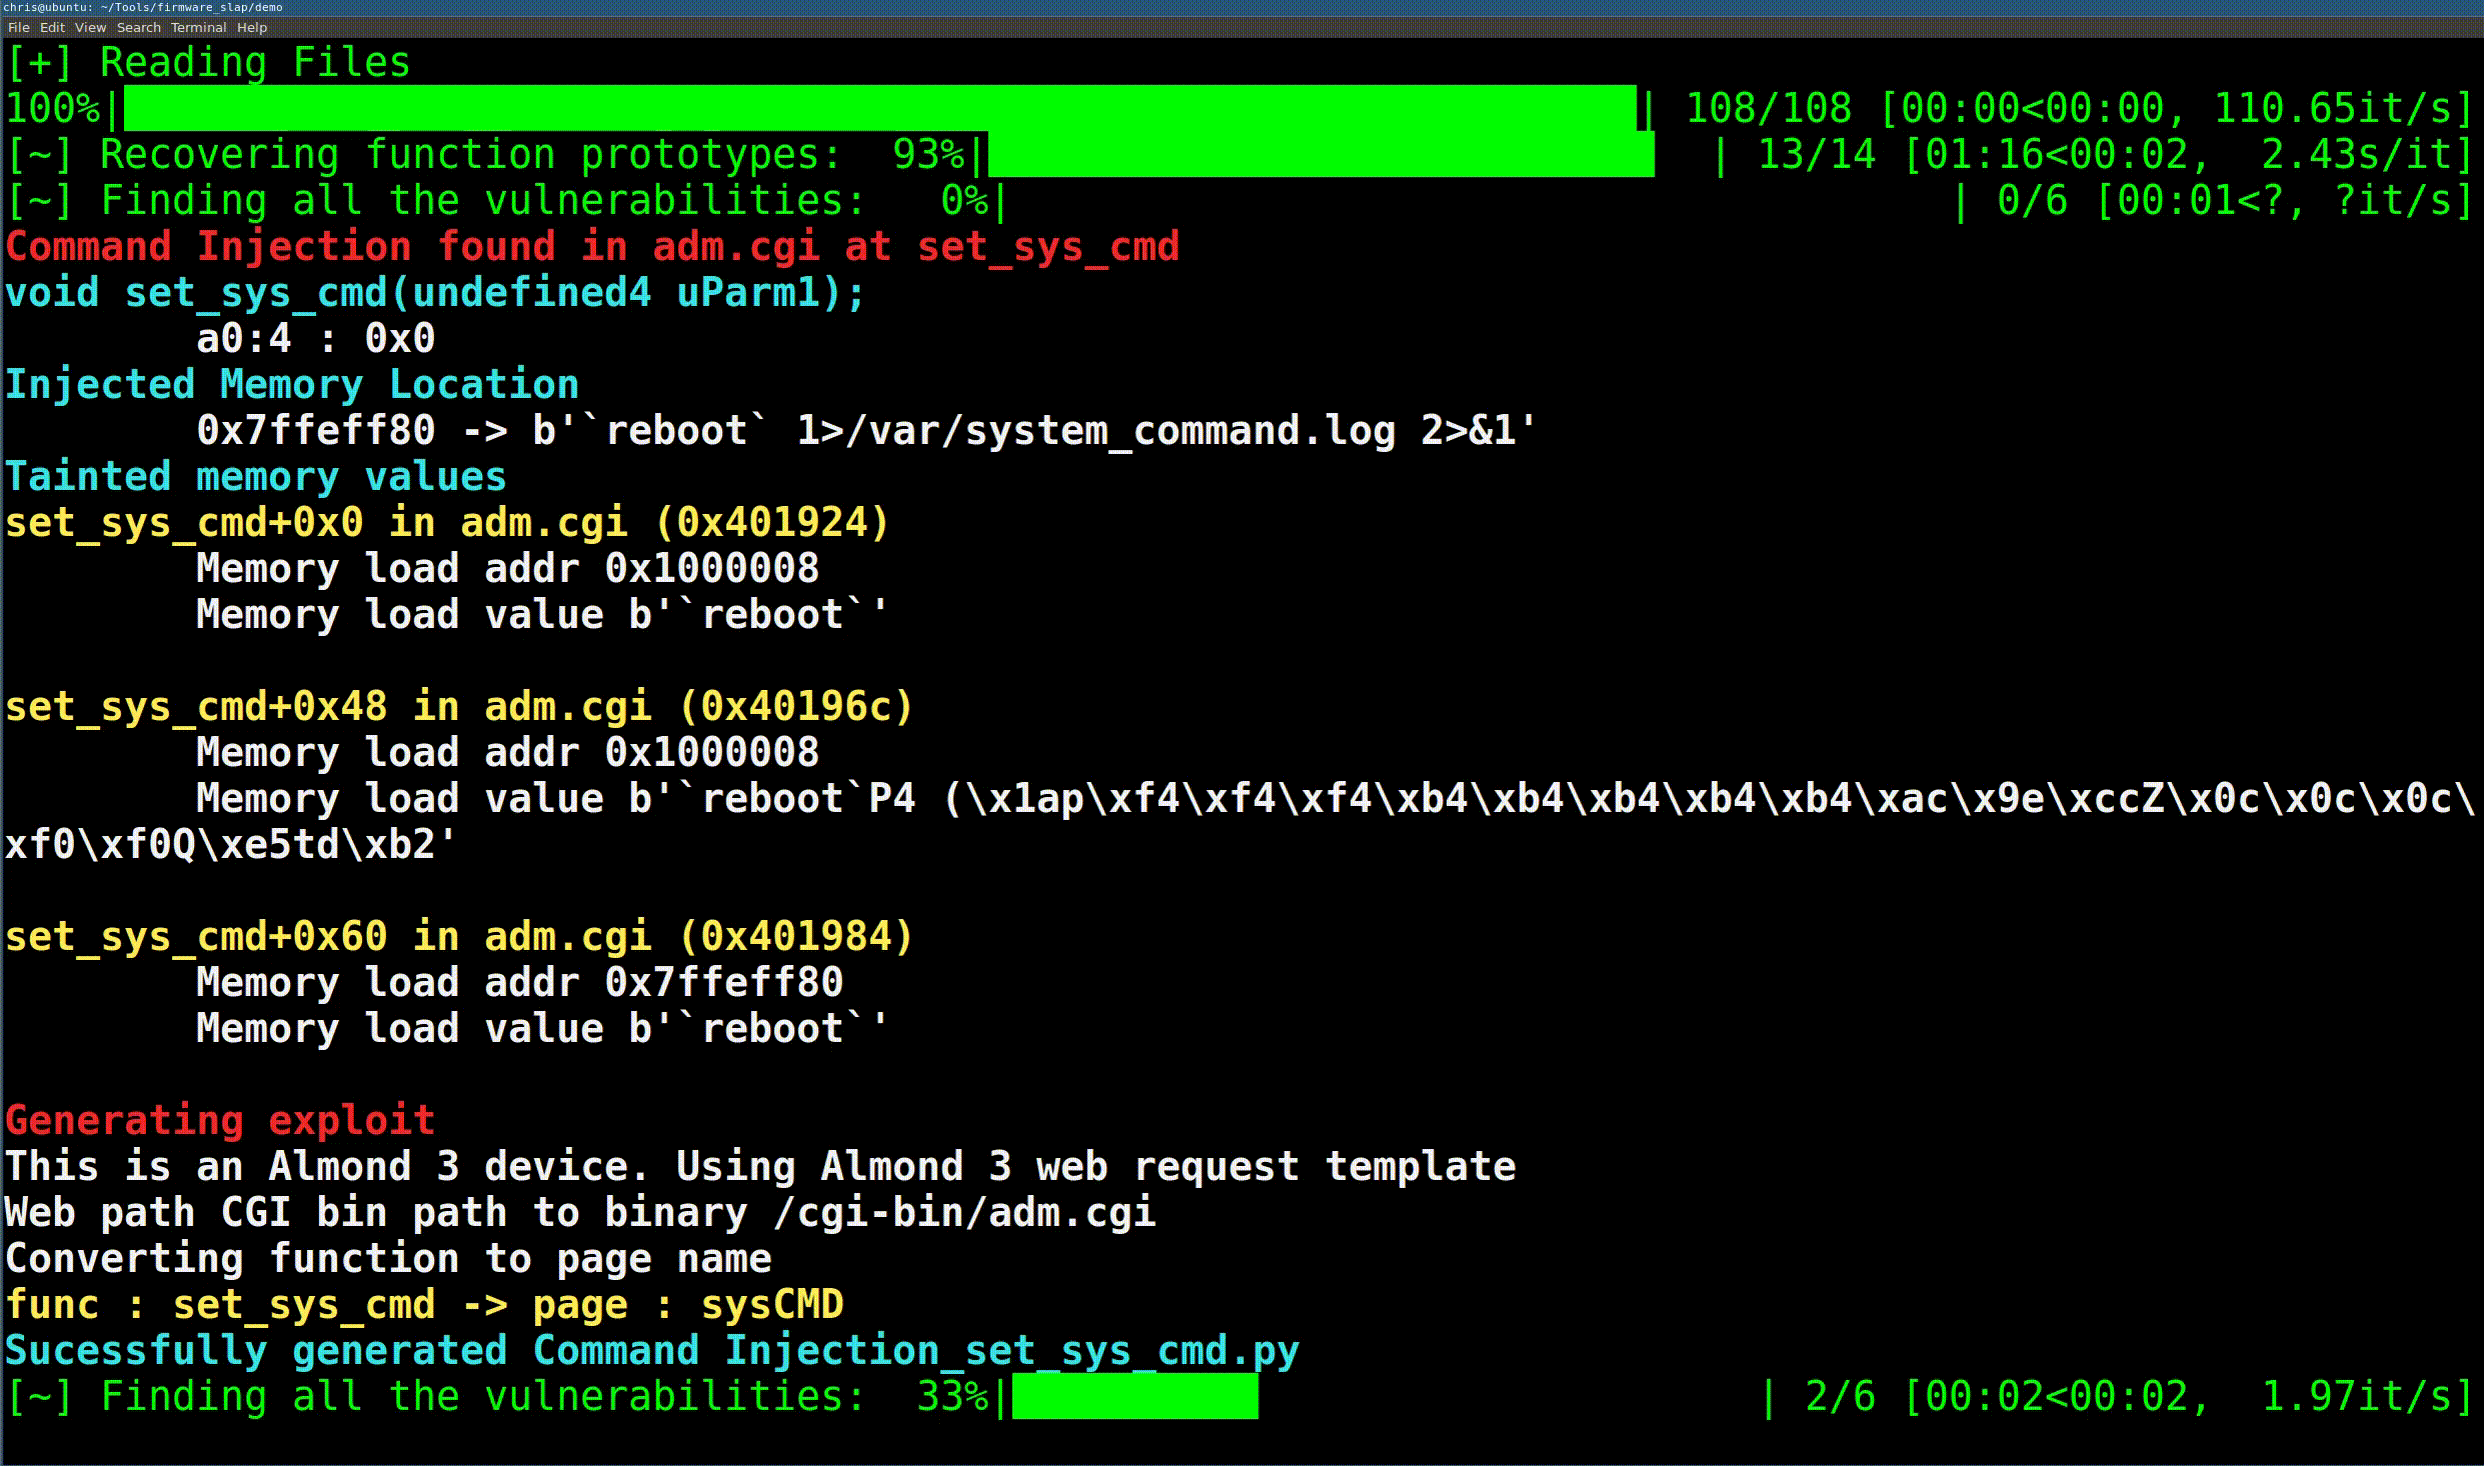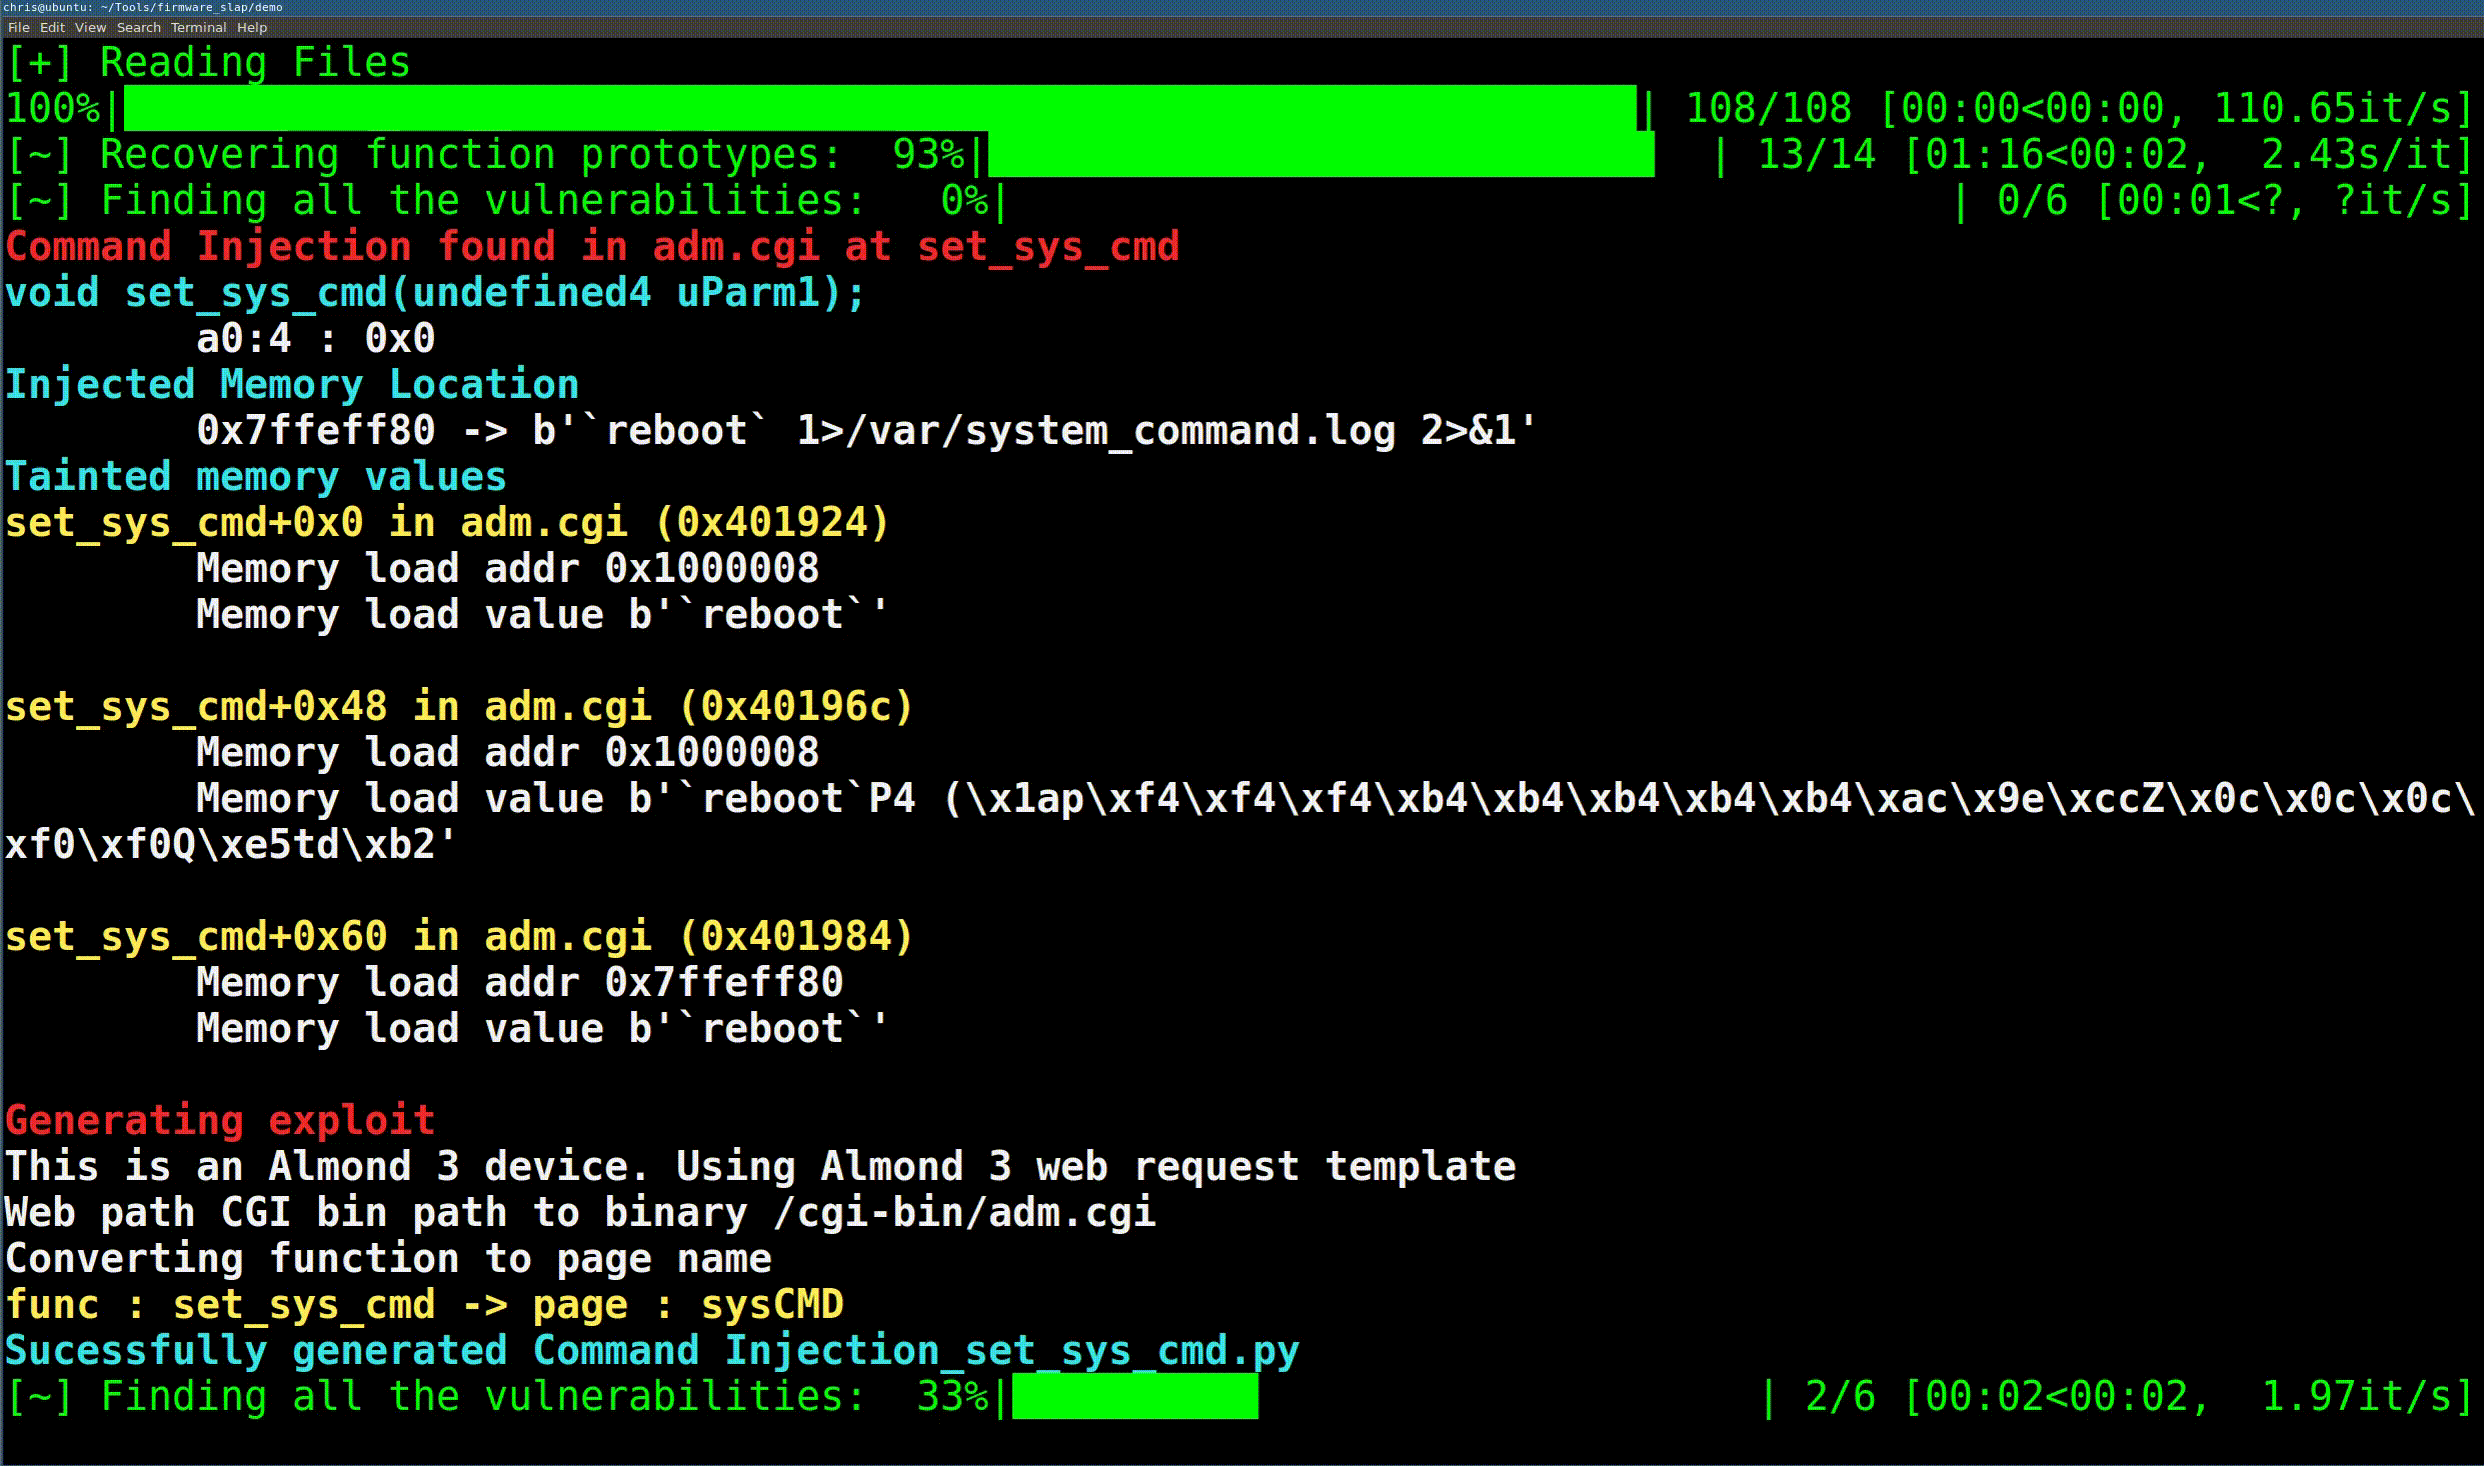 christhecoolhut/firmware_slap
concolic analysis와 function clustering을 통해 펌웨어의 취약점 발견
 rscloura/doldrums
Flutter/Dart 리버스 엔지니어링 도구
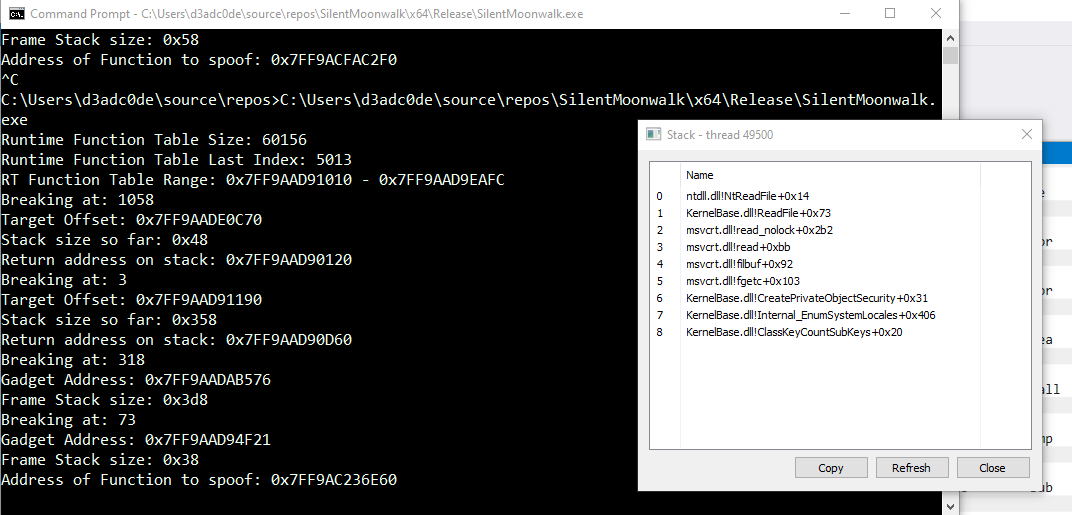 klezvirus/silentmoonwalk
완전 동적 호출 스택 스푸퍼의 PoC 구현
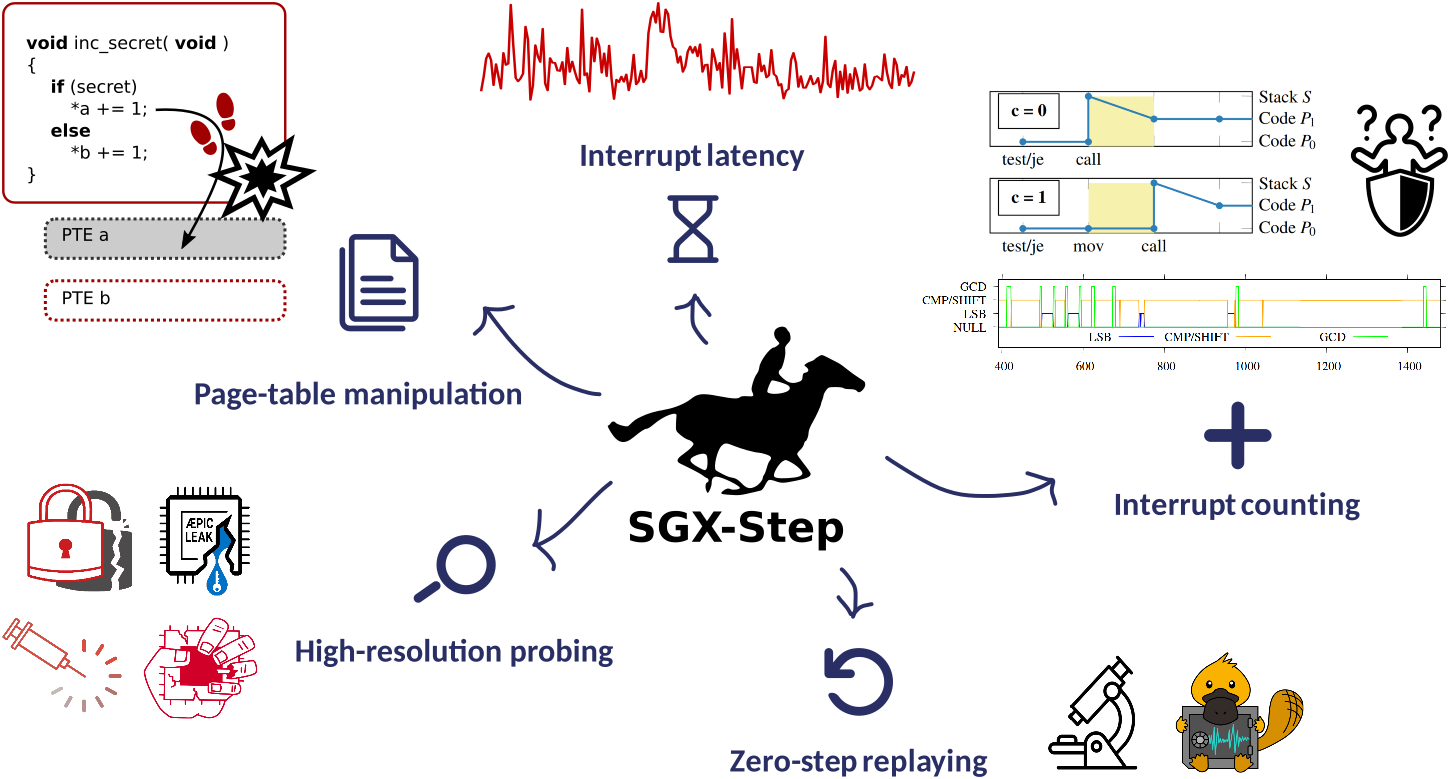 jovanbulck/sgx-step
정밀한 엔클레이브 실행 제어를 위한 실용적인 공격 프레임워크
 hellman/xortool
다중 바이트 XOR 암호를 분석하는 도구
 fadi002/de4py
파이썬 리버스 엔지니어링을 위한 궁극의 AI 기반 툴킷