#1
 rehints/efixplorer
UEFI 펌웨어 분석 및 리버스 엔지니어링 자동화를 위한 IDA 플러그인 및 로더
 rasta-mouse/threatcheck
Microsoft Defender / AMSI Consumer가 플래그를 지정하는 바이트를 식별합니다.
 rizinorg/rz-ghidra
rizin을 위한 심층적인 ghidra 디컴파일러 및 sleigh 디스어셈블러 통합
 jonathansalwan/vmprotect-devirtualization
VMProtect 소프트웨어 보호를 다루기. 기호 실행 및 LLVM을 사용한 순수 함수의 자동 난독화 해제.
 trustedsec/coffloader
Cobalt Strike 외부에서 64비트 COFF 개체 파일을 파싱하여 Beacon Object Files(BOF)를 실행하며, Beacon 호환 인자 생성 및 레드팀 테스트용 헬퍼 스크립트를 제공합니다.
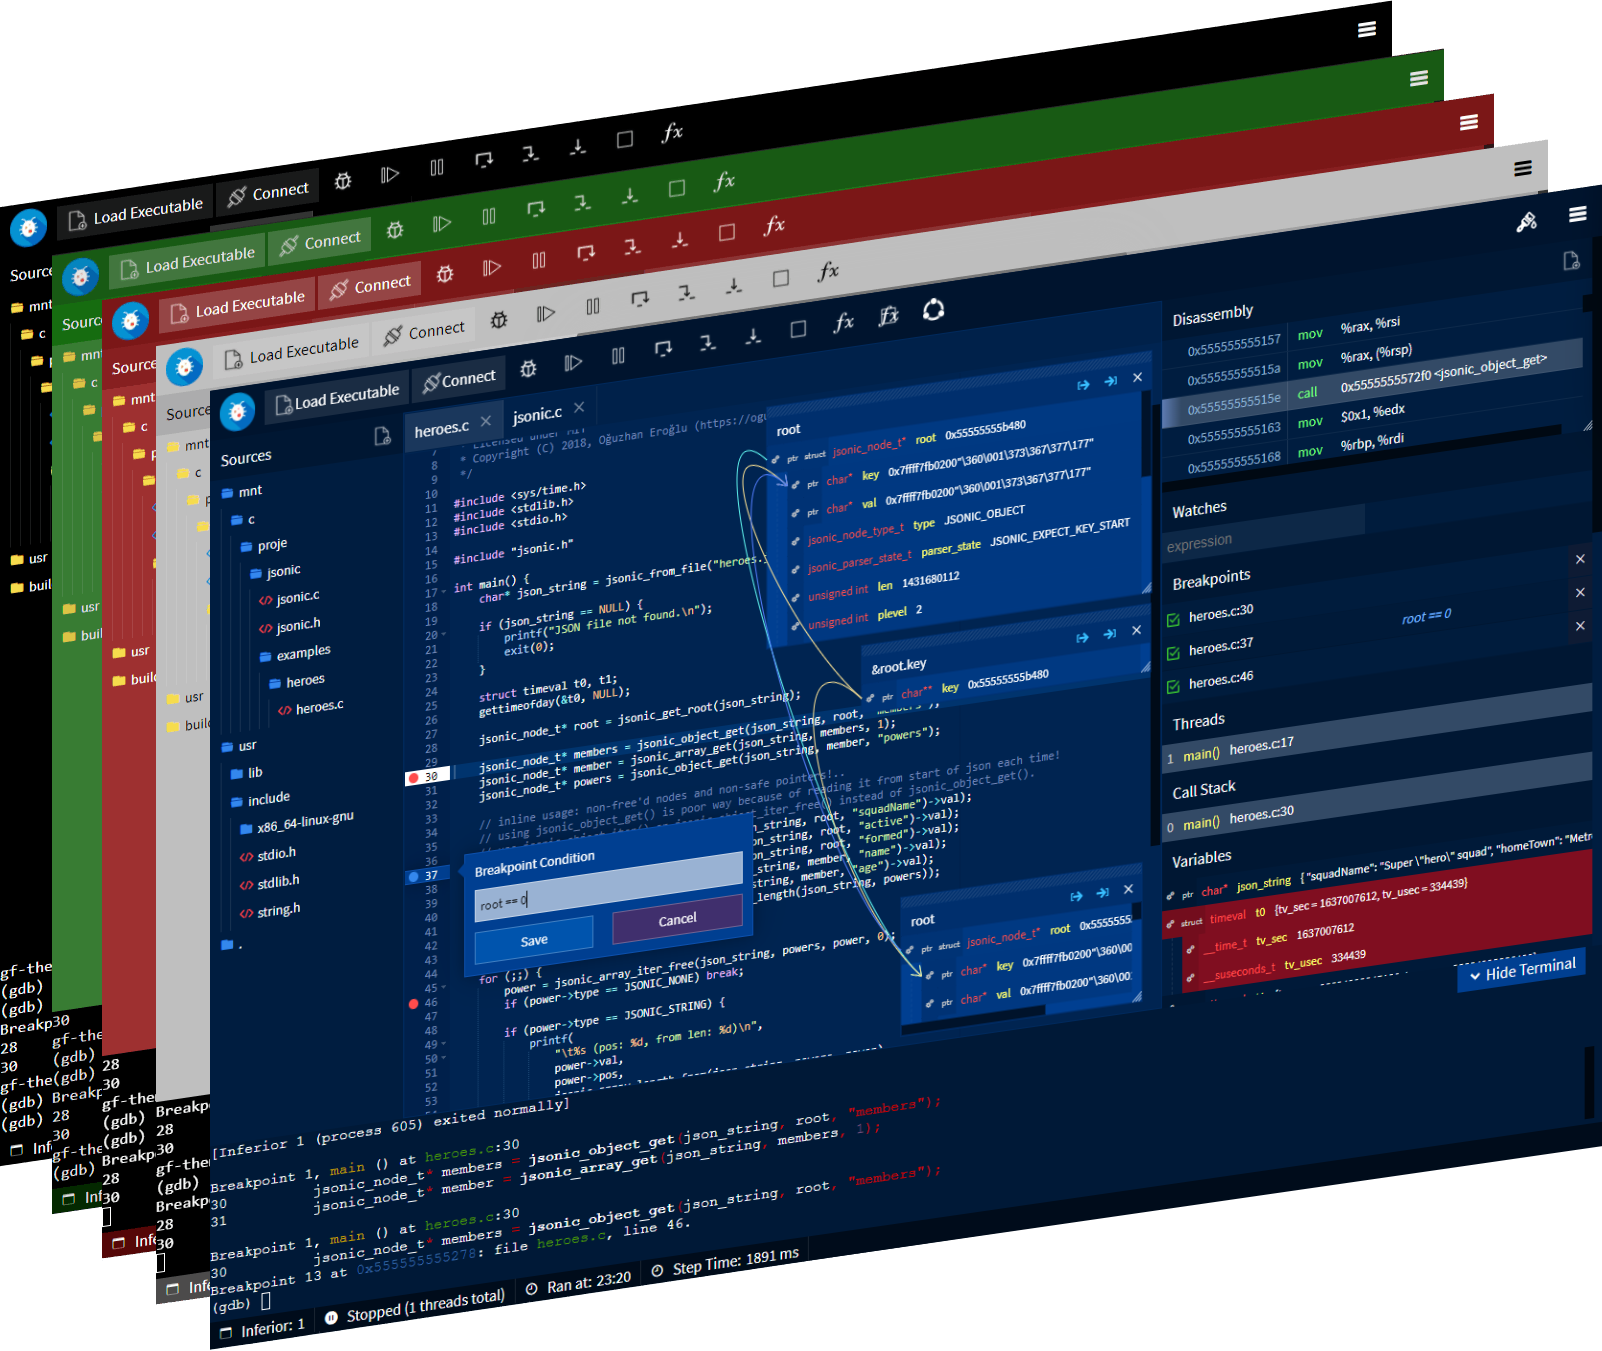 rohanrhu/gdb-frontend
☕ GDBFrontend는 쉽고, 유연하며 확장 가능한 GUI 디버거입니다.
 igio90/dwarf
PyQt5와 frida 위에 구축된 완전한 기능의 멀티 아키텍처/OS 디버거
 withsecurelabs/python-exe-unpacker
파이썬 코드로 컴파일된 EXE 파일을 언패킹하고 디컴파일하기 위한 헬퍼 스크립트입니다.
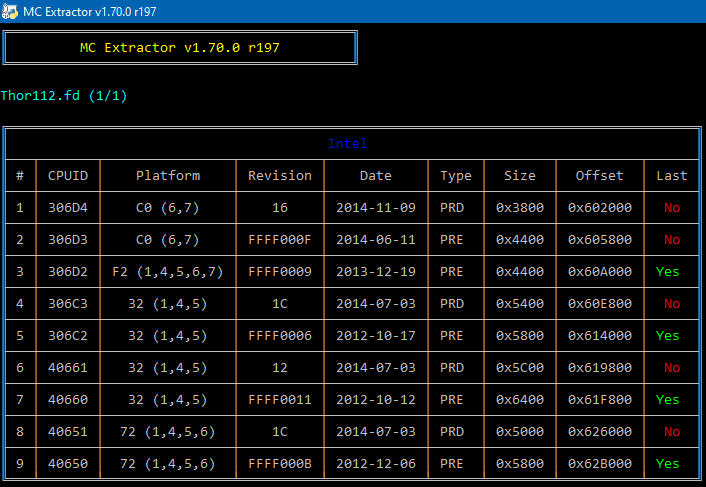 platomav/mcextractor
Intel, AMD, VIA 및 Freescale 마이크로코드 추출 도구
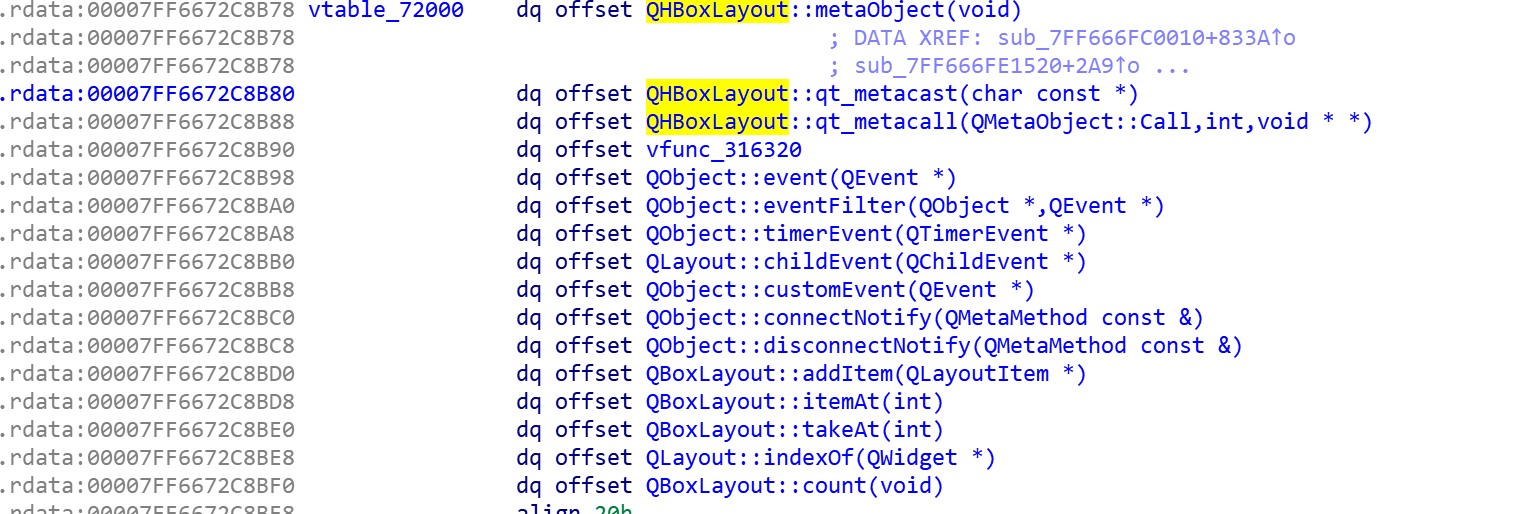 0xgalz/virtuailor
IDA Pro에서 C++ 가상 테이블을 자동 생성하는 IDAPython 도구
 med0x2e/sigflip
SigFlip은 Authenticode 서명된 PE 파일(exe, dll, sys 등)을 기존 서명을 무효화하거나 손상시키지 않으면서 패치하는 도구입니다.
 7etsuo/windows-api-function-cheatsheets
Windows API 함수 호출에 대한 참조 자료로, 파일 작업, 프로세스 관리, 메모리 관리, 스레드 관리, 동적 연결 라이브러리(DLL) 관리, 동기화, 프로세스 간 통신, 유니코드 문자열 조작, 오류 처리, Winsock 네트워킹 작업 및 레지스트리 작업을 위한…
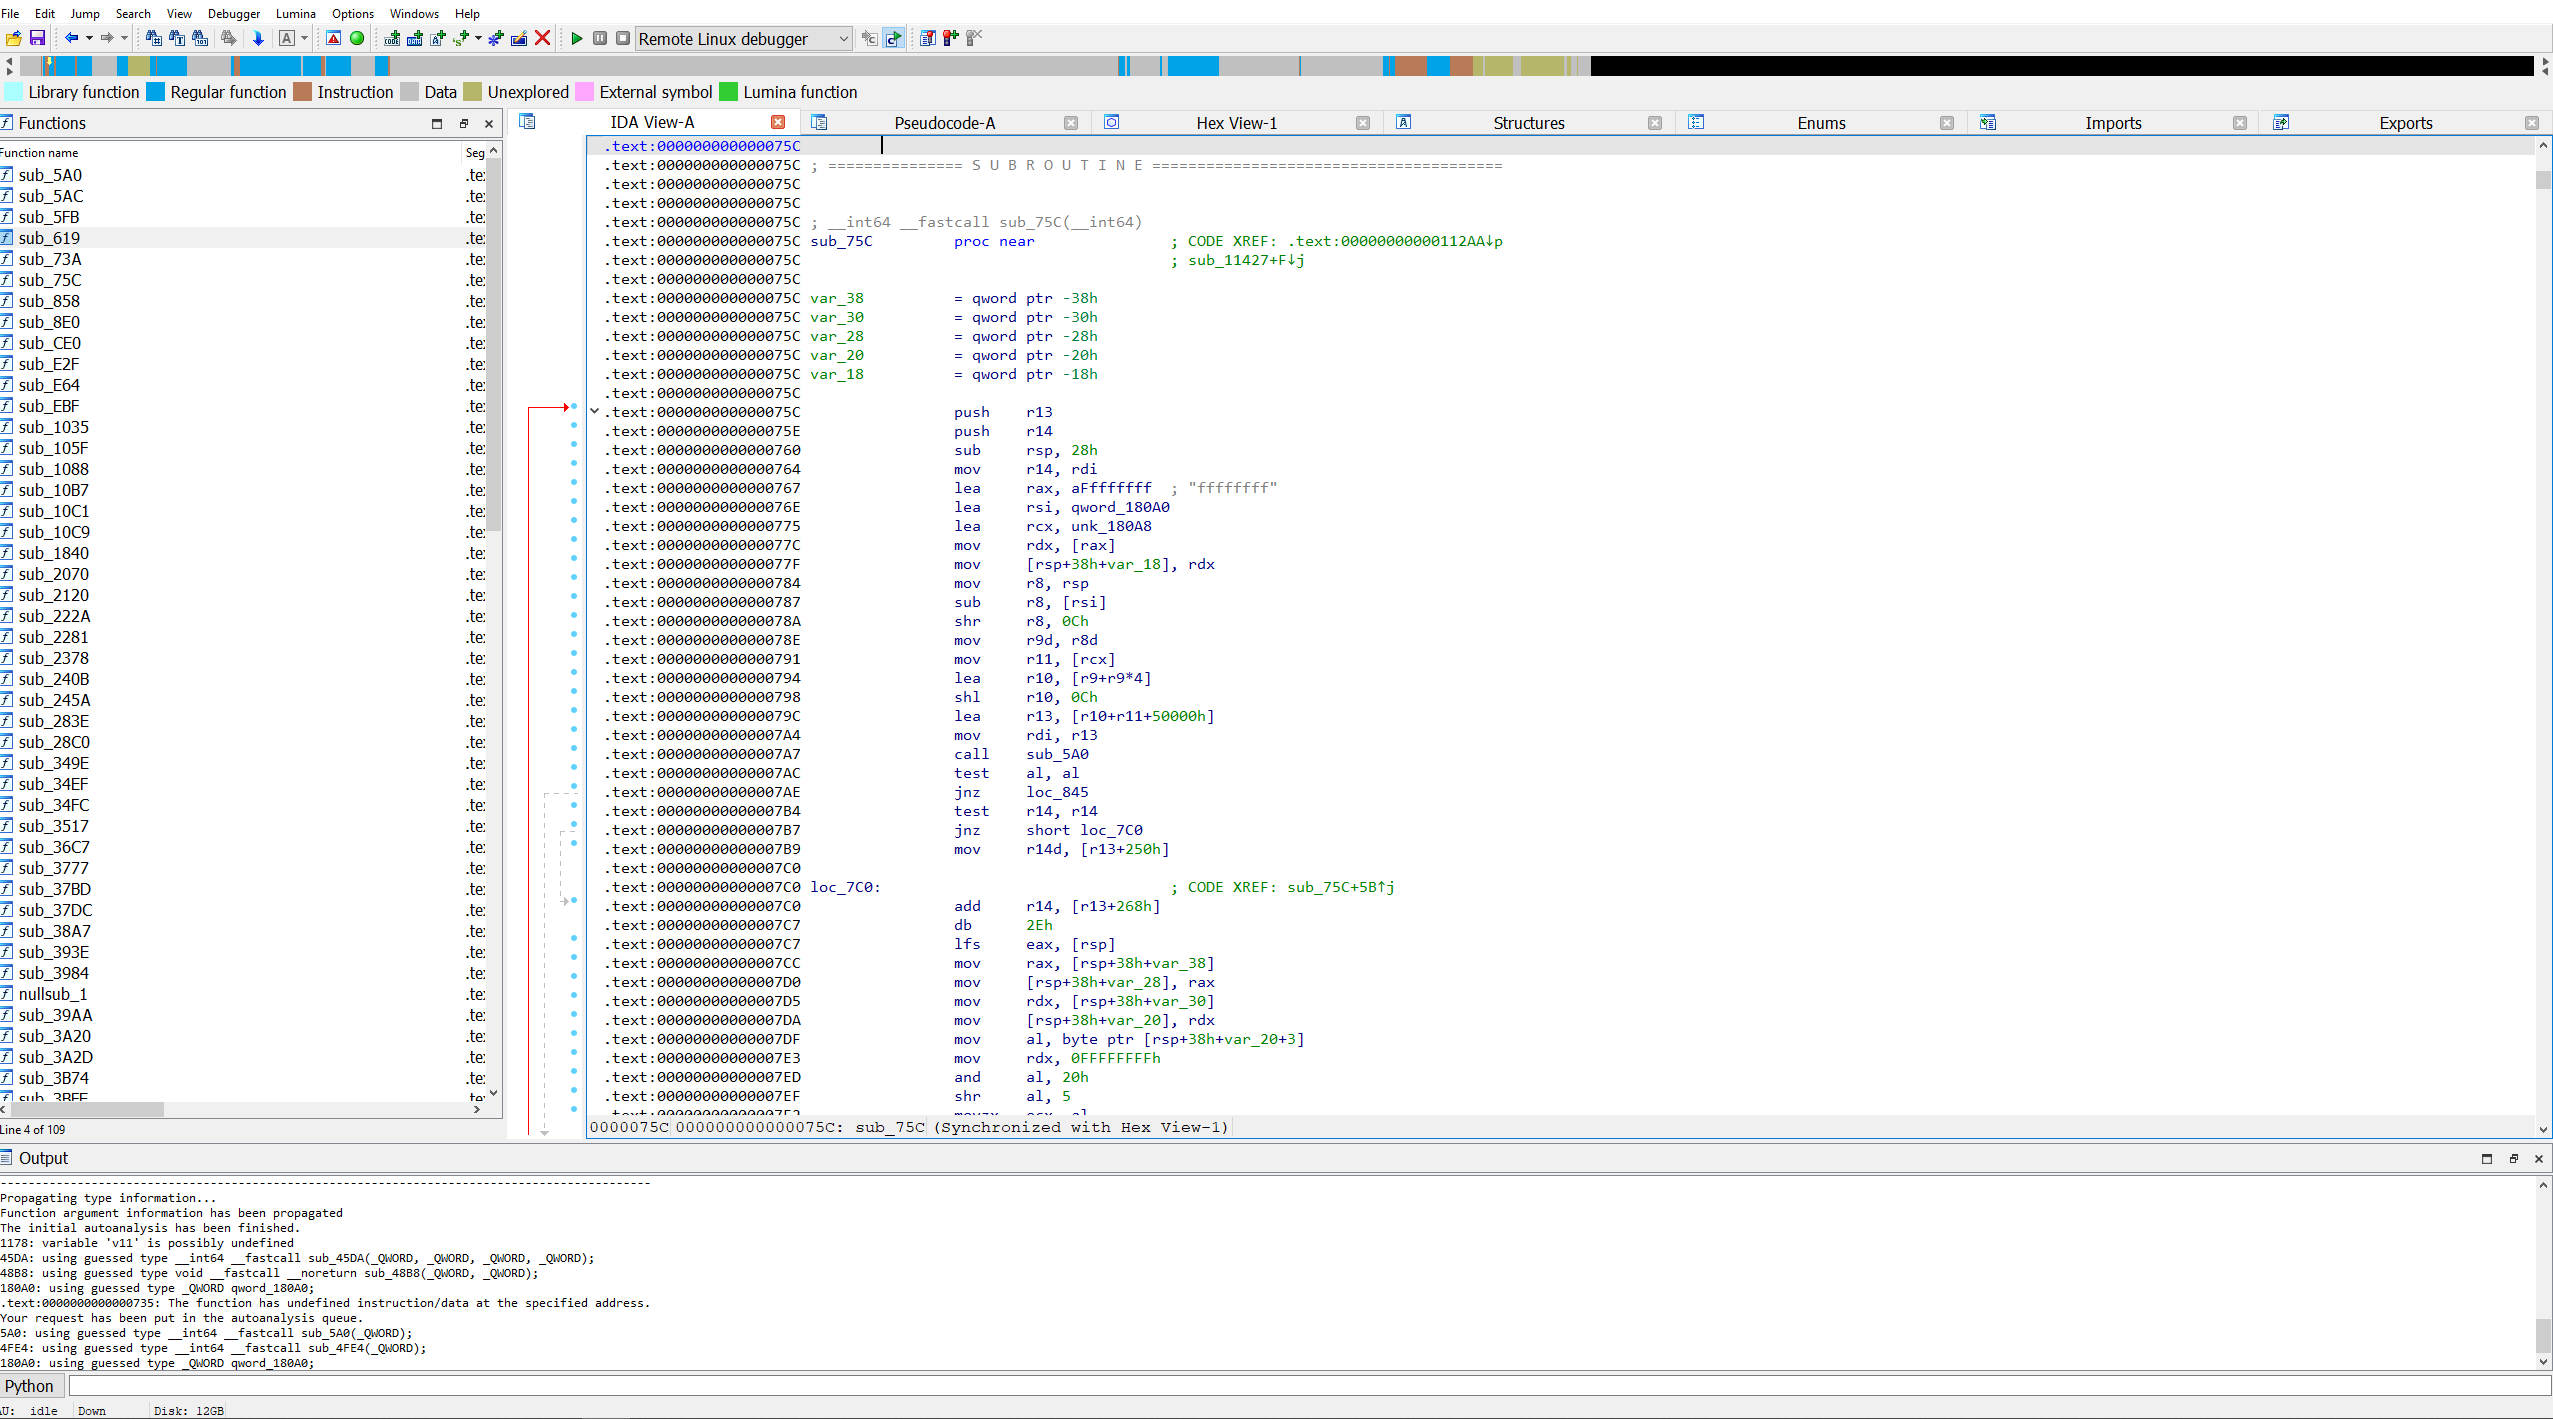 chip-red-pill/microcodedecryptor
Intel Atom 마이크로코드 업데이트를 복호화하고, 복구된 RC4 키로 XuCode를 언패킹하여 하드웨어 보안 연구를 위한 내부 CPU 마이크로코드 구조를 드러냅니다.
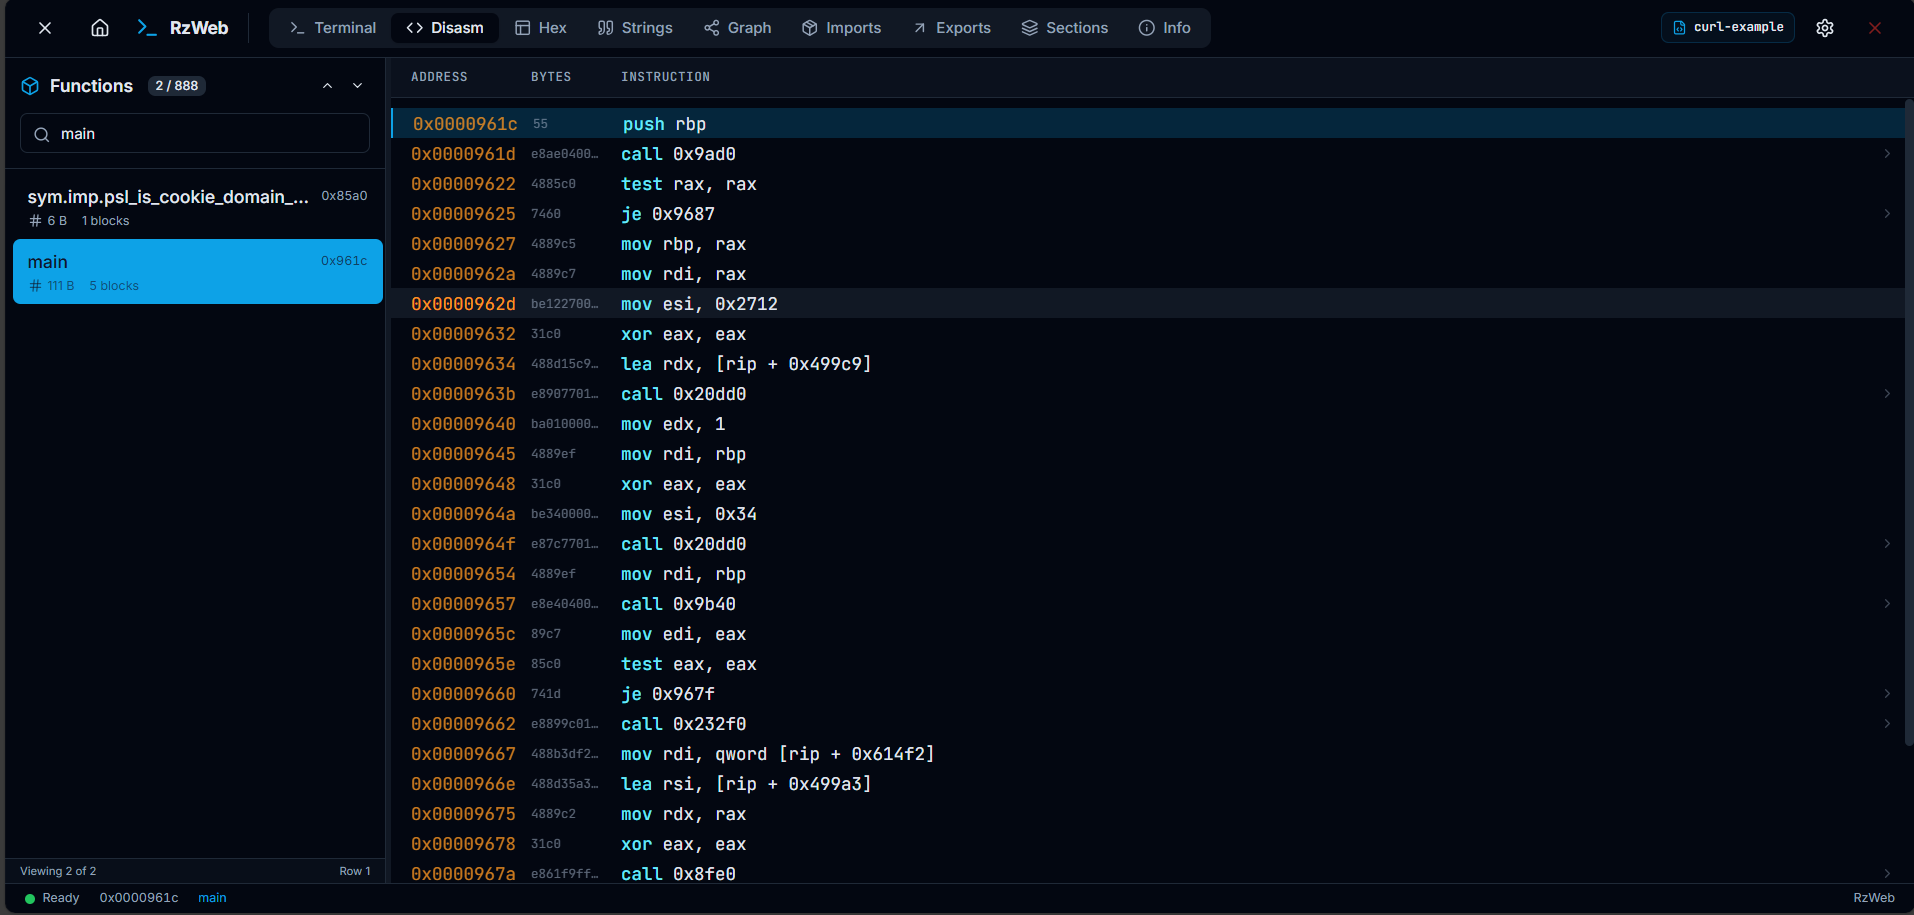 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.
 hasherezade/tiny_tracer
Intel Pin 기반 트레이서로, API 호출, 시스템 호출 및 명령어를 추적하며 안티디버그 우회 기능을 갖추고 있어 패킹된 바이너리의 악성코드 분석 및 리버스 엔지니어링에 사용됩니다.