Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
rzweb — Rizin 기반의 완전한 브라우저 기반 리버스 엔지니어링 플랫폼으로, WebAssembly를 통해 전적으로 클라이언트 측에서 실행됩니다. | Kitploit

도구/GitHubGitHub/indalok/rzweb
Static AnalysisDynamic Analysis (Sandboxing)Reverse EngineeringDebuggersWeb SecurityBinary AnalysisLearning & EducationFirmware Analysis
GitHubindalok/rzweb

rzweb

Rizin 기반의 완전한 브라우저 기반 리버스 엔지니어링 플랫폼으로, WebAssembly를 통해 전적으로 클라이언트 측에서 실행됩니다.

저장소 보기
738736518일 전Kitploit 검토 완료
웹사이트
공유

RzWeb

지원 및 토론

지원

BrowserStack Sentry Mintlify OSS 프로그램 Snyk Ona로 빌드

RzWeb은 WebAssembly로 컴파일된 Rizin을 위한 브라우저 UI입니다. 바이너리를 끌어다 놓으면 됩니다. 분석은 이 머신에서 이루어집니다. Rizin은 Web Worker에서 실행되므로 WASM이 로드되는 동안 페이지가 멈추지 않습니다. 명령이 반환될 때까지 aaa가 해당 워커를 계속 점유합니다.

열린 각 바이너리는 하나의 컨텍스트입니다. 아티팩트 바이트, 현재 .rzdb, 그리고 짧은 리비전 기록이 IndexedDB에 저장됩니다. 홈에서는 해시를 이어서 재개하거나 같은 파일에 대해 새 컨텍스트를 시작할 수 있습니다. 탭 하나가 워커 하나입니다. 탭을 닫으면 해당 코어도 종료됩니다.

WASM 빌드는 rzwasi에서 가져옵니다. 기본 Pages WASM에는 jsdec나 rz-ghidra가 없습니다. 디컴파일러 뷰는 빌드에 포함된 경우 pdg, pdd, pdc를 사용하고, 그렇지 않으면 asm.pseudo와 함께 pdf를 사용합니다.

MCP 서버는 mcp/에 있습니다. 동일한 wasm, 디스크 상의 컨텍스트입니다. 아무 MCP 클라이언트든 이를 가리키게 하면 됩니다. 해당 폴더를 참고하세요.

소개된 곳

  • The Hacker News 주간 요약, 2026년 1월, 사이버보안 도구 부문
  • Programmer Weekly 284호, 2026년 1월 22일, 도구 부문

IndAlok%2Frzweb | Trendshift

스크린샷

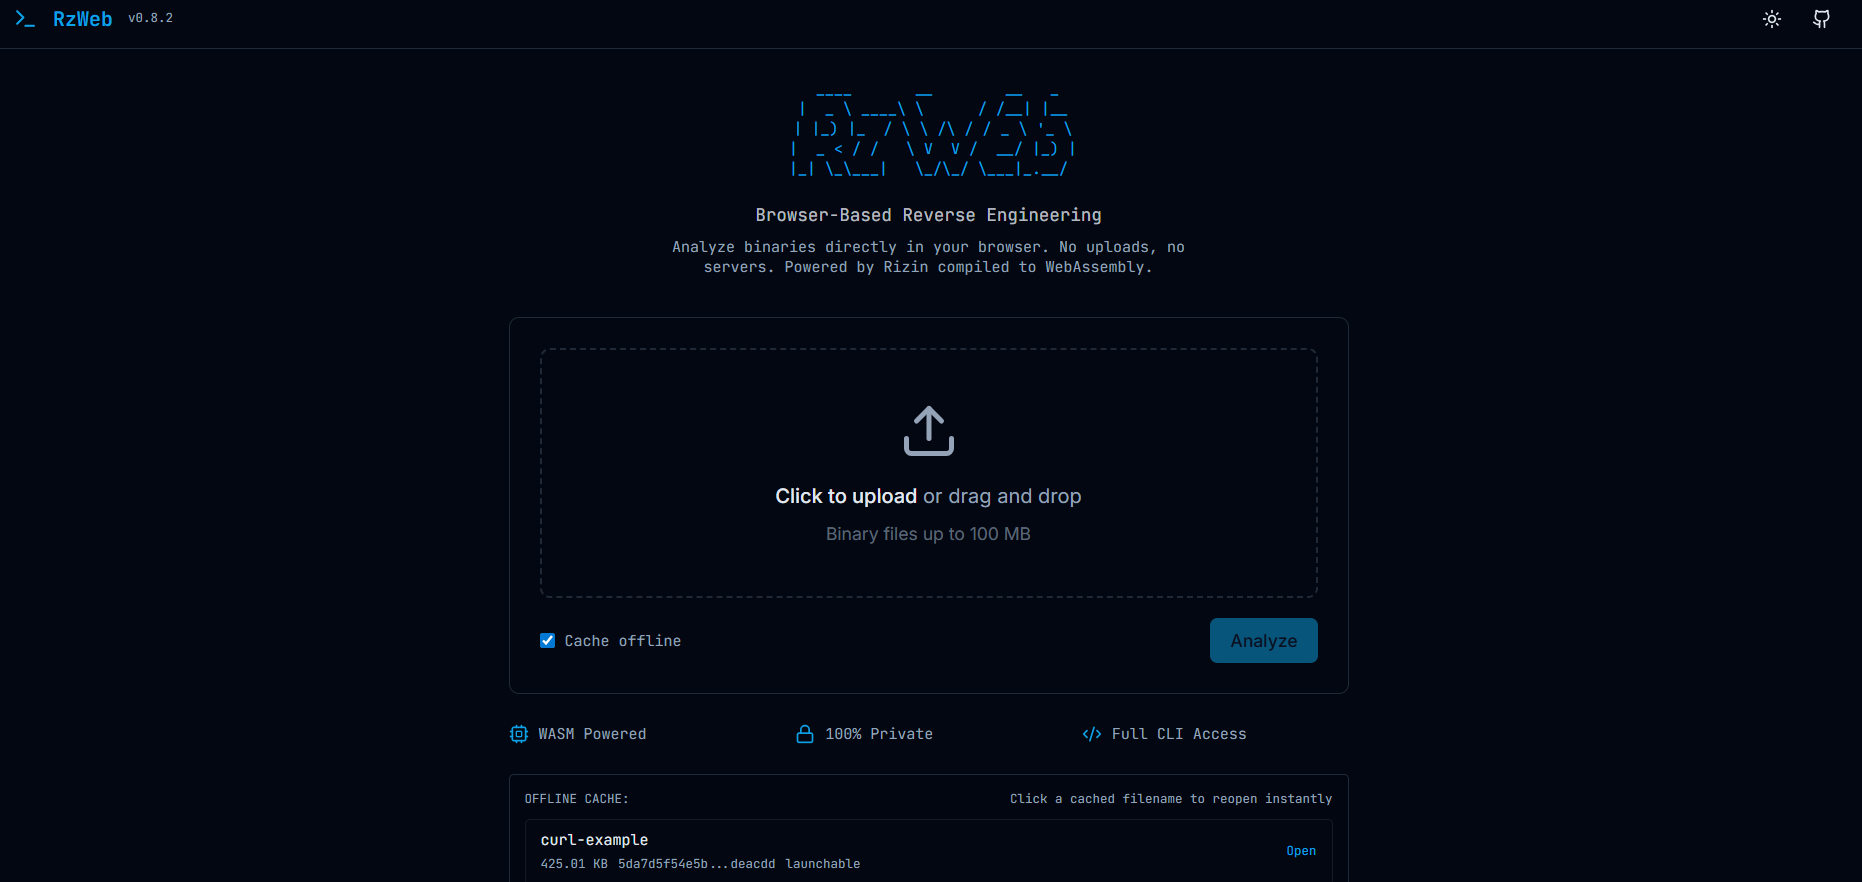
홈페이지

홈페이지

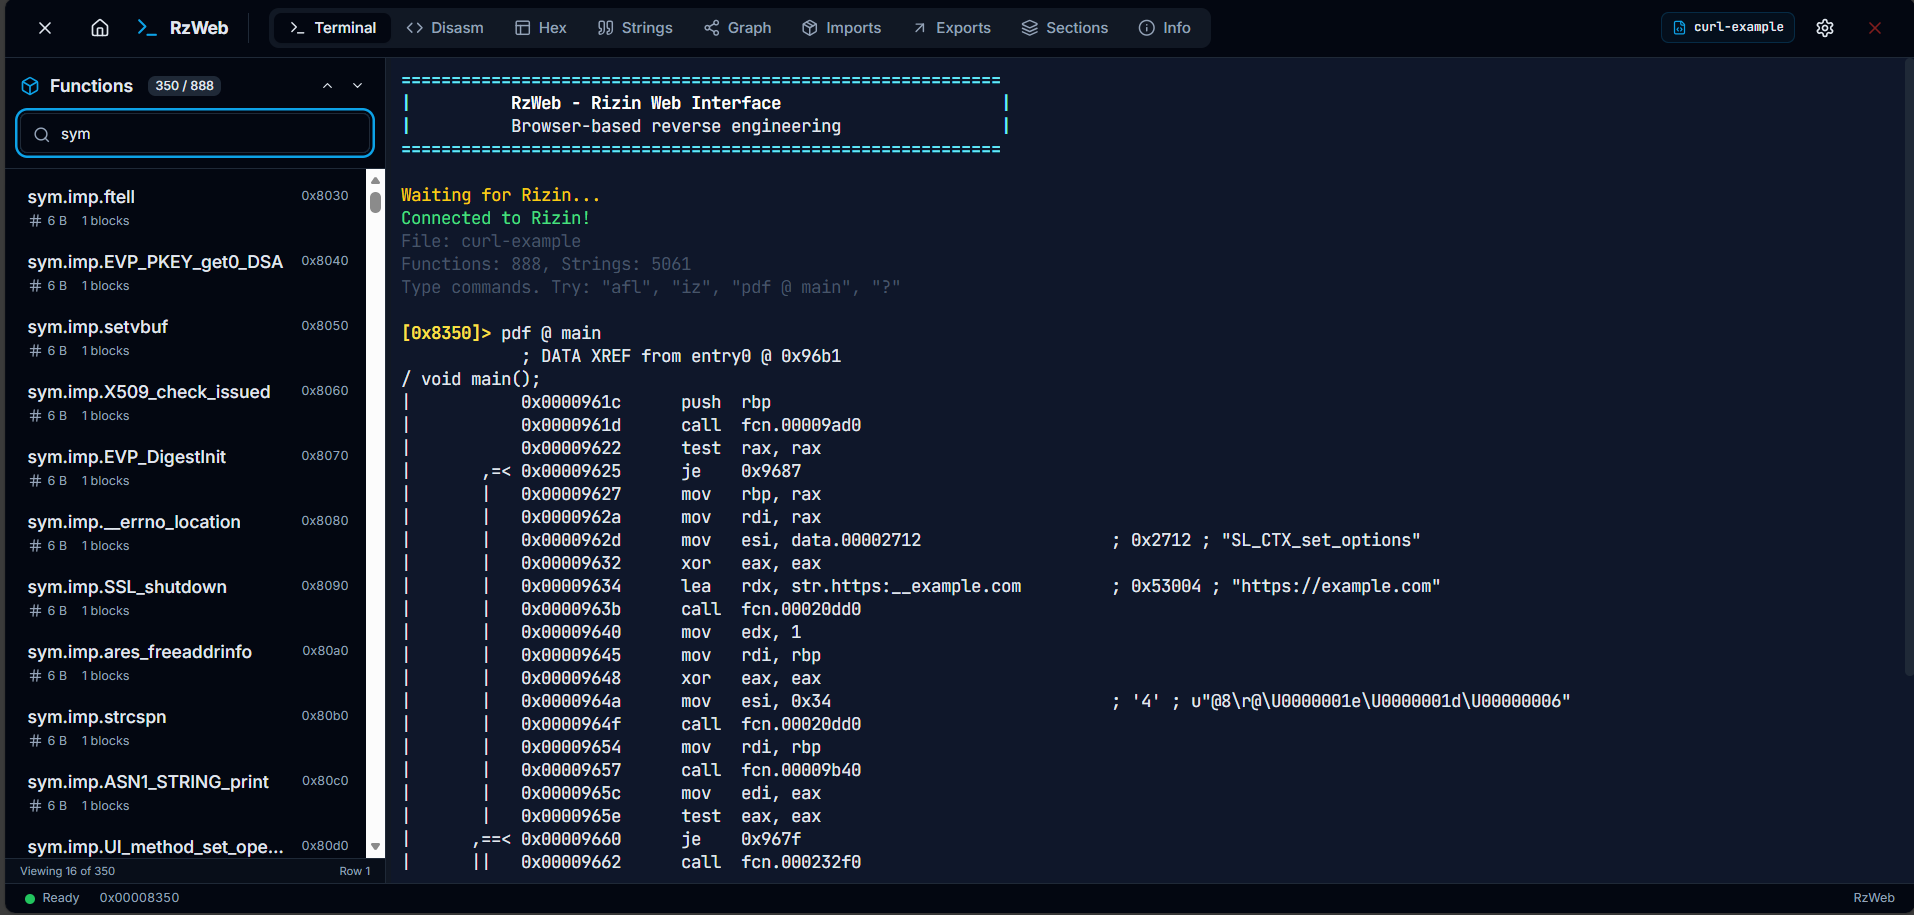
터미널

터미널

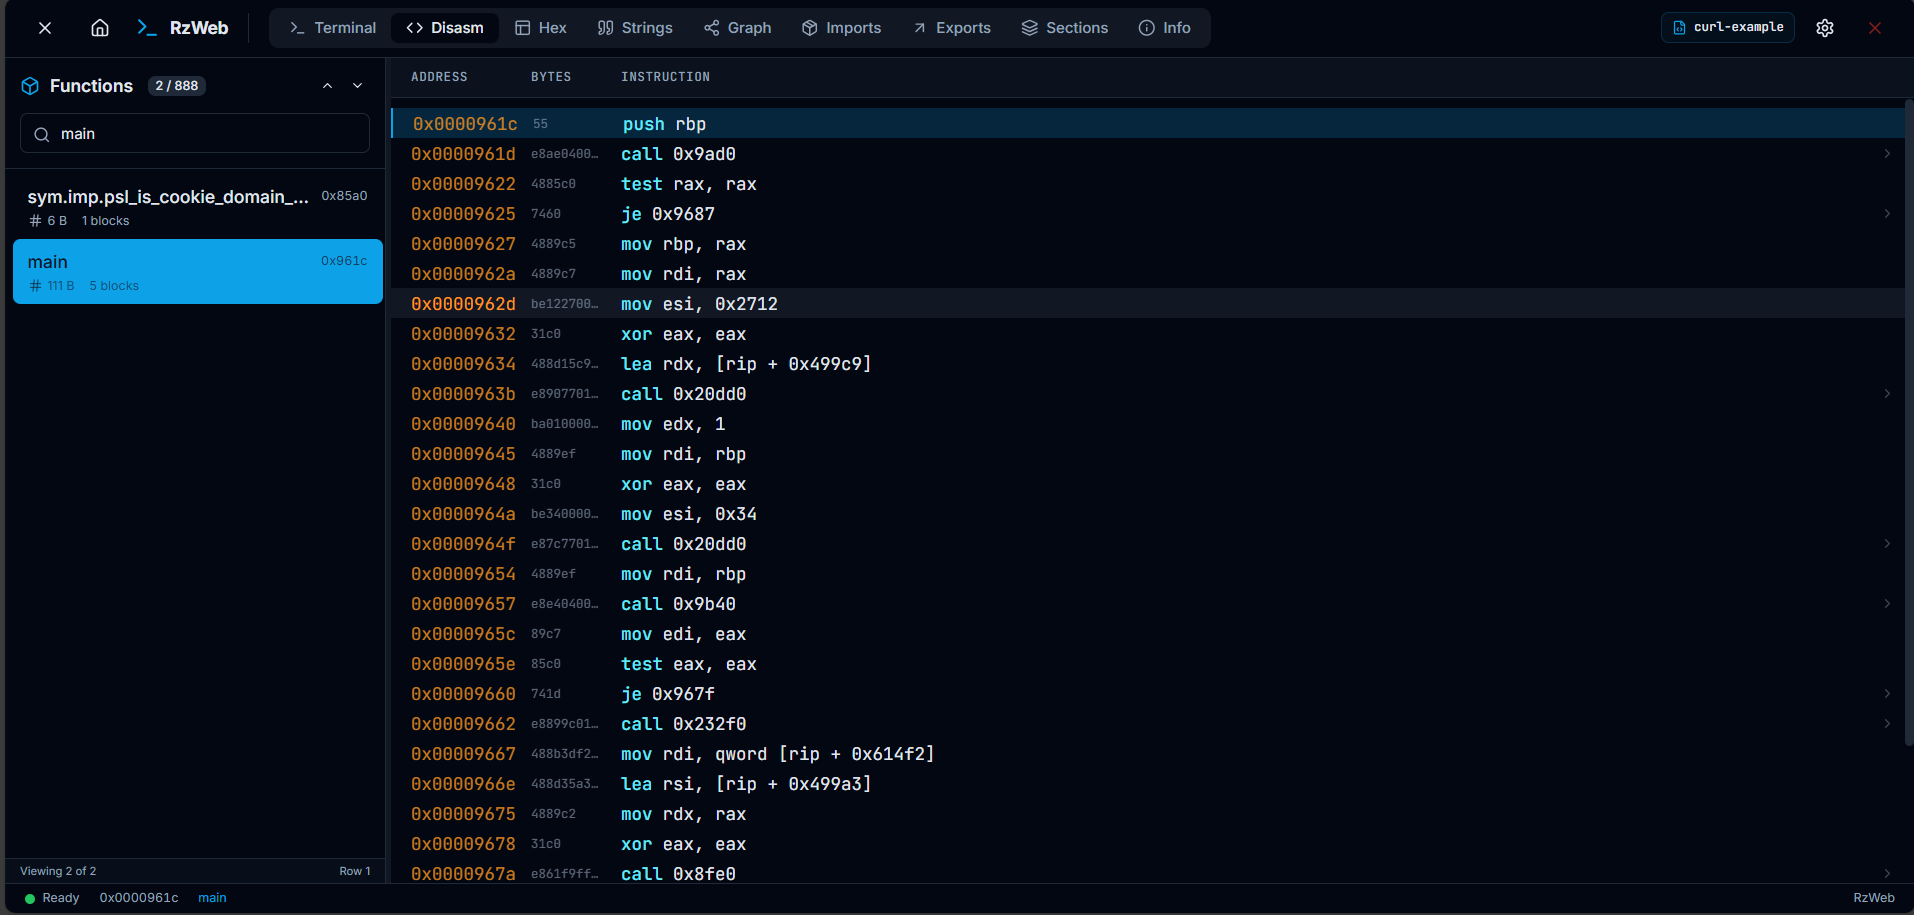
디스어셈블리

디스어셈블리

디컴파일러

디컴파일러

교차 참조

교차 참조

제어 흐름 그래프

그래프

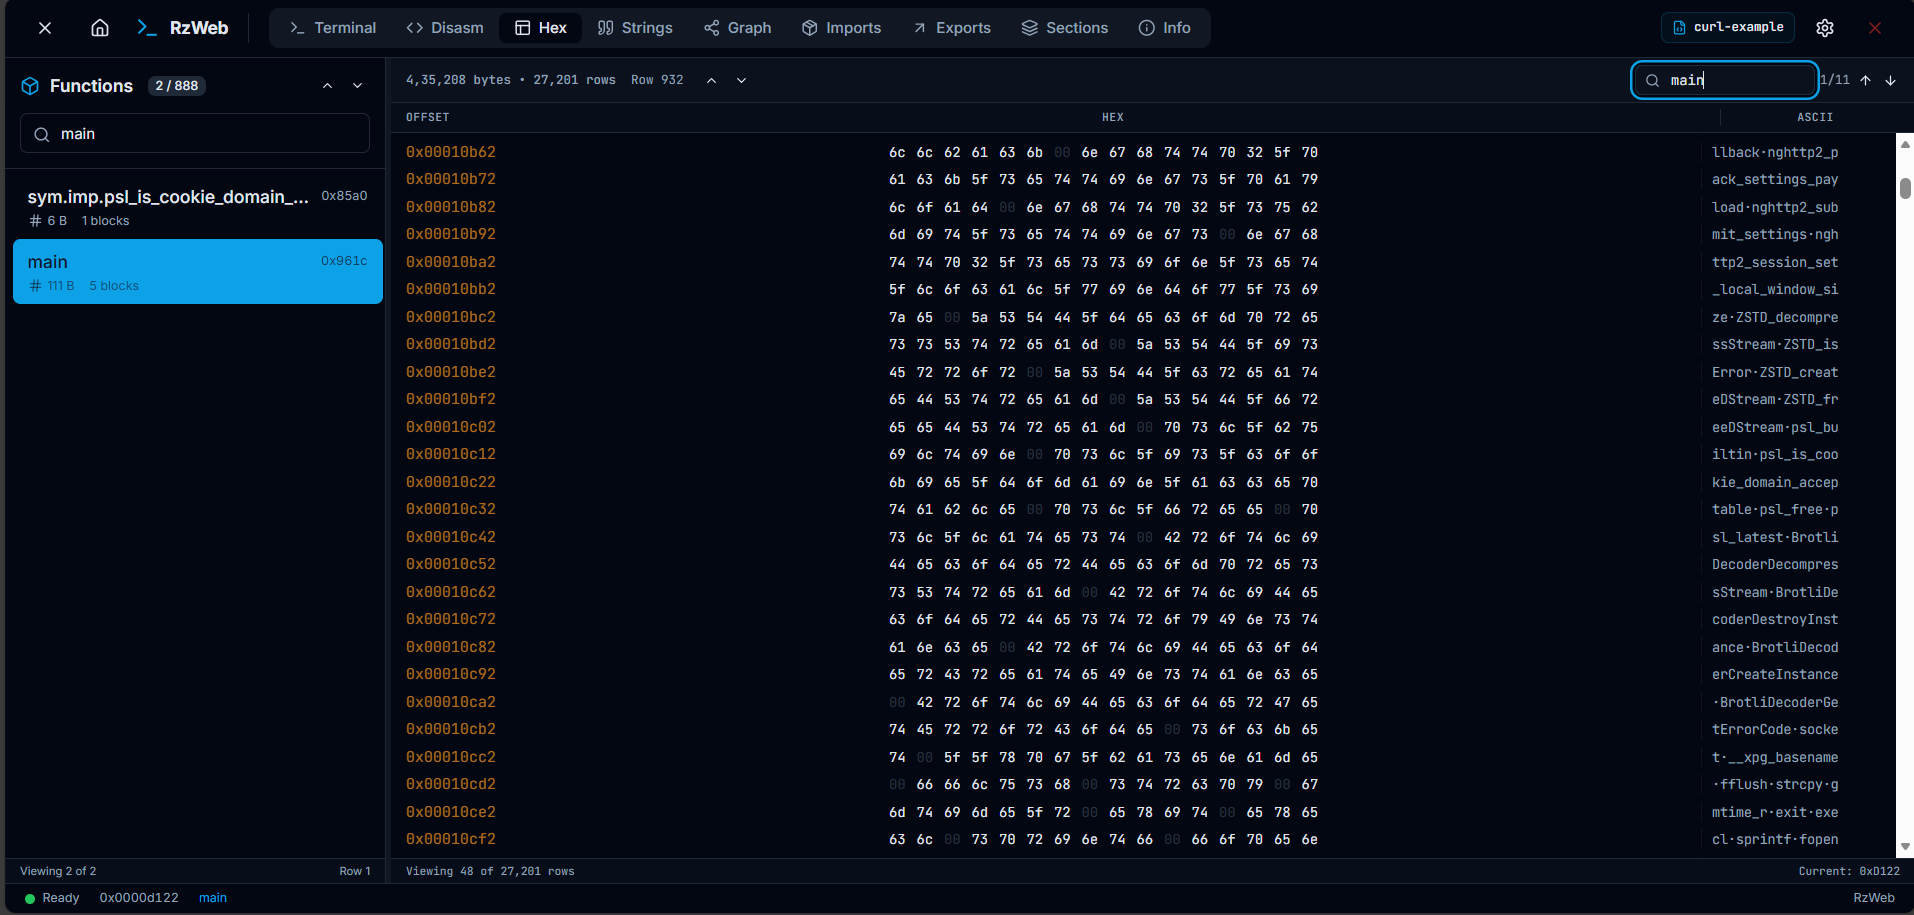
헥스 덤프

헥스 덤프

문자열

문자열

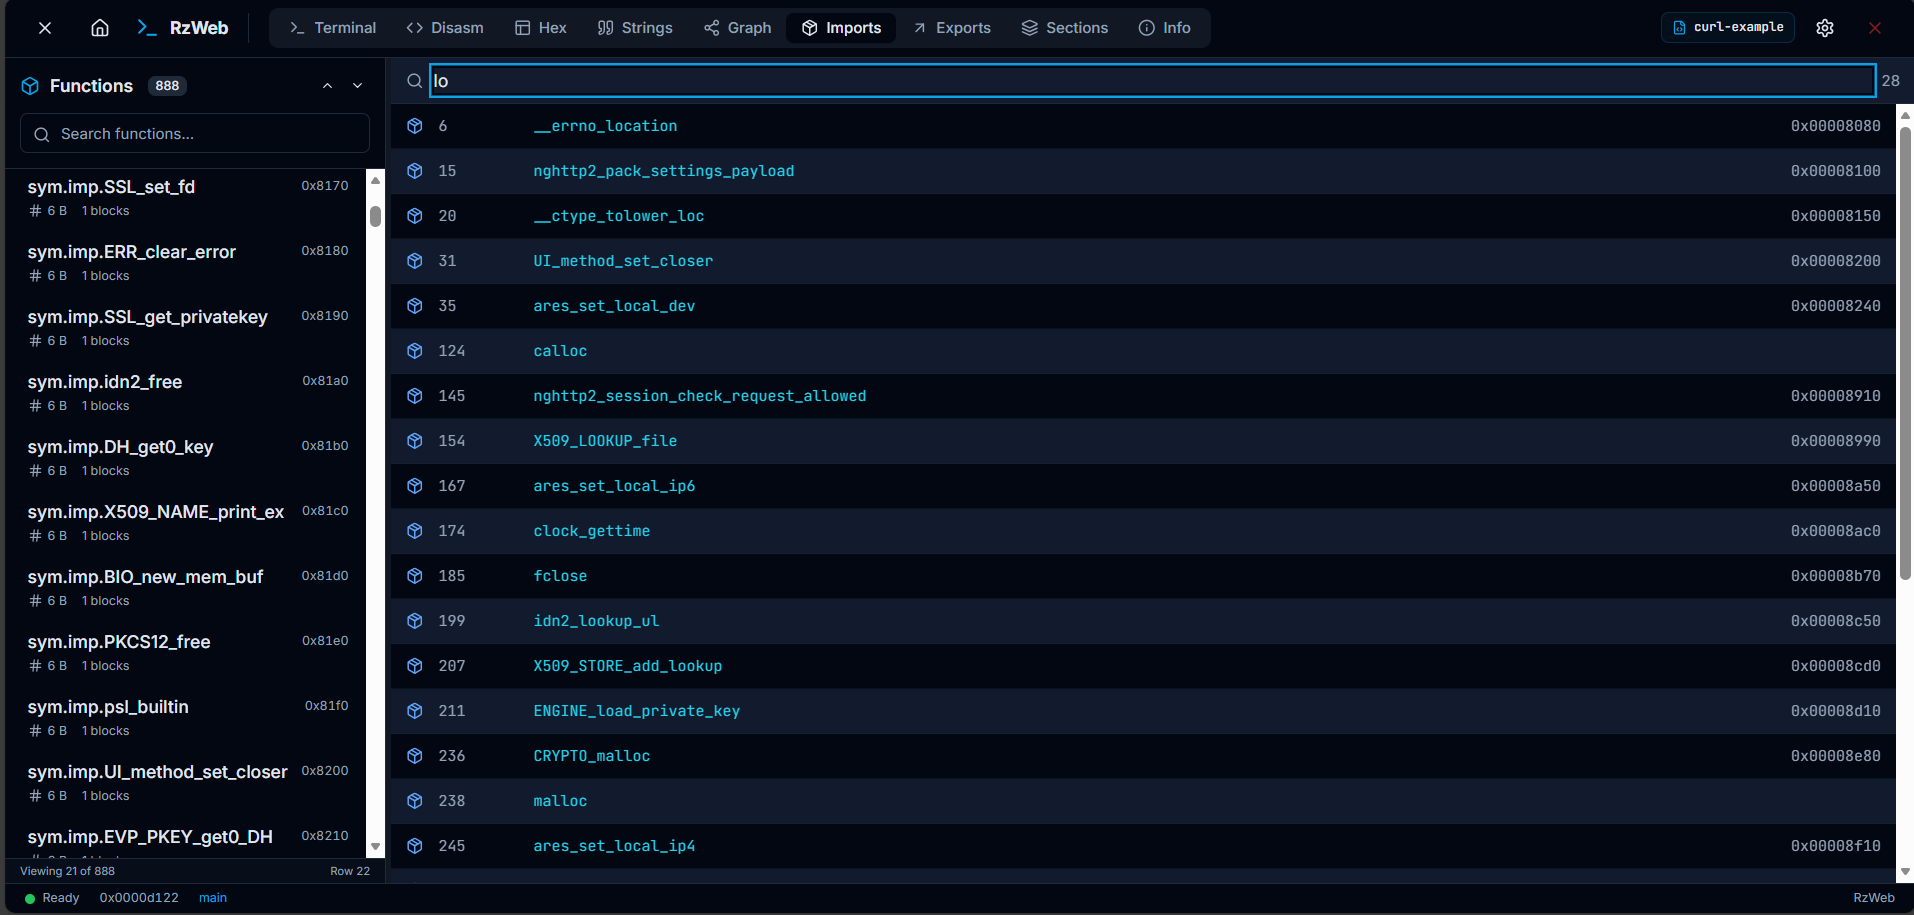
임포트

임포트

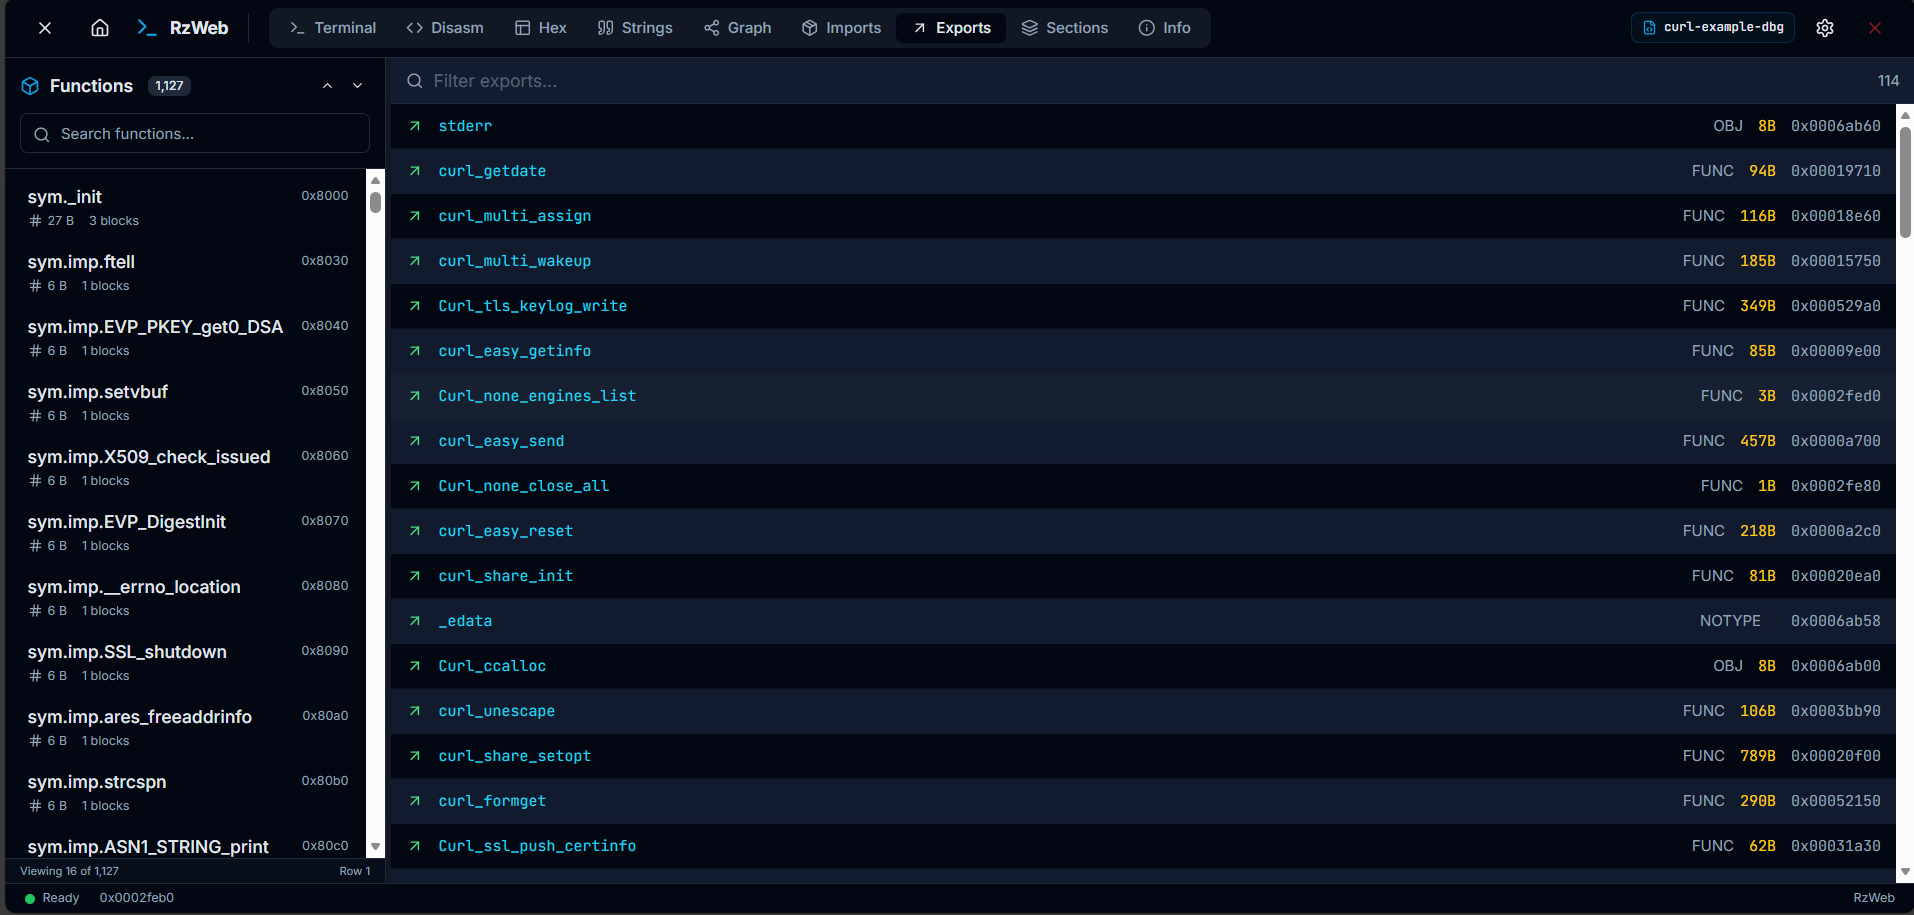
익스포트

익스포트

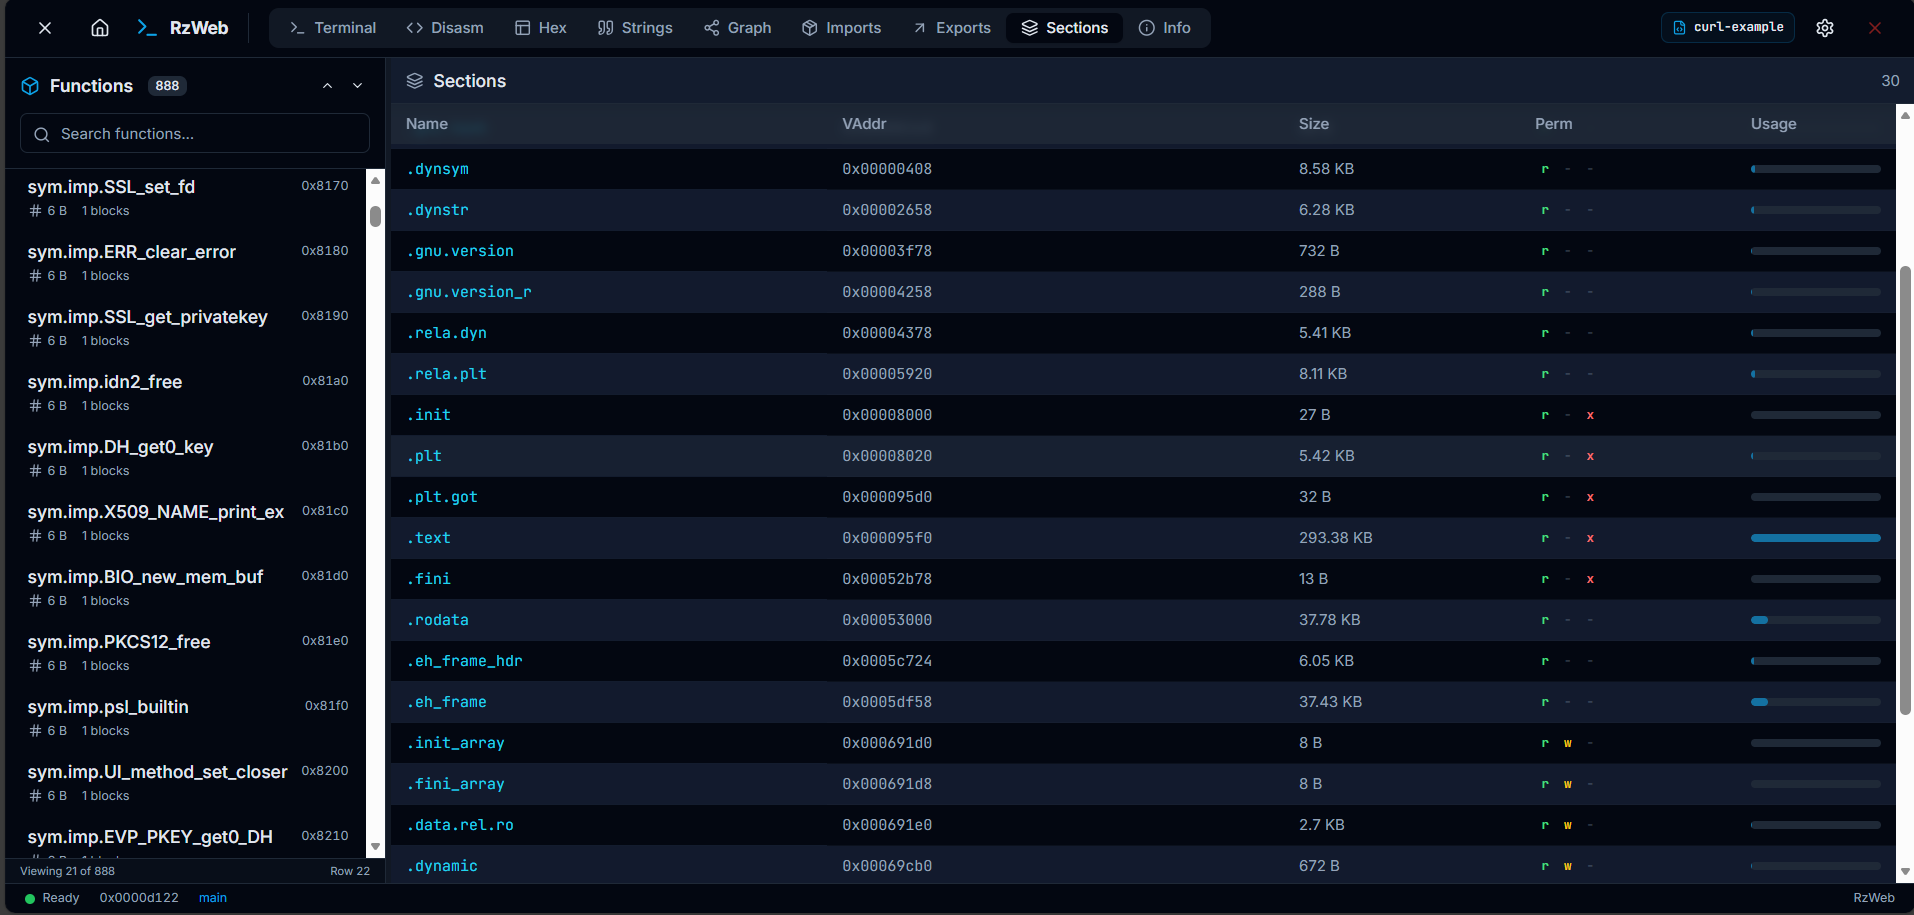
섹션

섹션

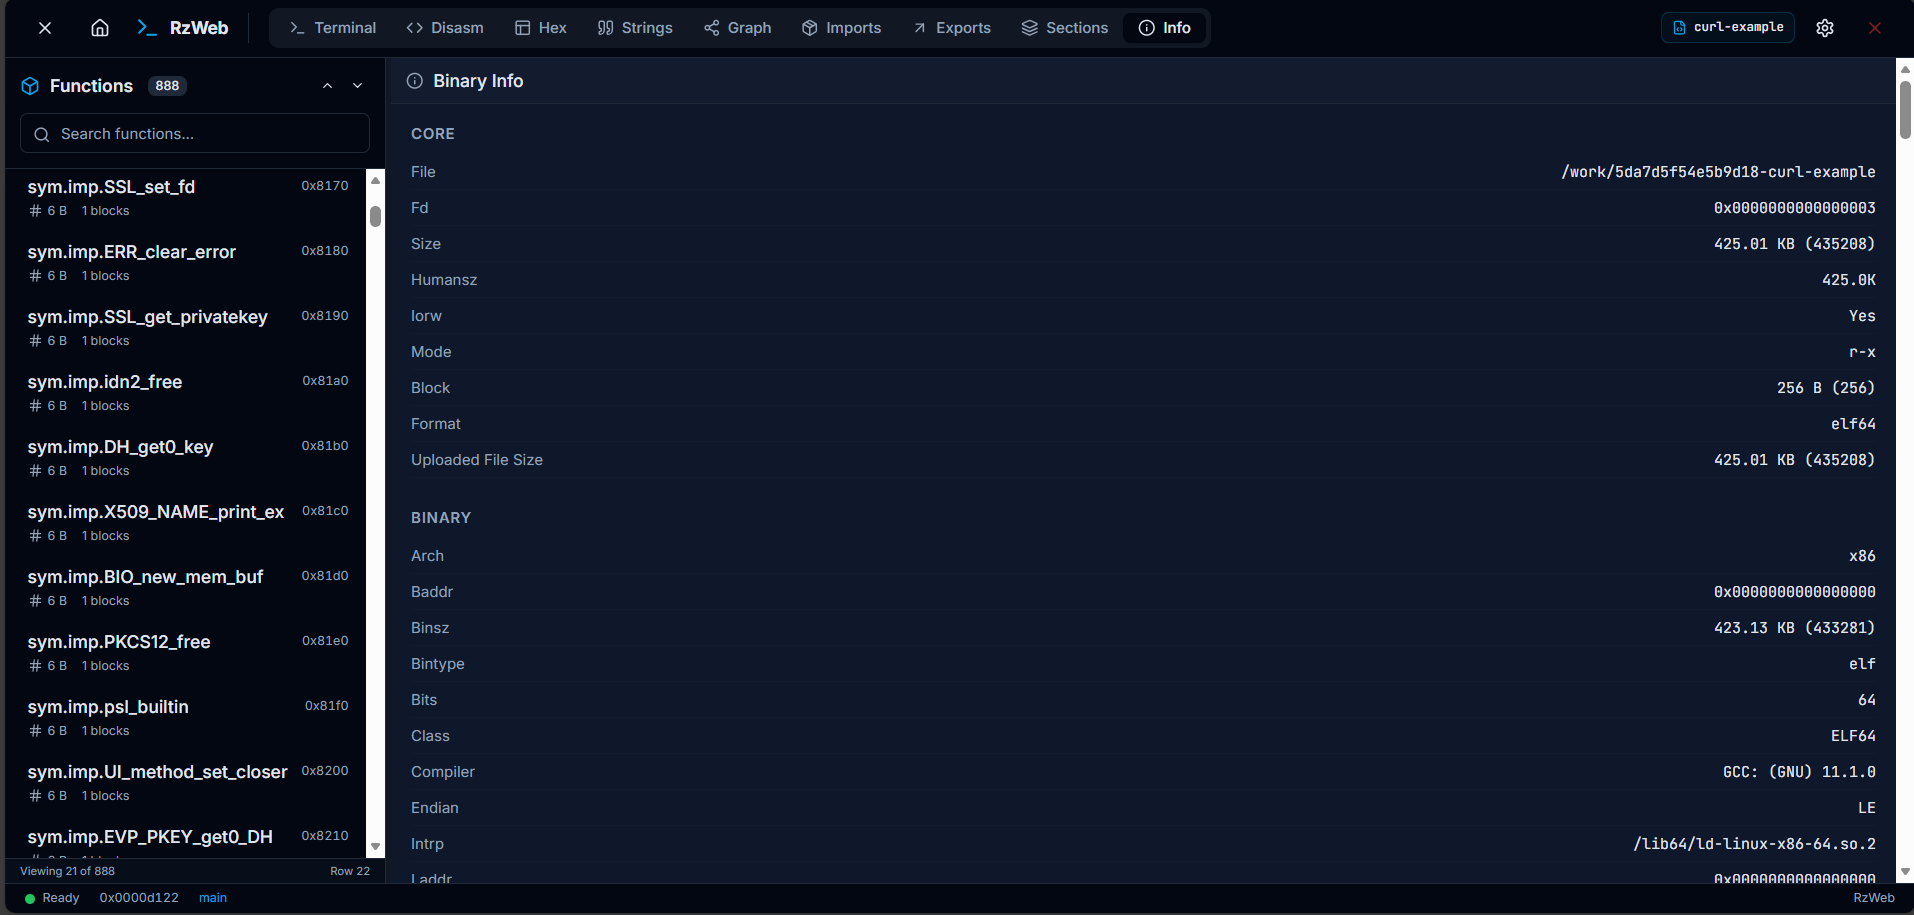
바이너리 정보

바이너리 정보

앱에 포함된 기능

  • 탭, 각 탭마다 자체 워커
  • 카탈로그 자동완성이 있는 터미널
  • 디스어셈블리, 디컴파일러, xrefs, CFG, 헥스, 문자열, 임포트, 익스포트, 섹션, 바이너리 정보
  • 스크립트 뷰 (rizin cmd 또는 동기 rz API를 사용하는 JS)
  • 테마. 터미널과 그래프가 활성 테마를 따름
  • 팔레트 (Ctrl/Cmd+K) 및 뷰 단축키 (Alt+1..9)
  • 스냅샷, 기록, 그리고 바이너리를 내장하는 RZWEBPRJ 내보내기
  • 헥스 및 쓰기 모드 패치 후 파일 저장

포맷은 번들된 Rizin 빌드가 열 수 있는 것이면 무엇이든 됩니다. ELF, PE, Mach-O, raw 덤프.

작동 방식

  1. 앱을 엽니다.
  2. 바이너리를 끌어다 놓습니다. 이전 컨텍스트를 재개하거나 새로 시작합니다.
  3. 워커가 파일을 마운트합니다. 분석은 해당 탭에서 작업으로 실행됩니다.
  4. 복사본이 필요할 때 스냅샷을 찍거나 RZWEBPRJ를 내보냅니다. 기록은 열린 파일에 이전 .rzdb를 적용합니다.

파일은 기기에 남습니다. WebAssembly 메모리와 IndexedDB만 사용합니다. 아무것도 업로드되지 않습니다.

제한 사항

  • 브라우저에는 ptrace가 없습니다.
  • 라이브 컨텍스트당 하나의 RzCore만 존재합니다. 해당 워커는 aaa가 반환될 때까지 다른 명령을 받을 수 없습니다.
  • 취소는 단계 사이(aa 다음 aaa/aaaa)에서만 동작합니다. 명령 실행 중간에는 안 됩니다.
  • 복원에는 로드한 wasm에 rzweb_apply_project가 필요합니다. 구버전 dist는 Po로 폴백하고 알림을 표시합니다.
  • jsdec는 옵트인 rzwasi 빌드입니다. VITE_WASM_BASE_URL을 해당 dist로 지정하세요. 기본 Pages 빌드로 만들지 마세요.

수동 점검

Vitest는 rizin.wasm을 로드할 수 없습니다. wasm을 게시한 후 다음을 직접 클릭해 확인하세요:

  • 탭 두 개. A에서 이름을 바꾸고 B로 전환했다가 다시 돌아옵니다. 이름 변경이 여전히 A에 있습니다.
  • Home에서 콜드 RZWEBPRJ.
  • 기록에서 이전 스냅샷 복원.
  • 깊이 2 작업 배너. aa와 aaa 사이에서 취소.
  • rzweb_apply_project가 없으면 apply-project 알림이 표시됩니다.

로컬에서 실행하기

Node 20.19+ 또는 22.12+. Ubuntu apt nodejs는 18입니다. 그러면 Vite가 crypto.hash is not a function으로 죽습니다. 저장소는 .nvmrc에 22를 고정합니다.

node -v가 여전히 v18을 출력한다면:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

~/.bashrc에 해당 export를 넣어 새 터미널에서도 유지되도록 하세요.

cd rzweb
node -v
npm install
npm run dev

node -v는 v22를 출력해야 합니다. http://localhost:3000을 여십시오. 기본 wasm은 GitHub Pages rzwasi 빌드입니다. 로컬 dist를 테스트하는 경우가 아니라면 VITE_WASM_BASE_URL을 설정하지 않은 채로 두십시오.

커뮤니티

Telegram

IndAlok이 제작했습니다. Rizin으로 구동됩니다.

이 프로젝트는 BrowserStack으로 테스트되었습니다.

라이선스

라이선스: LGPL-3.0

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    373
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    322
  • 5

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    251

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →