
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천
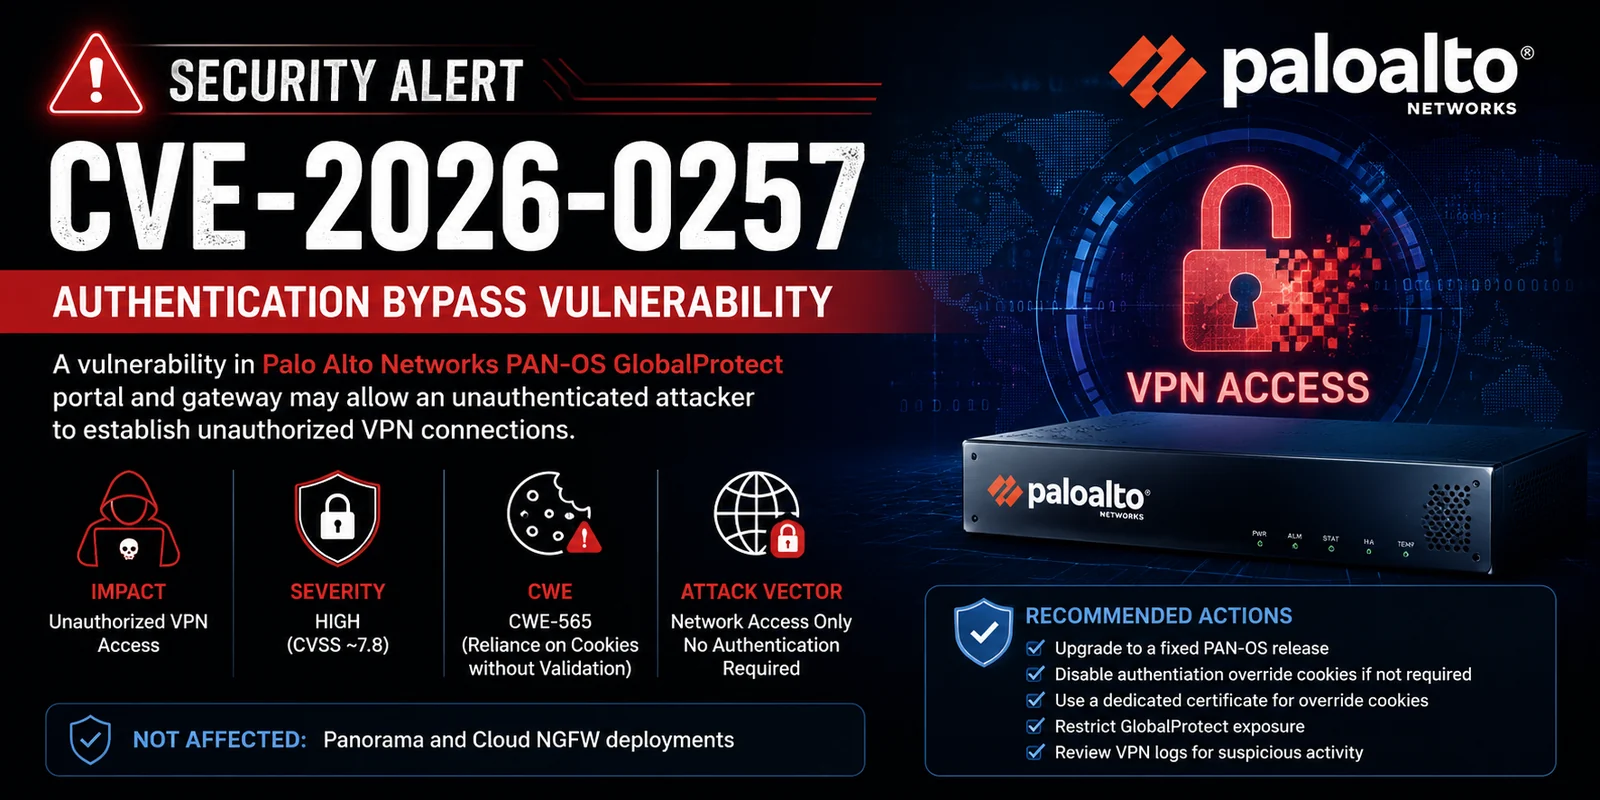
 0xredash/cve-2026-0257
CVE-2026-0257에 대한 Python 익스플로잇으로, GlobalProtect 인증 재정의 쿠키를 위조하여 PAN-OS 포털 및 게이트웨이 인증을 우회하고 무단 VPN 접속을 수립합니다.
 justlce/cve-2016-6210-exploit
OpenSSH 사용자 이름 열거 - CVE-2016-6210
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
CVE-2025-2825에 대한 인증 우회 PoC – CrushFTP 10.x 익스플로잇
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: 부적절한 초대 토큰 검증을 통한 무단 조직 등록
 und3sc0n0c1d0/cve-2022-40684
취약점 CVE-2022-40684(FortiOS / FortiProxy / FortiSwitchManager - 관리 인터페이스의 인증 우회)를 악용하기 위한 유틸리티.
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry 인증 우회 및 원격 코드 실행 취약점(CVE-2026-10520, CVE-2026-10523)에 대한 개념 증명 탐지 도구입니다. 시스템 명령을 실행하고 취약한 배포 환경을 검증하기 위해 조작된 API 요청을 전송합니다.
 ap0dexme0/cve-2026-49869
Kestra 인증 우회 취약점 점검기
 7ragnarok7/cve-2021-3754
CVE-2021-3754에 대한 취약점 세부 정보 및 익스플로잇
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics(3.4.0–3.4.1.1) 인증 우회. Python 도구 - 단일 및 다중 대상 스캔, 스레드 워커, TXT 보고서. 승인된 테스트 전용. 관리자: mürrez.
 st4rburn/public-passwd
CVE-2026-46333 및 CVE-2026-31431을 사용하여 모든 사용자의 비밀번호를 변경하세요.
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: 관리 웹 인터페이스의 인증 우회 (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
CVE-2020-25200 익스플로잇: 반복적인 로그인 시도 후 HTTP 응답 코드 변경을 분석하여 유효한 Pritunl VPN 사용자 이름을 열거합니다.
 murrez/cve-2026-14378
CVE-2026-14378에 대한 Python PoC 스캐너 및 익스플로잇 도우미로, DevKit Pro WordPress 플러그인에서 위조된 original_user_id 쿠키를 통한 인증되지 않은 관리자 세션 탈취 취약점입니다.
 sergiovks/ssh-user-enum-python3-cve-2018-15473
Python3 기반 SSH 사용자 열거 도구, CVE-2018-15473, 이 익스플로잇(https://www.exploit-db.com/exploits/45939)의 코드를 python2 대신 python3에서 작동하도록 업데이트했습니다.
 arensballiu/flowise-cve-2025-58434-passwordreset
Flowise AI ≤ 3.0.5에 대한 인증되지 않은 비밀번호 재설정 익스플로잇. /api/v1/account/forgot-password 엔드포인트를 악용하여 사전 인증 없이 모든 사용자의 비밀번호를 변경한다. 개념 증명 스크립트와 완화 지침을 포함한다.
 pingport80/cve-2019-17240
CVE-2019-17240의 익스플로잇입니다.
 t54r/cve-2026-10795_poc
CVE-2026-10795에 대해 AI가 수정한 PoC - 교육 목적으로만 사용 - 소유한 랩에서만 사용 책임은 본인에게 있음 ;)








