
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천
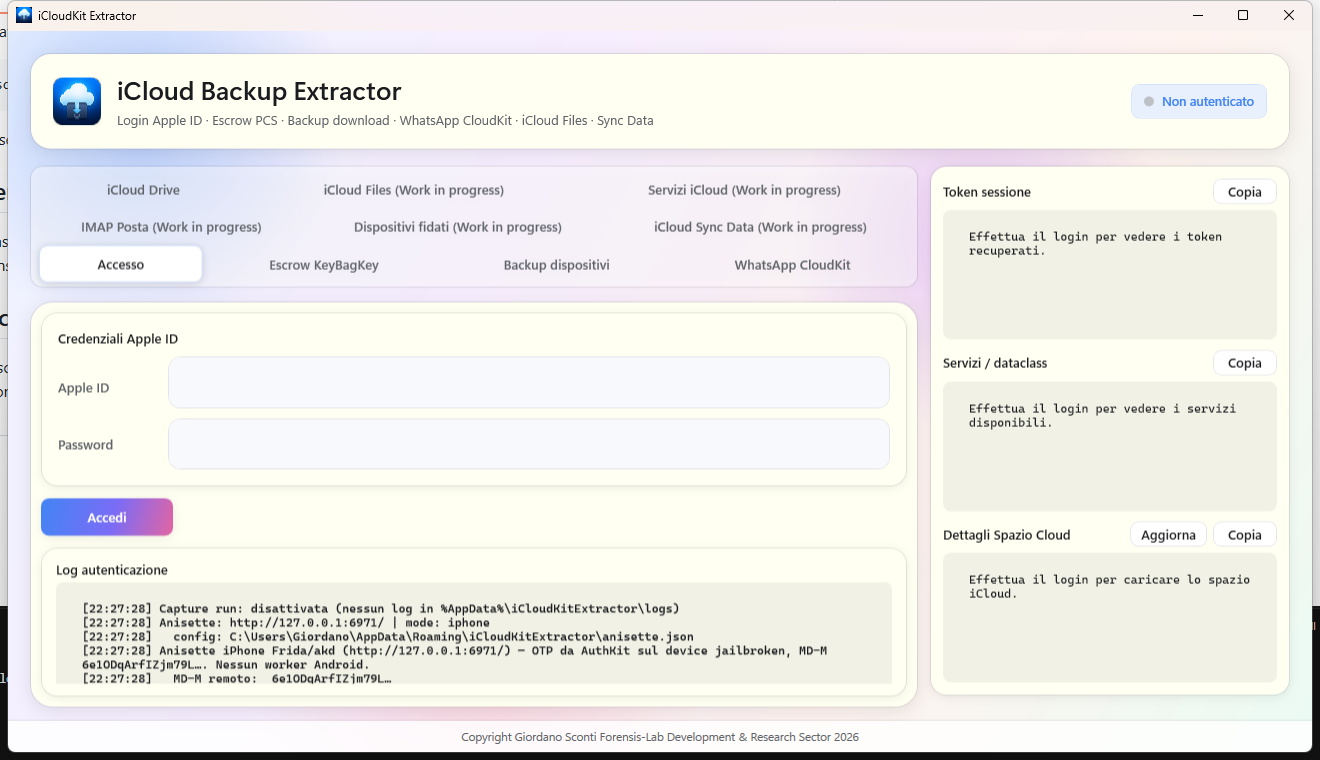
 giordanosconti/icloudkitextractor
iCloud 인증, CloudKit/MMCS 백업 다운로드, Octagon/PCS 복구(ADP, Recovery Key, Lockdown Mode)를 위한 실험적 .NET/WPF 포렌식 툴킷입니다. Forensis-Lab의 연구용 소프트웨어로, 매우 실험적이며…
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - 높음 8.1 - 인증된 POST /index.php - 2FA 우회
 nxploited/cve-2026-114509
Laravel TokenGuard의 비문자열 API 자격 증명을 통한 인증 우회
 ylianst/meshcentral
완전한 웹 기반 원격 모니터링 및 관리 웹사이트입니다. 설정을 완료하면 에이전트를 설치하고 로컬 네트워크 또는 인터넷을 통해 장치에 원격 데스크톱 세션을 수행할 수 있습니다.
 project-oak/oak
분산 시스템에서 데이터에 대한 의미 있는 제어.
 umarrehmansiddiqui/cve-2026-0073
Android adbd 무선 디버깅 TLS 인증 우회에 대한 개념 증명 익스플로잇으로, EC/RSA 키 유형 불일치를 이용해 인증 없이 원격 셸을 획득합니다.
 ericyoc/stego_provenance_defense
에이전트형 AI를 위한 스테가노그래픽 프롬프트 인젝션 방어로, 디코드 시점 출처 바인딩, HMAC 인증, MCP 신뢰 적용을 사용합니다.
 aix567/c-a-s
C.A.S-Exploit — CVE-2017-5689(Intel AMT 인증 우회)를 위한 Python 기반 보안 연구 및 개념 증명 툴킷으로, Shodan 검색, HTTP/WS-Management 테스트, 배치 스캔, 취약점 로깅 기능을 제공합니다.
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — EVP_PKEY_cmp 유형 혼동을 통한 Android ADB 데몬(adbd) TLS 인증 우회. EC/Ed25519 키 불일치를 이용해 WiFi를 통해 무단 셸 액세스 권한 획득. Android 14+용 PoC 익스플로잇.

 roxanne_ardary/e2eauth
엔드투엔드 암호화된 보관소 동기화, 로컬 우선 저장, 기기 관리, 임계값 소셜 복구를 지원하는 크로스 플랫폼 TOTP/HOTP 인증기 사양.
 ritwick7/sudostamp
Android 휴대폰의 지문으로 Linux 워크스테이션의 sudo를 승인하세요. LAN 전용이며, ECDSA 키는 휴대폰의 TEE를 벗어나지 않고 pam_rssh와 ssh-agent 프로토콜로 통신합니다.
 oscerd/cve-2026-85317
camel-http의 OAuth2 토큰 캐시가 scope, resource 및 토큰 엔드포인트를 무시하는 CVE-2026-85317을 재현하는 실행 가능한 Spring Boot 개념 증명(proof-of-concept)과 패치된 대조 버전입니다.
 orevim/cve-2026-18963-poc
CVE-2026-18963에 대한 개념 증명 및 취약점 검사기로, Keycloak reset-credentials 흐름에서 발생하는 인증되지 않은 계정 탈취 취약점입니다. 단일 파일 Python이며, 선택적 Playwright 브라우저 구성 요소가 포함되어 있습니다.
 oscerd/cve-2026-85301
Spring Boot와 Quarkus에서 영향을 받는 동작과 패치된 동작을 보여주는 Apache Camel camel-keycloak 발급자 검증 우회(CWE-287)에 대한 실행 가능한 개념 증명 재현기입니다.
 certifi/python-certifi
(Python 배포판) TLS 호스트의 신원을 확인하는 동안 SSL 인증서의 신뢰성을 검증하기 위해 엄선된 루트 인증서 모음입니다.
 eliavila10/win32_hash
Windows용 비밀번호 해싱 및 검증 라이브러리로, Windows CNG API(bcrypt)를 사용하여 Ada/SPARK로 작성되었으며 GNATprove로 증명되었습니다.
 sigstore/root-signing
클라이언트에 Sigstore 신뢰 루트(trusted_root.json)를 안전하게 전달하는 TUF 저장소를 유지 관리하며, 키홀더 임계값 서명, KMS 온라인 서명, 자동 게시를 사용합니다.
 oscerd/cve-2026-84178
CVE-2026-84178에 대한 실행 가능한 개념 증명(PoC) 재현기로, Apache Camel camel-oauth의 인증 코드 콜백에서 state를 검증하지 않고 코드를 교환하는 로그인 CSRF 취약점입니다.








