

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-3754 — CVE-2021-3754에 대한 취약점 세부 정보 및 익스플로잇 | Kitploit
도구/GitHubGitHub/7ragnarok7/cve-2021-3754
Authentication & AuthorizationVulnerability AnalysisExploitationWeb Application ExploitationIdentity & Access Management (IAM)Authentication
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

CVE-2021-3754에 대한 취약점 세부 정보 및 익스플로잇

저장소 보기
1254일 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
웹사이트

CVE-2021-3754

이 저장소는 2021년 8월 21일 Anurag Mondal(7Ragnarok7)이 발견하고 보고한 CVE-2021-3754의 취약점 세부 정보와 익스플로잇을 문서화합니다.

지표

  • CWE-20: 부적절한 입력 검증
  • CVSS: 5.3 (중간)

설명

Apache Keycloak 및 Redhat SSO에서 공격자가 기존 사용자의 이메일 ID와 동일한 사용자 이름으로 자신을 등록할 수 있는 결함이 발견되었습니다.
이는 사용자 이름이 이메일보다 먼저 평가되기 때문에 발생합니다. Keycloak은 이메일을 사용자 이름으로 사용하는 것을 허용하며, 해당 이메일을 가진 계정이 이미 존재하는지 확인하지 않습니다.
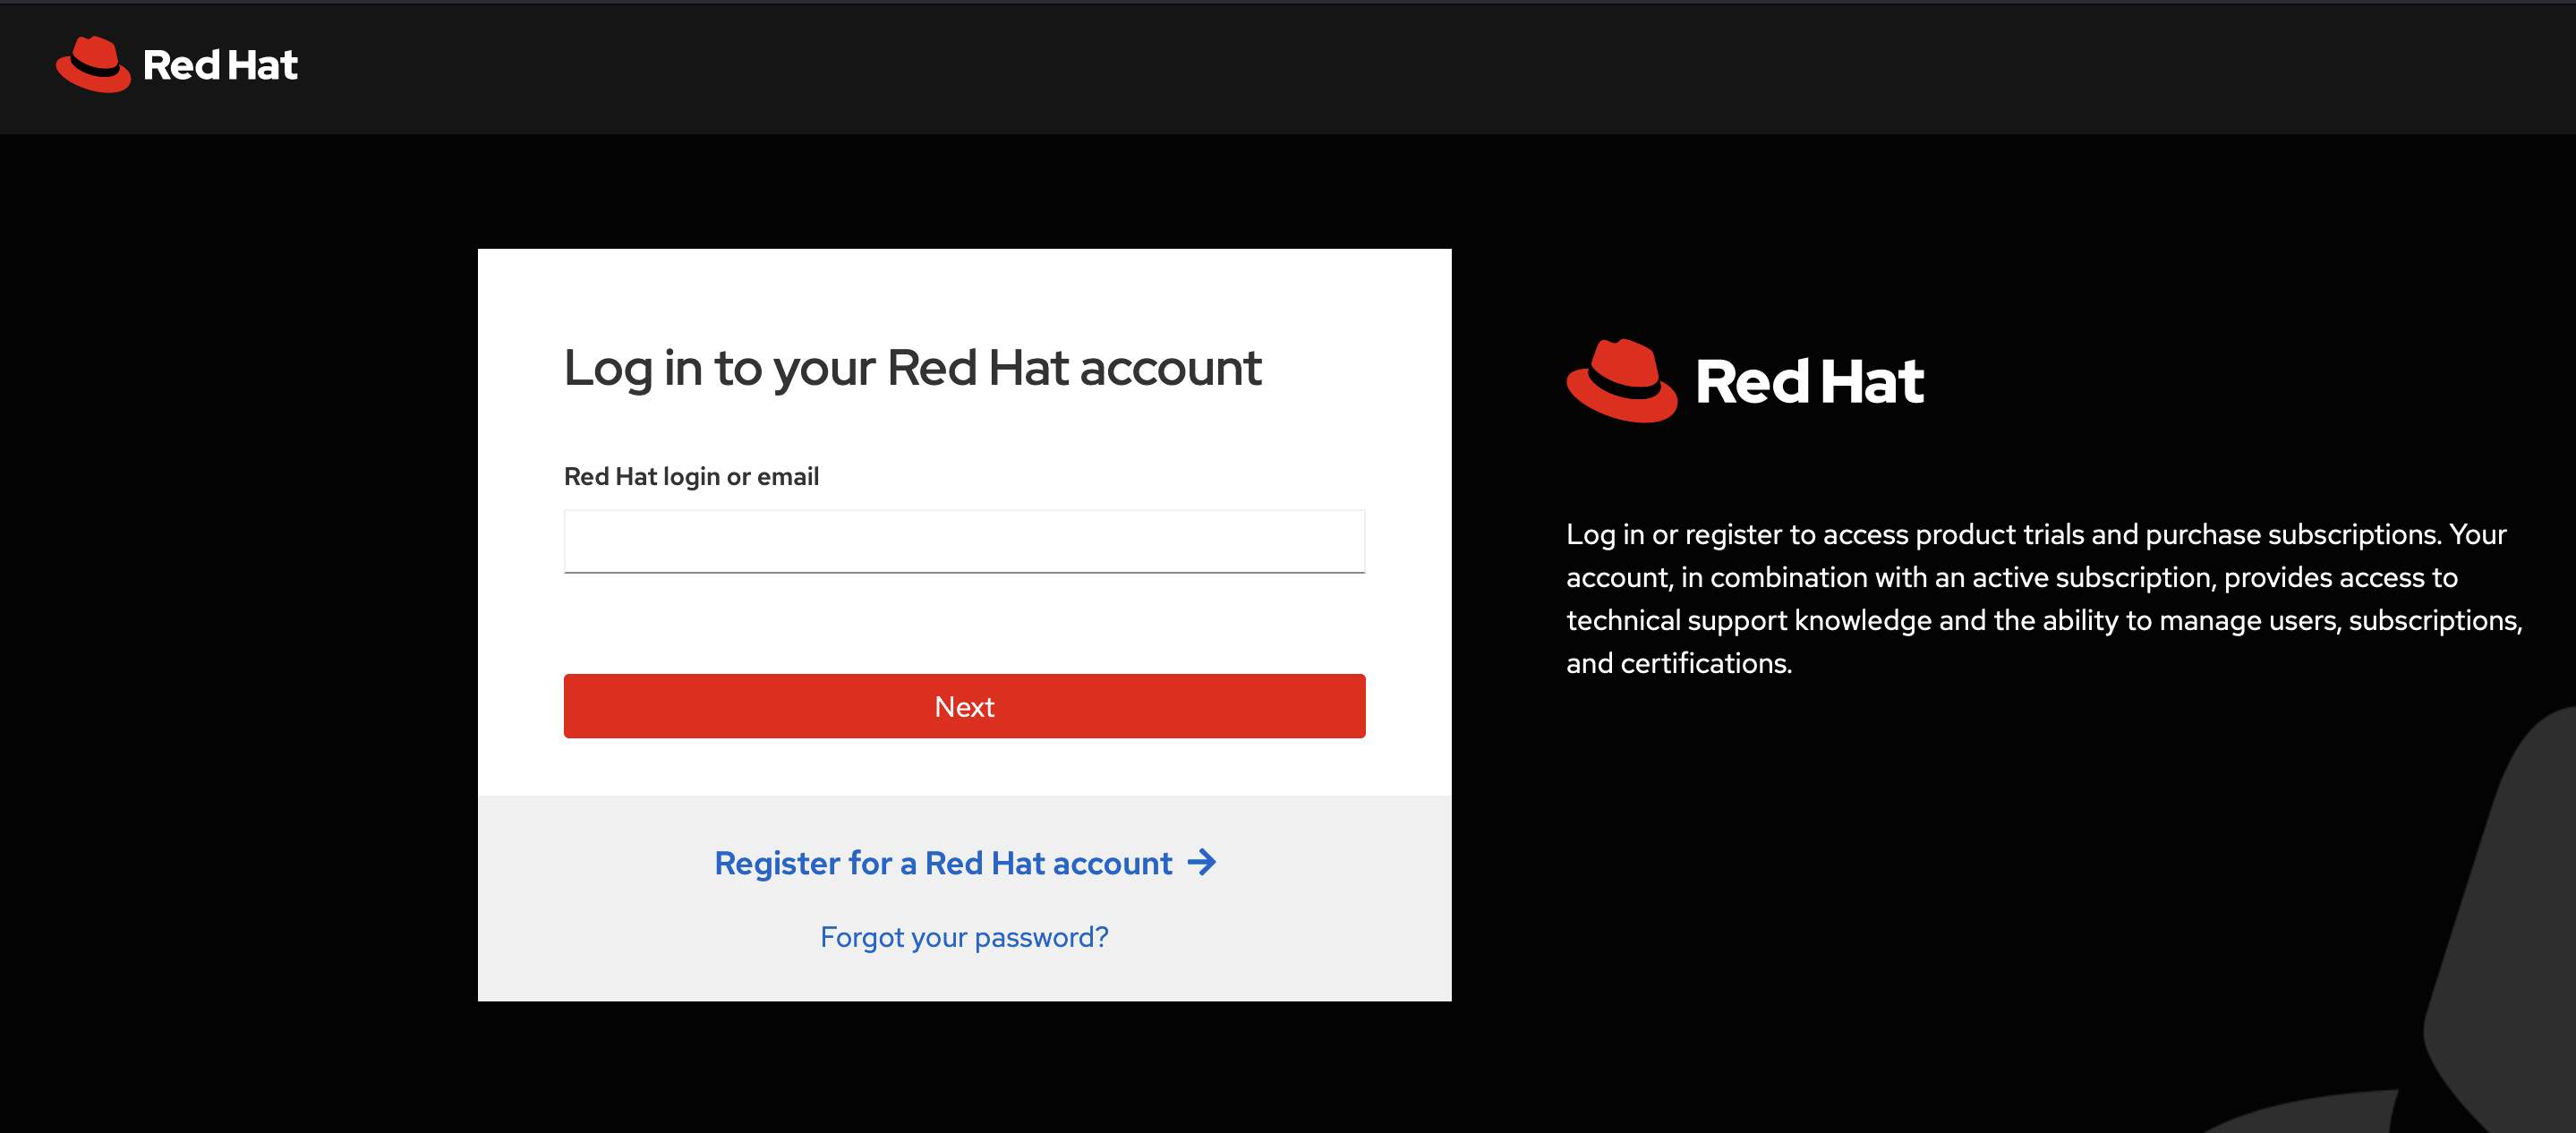
login

영향

위와 같은 동작은 사용자가 비밀번호를 잊어버렸을 때 비밀번호 복구 이메일을 받는 데 문제를 일으켜, 사용자가 일시적으로 자신의 계정에 접근하지 못하게 만듭니다.
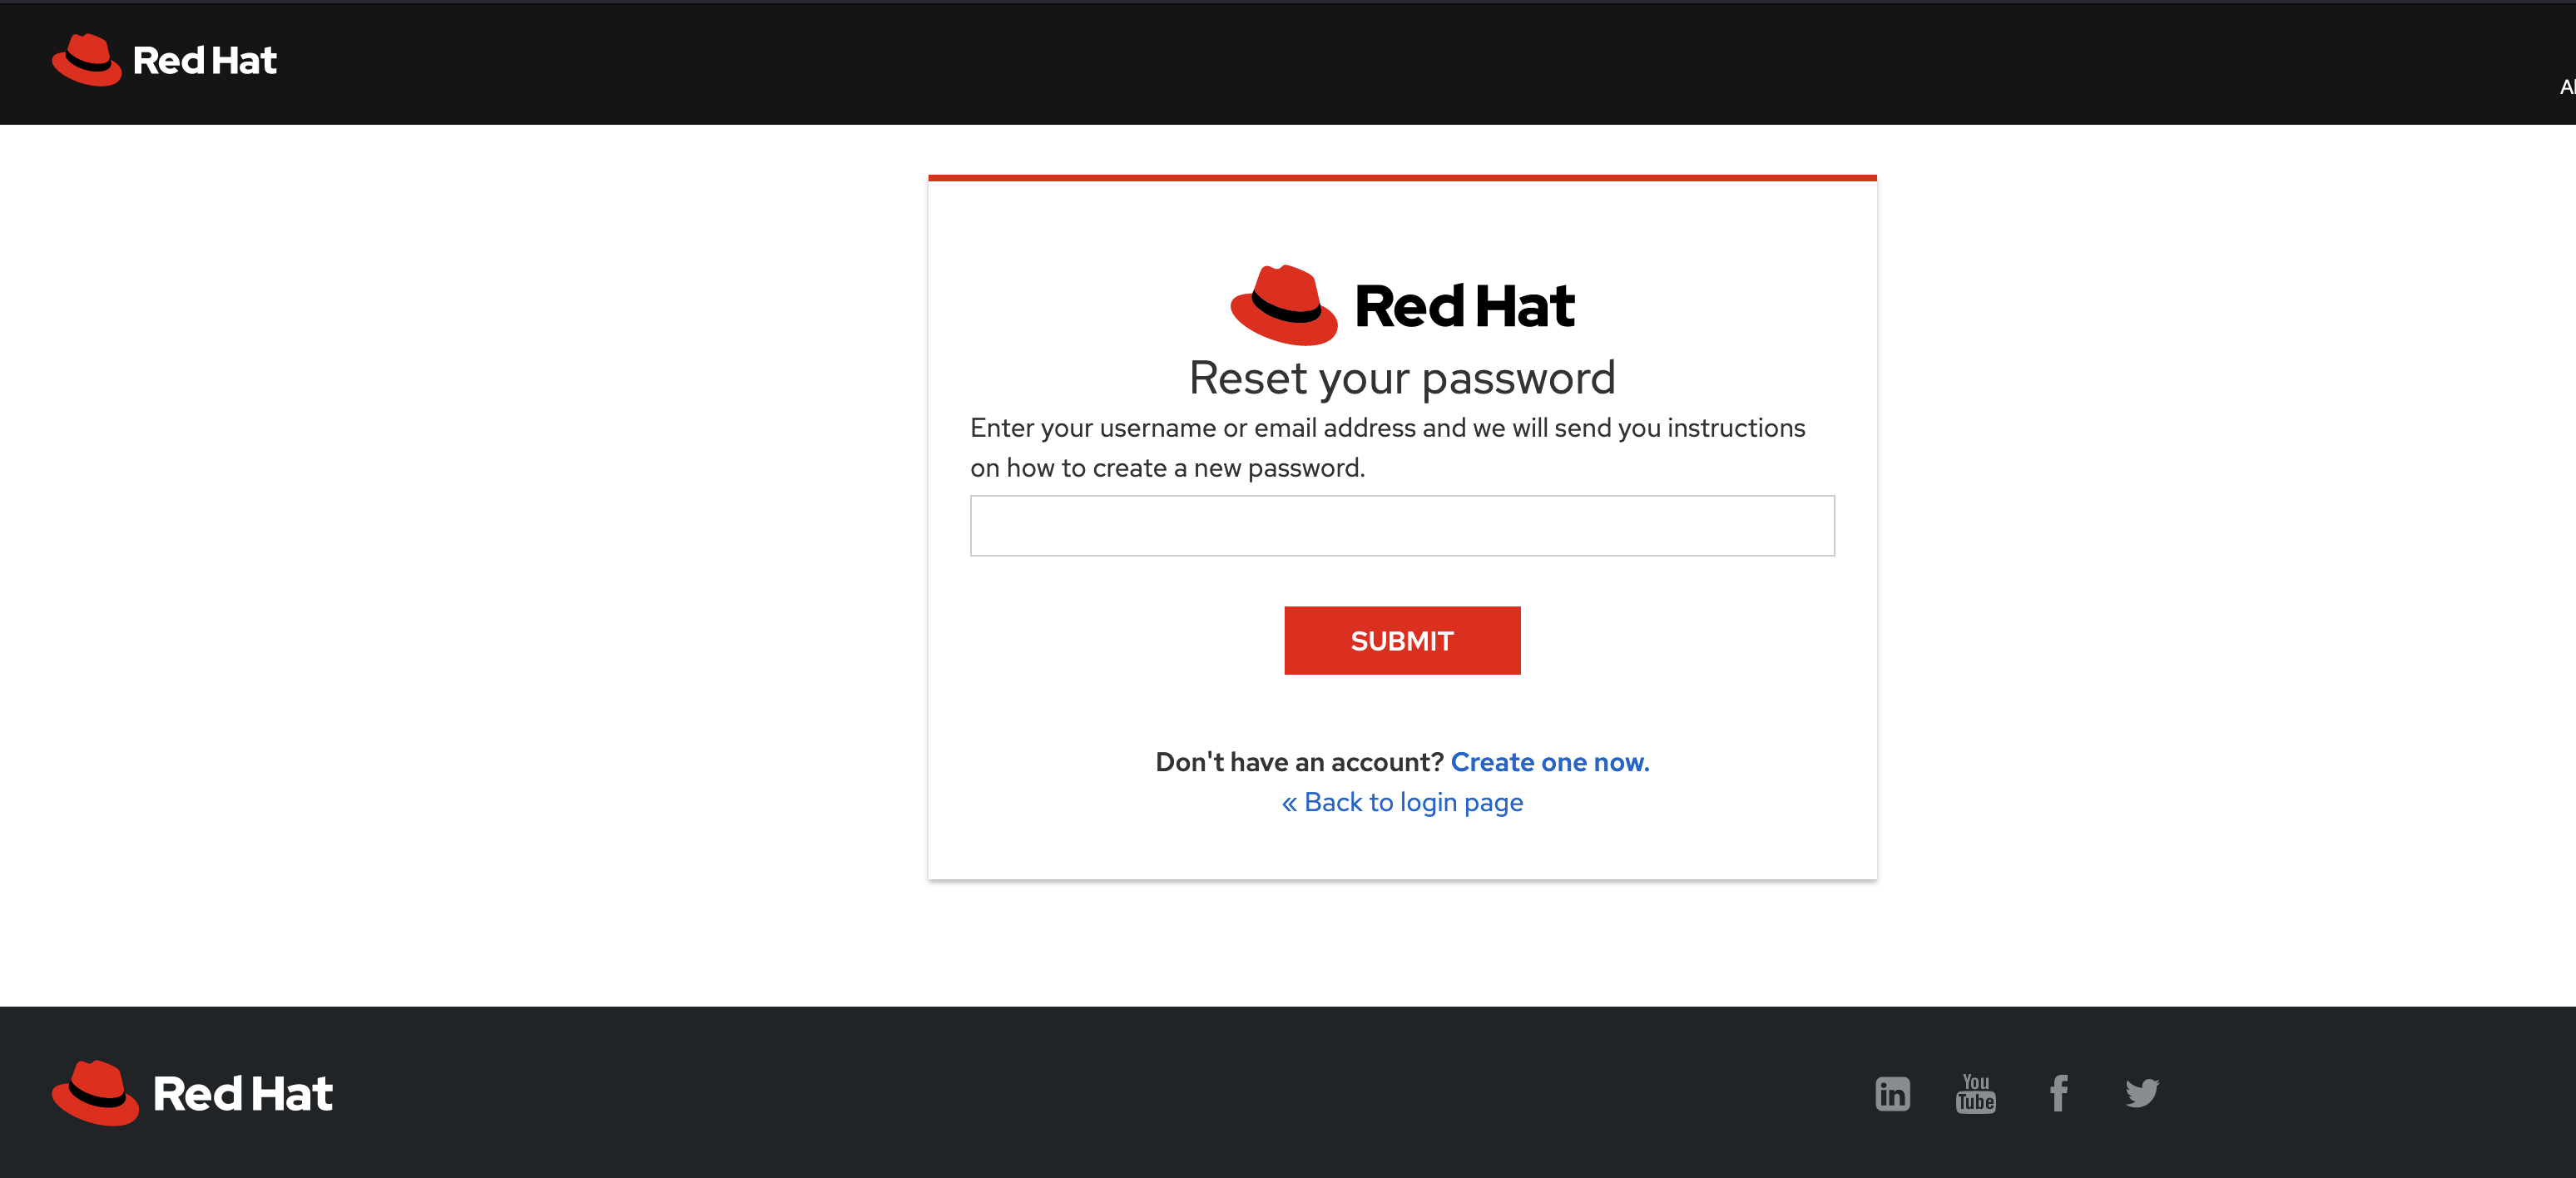
forgot password

완화 방법 (Redhat 제안)

우회 방법은 로그인 설정에서 "Email as username" 플래그를 활성화하거나 "Login with email"을 비활성화하는 것입니다.
참고 자료
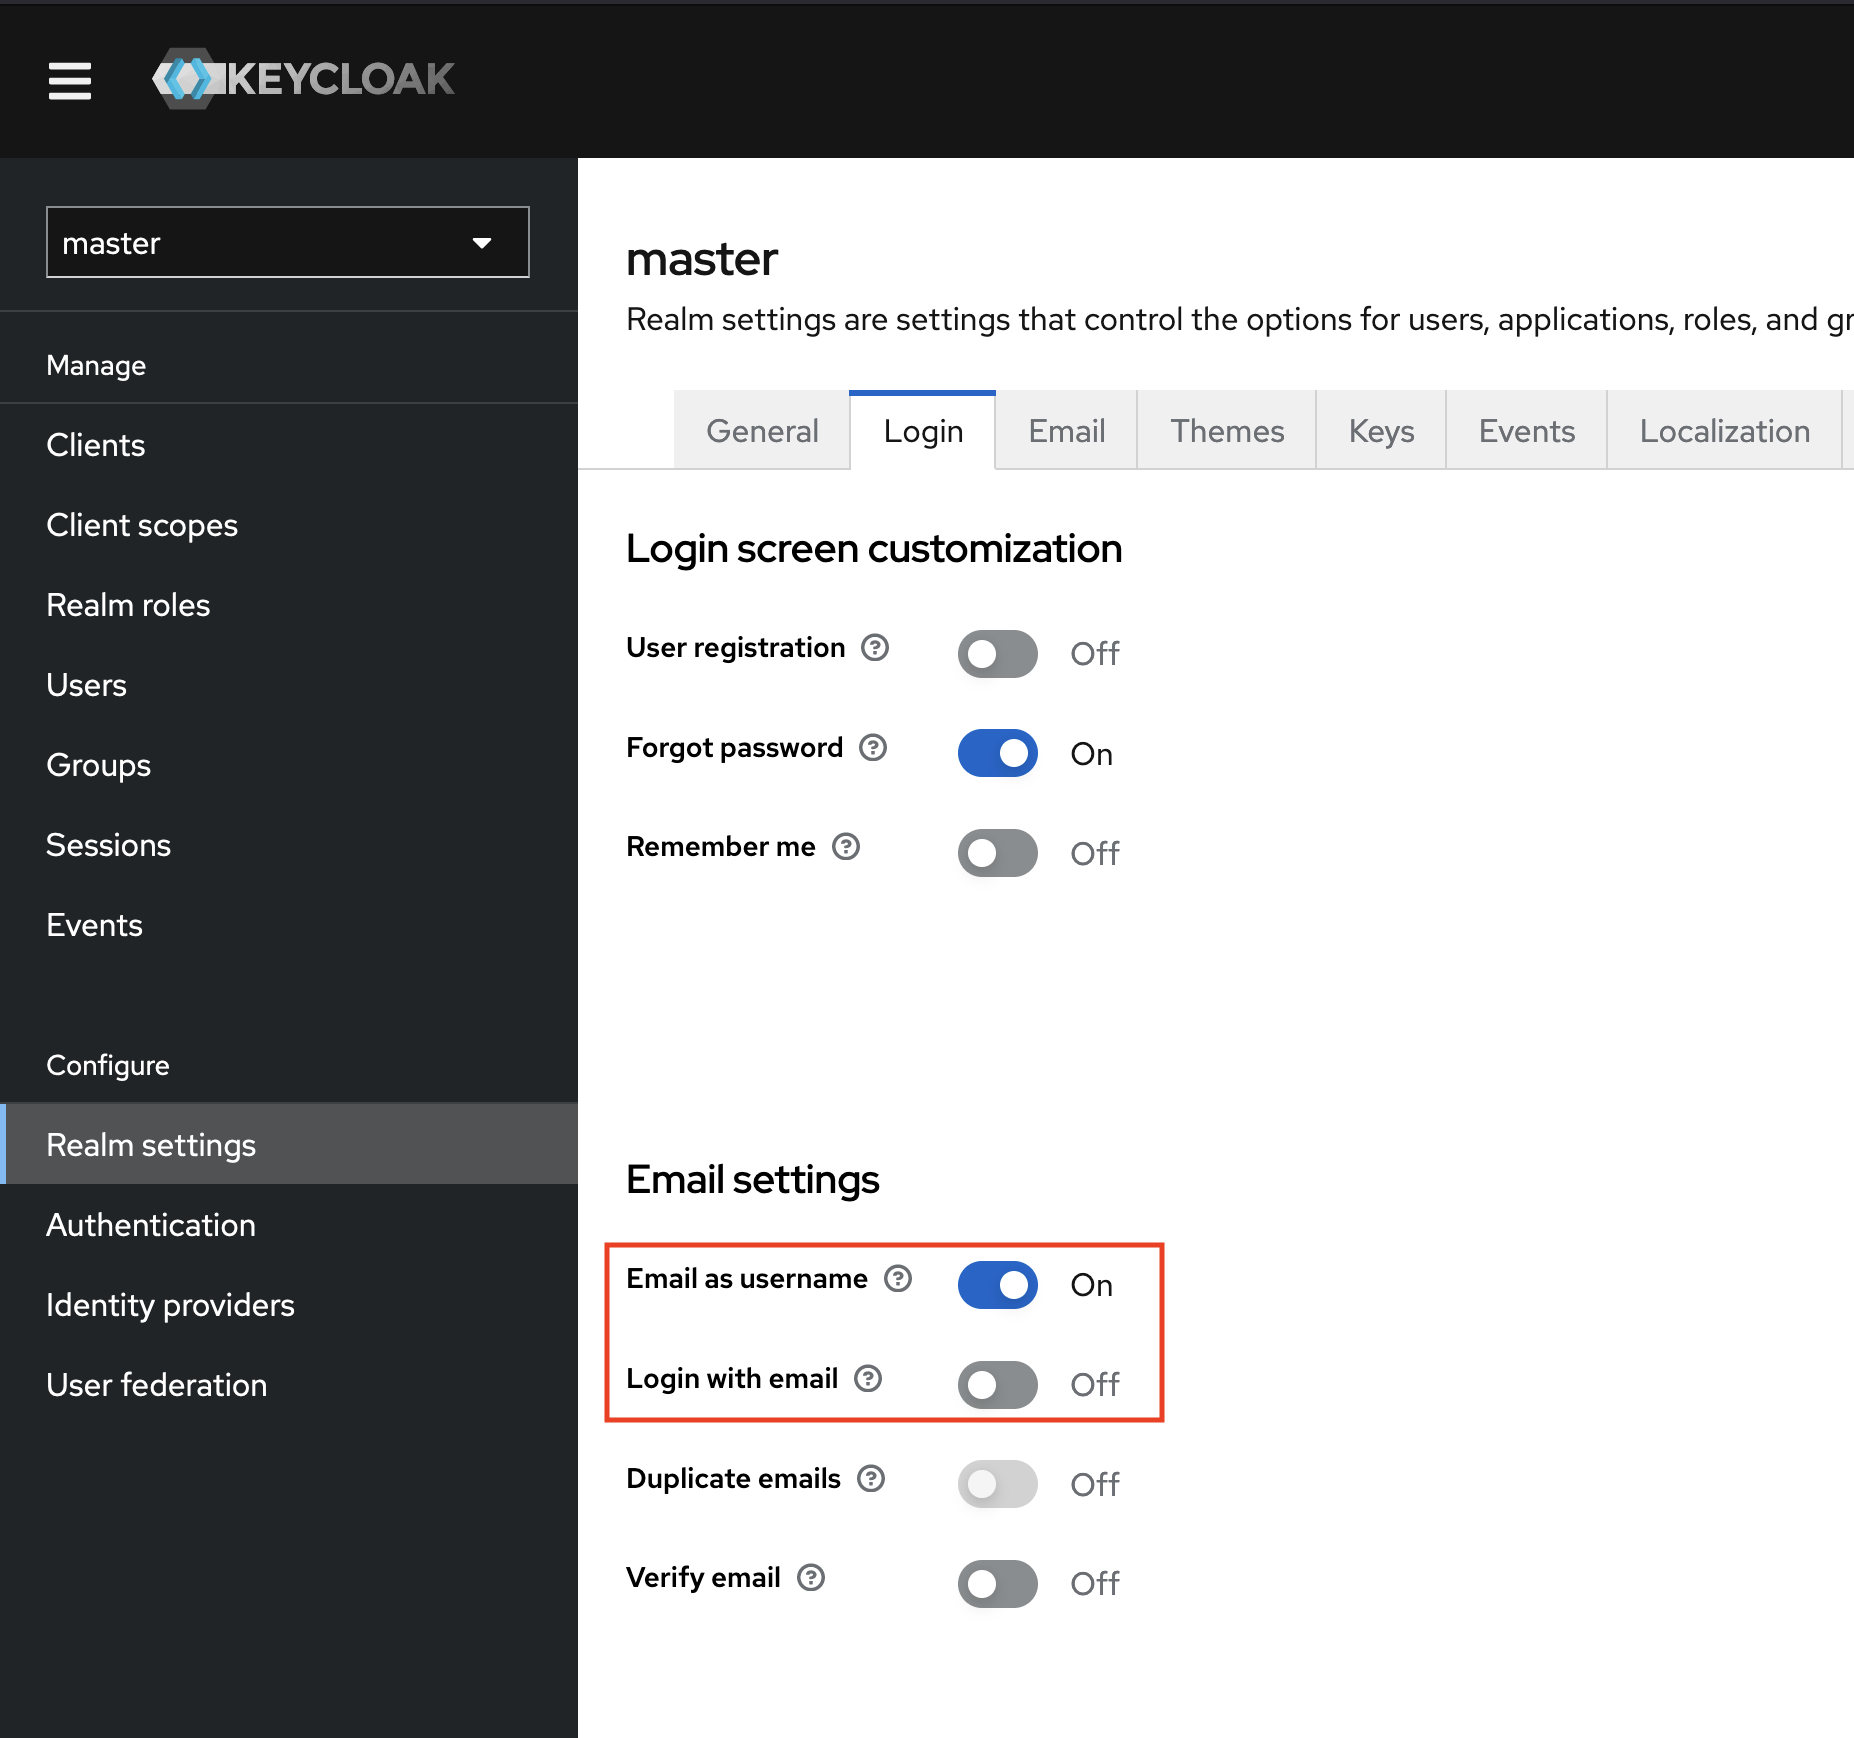
settings

개념 증명/익스플로잇

다음은 제가 처음 Redhat에 보고한 개념 증명 영상으로, 취약점 전체와 익스플로잇 단계를 보여줍니다:

참고 사항

  • Redhat이 제안한 우회 방법은 임시적이며, 부적절한 입력 검증이라는 근본 문제는 Redhat/Keycloak에 의해 수정되지 않았습니다.
  • 위에서 Redhat이 제안한 keycloak 완화 방법은 제가 직접 테스트하고 검증하지 않았습니다.
  • 제품/애플리케이션에서 keycloak/Redhat SSO를 사용하고 있다면 여전히 취약합니다. 저는 Redhat SSO가 현재까지도 이 문제에 여전히 취약함을 확인했습니다.
  • keycloak을 사용 중이며 로그인 화면 설정을 올바르게 구성하지 않았다면 여전히 취약할 수 있습니다.
  • 업데이트 - 이 취약점은 KEYCLOAK 버전 24.0.1에서 패치되었습니다 (https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

중요 링크

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
도구 다운로드