
 #1
Tools for assessing the security of REST, SOAP, and GraphQL APIs.
Kitploit 추천
 roottusk/vapi
vAPI는 취약하게 악의적으로 프로그래밍된 인터페이스(Vulnerable Adversely Programmed Interface)로, 자체 호스팅이 가능한 API이며 OWASP API Top 10 시나리오를 연습을 통해 모방합니다.
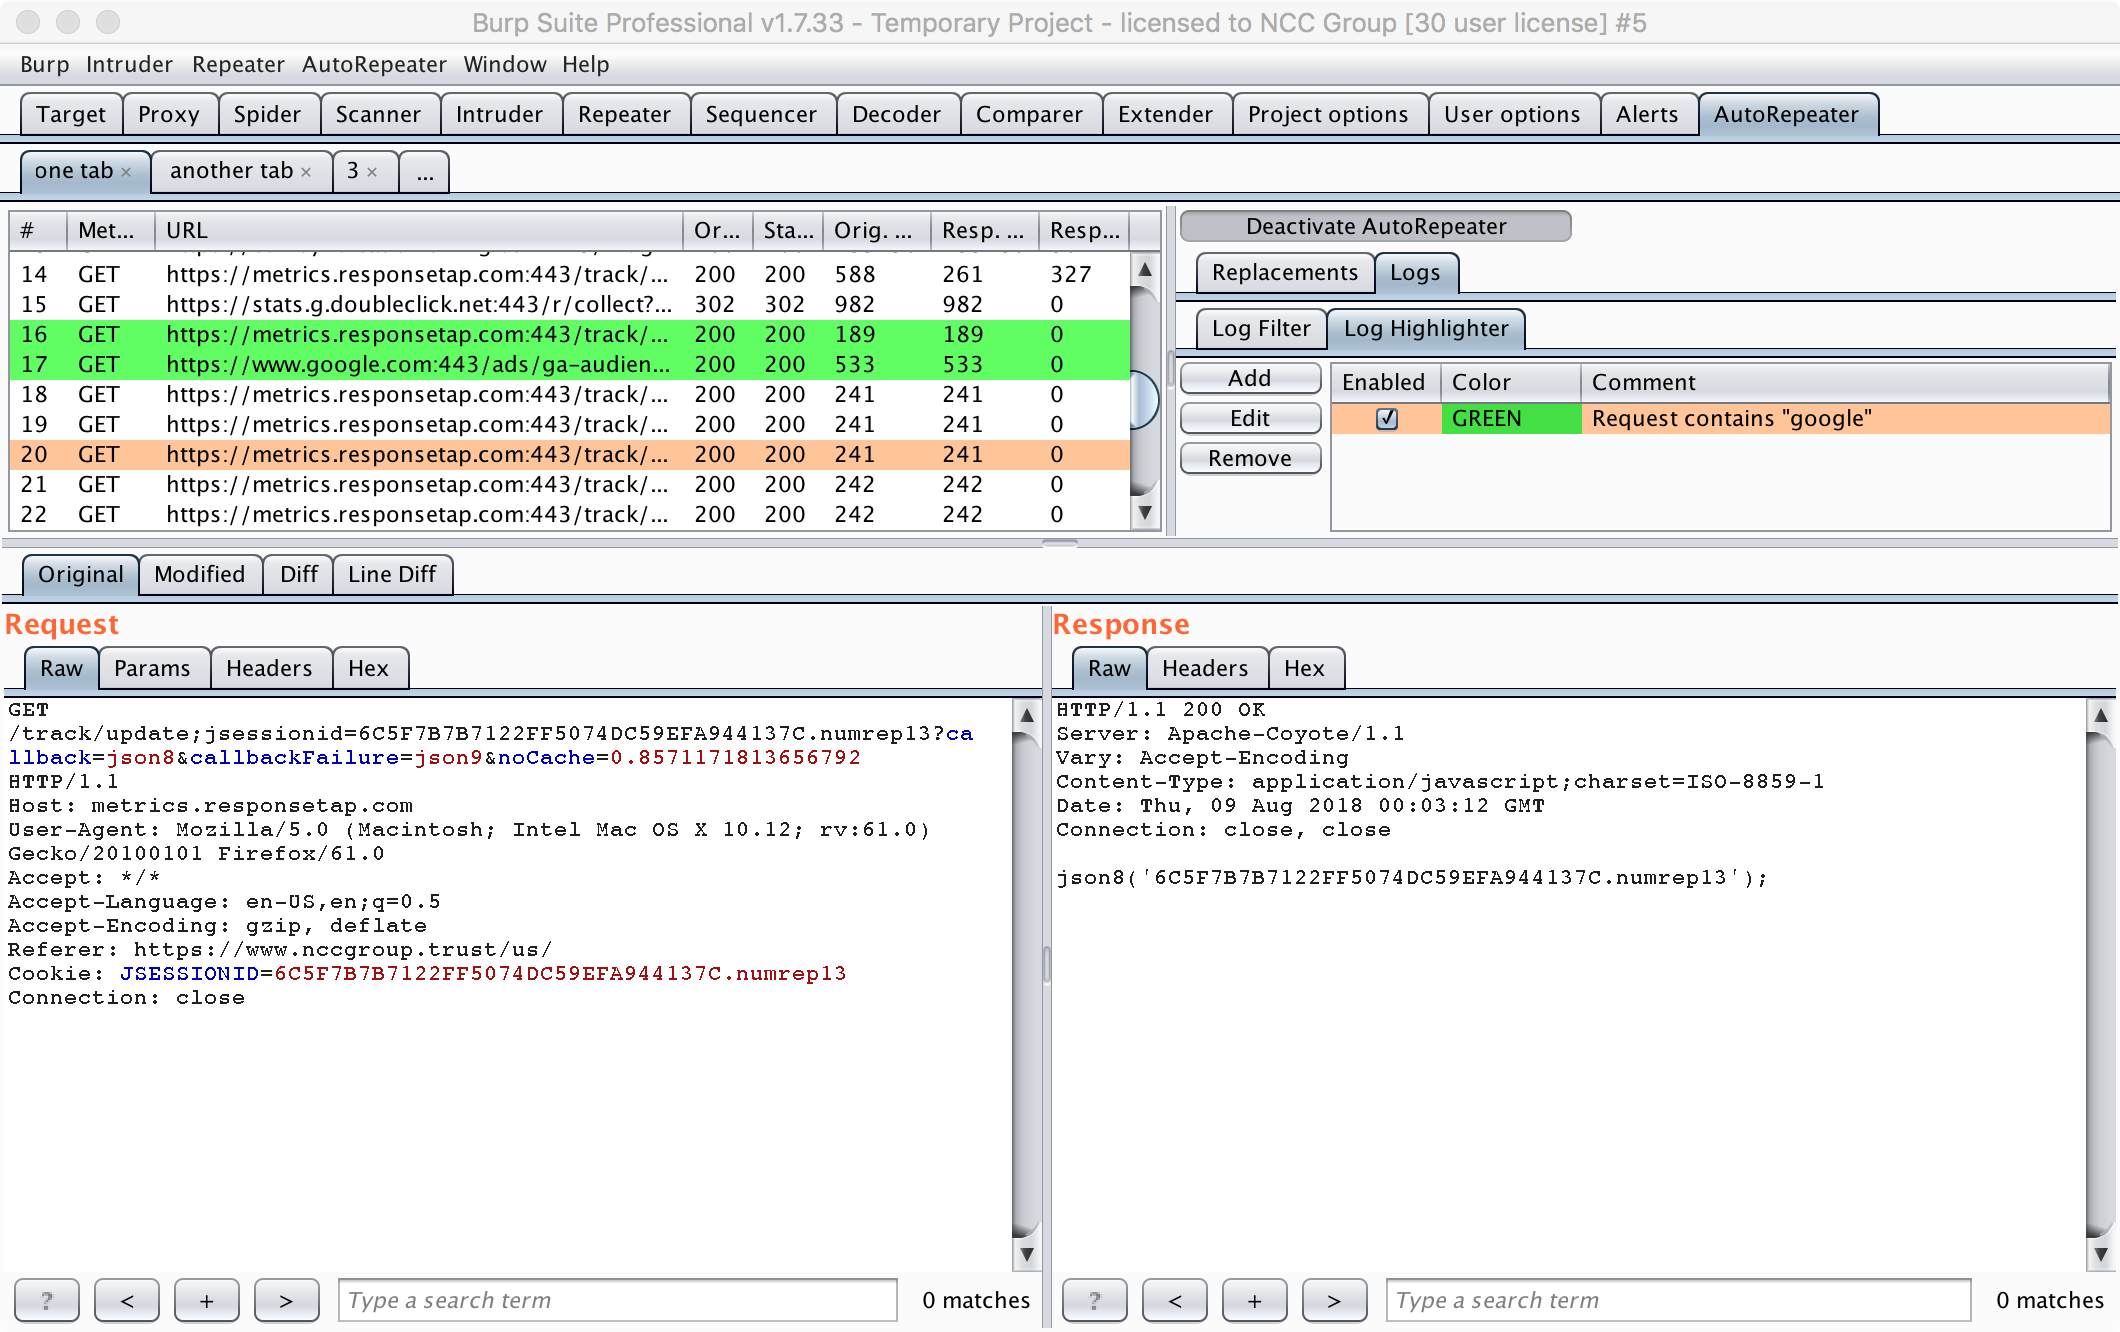 nccgroup/autorepeater
Burp Suite를 이용한 자동화된 HTTP 요청 반복
 chrislockard/api_wordlist
웹 애플리케이션 평가를 위한 API 이름 워드리스트
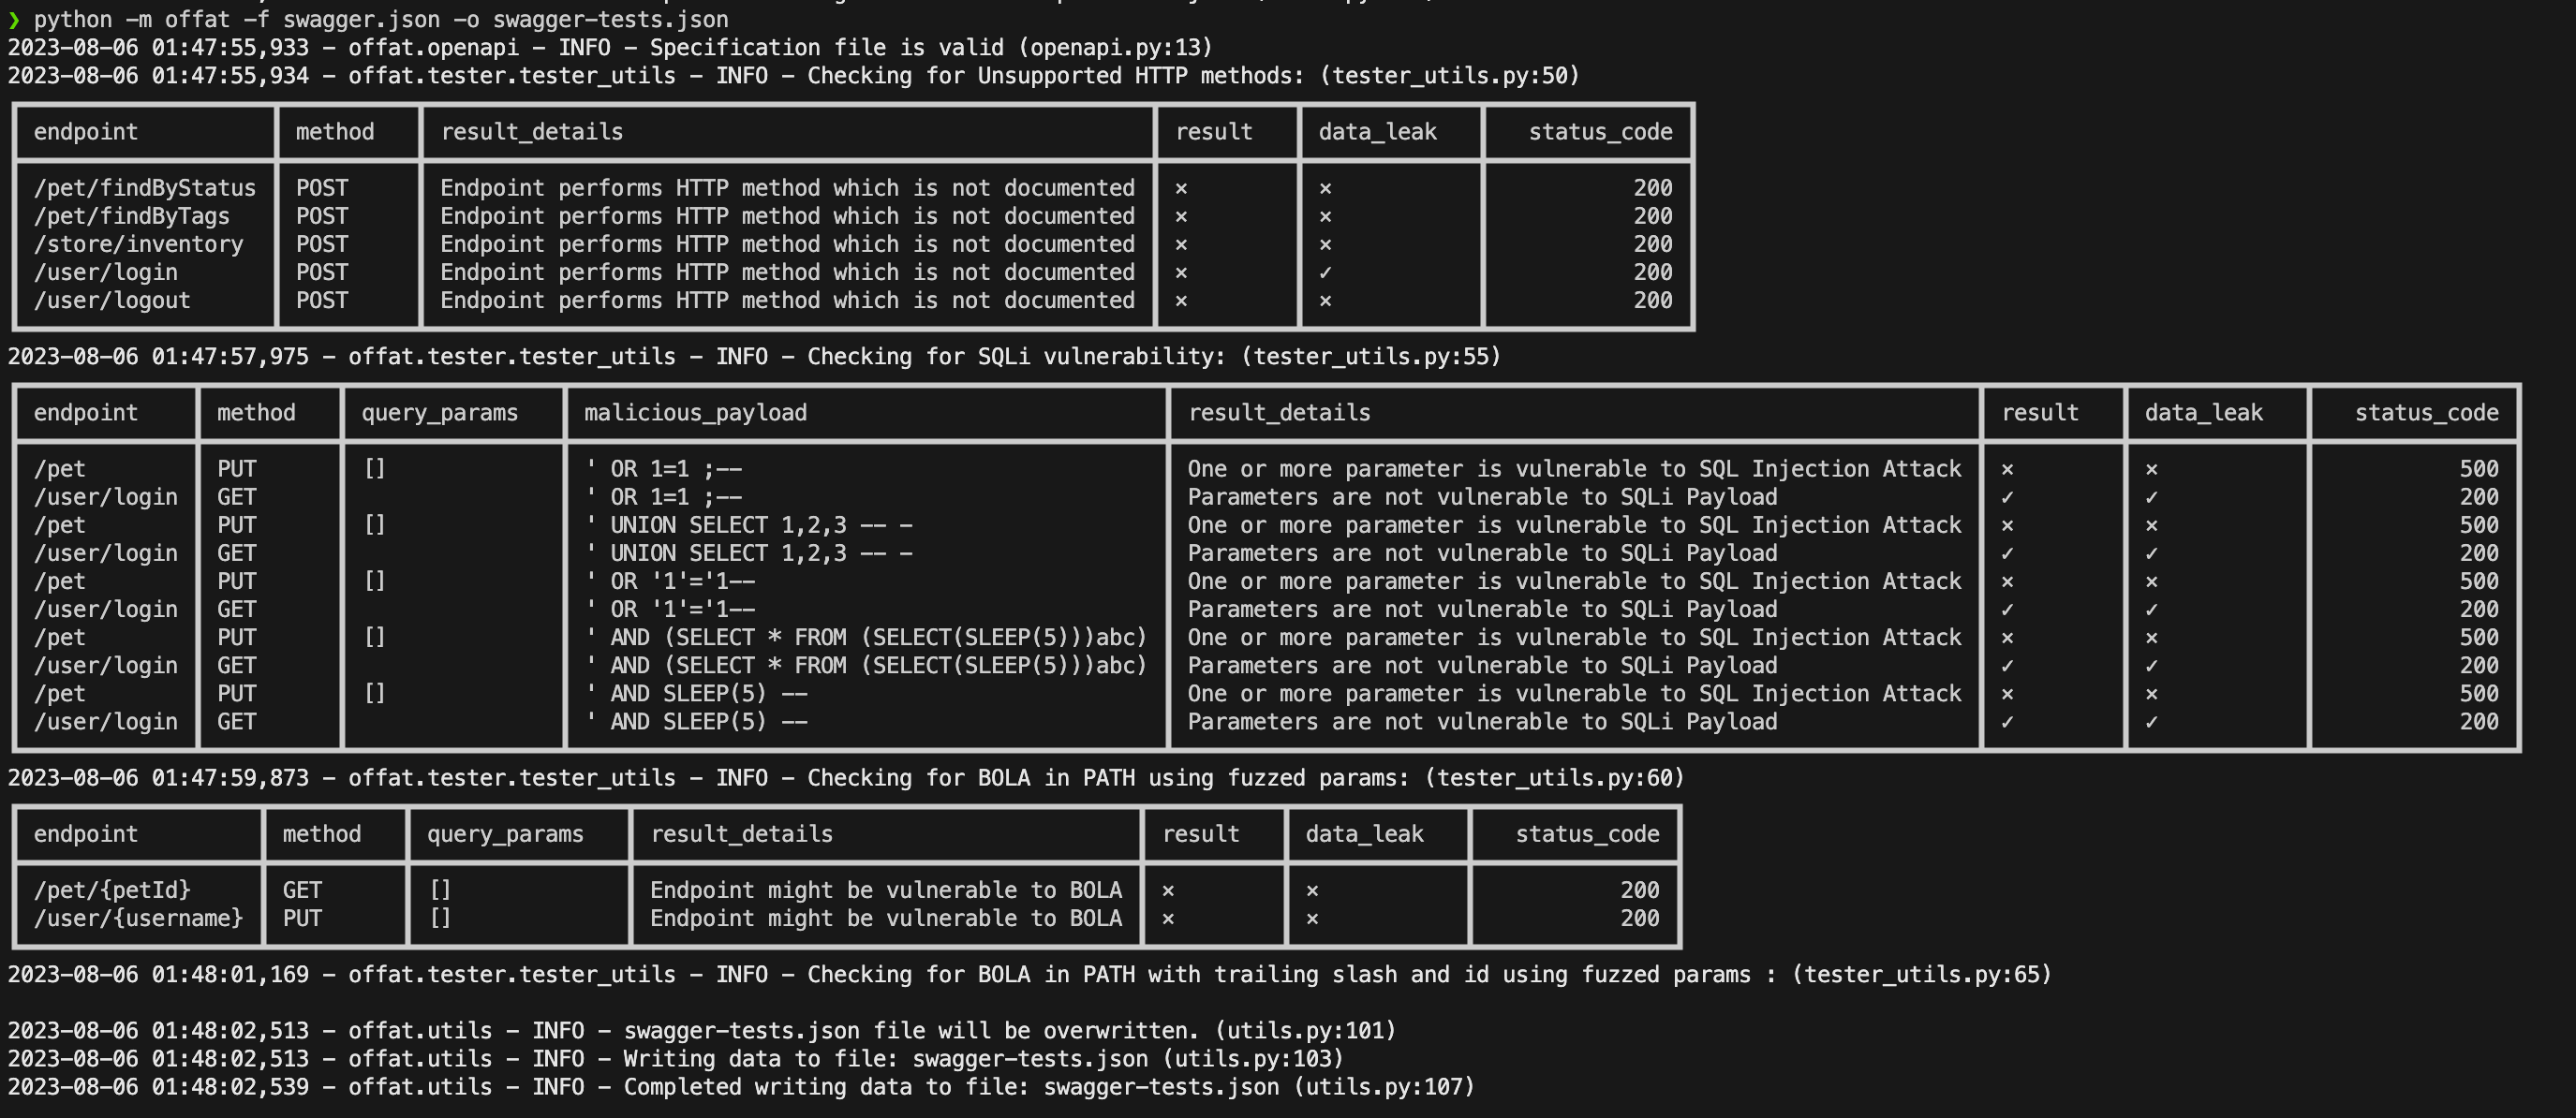 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 intelligencex/sdk
Intelligence X 검색 엔진과 데이터 아카이브를 조회하기 위한 SDK로, 이메일, 도메인, IP, 전화번호와 같은 선택자를 지원합니다. Python, PHP, Go용 API 래퍼와 OSINT 조사를 위한 Maltego 변환을 포함합니다.
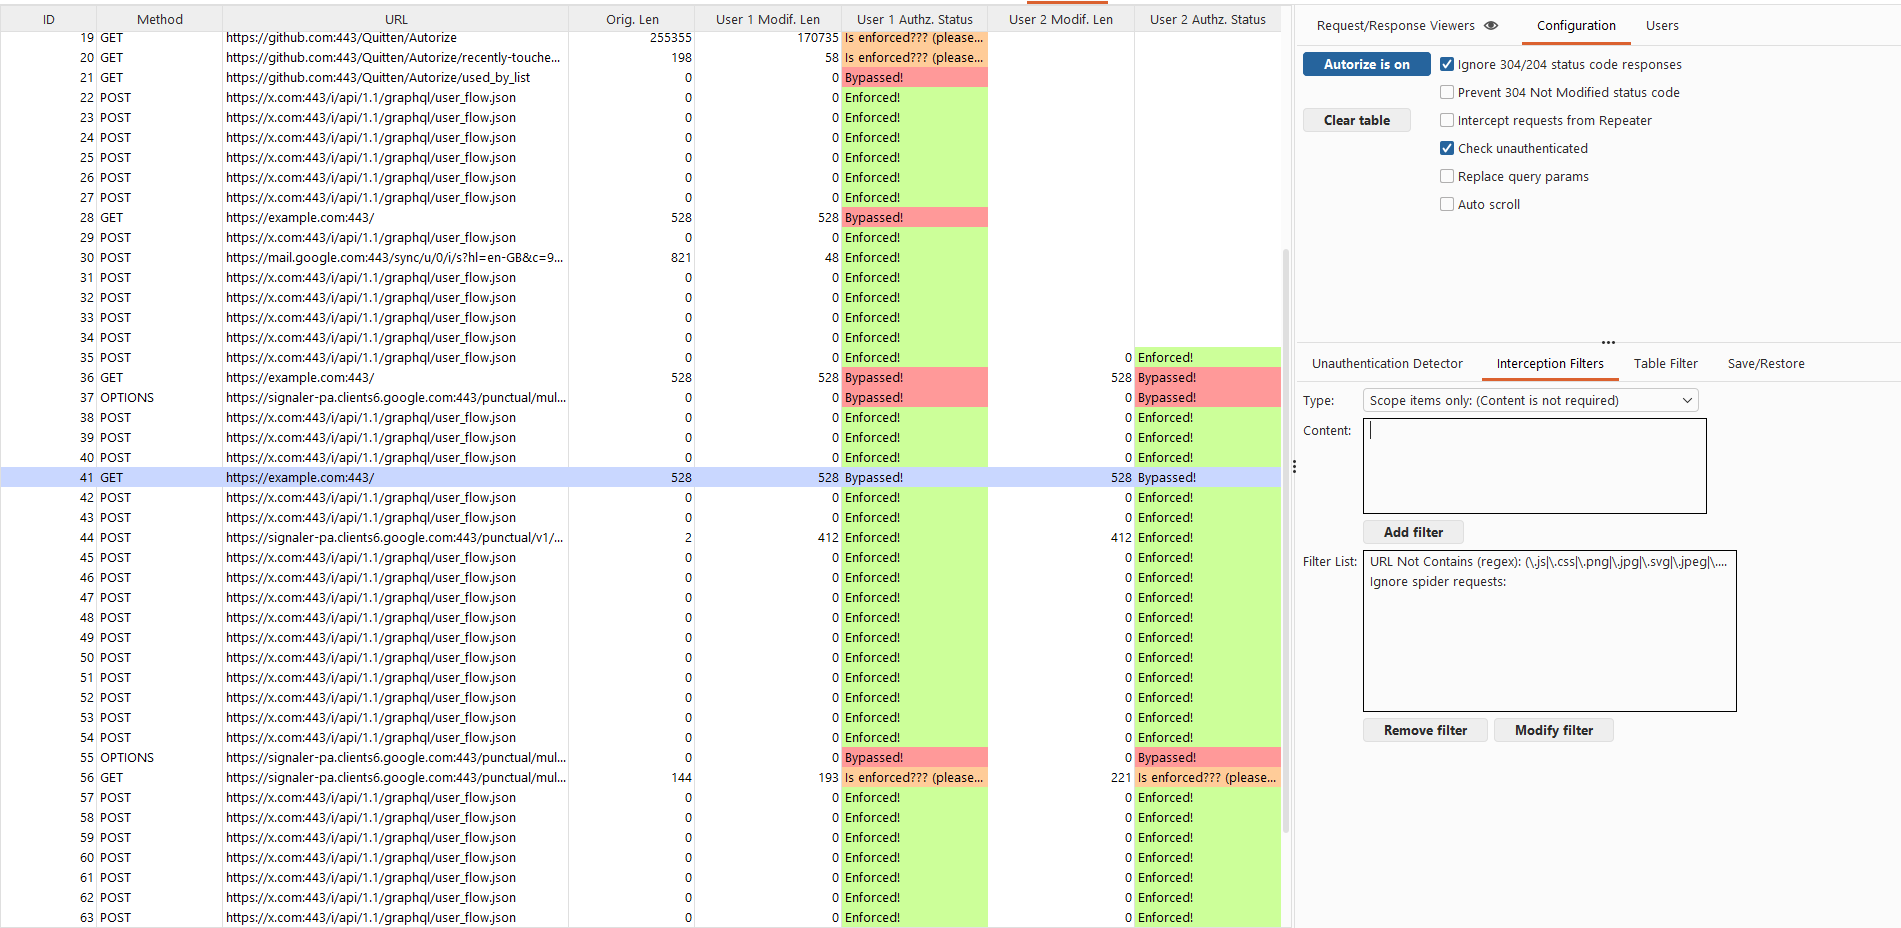 quitten/autorize
Barak Tawily가 개발한 Jython 기반 Burp Suite용 자동 권한 부여 강제 탐지 확장 프로그램으로, 애플리케이션 보안 담당자의 작업을 용이하게 하고 자동 권한 부여 테스트를 수행할 수 있도록 합니다.
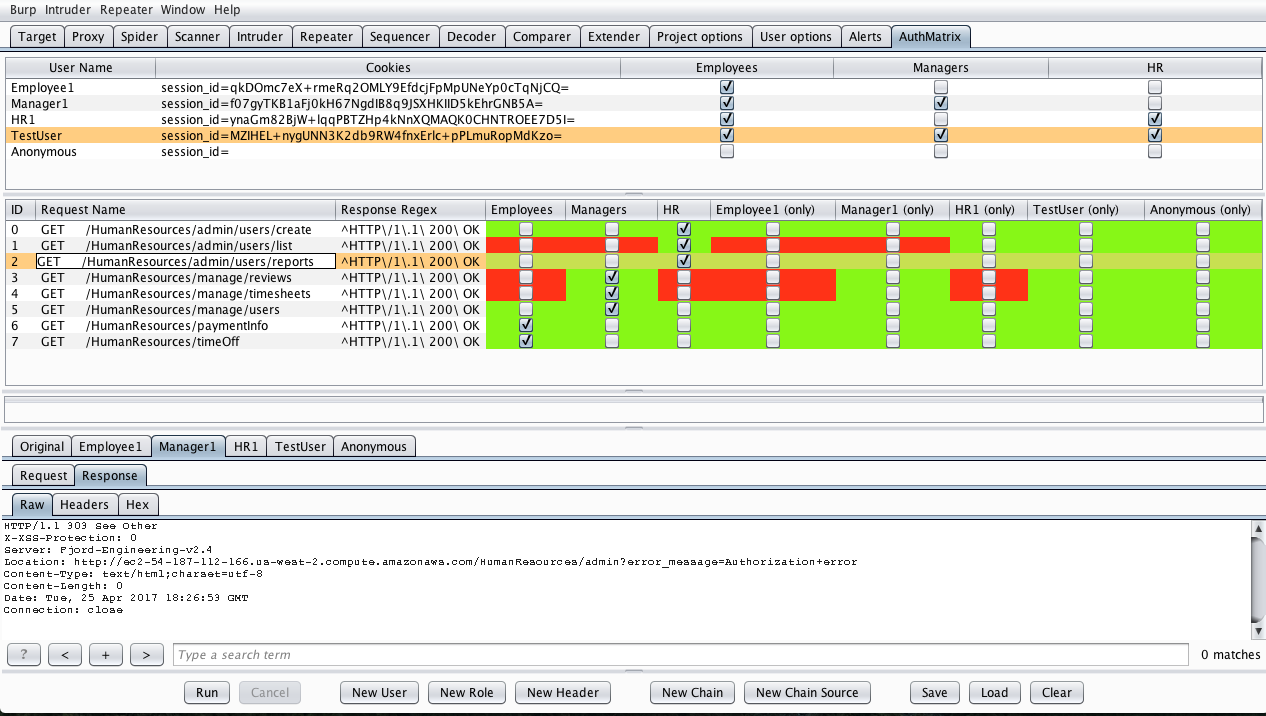 securityinnovation/authmatrix
AuthMatrix는 웹 애플리케이션 및 웹 서비스에서 인가를 테스트할 수 있는 간단한 방법을 제공하는 Burp Suite 확장 프로그램입니다.
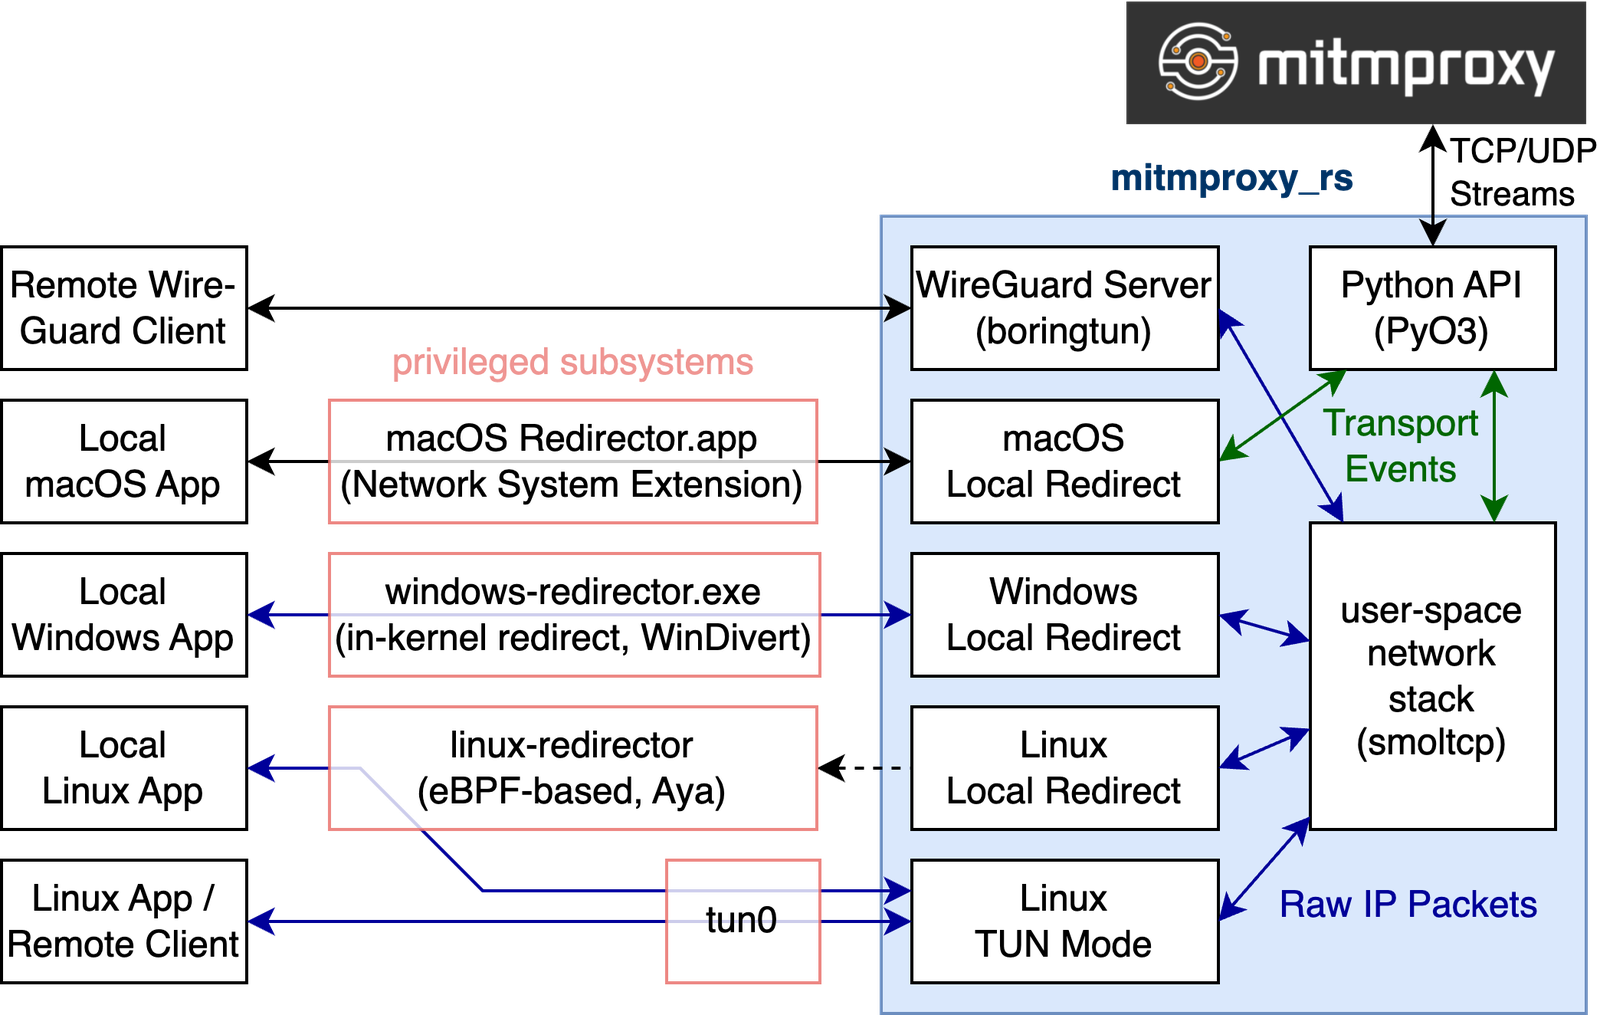 mitmproxy/mitmproxy_rs
트래픽 가로채기 및 리다이렉션을 위한 Rust 구성 요소로, macOS, Windows, Linux에서 WireGuard 디바이스 프록시와 로컬 앱 리다이렉션을 지원합니다.
 owasp/dvsa
고의적으로 취약하게 만든 서버리스 애플리케이션
 mseclab/pyjfuzz
PyJFuzz - Python JSON 퍼저
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 saffron-health/libretto
신뢰할 수 있는 브라우저 자동화를 구축하기 위한 AI 툴킷
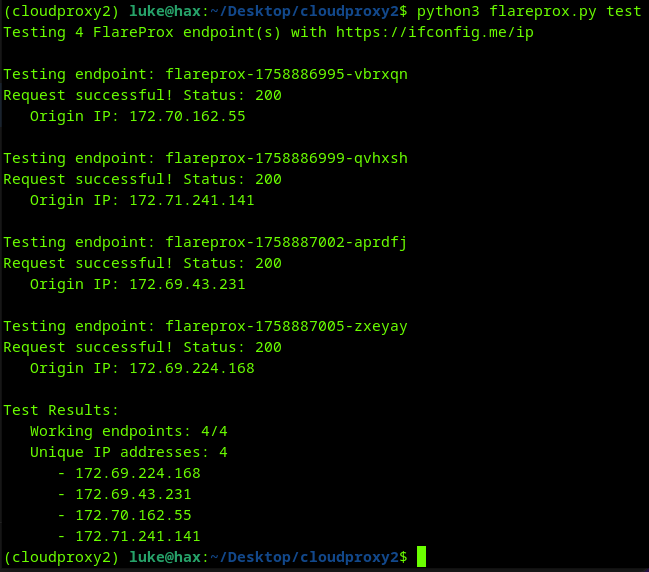 mrturvey/flareprox
Cloudflare를 사용하여 fireprox와 유사한 고유 IP 순환용 HTTP 패스스루 프록시를 생성합니다.
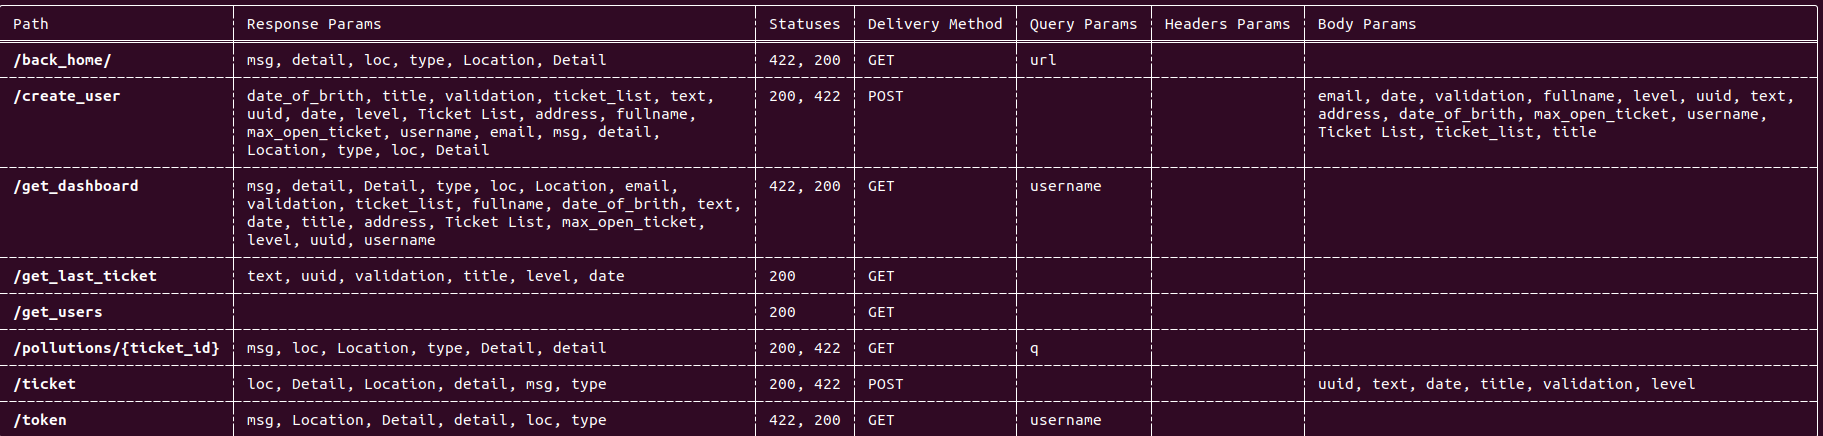 blst-security/cherrybomb
OpenAPI 사양을 감사하고, 모범 사례에 대해 검증하며, 자동화된 보안 테스트를 실행하여 API의 취약점 및 정의되지 않은 동작을 탐지하는 CLI 도구입니다.
 silentchainai/silentchain
AI 기반 취약점 스캐너 확장 기능, Burp Suite용, 다중 제공자 지원 (Ollama, OpenAI, Claude, Gemini)
 payatu/tiredful-api
REST API 기반으로 의도적으로 설계된 취약한 웹 애플리케이션.
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
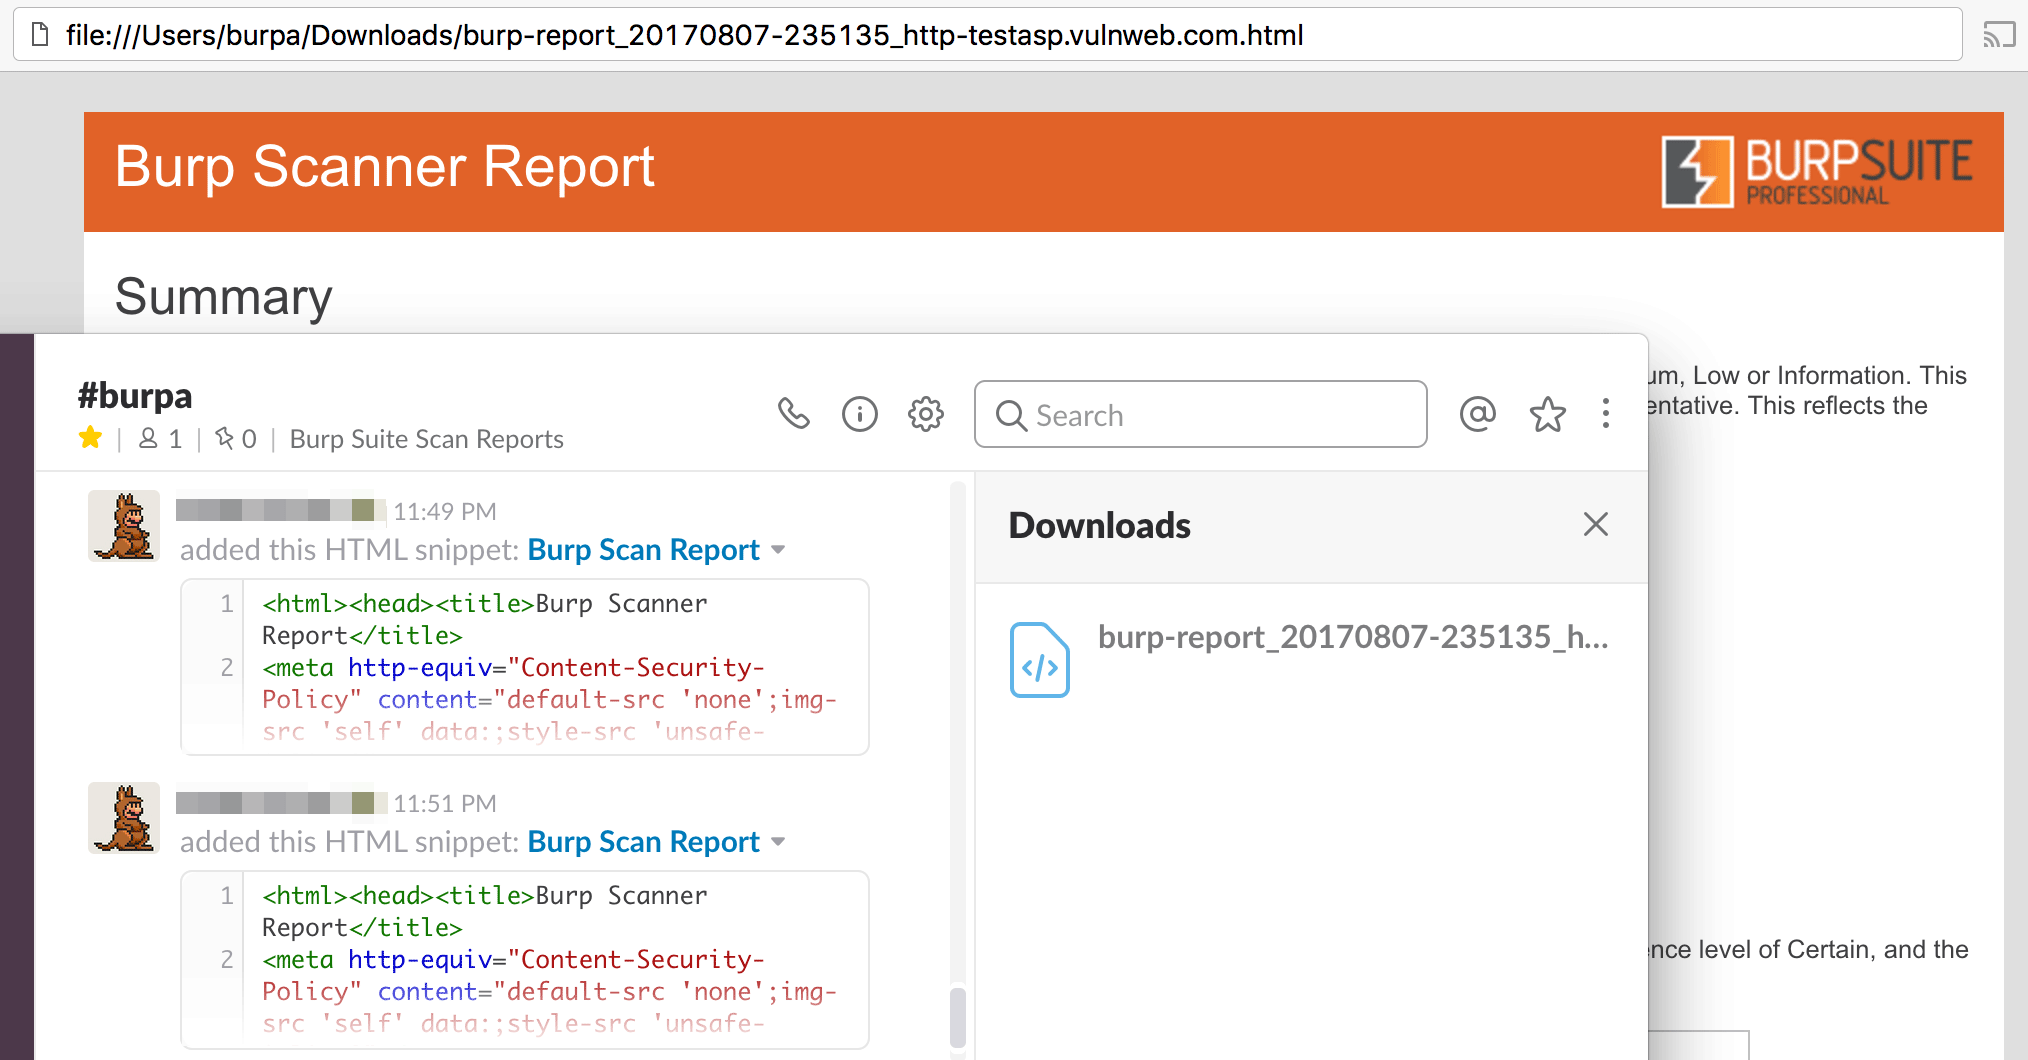 0x4d31/burpa
Burp-Automator: Slack 통합 기능을 갖춘 Burp Suite 자동화 도구입니다. Jenkins 및 Selenium과 함께 사용하여 동적 애플리케이션 보안 테스트(DAST)를 자동화할 수 있습니다.








