
 #1
Tools for assessing the security of REST, SOAP, and GraphQL APIs.
Kitploit 추천

 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 papamica/waf-checker
+160개의 페이로드로 WAF를 테스트합니다
 imperva/automatic-api-attack-tool
Imperva의 사용자 정의 가능한 API 공격 도구는 API 사양을 입력으로 받아, 이를 기반으로 한 공격을 생성 및 실행하여 출력으로 제공합니다.
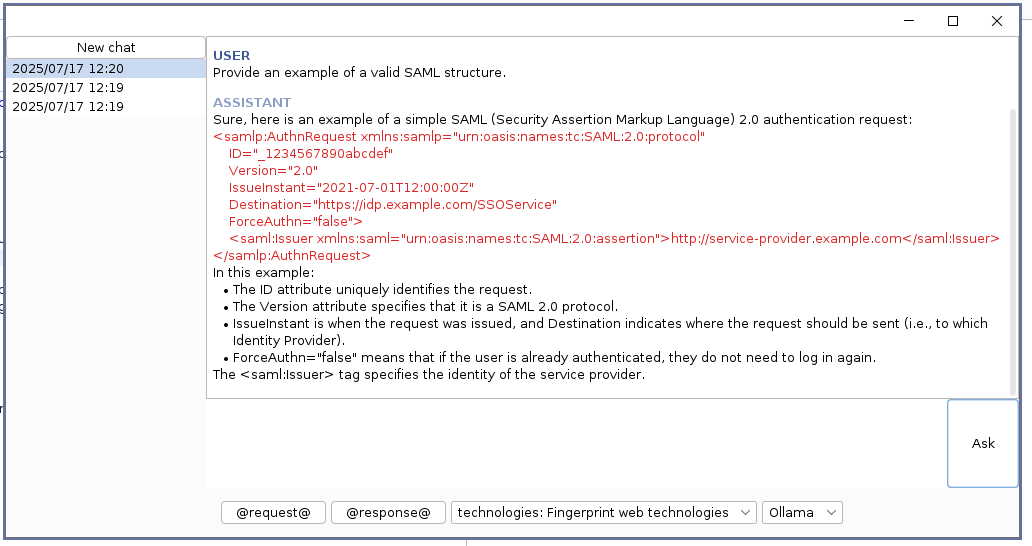 synacktiv/hopla
HopLa Burp Suite Extender 플러그인 - Burp Suite에 AI 기능, 자동 완성 지원, 유용한 페이로드 세트를 제공합니다
 elastic/agent-skills
공식 Elastic 스킬
 keyvaluesoftwaresystems/agent-opfor
AI 에이전트 및 MCP 서버를 위한 오픈소스 적대자 모의
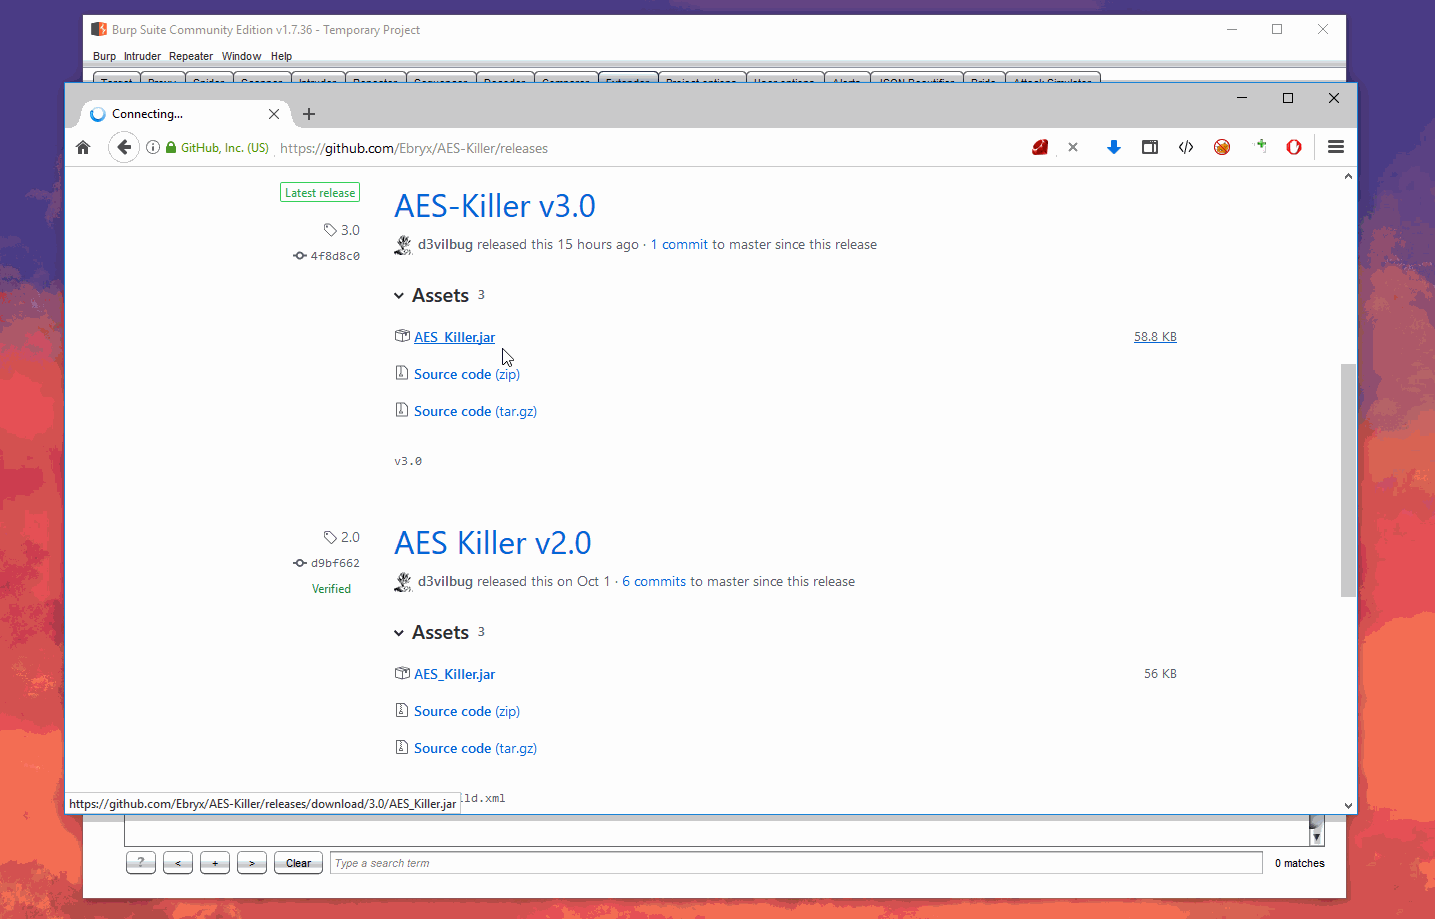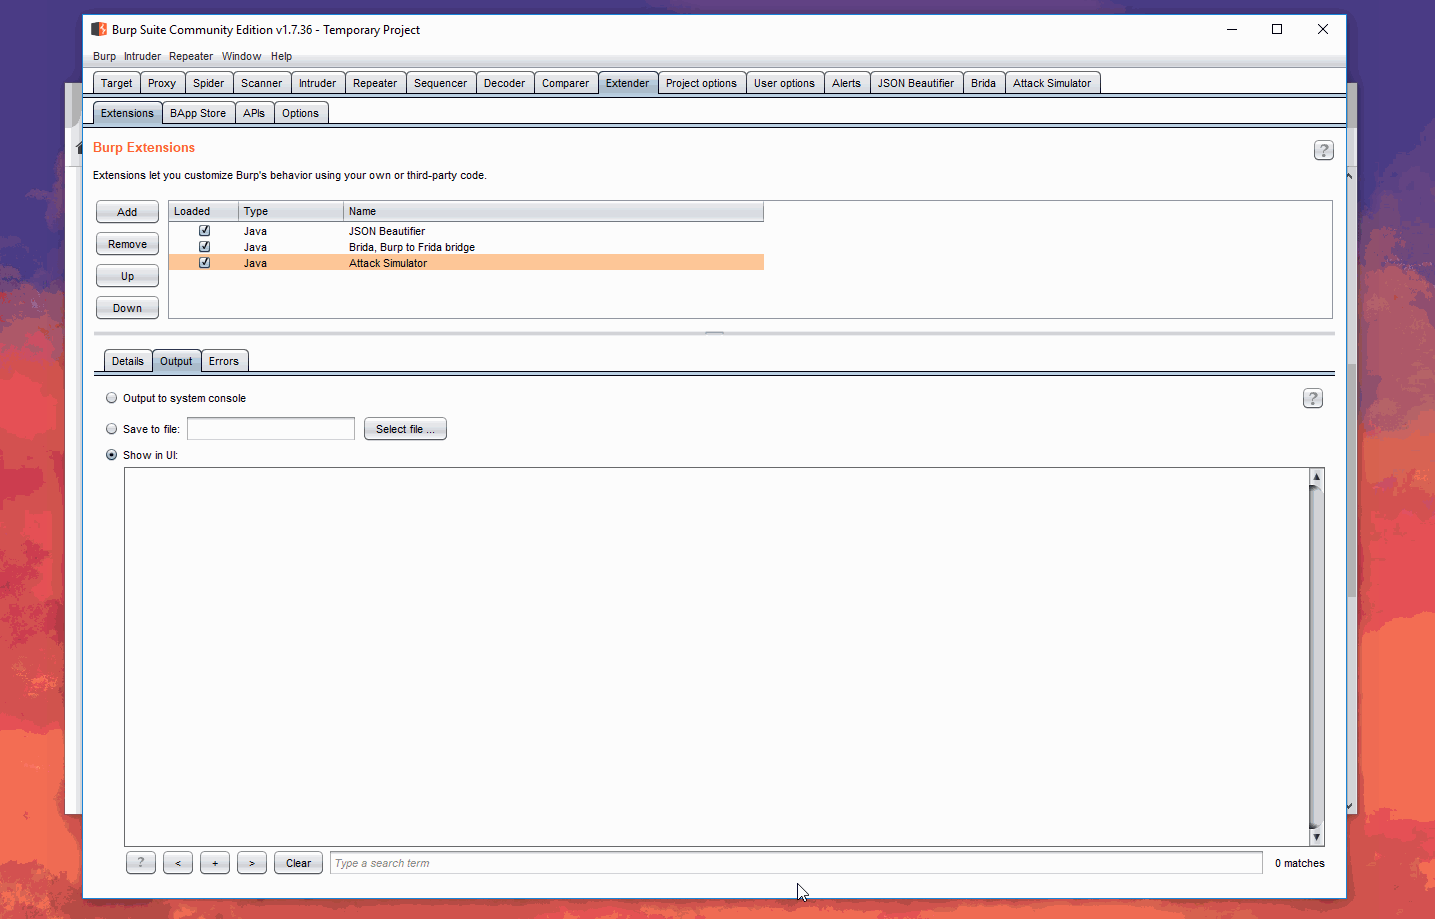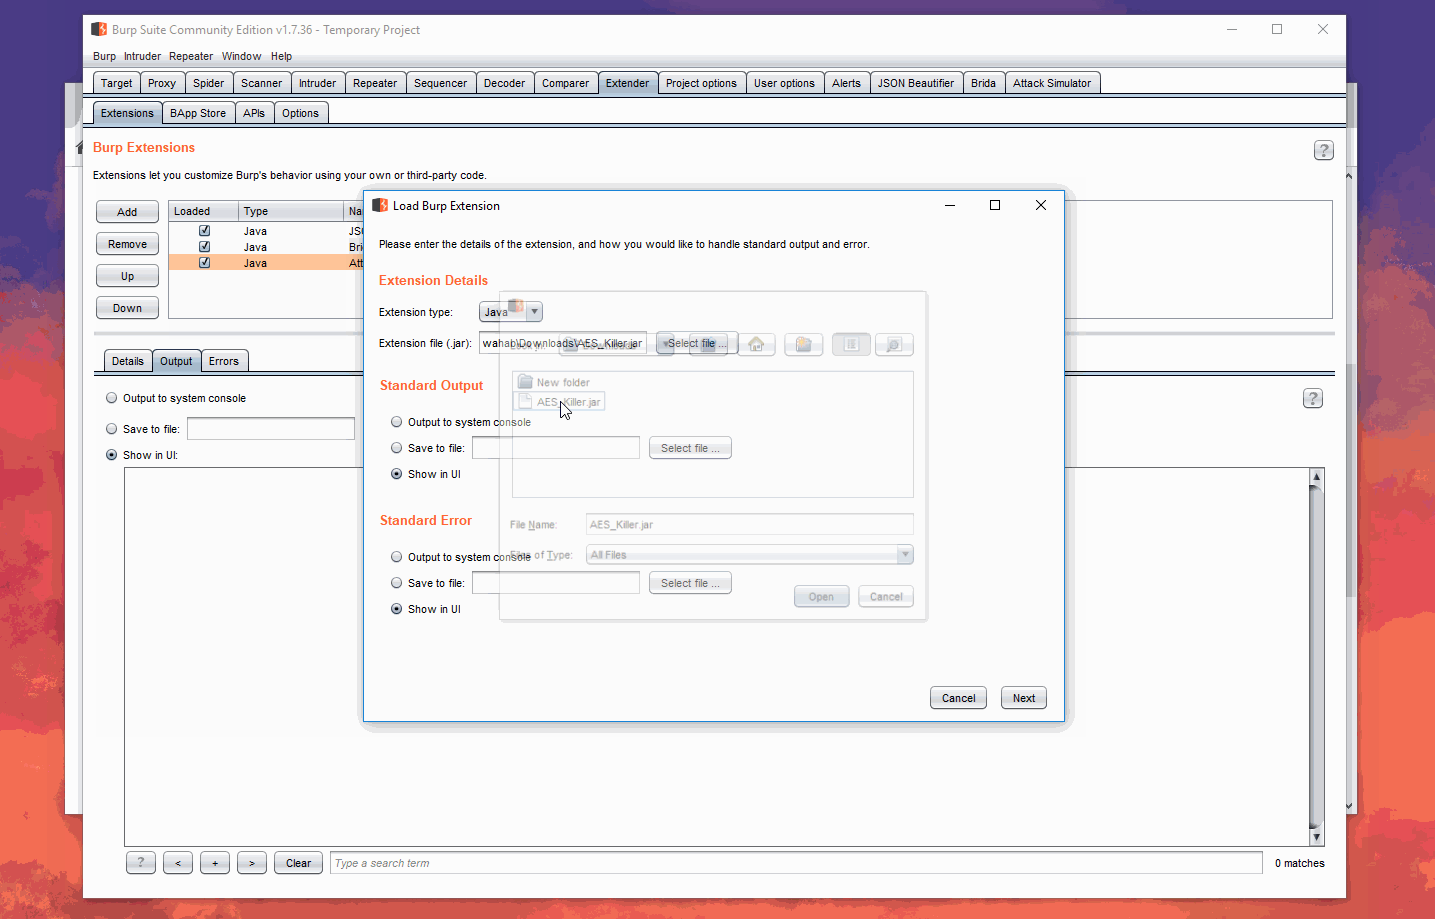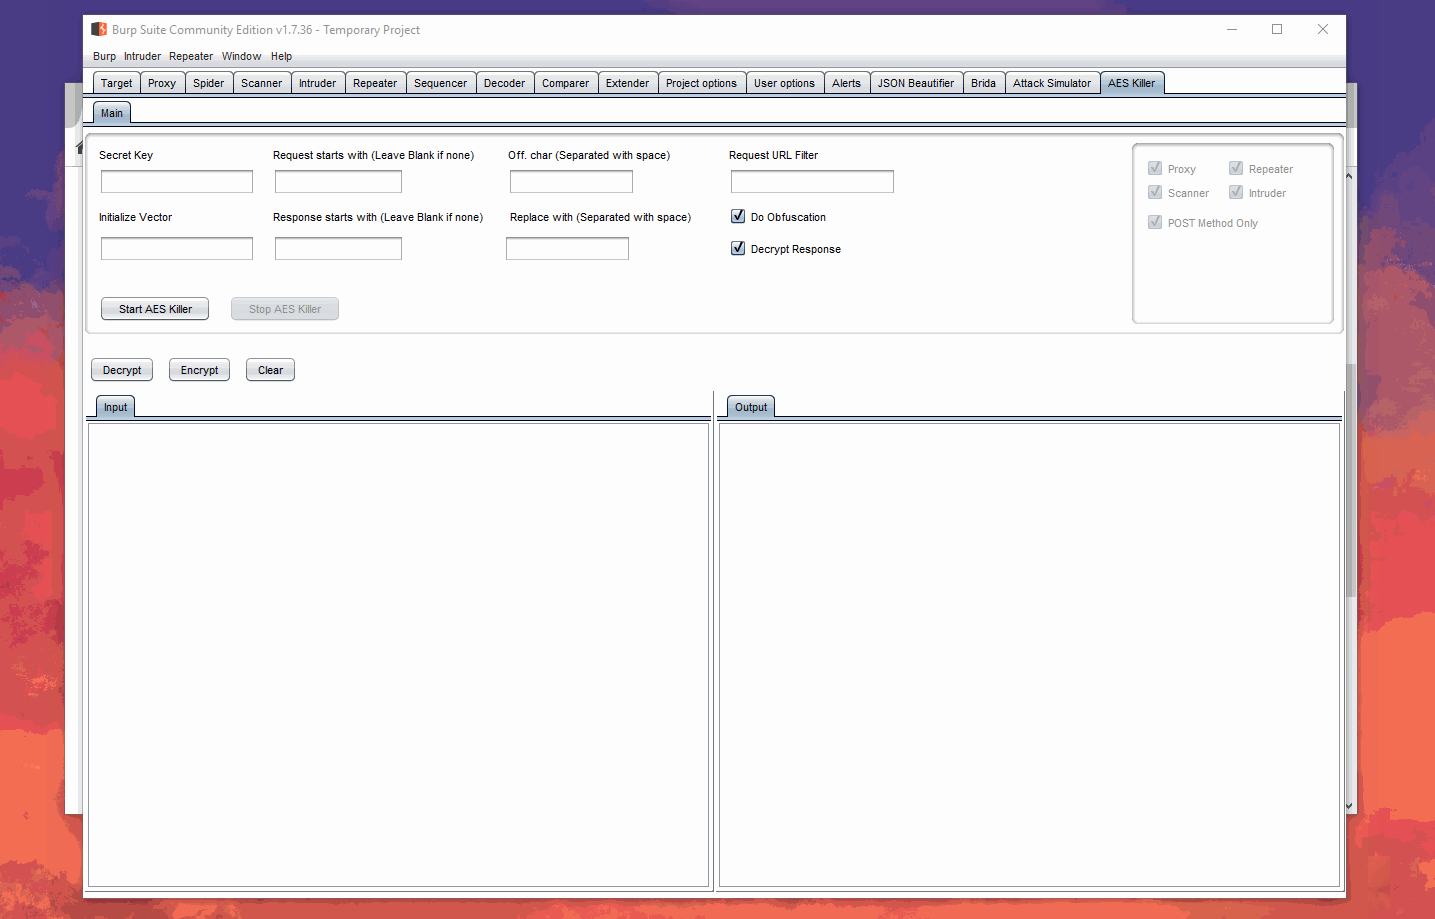 ebryx/aes-killer
Burp 플러그인 - AES로 암호화된 트래픽을 실시간으로 복호화
 deepseasred/autonessus
이 스크립트는 Nessus API와 통신하여 스캔 자동화를 지원합니다. 스크립트와 함께 사용된 플래그에 따라 모든 스캔 나열, 모든 정책 나열, 스캔 시작, 중지, 일시 중지 및 재개를 수행할 수 있습니다.
 dolevf/graphql-cop
GraphQL API의 자동화된 보안 감사를 위한 경량 Python 유틸리티입니다. cURL 재현 명령어를 사용하여 잘못된 구성, 정보 유출, 서비스 거부 취약점을 탐지합니다.
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
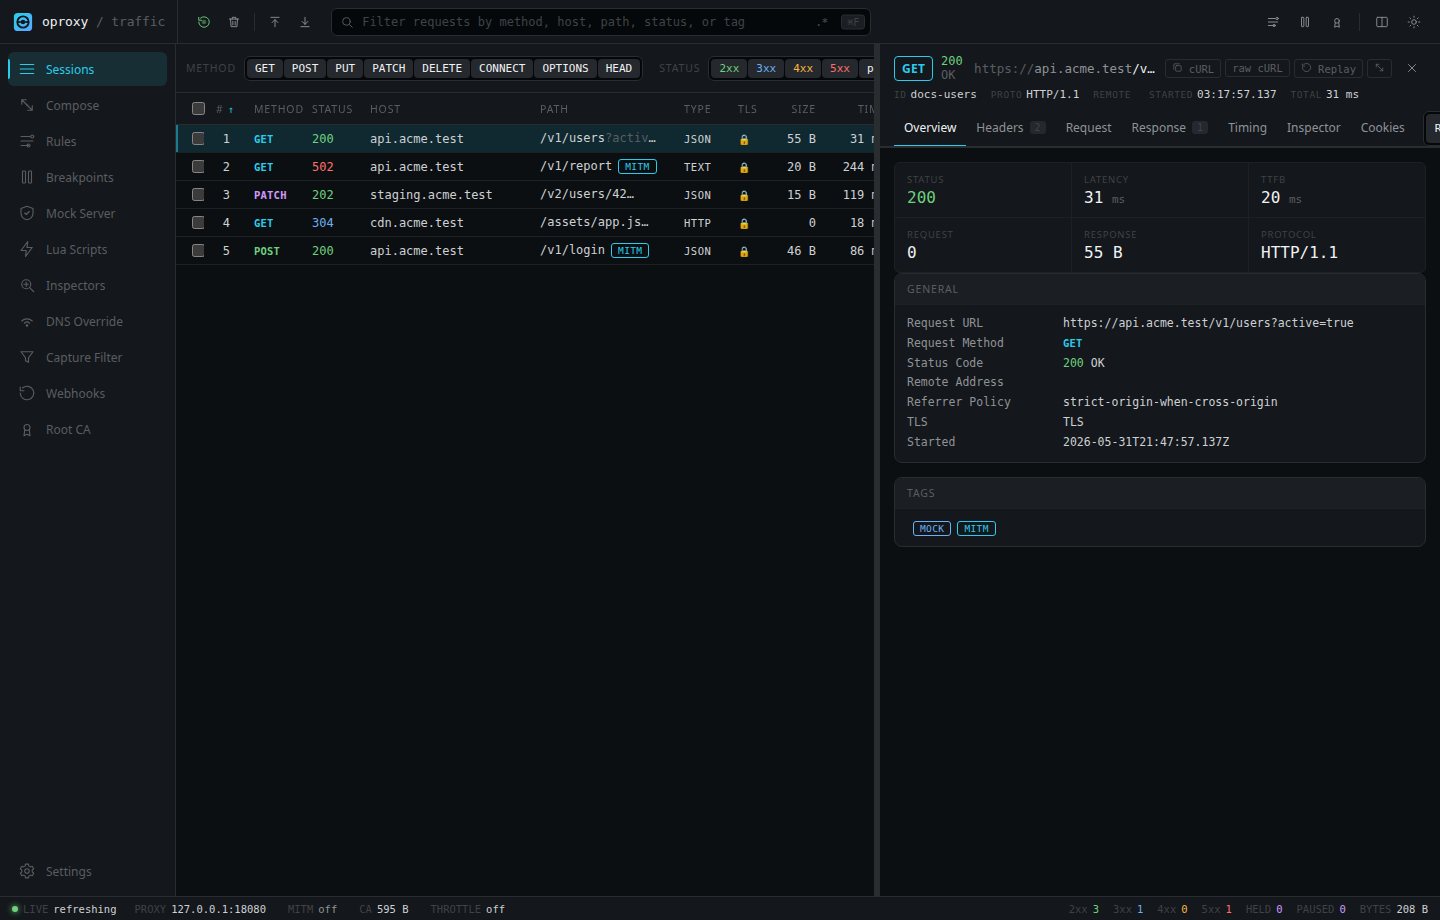 sauravrao637/oproxy
네트워크 트래픽을 가로채고, 검사하고, 모의 처리하는 오픈소스 MITM 프록시
 rogerorr/nttrace
Windows 'native' API를 위한 strace와 유사한 프로그램
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 kerlenton/mcpsnoop
MCP용 Wireshark. AI 클라이언트와 MCP 서버 사이의 투명 프록시입니다. 터미널에서 모든 호출을 실시간으로 확인하고, 발견된 항목을 기준으로 CI를 실패시키며, OpenTelemetry 스팬을 내보냅니다.
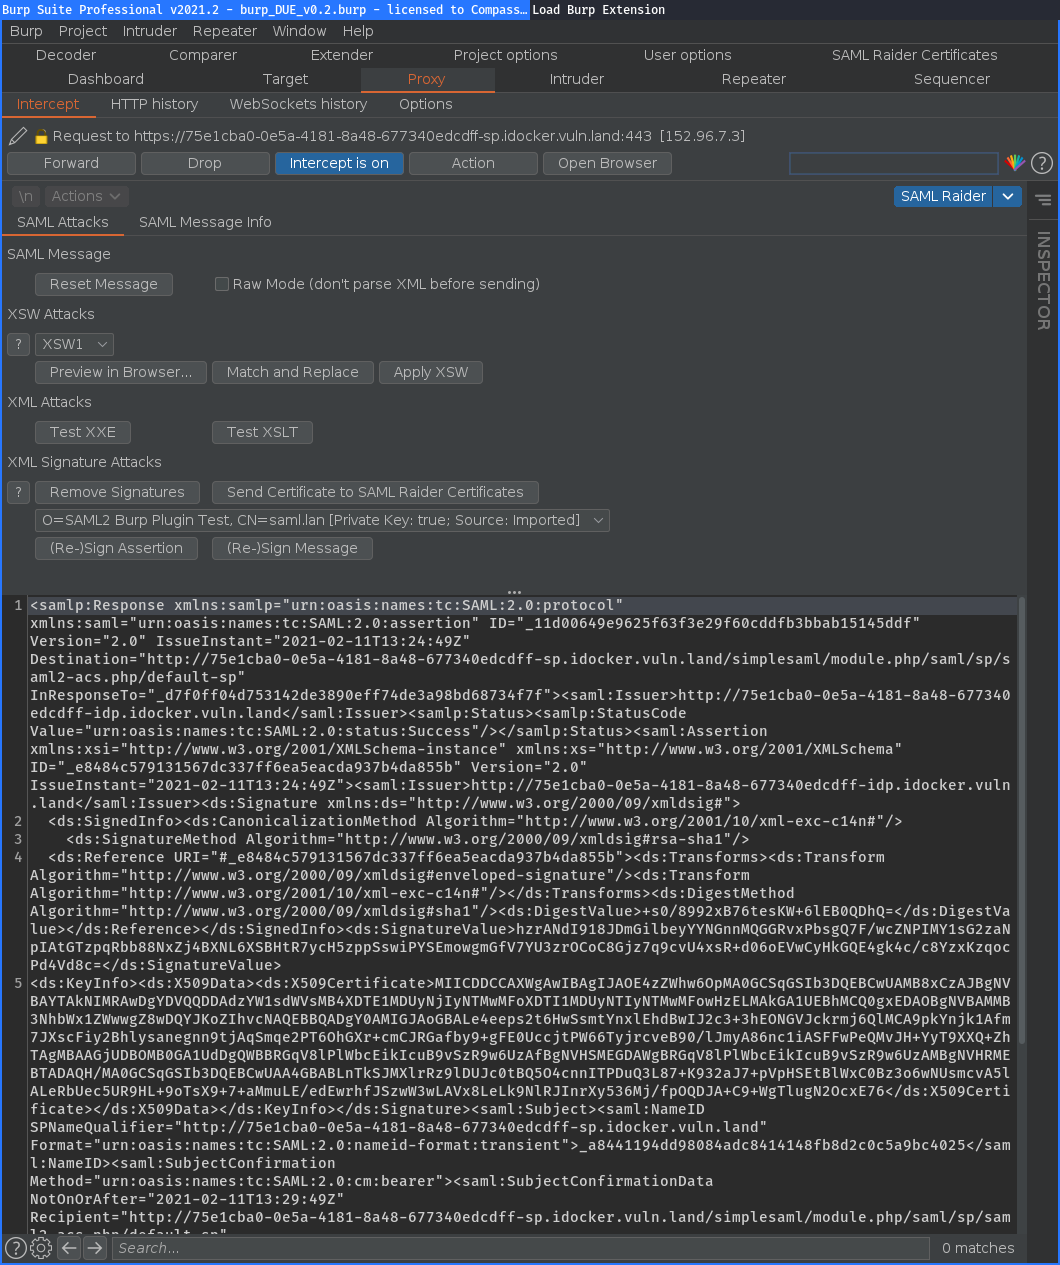 compasssecurity/samlraider
SAML2 Burp Extension
 assetnote/batchql
GraphQL 보안 감사 스크립트로, 배치 GraphQL 쿼리 및 뮤테이션 수행에 중점을 둡니다.
 teycir/burpapisecuritysuite
15가지 공격 유형, 108개 이상의 페이로드, 지능형 퍼징, BOLA/IDOR 탐지, AI 통합 및 자동화된 정찰을 갖춘 API 보안 테스트용 Burp Suite 확장 프로그램입니다. Nuclei, Turbo Intruder 및 외부 도구 통합을 통해…





