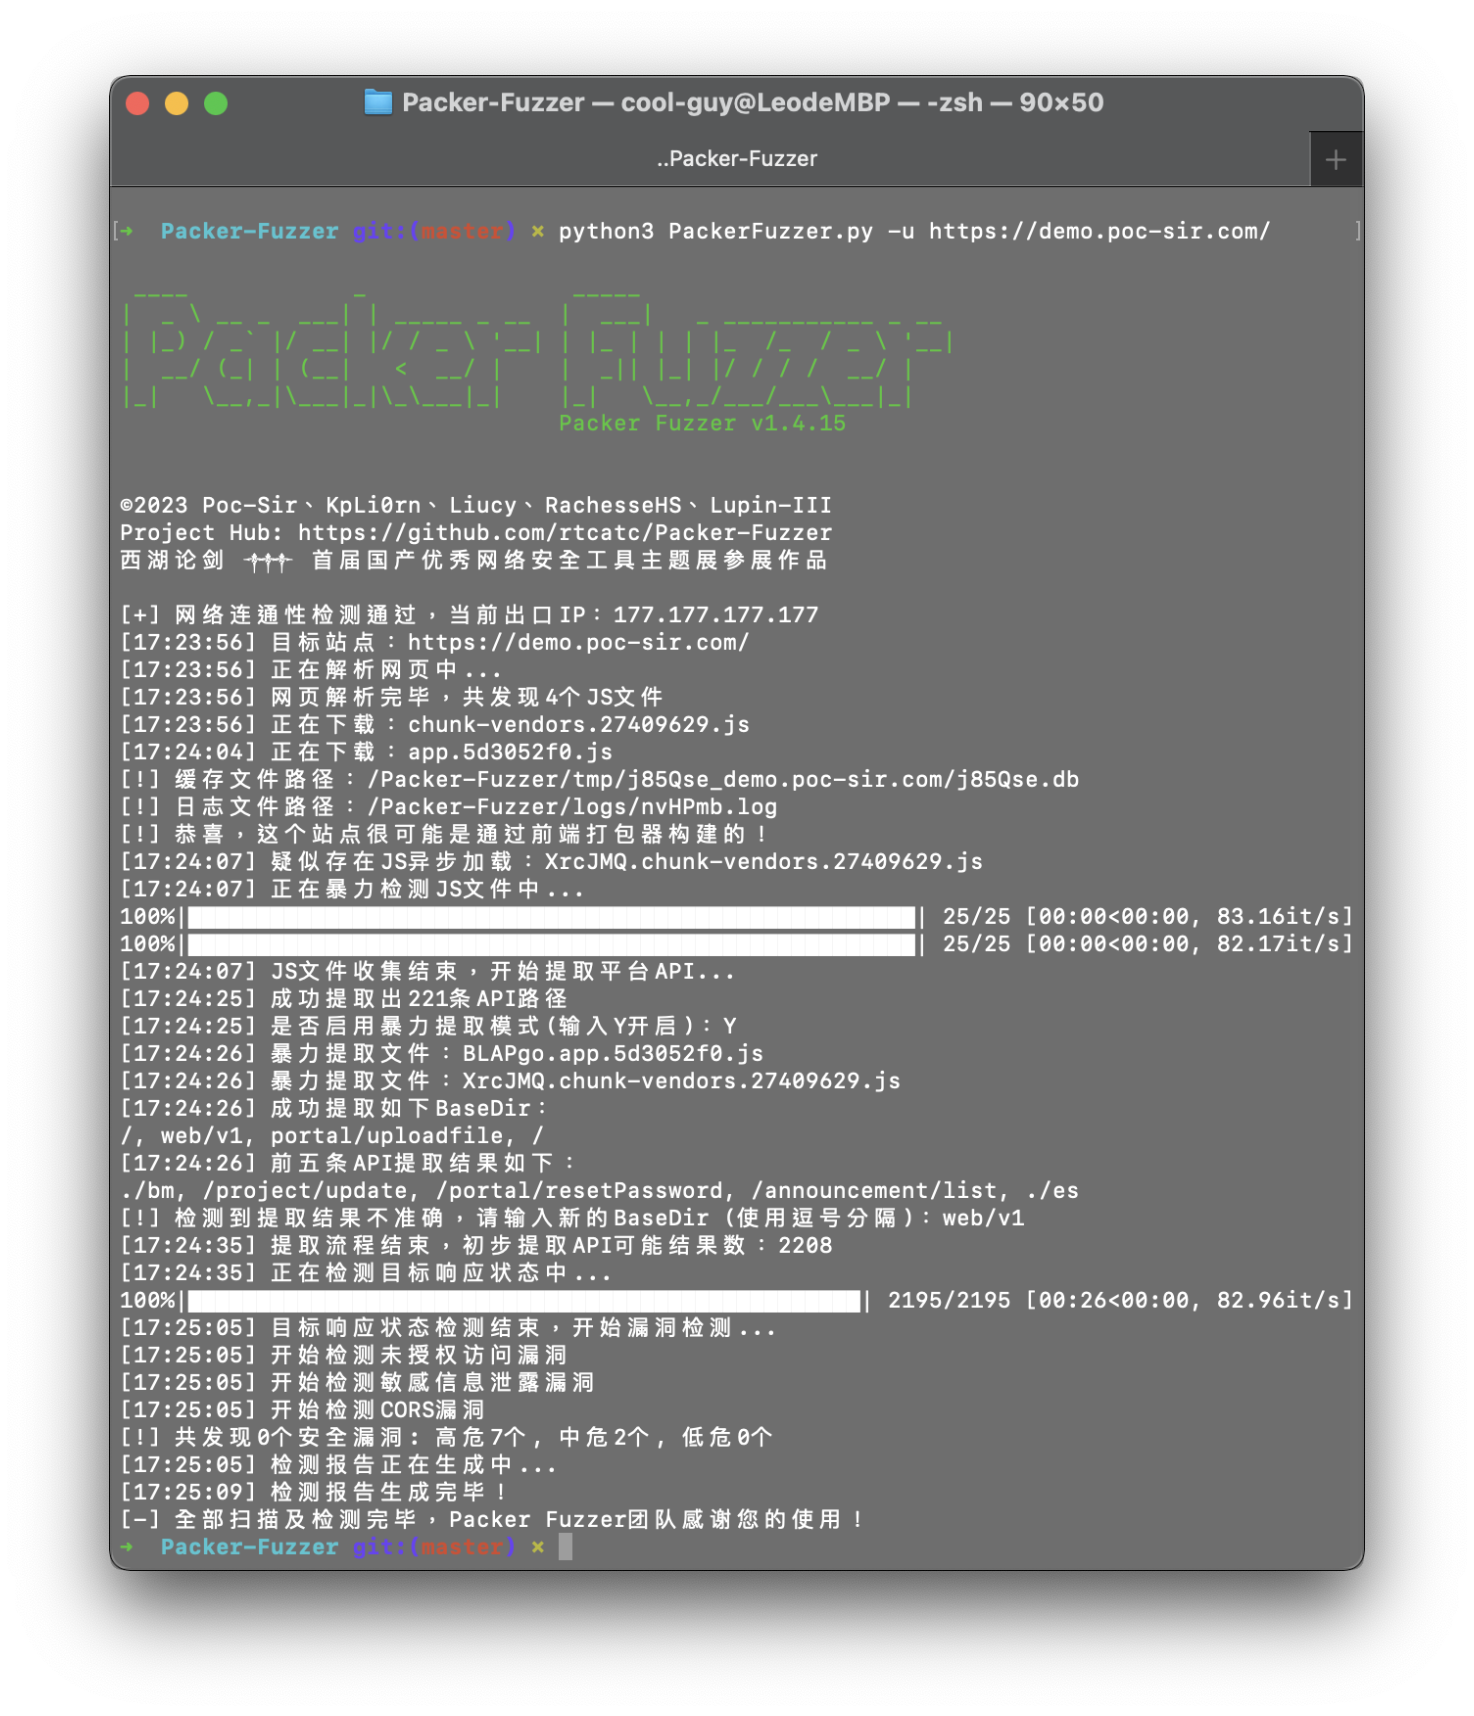
#1
 swisskyrepo/graphqlmap
php7 및 php8용 보안 모듈 - 버그 클래스를 제거하고 나머지는 가상 패치!
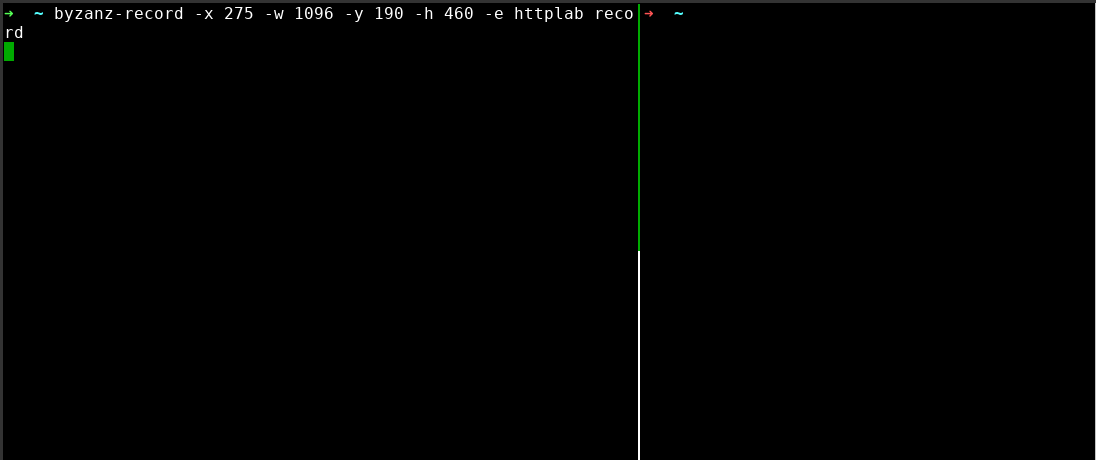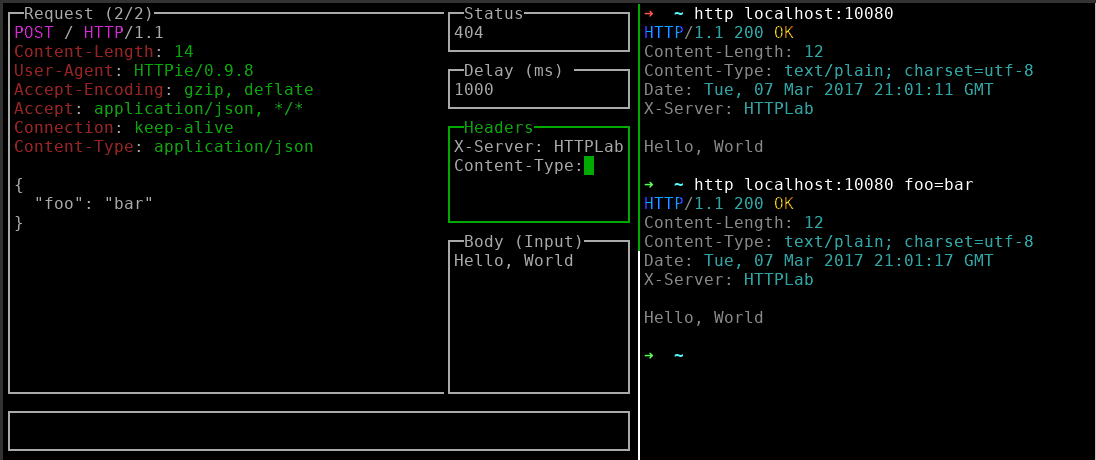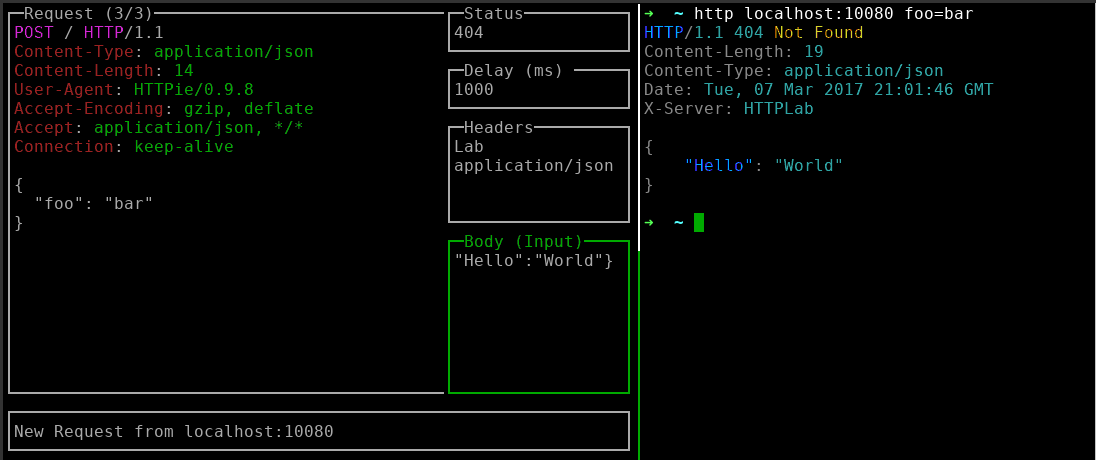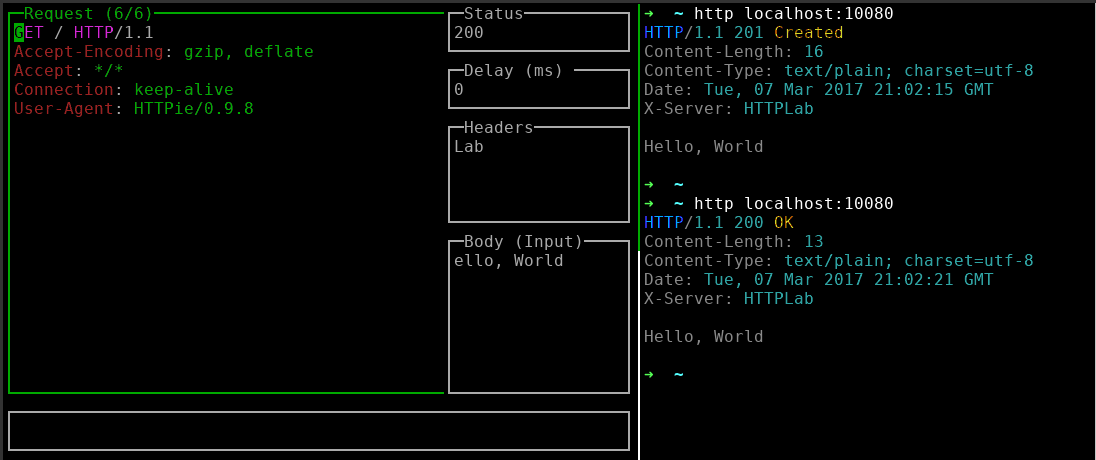 qustavo/httplab
HTTP 요청을 검사하고 응답을 위조할 수 있는 대화형 웹 서버로, 실시간 디버깅 및 API 테스트를 위한 터미널 UI를 제공합니다.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
OpenAPI 엔드포인트를 위한 자동화된 REST API 퍼저 및 네거티브 테스팅 도구입니다. 코딩 노력 없이 수천 개의 자가 치유 테스트를 생성, 실행 및 보고하며, 경계 및 보안 시나리오를 포괄합니다.
 knavesec/credmaster
리팩터링 및 개선된 CredKing 비밀번호 스프레이 공격 도구, FireProx API를 사용하여 IP 주소를 회전시키고, 익명성을 유지하며, 속도 제한을 극복합니다.
 unkn0wn-root/resterm
HTTP, GraphQL, gRPC, WebSocket 및 SSE를 위한 터미널 API 클라이언트입니다. diff와 버전 관리가 가능한 순수 .http 파일과 함께 스크립트 기반 테스트, 워크플로, 모의(mock), 레코더, 그리고 CI용 CLI 러너를 제공합니다.
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
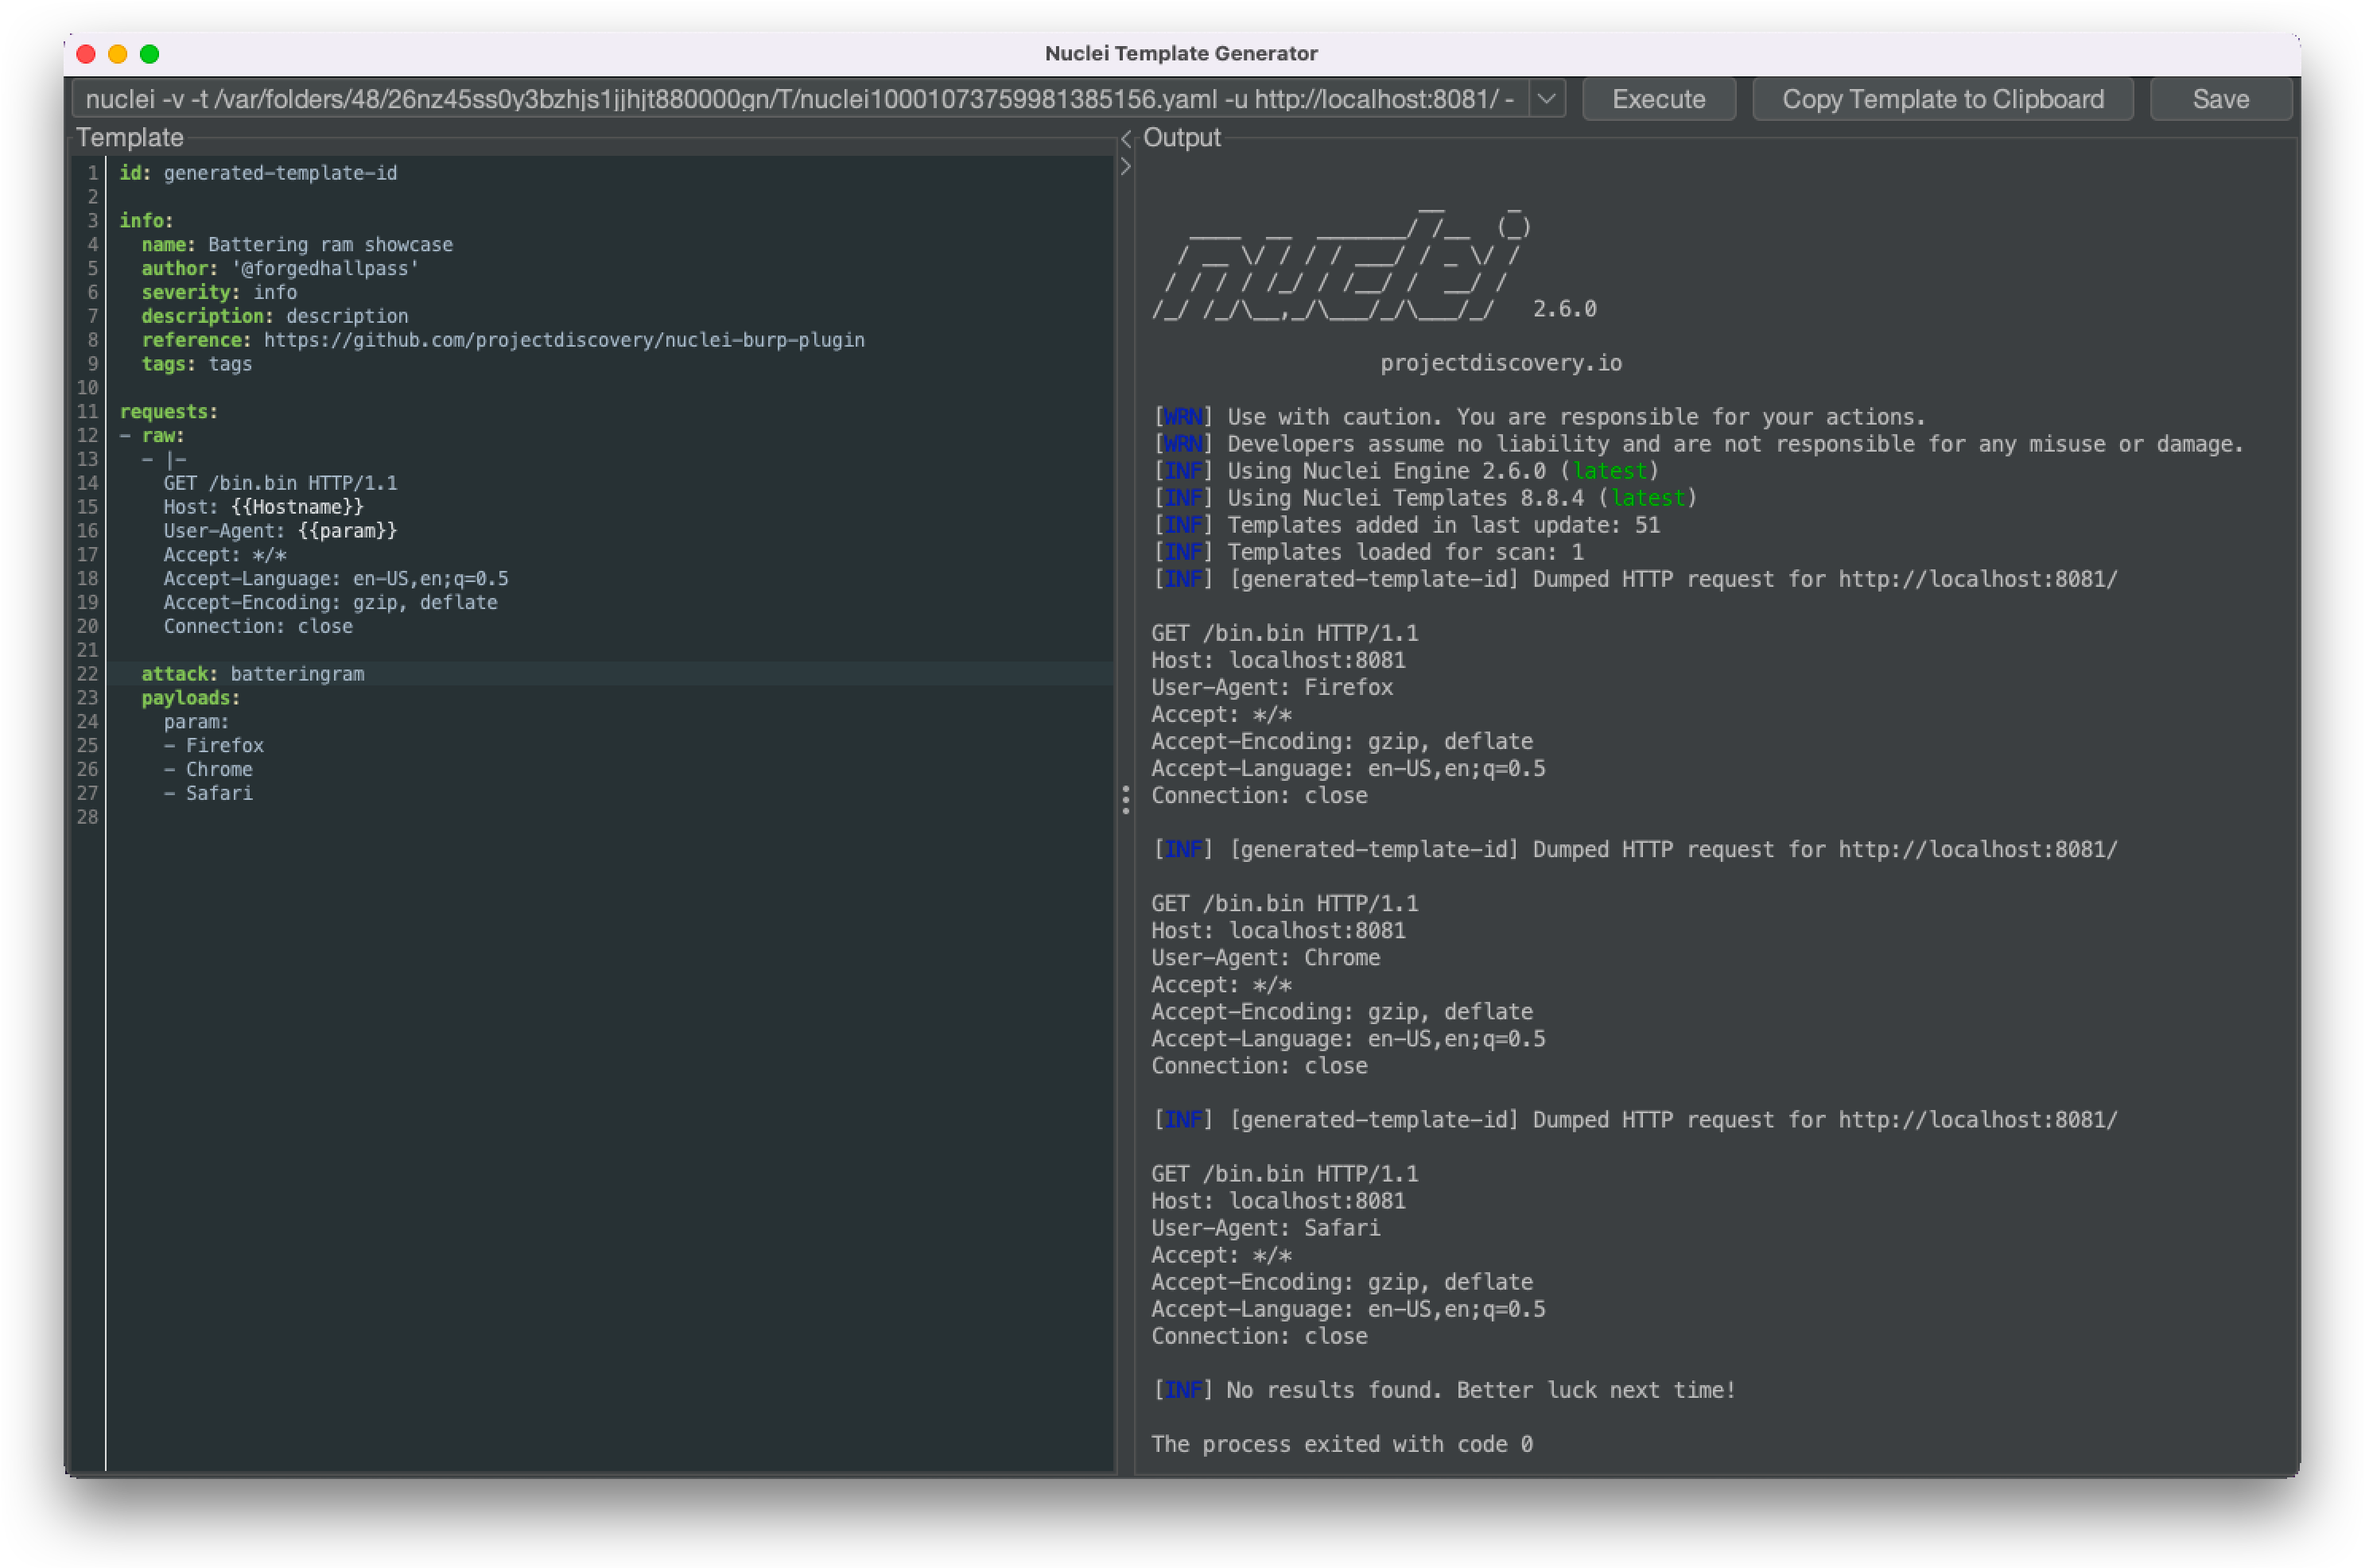 projectdiscovery/nuclei-burp-plugin
Burp Suite 플러그인으로, HTTP 요청 및 응답에서 직접 Nuclei 취약점 템플릿을 생성 및 실행하며, YAML 자동 완성 및 구문 강조 기능을 제공합니다.
 projectdiscovery/chaos-client
Chaos DB API와 통신하기 위한 Go 클라이언트.
 denoland/clawpatrol
AI 에이전트를 위한 와이어 레벨 프록시 방화벽으로, HCL 규칙을 사용하여 SQL, Kubernetes, HTTP 트래픽을 가로채고 게이팅하며, 프로세스별 터널 격리 및 인간 개입(Human-in-the-Loop) 승인을 제공합니다.
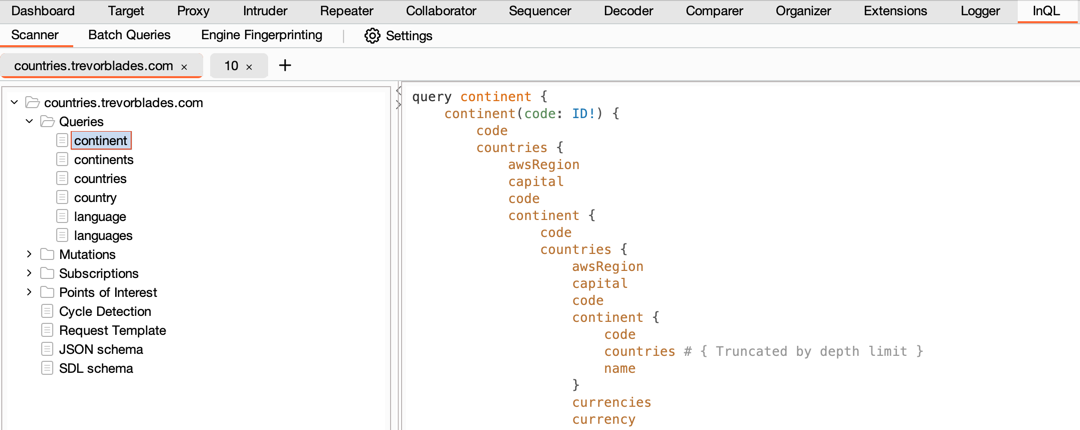 doyensec/inql
InQL은 고급 GraphQL 테스트를 위한 강력한 오픈소스 Burp Suite 확장 프로그램으로, 직관적인 취약점 탐지, 사용자 정의 가능한 스캔, 그리고 원활한 Burp 통합을 제공합니다.
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application은 의도적으로 취약한 GraphQL 서비스 구현체로, GraphQL 보안에 대해 배우고 연습하기 위해 설계되었습니다.
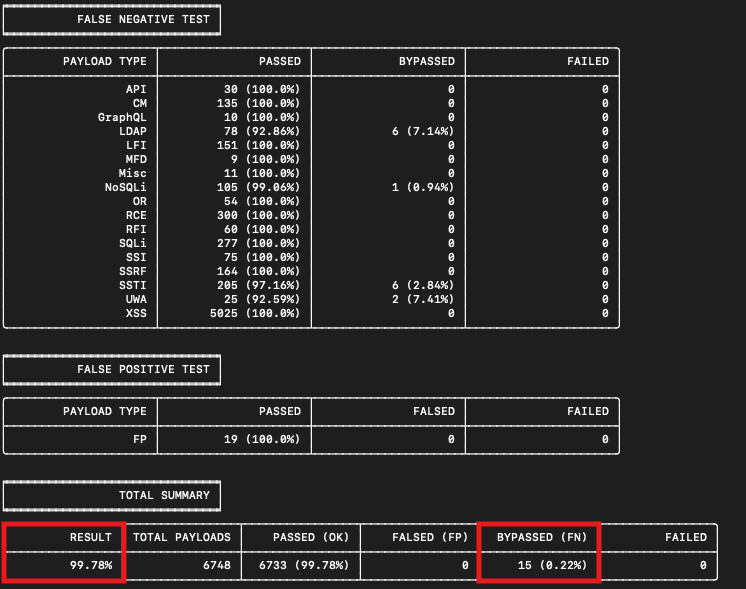 nemesida-waf/waf-bypass
자동화된 WAF 보안 테스트 도구로, SQLi, XSS, RCE, GraphQL 인젝션 등 15개 이상의 페이로드 카테고리를 사용하여 거짓 양성 및 거짓 음성을 탐지합니다. Docker, JSON 출력 및 사용자 정의 페이로드를 지원합니다.
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
 bishopfox/sj
노출된 (Swagger/OpenAPI) 정의 파일에 정의된 엔드포인트를 감사하는 도구입니다.
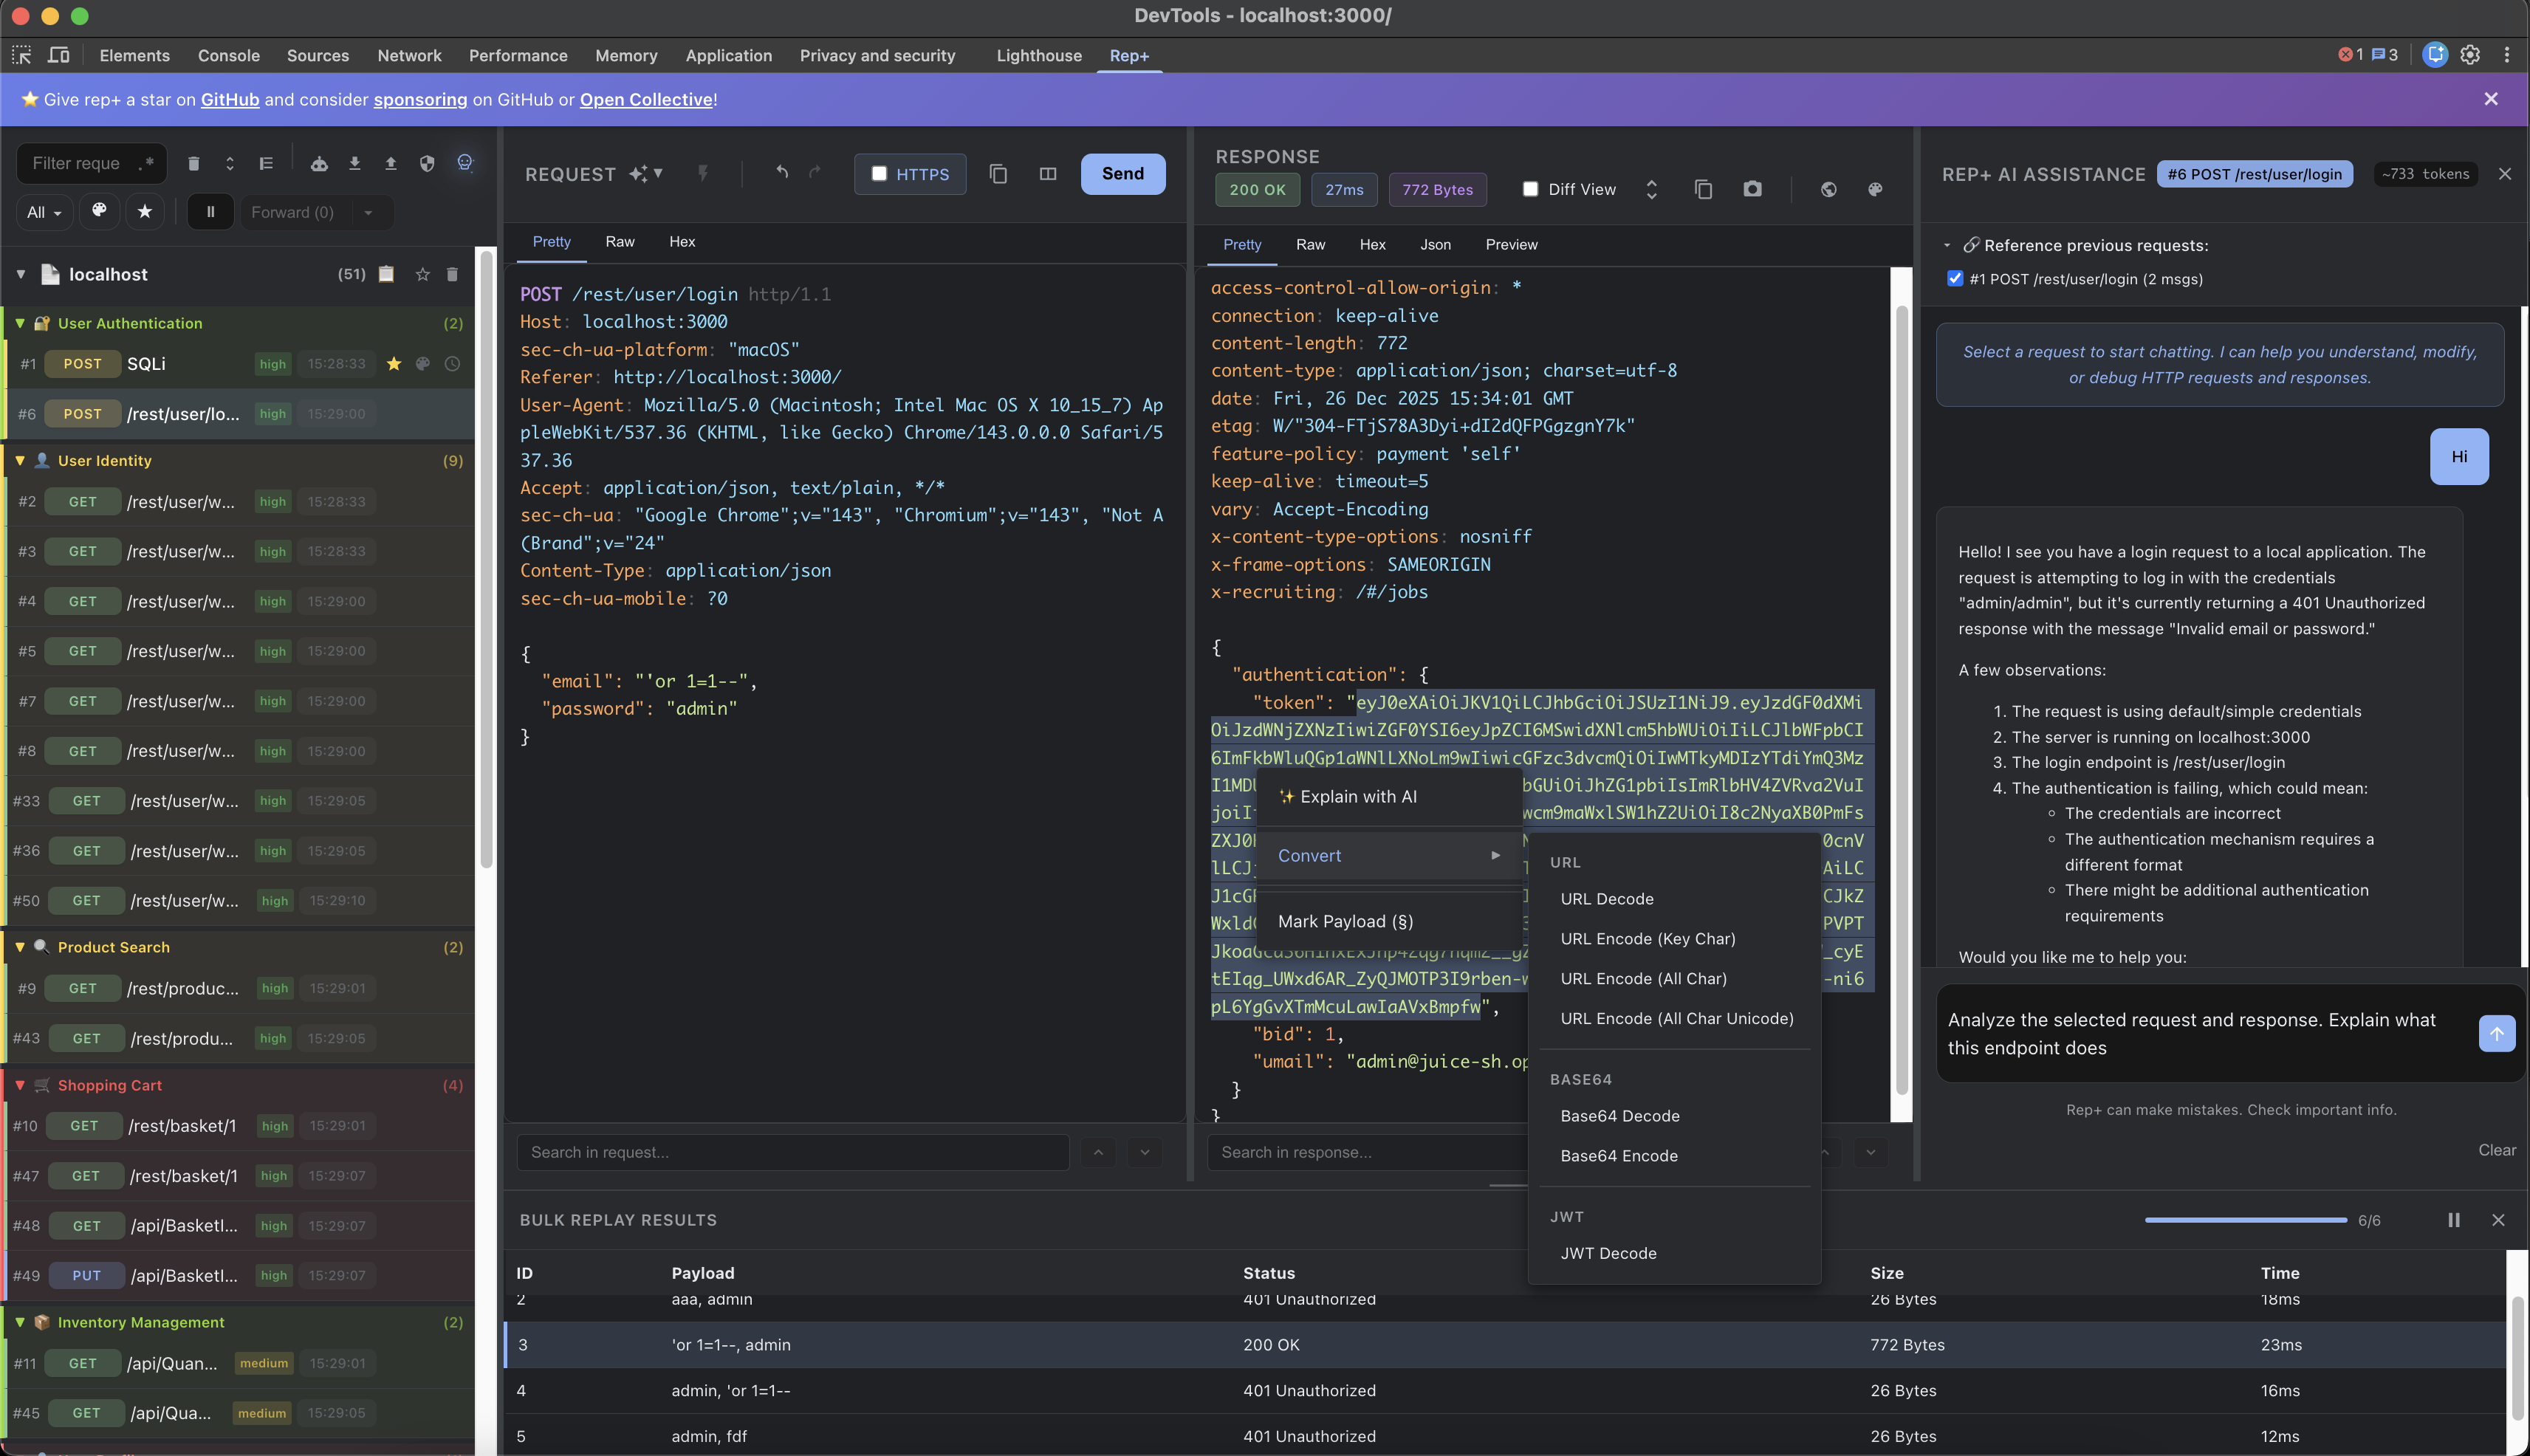 repplus/rep-chrome
rep+ — 요청을 설명하고 공격을 제안하는 내장 AI를 갖춘 Chrome DevTools용 Burp 스타일 HTTP Repeater