
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
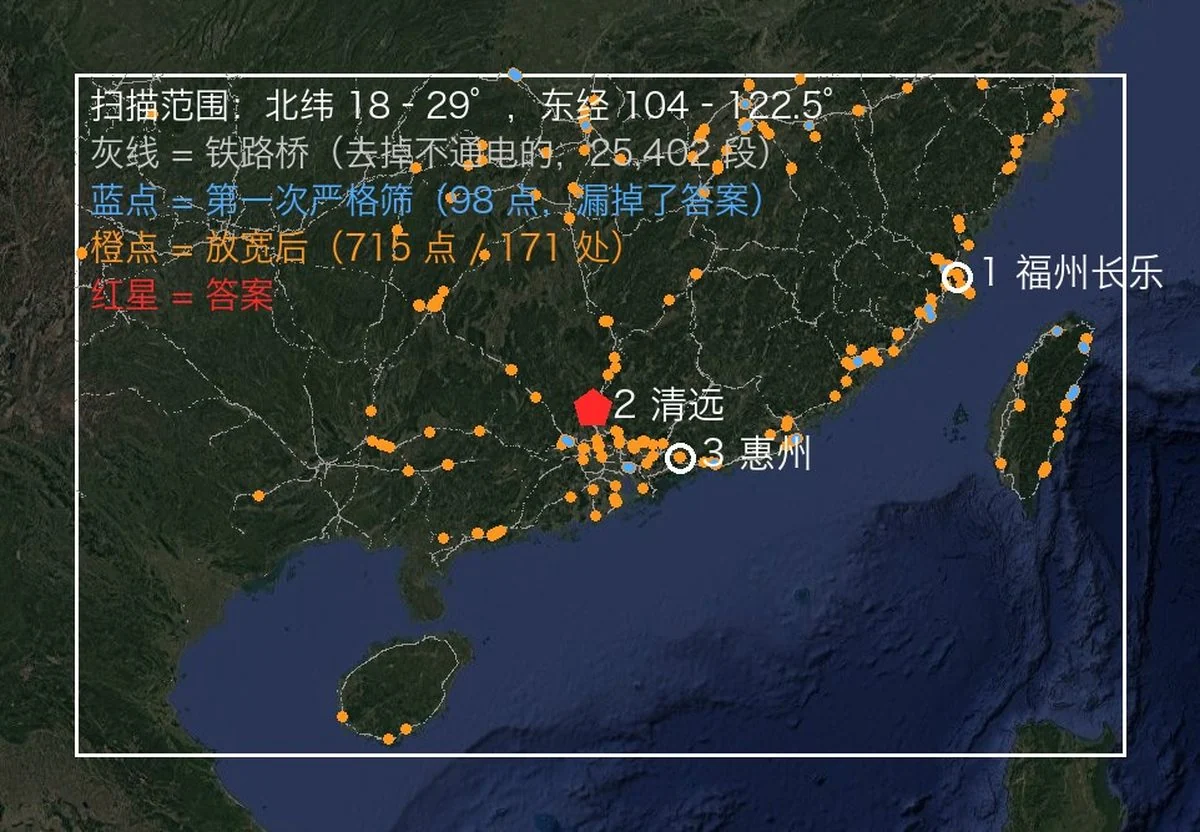 oldcircle/geo-sleuth
사진이 촬영된 위치를 찾아내는 에이전트 스킬 — OpenStreetMap 지형, 고도 스카이라인, 위성 이미지, 스트리트 뷰를 활용하며 그 과정을 보여줍니다. Claude Code, Codex, Cursor, Gemini CLI, OpenCode, GitHub…
 ye-ze-yu/epireal-bench
상용 이미지 생성기의 시각적 허위정보 위험을 평가하기 위한 레드팀 벤치마크 및 블랙박스 공격 프레임워크로, 10k개의 허위 주장 프롬프트와 채점 스크립트를 포함합니다.
 phil-fan/fs-attack
논문 "Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model"의 구현
 multimodal-ai-lab/tobac
토큰 하나하나, 타협되다: 통합 자기회귀 모델의 백도어 취약점 (NeurIPS'26)
 moontea0416/webmirage
비전-언어 웹 에이전트에 대한 적대적 이미지 공격: 시각적 그라운딩부터 브라우저 실행까지
 stardust457/sldr
LLM의 악의적인 파인튜닝을 선택적 레이어 복구와 동적 라우팅으로 완화하는 방어 프레임워크로, 학습, 유해성 점수 산정, 탈옥 평가 스크립트를 포함합니다.
 danigil/neuperm
가중치 스테가노그래피 공격을 통해 삽입된 악성코드를 파괴하기 위해 순열 등가 신경망 유닛을 재정렬하면서 모델 정확도를 유지하는 제로 재훈련 새니타이제이션.
 graph-com/cka-agent
상용 모델 가드레일을 무해한 프롬프트 위빙과 적응형 트리 탐색을 사용하여 우회하는 LLM 탈옥 에이전트의 연구 구현.
 treeai-lab/awesome-rag-security
검색 증강 생성 보안에 관한 연구 논문 큐레이션 컬렉션으로, 지식 오염, 검색 조작, 컨텍스트 악용, 방어를 아우르는 SLOT 분류 체계에 따라 구성되어 있습니다.
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.
 githubsecuritylab/seclab-taskflows
웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.
 uiuc-kang-lab/persistbd
LLM 에이전트 백도어가 정상적인 파인튜닝 후에도 살아남도록 만드는 어댑터를 훈련하기 위한 연구 코드로, 트리거 비율 점수 산정, SWE-bench 평가, 데이터셋 빌더를 포함합니다.
 deep-jlu/skillpoison
HTS, LEGSA, GCTIR 단계를 통해 검증된 성공 경험을 구축하고 이를 형성 기록으로 조직하여 모델 기술을 점진적으로 오염시키는 연구 파이프라인.
 zju-llm-safety/ascent
1차 최적 안전 캘리브레이션과 주기적 재캘리브레이션을 LLM에 적용하여, 안전 호환 업데이트를 유지하면서 다운스트림 작업 유용성을 향상시키는 파인튜닝 프레임워크입니다.








