 #1
 mvt-project/mvt
AndroidおよびiOSデバイス向けのフォレンジック収集・分析ツールキット。公開・非公開の侵害指標(IOC)を用いて、既知のスパイウェアによる潜在的な侵害を特定します。
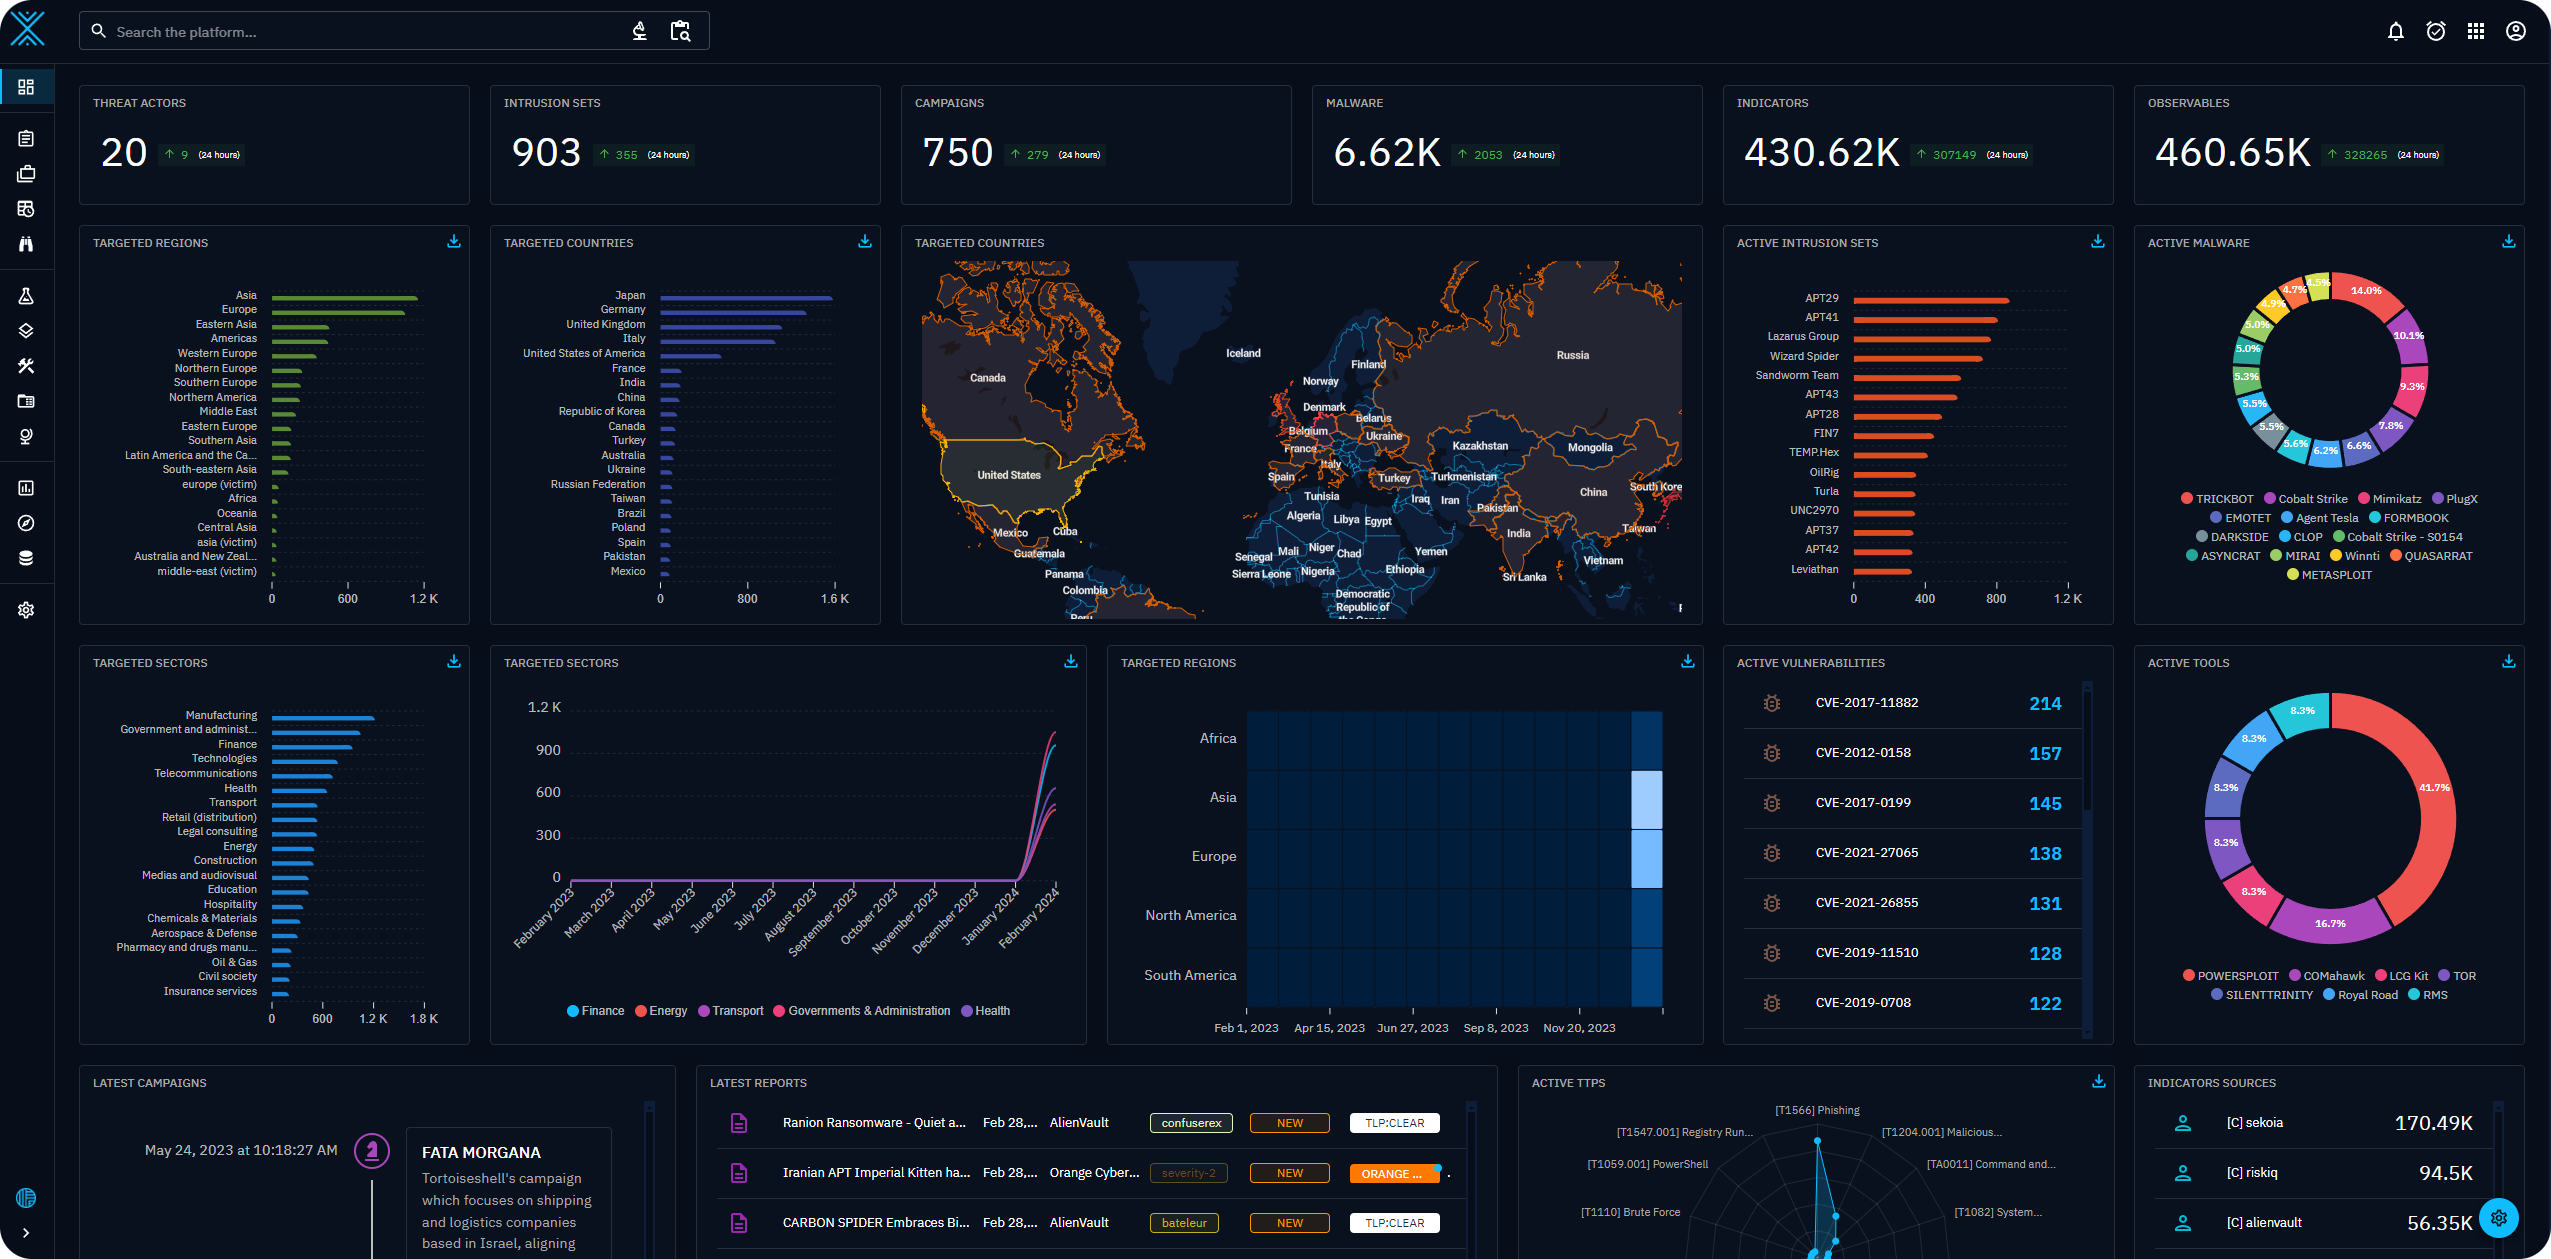 opencti-platform/opencti
オープンサイバー脅威インテリジェンスプラットフォーム
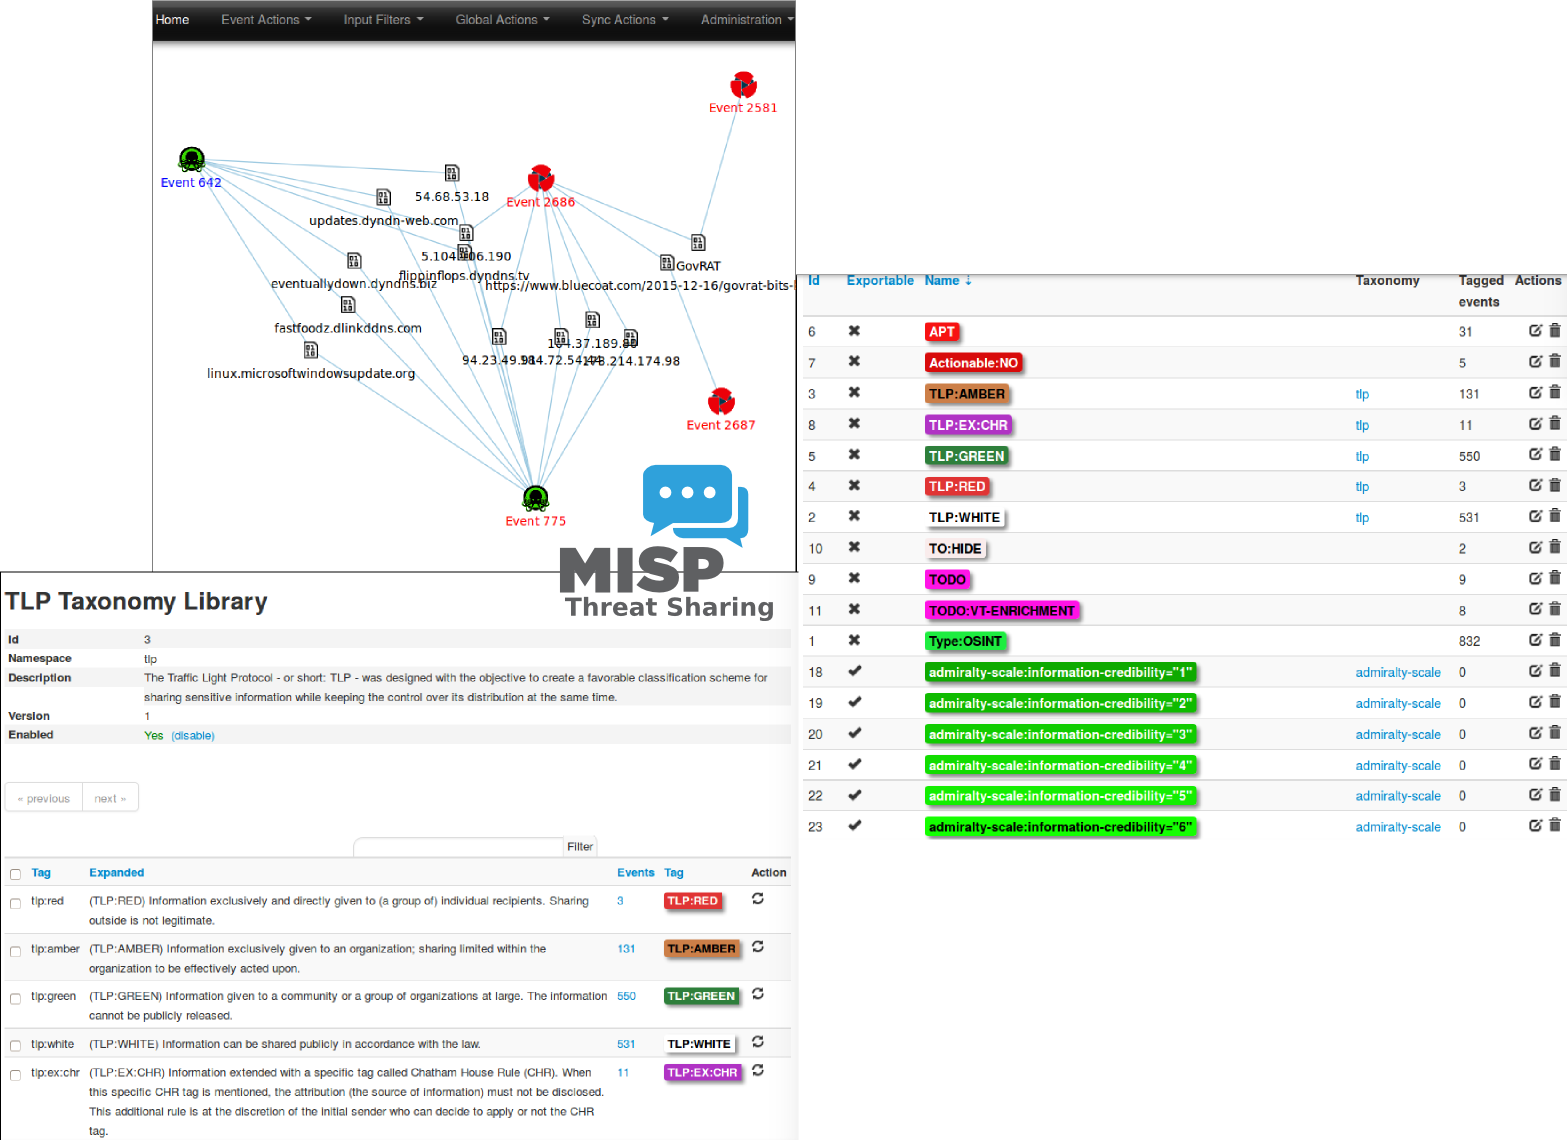
misp/mispMISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
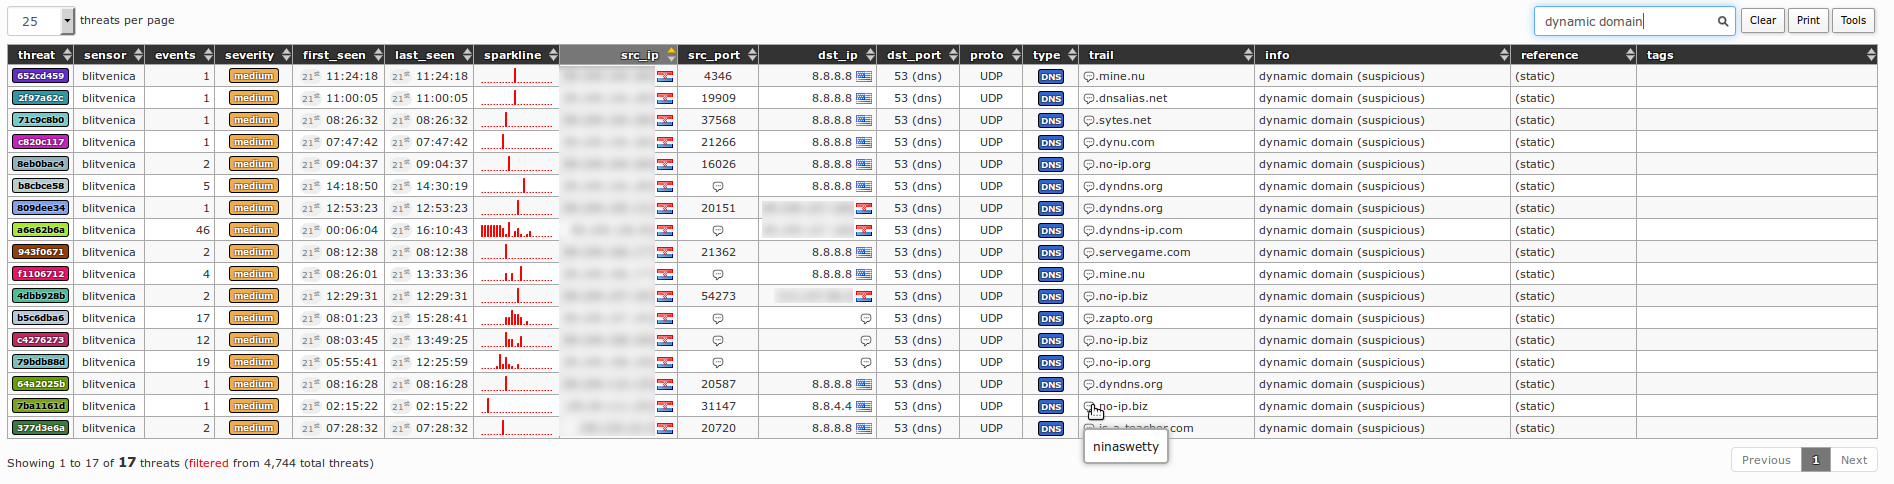 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 github/advisory-database
オープンソースソフトウェアの世界におけるCVEおよびGitHub由来のセキュリティアドバイザリを含むセキュリティ脆弱性データベース。
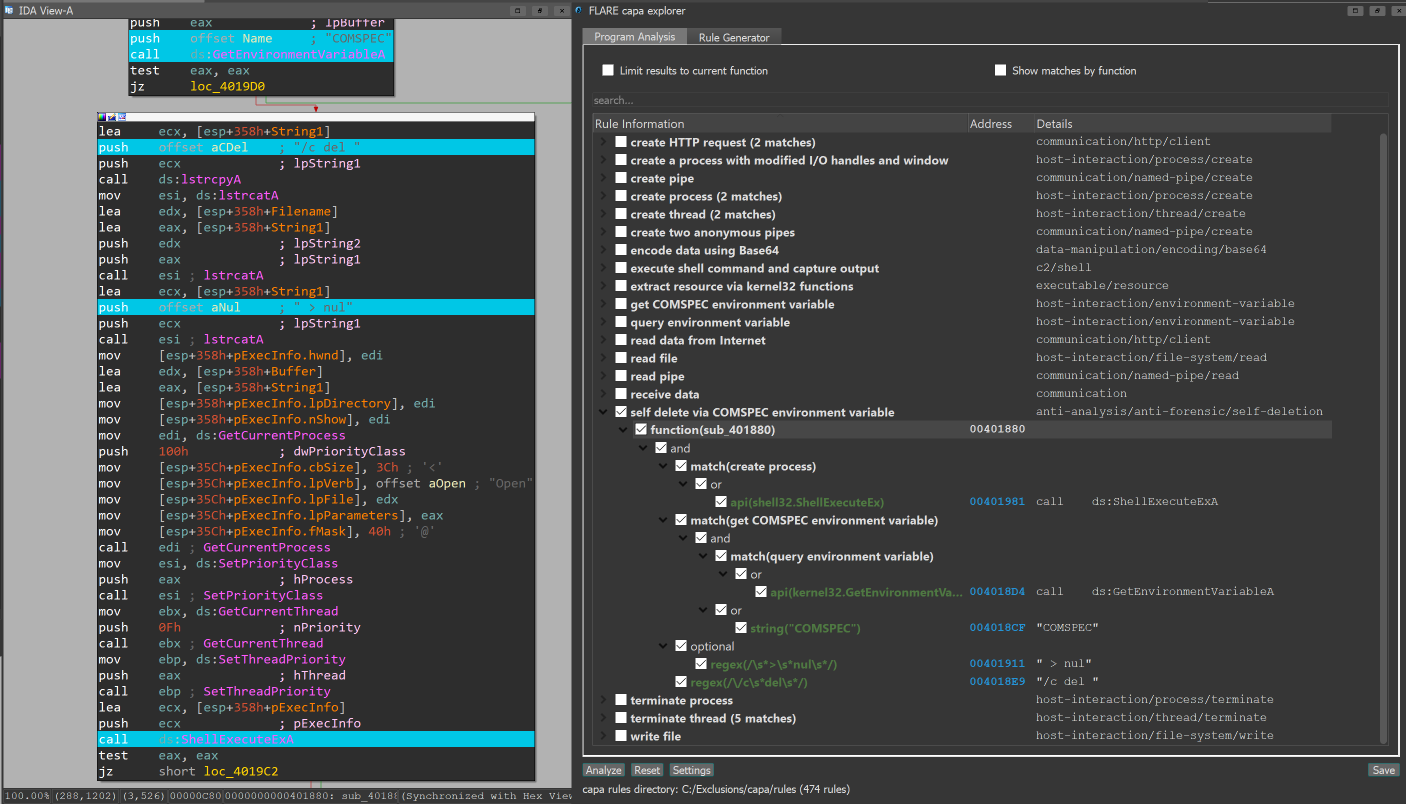 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
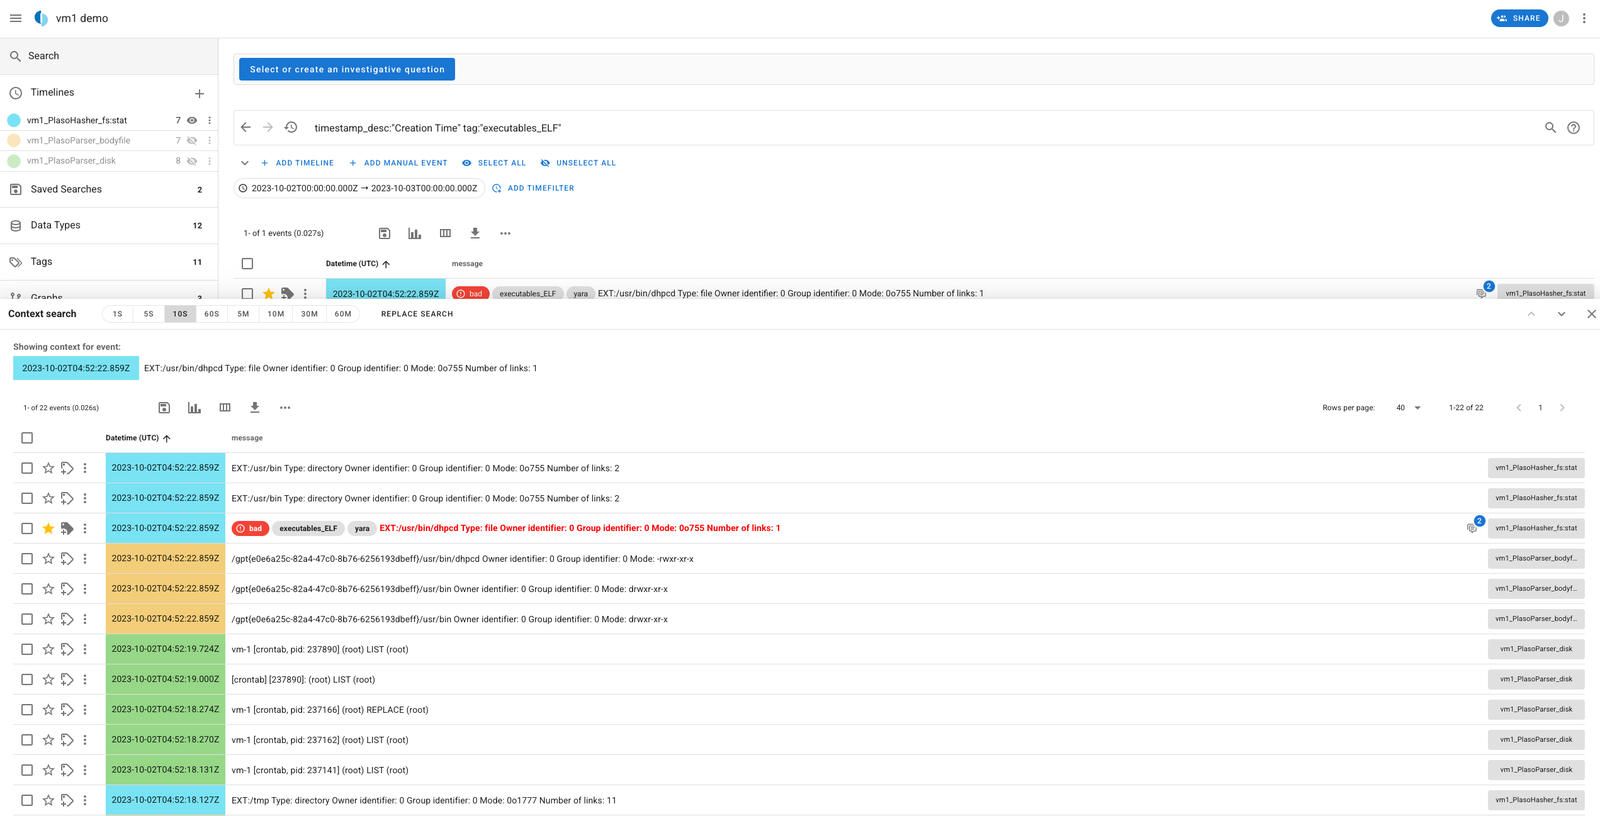 google/timesketch
インシデントレスポンスとDFIR調査を支援するため、イベントログの取り込み・検索・注釈付けを行う協調型フォレンジックタイムライン分析プラットフォーム。
 pedramamini/awesome-yara
厳選された素晴らしいYARAルール、ツール、および人々のリスト。
 sepinf-inc/iped
IPEDデジタルフォレンジックツール。法執行機関による犯罪現場での押収や、民間の調査員による企業調査などで押収されたデジタル証拠の処理・分析に使用できるオープンソースソフトウェアです。
 neo23x0/signature-base
YARAシグネチャとIOCデータベース(私のスキャナおよびツール用)
 intelowlproject/intelowl
200以上のアナライザを使用して観測可能データやファイルを強化する、拡張可能な脅威インテリジェンスプラットフォーム。内部GUI、REST API、SOCアナリストおよびDFIRチーム向けの自動化ワークフローを備えています。
 interplains/zero-breach-toolkit
Free, open-source check for traces of mercenary spyware (Pegasus, Predator, Graphite, Candiru and more) on computers, Android phones and iPhone…
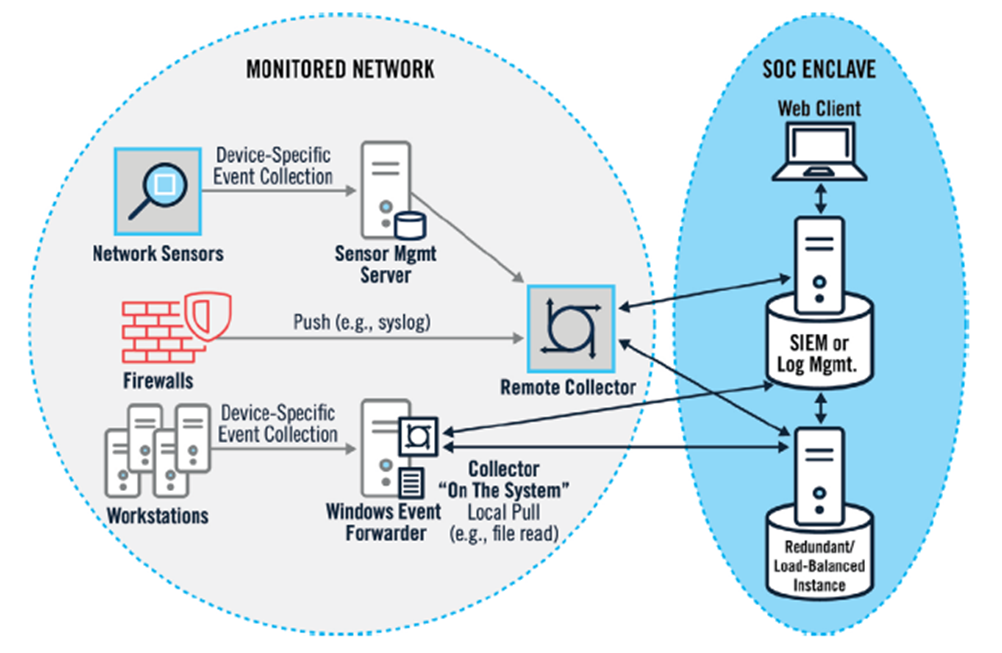 cyb3rxp/awesome-soc
SOC(CSIRTを含む)を構築、運用、成熟させるための厳選されたナレッジベース。
 opencve/opencve
複数のソースからCVEを集約、フィルタリング、追跡し、チームコラボレーション、カスタムダッシュボード、アラート、AIを活用した分析による脆弱性インテリジェンスを提供します。
 log2timeline/plaso
ログ、ファイル、システムアーティファクトを解析してスーパータイムラインを構築し、調査における時系列イベントの相関付けを可能にするデジタルフォレンジックスエンジン。
 alexandreborges/malwoverview
Malwoverviewは、VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware…