 #1
ログ解析、SIEM、集中ログ記録、フォレンジックタイムライン、セキュリティイベント相関ツール。
Kitploit おすすめ
 imthenachoman/how-to-secure-a-linux-server
Linuxサーバーの堅牢化のためのステップバイステップガイド。SSHセキュリティ、ファイアウォール、侵入検知、監査、システム設定を網羅し、攻撃対象領域を減らし防御を強化します。
 grafana/loki
水平スケーラブルでマルチテナント対応のログ集約システム。全文ではなくラベルをインデックス化し、Grafanaと統合して、Kubernetesのログ保存とクエリに最適化されています。
 osquery/osquery
SQLを活用したオペレーティングシステムの計装、監視、および分析。
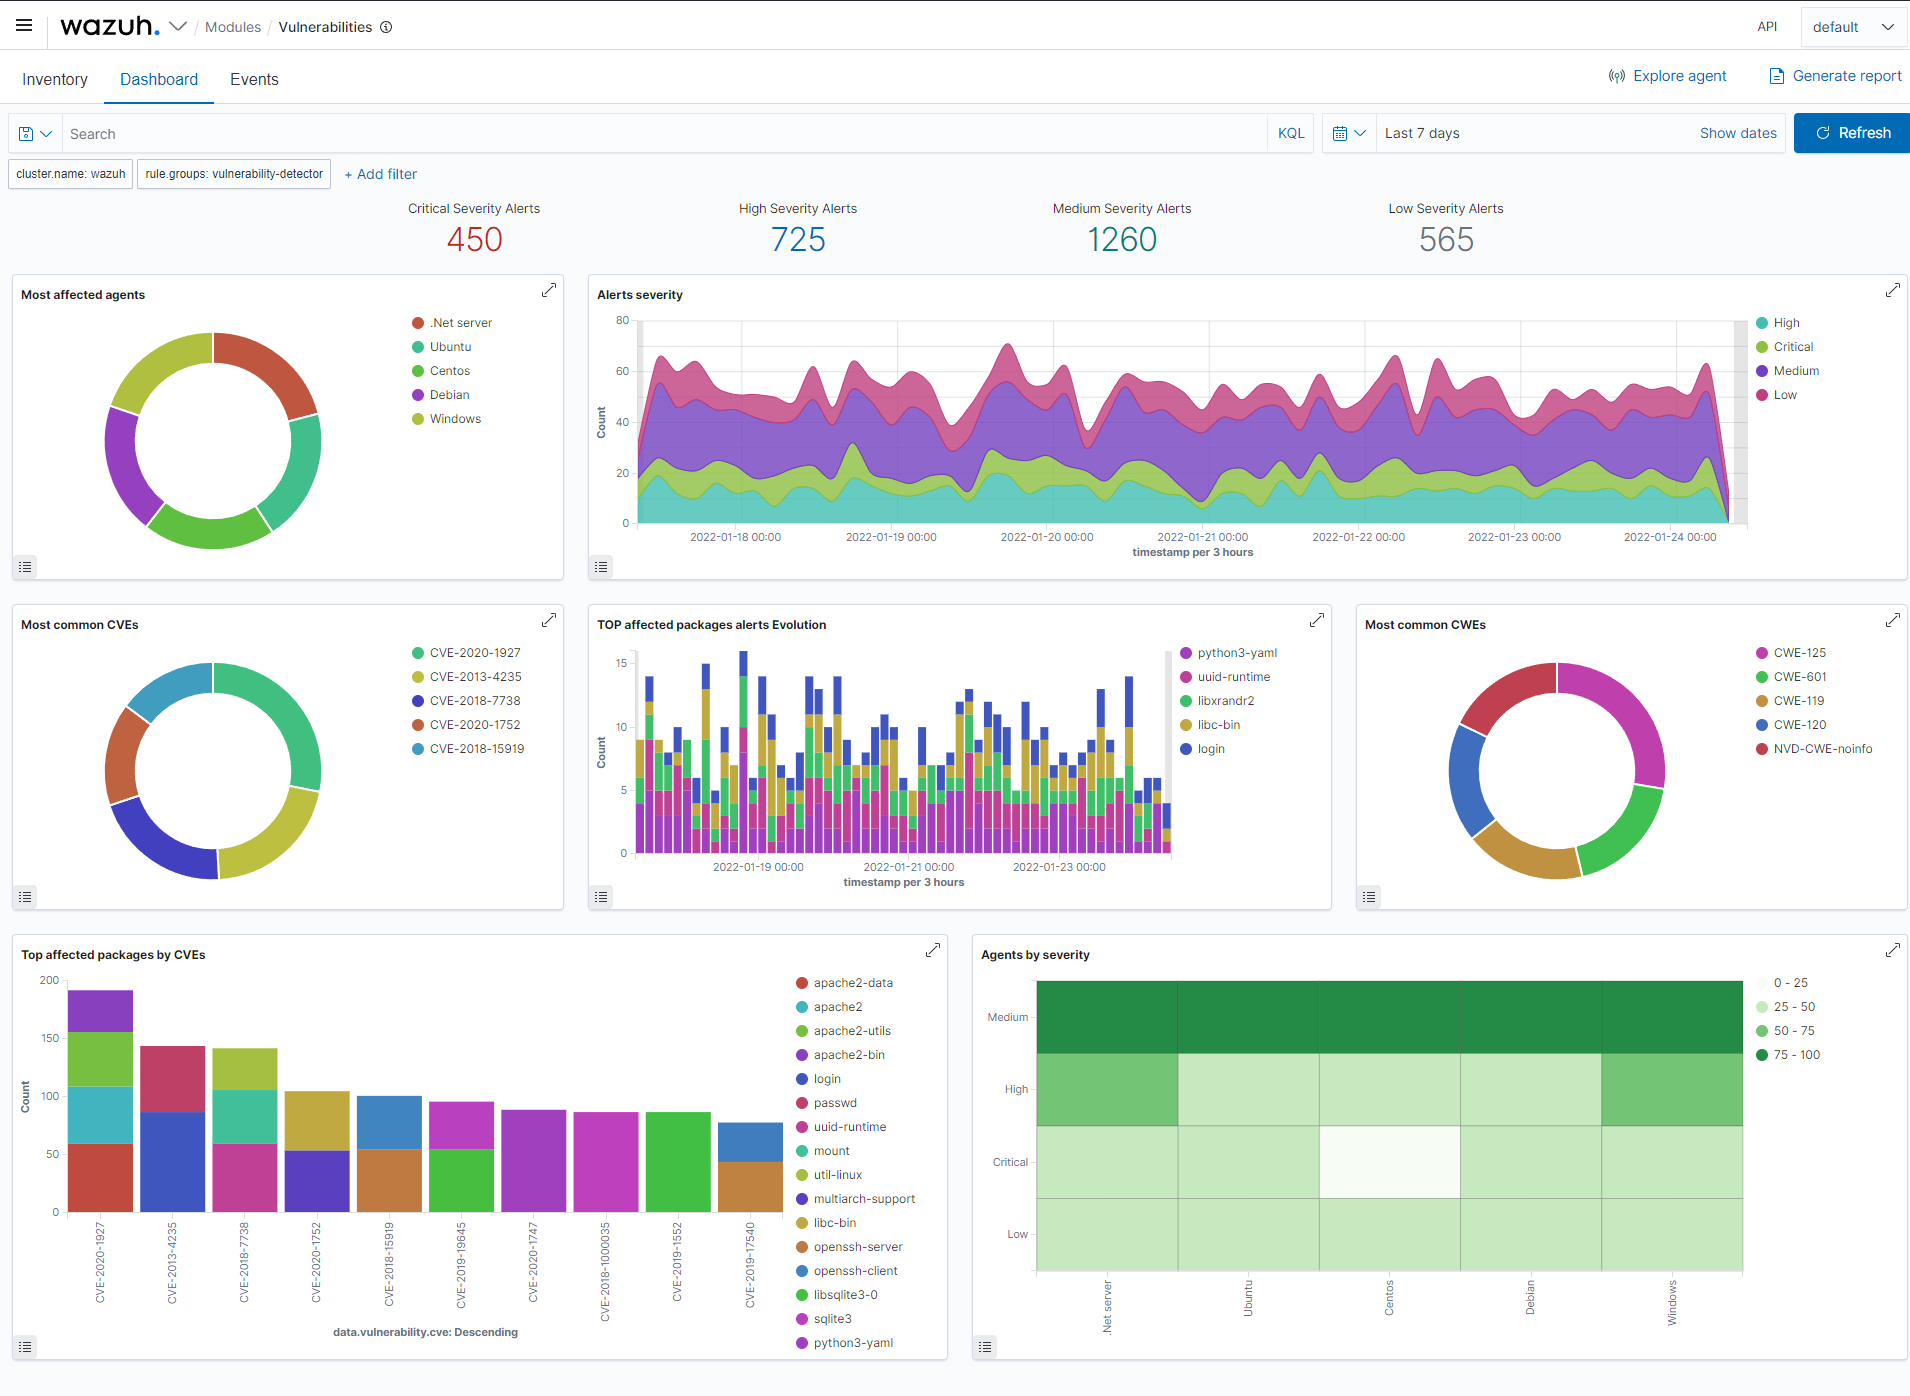
wazuh/wazuhOpen-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
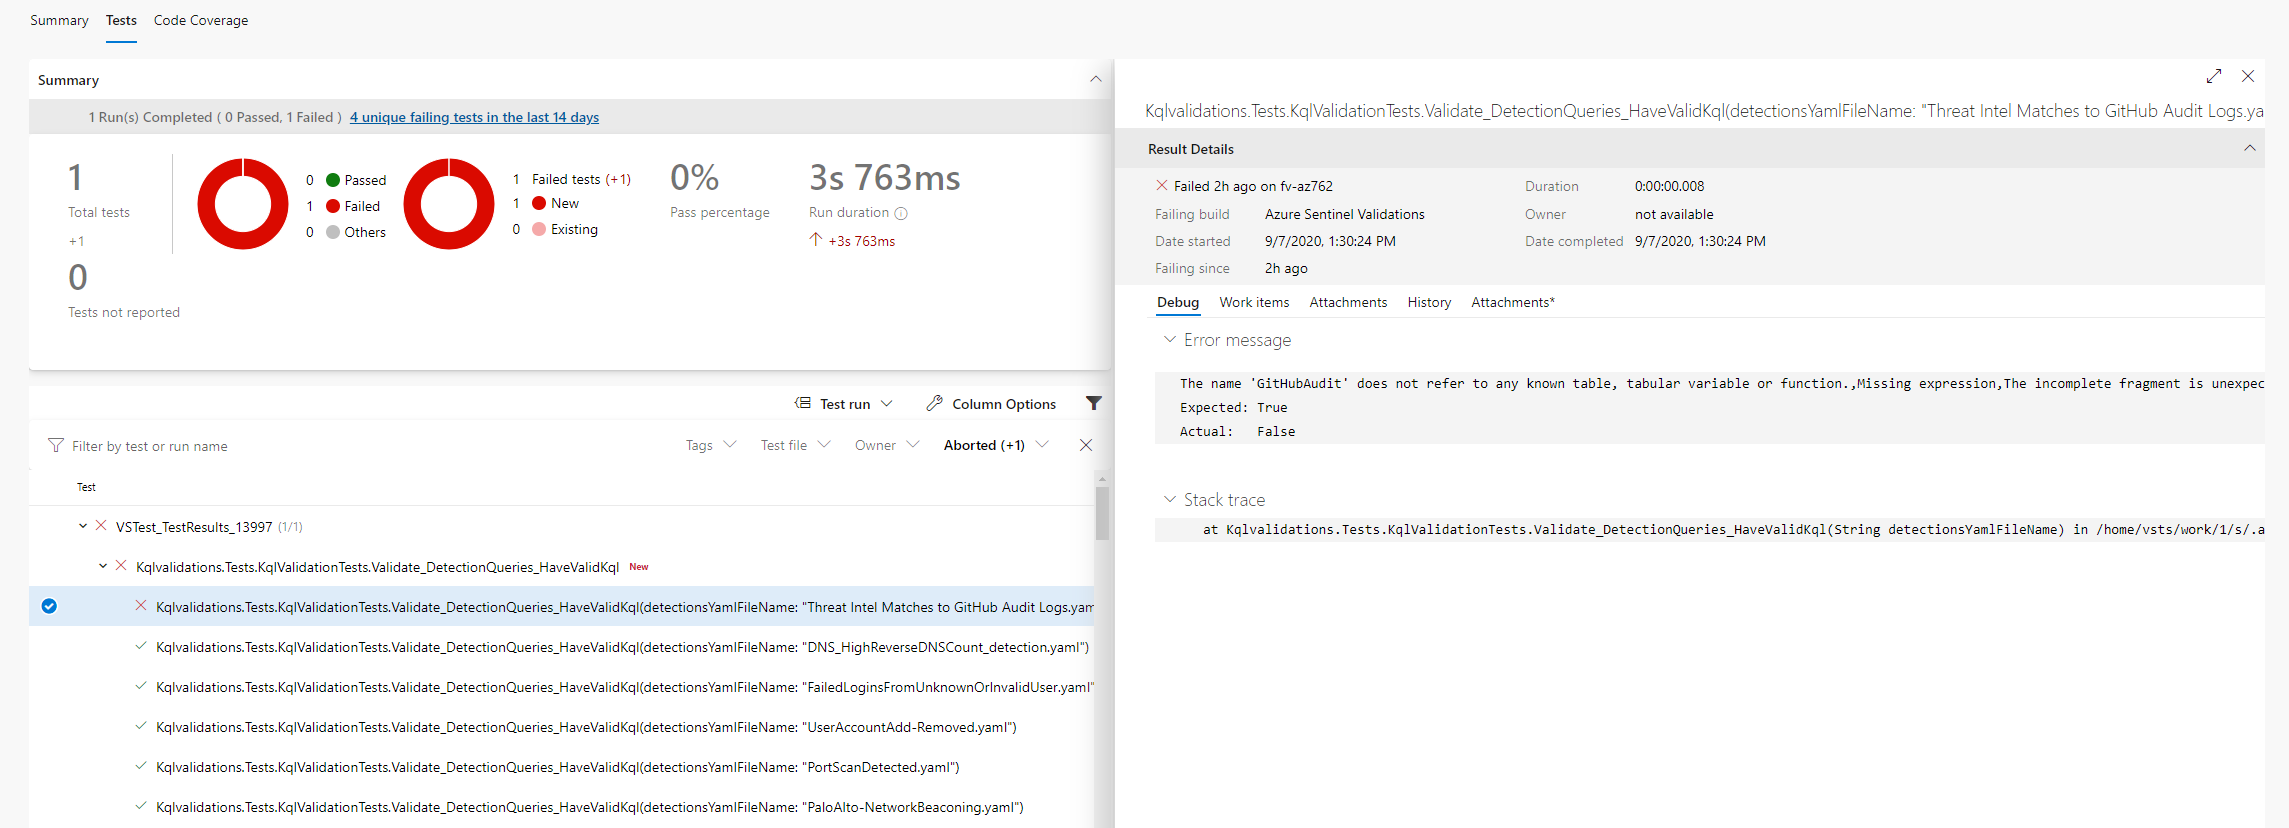 azure/azure-sentinel
企業全体のインテリジェントなセキュリティ分析のためのクラウドネイティブSIEM。
 fail2ban/fail2ban
複数の認証エラーを引き起こすホストを禁止するデーモン
 meirwah/awesome-incident-response
インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。
 gravitational/teleport
すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。
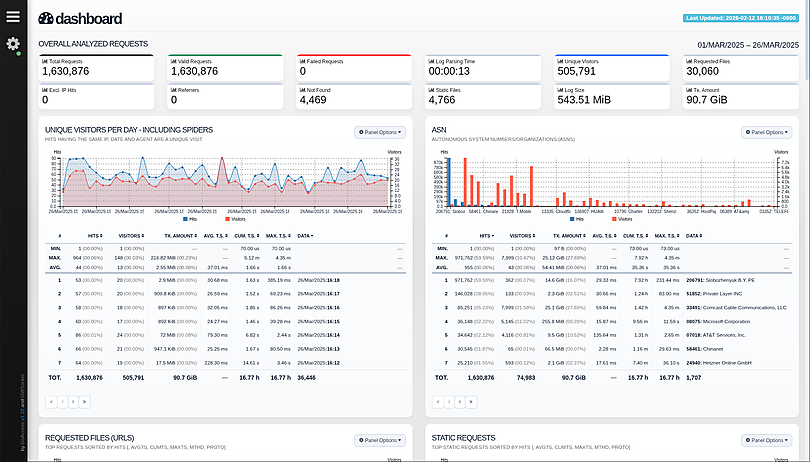 allinurl/goaccess
GoAccessは、*nixシステムのターミナルまたはブラウザ上で動作するリアルタイムWebログ解析・対話型ビューアです。

 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 owasp-modsecurity/modsecurity
ModSecurityは、Apache、IIS、Nginx向けのオープンソースでクロスプラットフォームなWebアプリケーションファイアウォール(WAF)エンジンです。堅牢なイベントベースのプログラミング言語を備えており、Webアプリケーションに対するさまざまな攻撃から保護し、HTTPトラフィックの監…
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 graylog2/graylog2-server
ストリーミングログの収集・インデックス化・分析を一元管理するログ管理プラットフォーム。セキュリティ監視のためのアラート通知とイベント相関分析を備えています。
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 oisf/suricata
リアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
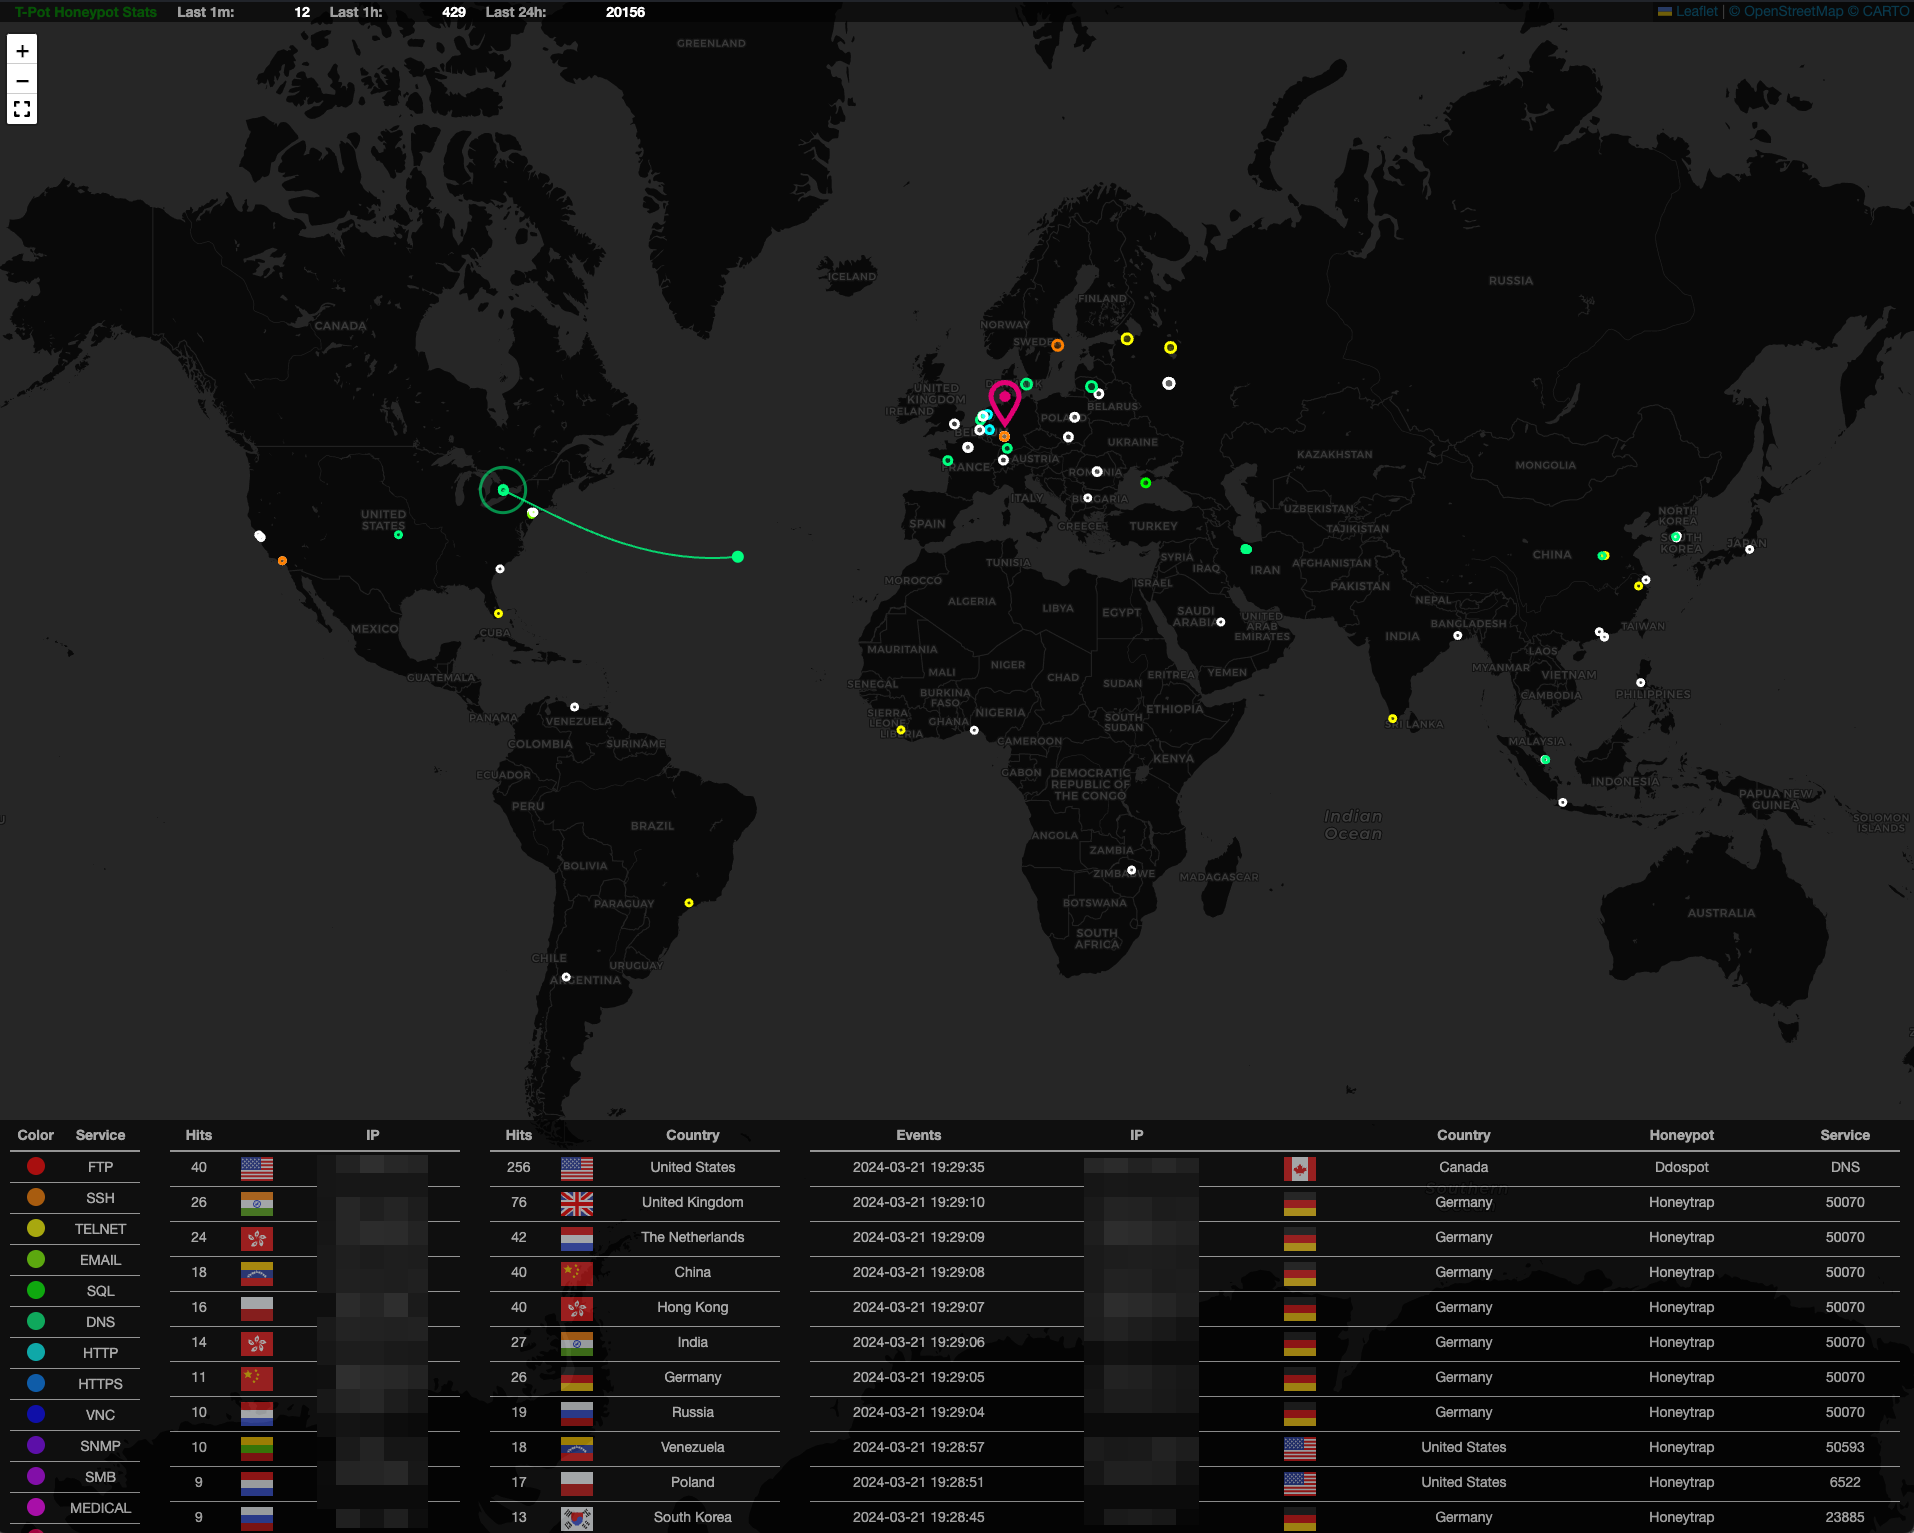 telekom-security/tpotce
🍯 T-Pot - オールインワンのマルチハニーポットプラットフォーム 🐝
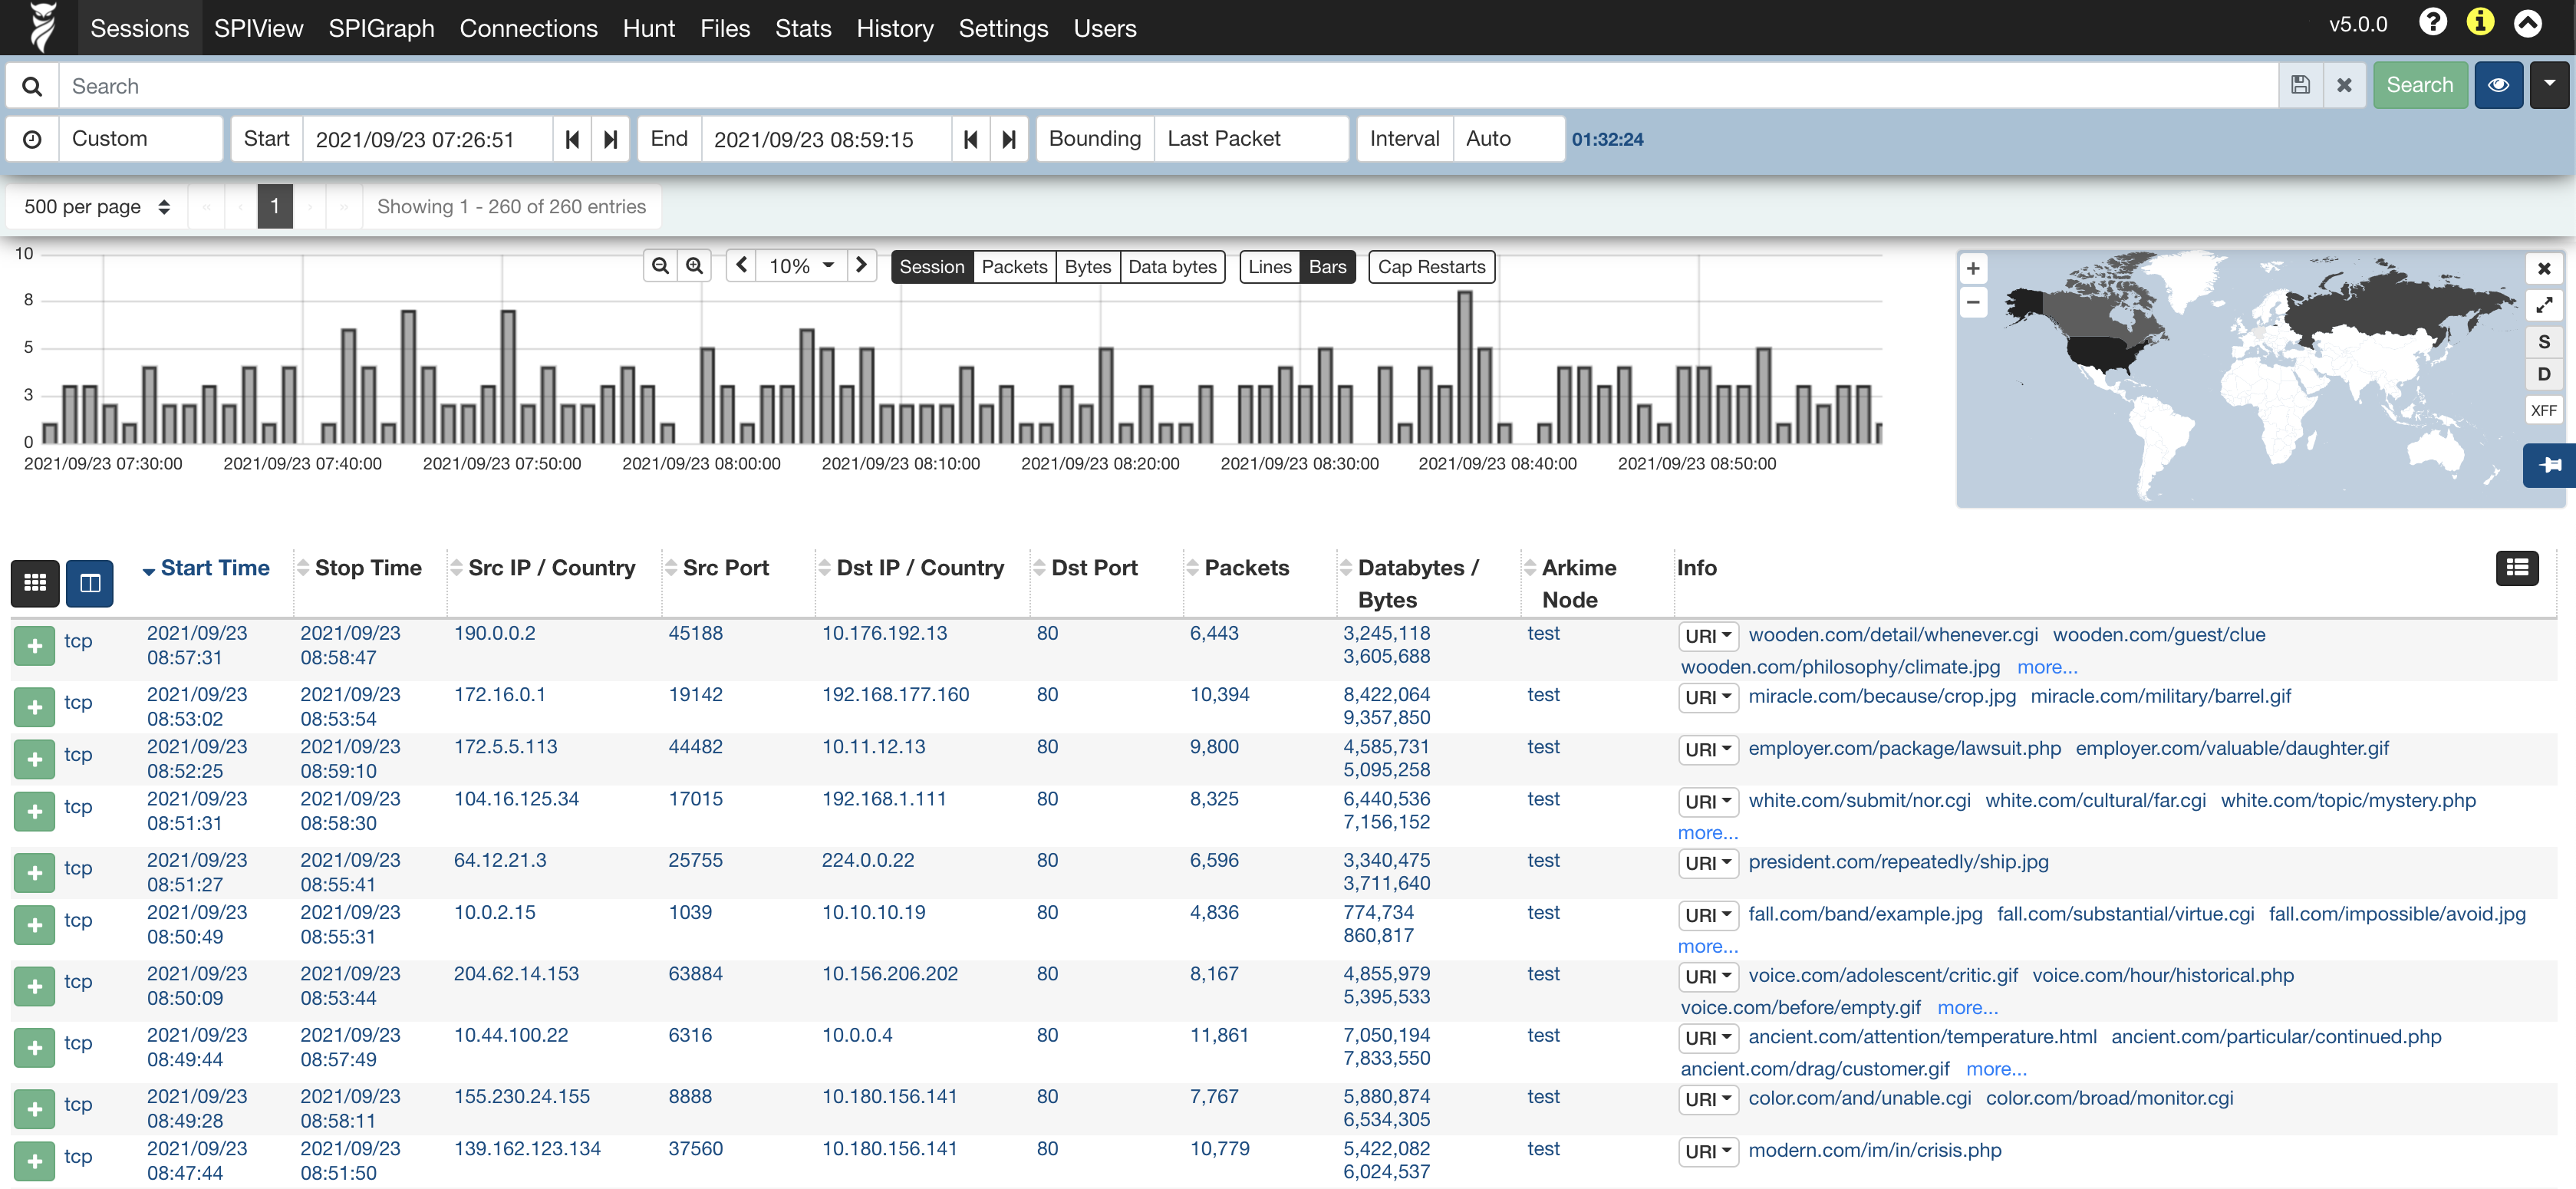 arkime/arkime
Arkimeは、オープンソースの大規模なフルパケットキャプチャ、インデックス作成、およびデータベースシステムです。