
 rezmoss/sbomlyze
SBOM用のGit diff — CycloneDX、SPDX、Syftドキュメントを比較し、改ざんを検出し、CIをゲートします。

SBOMのためのgit diff。 2つのSoftware Bill of Materialsを比較し、ビルド間、バージョン間、リリース間で何が変わったかを確認できます。
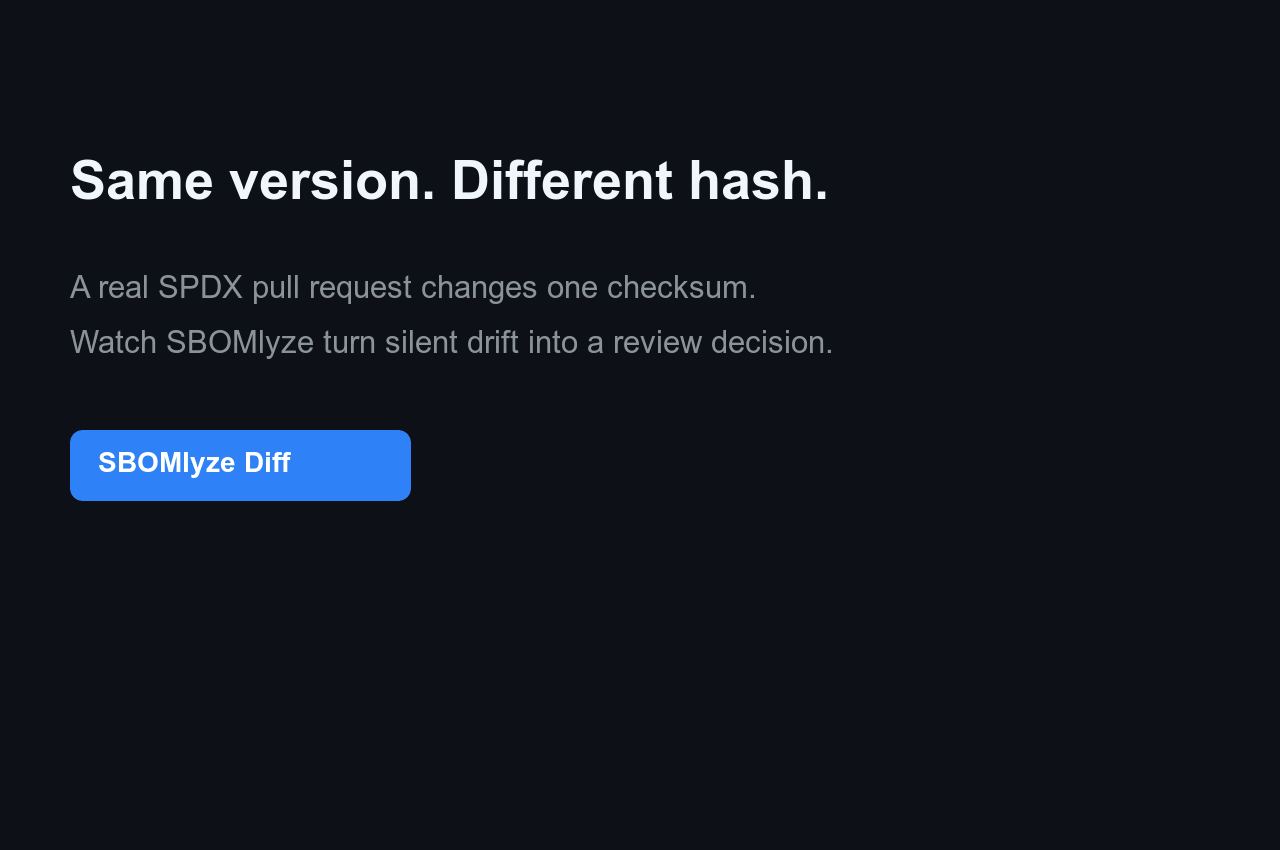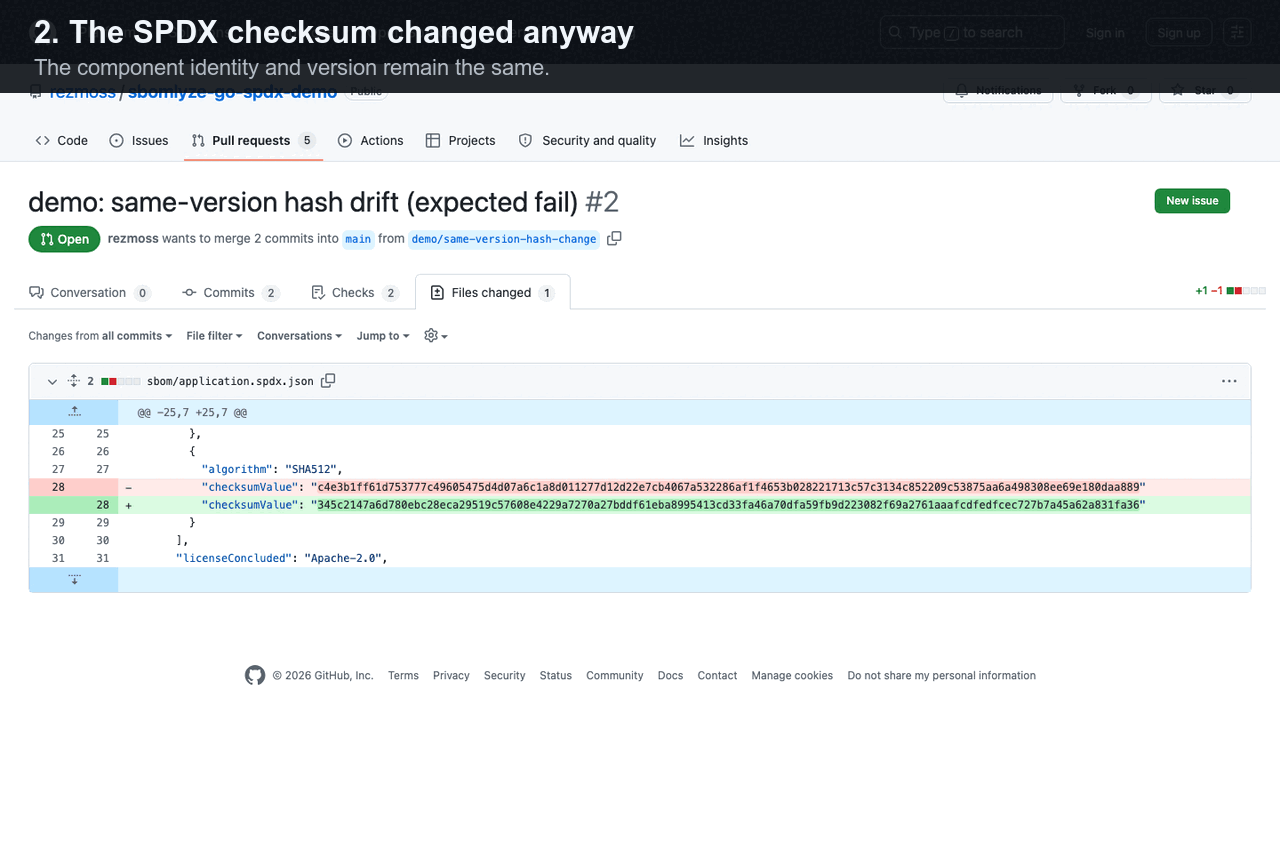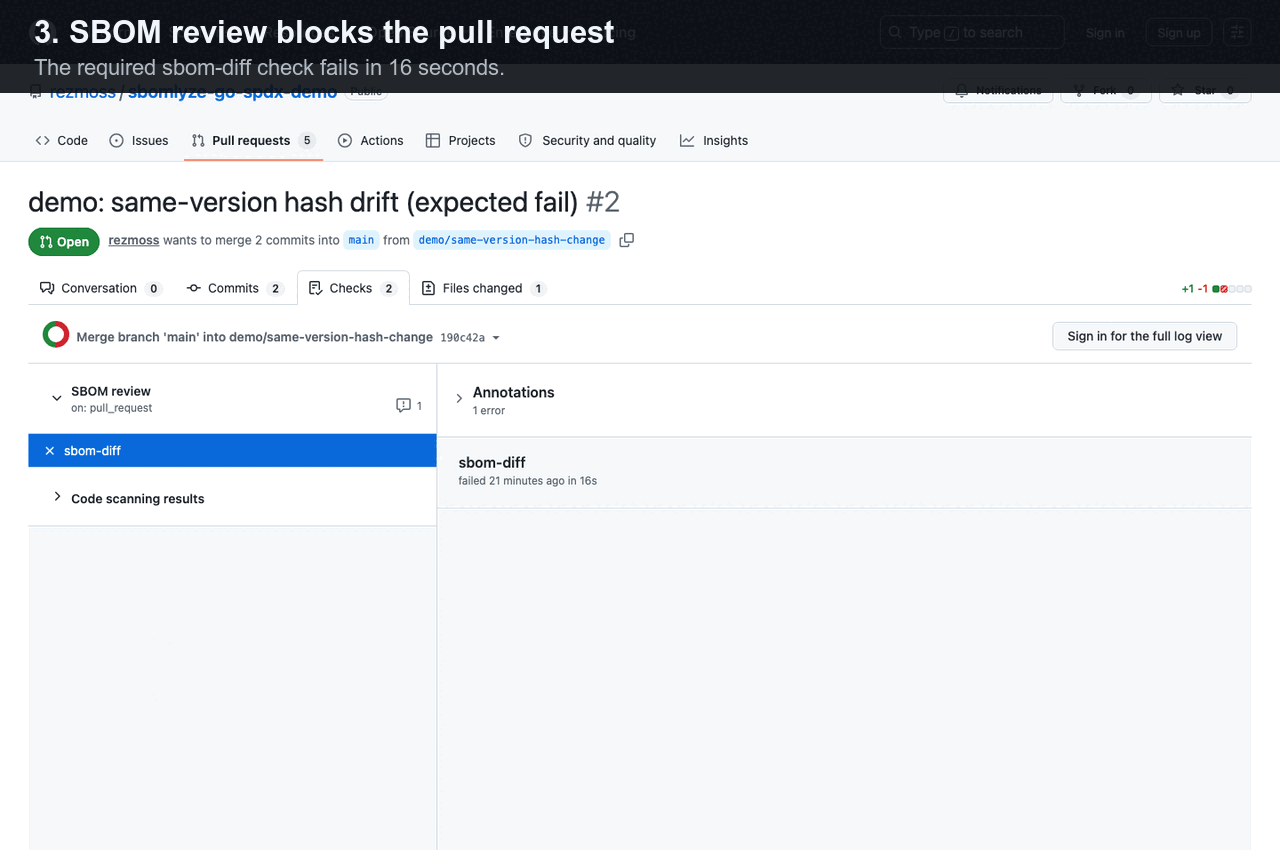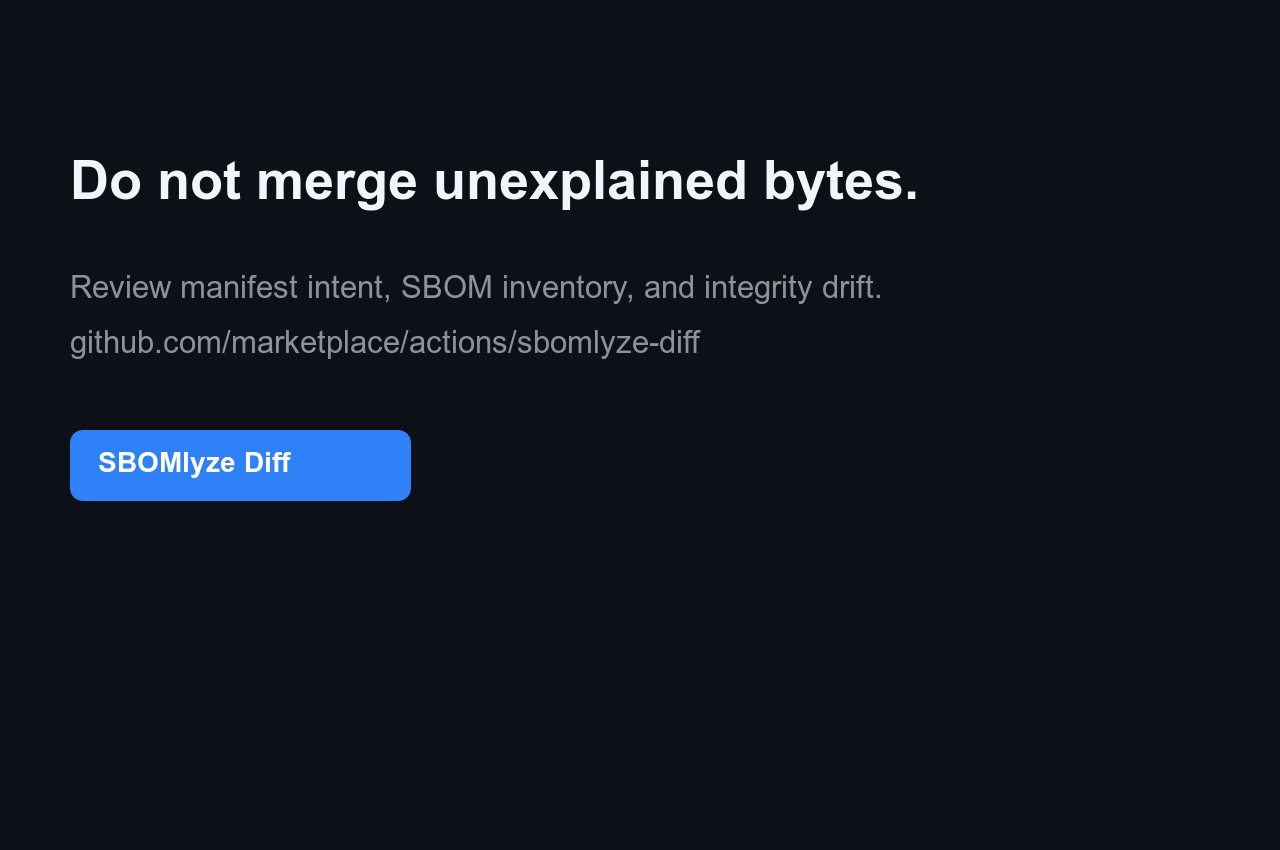
sbomlyzeはバージョン文字列だけでなく、コンポーネントのハッシュも比較します。攻撃者がバージョンを上げずにパッケージをすり替えた場合、sbomlyzeはそれを検出します。ジェネレーターや脆弱性スキャナーはこれを見逃します。
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
このシグナルがマニフェストや通常のコンポーネントdiffとどう異なるかは、 Manifest diff vs. SBOM diff vs. integrity driftをご覧ください。
ジェネレーターはSBOMを作成し、スキャナーはCVEを検出します。sbomlyzeは2つのSBOM間で何が変わったか、そしてそれを信頼すべきかどうかを教えてくれます。 ジェネレーターの後に実行してください:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceは一時ファイルなしで生成されたSBOMを分析しスコアリングします。ベースラインと比較してドリフトを分類し、パイプラインをゲートします。
[SBOMlyze Diff from GitHub Marketplace][marketplace]を追加して、チェックイン済みまたは別途生成されたSBOMをgitベースラインと比較します。以下の不変SHAは公開済みのv0.5.1 Actionです:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
Action はデフォルトで Job Summary を書き込み、ポリシーの強制、整合性ドリフトの報告、SARIF のアップロード、または単一のプルリクエストコメントの維持が可能です。入力、出力、権限、セキュリティガイダンスについては完全な Action リファレンスを参照してください。合格する依存関係の更新とブロックされる同一バージョンのハッシュ変更の例(公開ワークフロー実行と SARIF エビデンス付き)については、ライブデモリポジトリを参照してください。
フォーマット固有のドッグフーディングには、公開されている Go + SPDX、Node + CycloneDX、またはコンテナの例を使用してください。それぞれに 5 つの再現可能なレビューシナリオが含まれています。10 分間のベータガイドでは、4 つの焦点を絞ったアクティベーションとシグナル品質に関する質問をまとめています。
生成された SBOM をコミットする必要はありません。baseline: workflow-artifact は、成功したデフォルトブランチの実行から最新の一致するアーティファクトを取得します。ピン留めされた Syft コンパニオンワークフローは、SBOMlyze がレビューとポリシーを担当し続ける一方で、生成とベースライン公開を示しています。
多くのツールが SBOM を生成します。それらを比較するツールは少なく、変更が日常的なものかサプライチェーンの危険信号かを教えてくれるツールはさらに少ないです。sbomlyze はそのギャップを埋めます。
| 機能 | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| SBOM 間の差分 | ✅ | 基本 | ❌ | ❌ |
| 整合性 / 改ざんドリフト(バージョン変更なしのハッシュ変更) | ✅ | ❌ | ❌ | ❌ |
| 依存関係グラフの差分 + 推移的深度リスク | ✅ | ❌ | ❌ | ❌ |
| NTIA / CISA / BSI コンプライアンススコアリング | ✅ | ❌ | ✅ | ❌ |
| フォーマット変換(Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | 部分的 |
| TUI + Web UI エクスプローラー | ✅ | ❌ | ❌ | ❌ |
| ポリシーゲート + SARIF / JUnit / Markdown / HTML / Patch | ✅ | 部分的 | 部分的 | 部分的 |
brew install rezmoss/sbomlyze/sbomlyze
インストーラースクリプトは、お使いの OS/アーキテクチャに適したバイナリをダウンロードします:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
インストーラーのオプション:
| オプション | 説明 |
|---|---|
-b <dir> | インストールディレクトリ (デフォルト: ./bin) |
-d | デバッグ出力を有効化 |
-v <ver> | 特定のバージョンをインストール (デフォルト: 最新) |
インストーラーは常にリリースのチェックサムを検証します。互換性のある GitHub CLI がインストールされている場合、リリースのビルドプロベナンスも検証し、その検証が 成功しない場合はフェイルクローズします。
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
最新のバイナリは GitHub Releases からダウンロードしてください。
v0.3.7 以降、リリースアーカイブは GitHub のアーティファクト アテステーション付きで公開されています。ダウンロードしたファイルは次の方法で独立して検証できます:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
署名されていない apt、rpm、apk リポジトリの手順は、リポジトリがパッケージマネージャー標準の署名検証をサポートするまで削除されました。
macOS ユーザー: ダウンロード後に quarantine フラグを削除してください:
xattr -d com.apple.quarantine ./sbomlyze
chmod +x ./sbomlyze
git clone https://github.com/rezmoss/sbomlyze.git
cd sbomlyze
go build -o sbomlyze ./cmd/sbomlyze
# Compare two SBOMs (the headline use case)
sbomlyze before.json after.json

# Analyze a single SBOM
sbomlyze image.json

# Read an SBOM from standard input
syft image:tag -o cyclonedx-json | sbomlyze -

# Use standard input on either side of a diff
syft image:tag -o cyclonedx-json | sbomlyze baseline.json -

# Score an SBOM against NTIA / CISA / BSI minimum elements
sbomlyze image.json --compliance

# Interactive TUI explorer
sbomlyze image.json -i

# Web UI (opens browser)
sbomlyze -web

# Convert between SBOM formats
sbomlyze convert syft.json --to spdx
sbomlyze convert cdx.json --to syft -o output.json

# JSON output for CI integration
sbomlyze before.json after.json --json

# SARIF output for GitHub Code Scanning
sbomlyze before.json after.json --format sarif

# Markdown report for PR comments
sbomlyze before.json after.json --format markdown

# Apply policy checks
sbomlyze before.json after.json --policy policy.json
sbomlyze <sbom1|-> [sbom2|-] [options]
sbomlyze convert <sbom|-> --to <format> [-o output]

Modes:
  Single file:  sbomlyze <sbom> [--json]            Show statistics
  Interactive:  sbomlyze <sbom> -i                  Interactive explorer
  Convert:      sbomlyze convert <sbom> --to <fmt>  Convert SBOM format
  Web server:   sbomlyze -web [--port 8080]         Web UI explorer
  Two files:    sbomlyze <sbom1> <sbom2> [...]      Show diff

Use `-` in place of one SBOM path to read it from standard input.






