 ptd200110/cve-2024-27198-soc-lab
JetBrains TeamCity の CVE-2024-27198 認証バイパスをシミュレートする SOC 検出およびインシデント対応ラボ。ELK SIEM、Suricata IDS、Sigma ルール、およびハンズオンセキュリティトレーニング用の完全なインシデント対応プレイブックが含まれます。

JetBrains TeamCityの認証バイパス | CVSSスコア: 9.8(緊急)
このプロジェクトは、パス混乱(path confusion)技術を利用したJetBrains TeamCity 2023.11.3の認証バイパス脆弱性CVE-2024-27198をシミュレート・検知・対応するための完全なSOC Lab環境を構築します。
| コンポーネント | 技術 | ポート |
|---|---|---|
| 被害サーバ | TeamCity 2023.11.3 (Docker) | :8111 |
| データベース | PostgreSQL 15 (Docker) | :5432(内部) |
| SIEM | ELK Stack 8.13 (Docker) | :9200, :5601 |
| IDS | Suricata 7.x | — |
| 攻撃者 | Kali Linux + Burp Suite | — |
cd 1-lab-setup
docker-compose up -d
| フェーズ | 戦術 | 技法 | 説明 |
|---|---|---|---|
| 1 | 偵察 | — | TeamCityバージョン2023.11.3を特定 |
| 2 | 初期アクセス | T1190 | ?jsp=パス混乱による認証バイパスを悪用 |
| 3 | 特権昇格 | T1078 | 不正な SYSTEM_ADMIN アカウントを作成 |
| 4 | 永続化 | T1098 | 長期有効なアクセストークンを生成 |
[TeamCityダッシュボード]

被害サーバとして動作するTeamCity 2023.11.3 — 脆弱性が確認されたバージョン>
[Kibana SOCダッシュボード]

攻撃アクティビティのタイムラインを表示するリアルタイムログ監視ダッシュボード(2026年6月19日)
[Kibanaアラートルール]
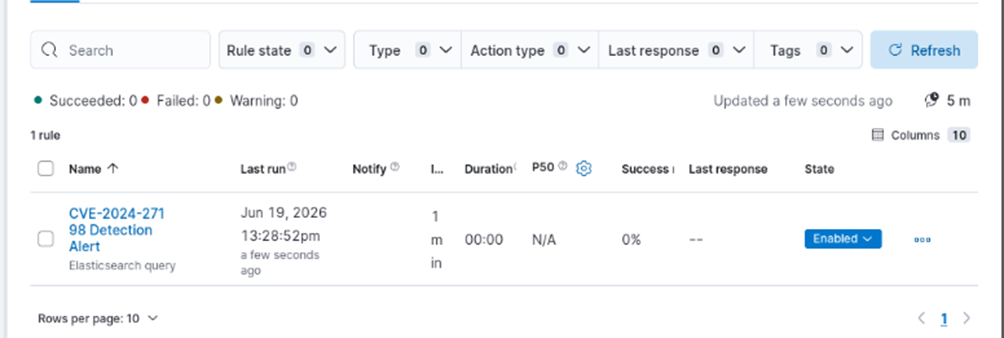
CVE-2024-27198検知アラートルール — 有効化済み、1分ごとにチェック
.
├── 1-lab-setup/
│   ├── docker-compose.yml      # Full stack: TeamCity + PostgreSQL + ELK
│   ├── logstash.conf           # Log pipeline with suspicious tag detection
│   └── kibana.yml              # Kibana configuration
├── 2-detection/
│   ├── sigma/
│   │   └── cve-2024-27198-detect.yml   # Sigma detection rule (MITRE T1190)
│   └── ids-ips/suricata/
│       └── cve-2024-27198.rules        # Suricata IDS rules (3 rules)
├── 3-incident-response/
│   ├── playbook/
│   │   └── SOC-Playbook.md             # Triage → Containment → Eradication
│   └── containment/
│       └── block-ip.sh                 # Auto IP blocking script
└── 4-evidence/
    └── screenshots/                    # Attack evidence (5 screenshots)
HTTP 200レスポンスを伴うTeamCity REST APIエンドポイントを標的としたパス混乱パターン(?jsp=、;.jsp)を検知します。
| ルールID | 説明 |
|---|---|
| SID 9000001 | ;.jsp サフィックスを使用したパス混乱 |
| SID 9000002 | /app/rest/users への不正アクセス |
| SID 9000003 | 不正な管理者を作成するPOSTリクエスト |
;、.jsp、または jsp= を含むログを自動的に suspicious としてタグ付けし、Elasticsearchインデックス teamcity-logs-* に転送します。
3-incident-response/playbook/SOC-Playbook.md を参照
| フェーズ | アクション |
|---|---|
| トリアージ | Kibana / Suricataログでアラートを確認 |
| 封じ込め | block-ip.sh で攻撃者のIPをブロック |
| 根絶 | 不正なアカウントの削除、トークンの失効、TeamCityへのパッチ適用 |







