Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AI-driven-MITRE-Attack — このリポジトリは、ログからMITRE ATT&CK手法を検出し、ローカルLLMを用いて出力を強化する機械学習パイプラインを示しています。 | Kitploit
ツール/GitHubGitHub/mouna23/ai-driven-mitre-attack
脅威インテリジェンス機械学習侵入検知学習と教育異常検知ログ分析
GitHubmouna23/ai-driven-mitre-attack

AI-driven-MITRE-Attack

このリポジトリは、ログからMITRE ATT&CK手法を検出し、ローカルLLMを用いて出力を強化する機械学習パイプラインを示しています。

リポジトリを見る
83461年前未レビュー
共有
ウェブサイト

POC : AIを活用したMITRE攻撃検出とアラートエンリッチメント

このリポジトリは、ログからMITRE ATT&CKのテクニックを検出し、ローカルLLMを使用して出力をエンリッチする機械学習パイプラインを示しています。


概要

プロジェクトは2つの主要コンポーネントに分かれています:

  1. 機械学習モデル(ML) – ログをMITRE ATT&CKテクニックに分類
  2. LLMエンリッチメント – MLの予測をアナリスト向けの説明と実用的な洞察でエンリッチ

機械学習モデル

目的

MLモデルは、ログイベントからMITREテクニック(またはBENIGN)を予測するようにトレーニングされています。
これにより、潜在的に悪意のある動作の検出と分類を自動化できます。

アプローチ

  • 特徴量: ログのcommandlineフィールド
  • ベクトル化: TF-IDF(Term Frequency – Inverse Document Frequency)
  • モデル: RandomForestClassifier(ロバスト、解釈可能、CPUフレンドリー)
  • ターゲット: mitre_label(例:T1059.001、T1105、BENIGN)

トレーニング

python scripts/train_mitre_model.py

このスクリプトは:

  • データセットdataset_full_160k.csvを読み込む
  • データをトレーニング/テストセットに分割
  • コマンドラインをTF-IDFベクトルに変換
  • Random Forestモデルをトレーニング
  • パフォーマンスを評価(適合率、再現率、F1スコア、混同行列)
  • トレーニング済みモデルとベクトライザーを保存:
    • models/mitre_ml_model.pkl
    • models/tfidf_vectorizer.pkl

Project Logo

LLMエンリッチメント

目的

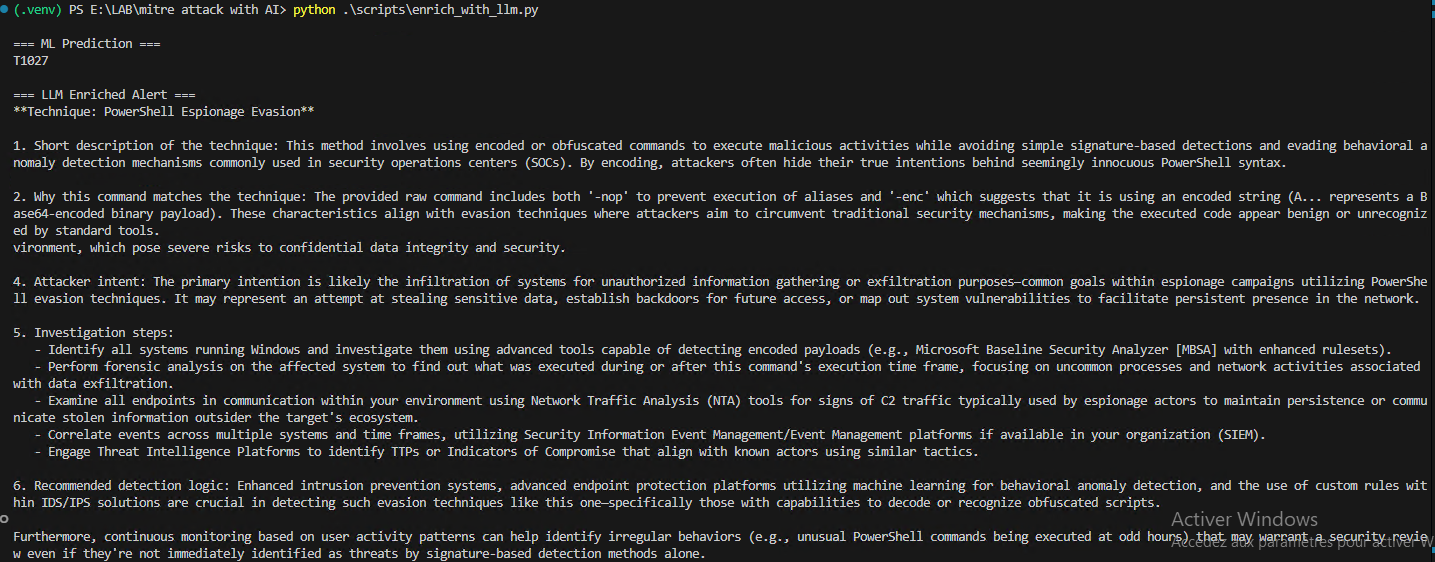
MLモデルがMITREテクニックを予測すると、LLMは以下の情報を提供して結果をエンリッチします:

  • テクニックの説明
  • コマンドがテクニックに一致する理由
  • 攻撃者の意図
  • 推奨される調査手順
  • 提案される検出ルール

このステップは、生のML予測とSOCアナリストの実用的な洞察を橋渡しします。

使用方法

ローカルLLM(例:Ollama経由のPhi-3)は、以下の内容を含むプロンプトで呼び出されます:

  • MLの予測
  • 生のコマンドライン
python scripts/enrich_with_llm.py

Project Logo

Pythonの依存関係

pip3 install -r requirements.txt

ライブラリ

  • pandas
  • scikit-learn
  • requests

注意事項

  • test_model.pyはモデルのテストに使用されます(オプション)。
  • スクリプトは、リストされた依存関係を持つPython 3.13+環境でローカルに実行するように設計されています。
  • マシンにOllamaをインストールし、Phi-3ミニモデルを追加してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →