Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
qub-network-security-cve-2023-20198 — Cisco IOS XE における CVE-2023-20198 悪用の分析、検出、および緩和 – QUB CSC3064 ネットワークセキュリティ評価 | Kitploit
ツール/GitHubGitHub/dominic471/qub-network-security-cve-2023-20198
侵害指標 (IOC) 管理脆弱性分析エクスプロイトIDS/IPS回避ネットワークセキュリティ侵入検知学習と教育インシデントレスポンスラボと実践
共有
GitHubdominic471/qub-network-security-cve-2023-20198

qub-network-security-cve-2023-20198

Cisco IOS XE における CVE-2023-20198 悪用の分析、検出、および緩和 – QUB CSC3064 ネットワークセキュリティ評価

リポジトリを見る
321年前未レビュー

🛡️ qub-network-security-cve-2023-20198

Cisco IOS XE における CVE-2023-20198 悪用の分析、検出、緩和
📘 クイーンズ大学ベルファスト – CSC3064 ネットワークセキュリティ評価


📋 評価概要

このプロジェクトでは、Fox-IT が提供する PCAP ファイルを分析し、以下を行います:

  • 侵害指標 (IOC) の特定
  • カスタム細工パケットを用いた悪用の実証
  • Snort IDS/IPS と iptables ベースのネットワークセキュリティ対策の適用

📁 リポジトリ構成

  • Slides/ – 動画提出で使用したプレゼンテーションスライド
  • IOC Summary/ – ネットワークレベルの侵害指標の詳細な内訳
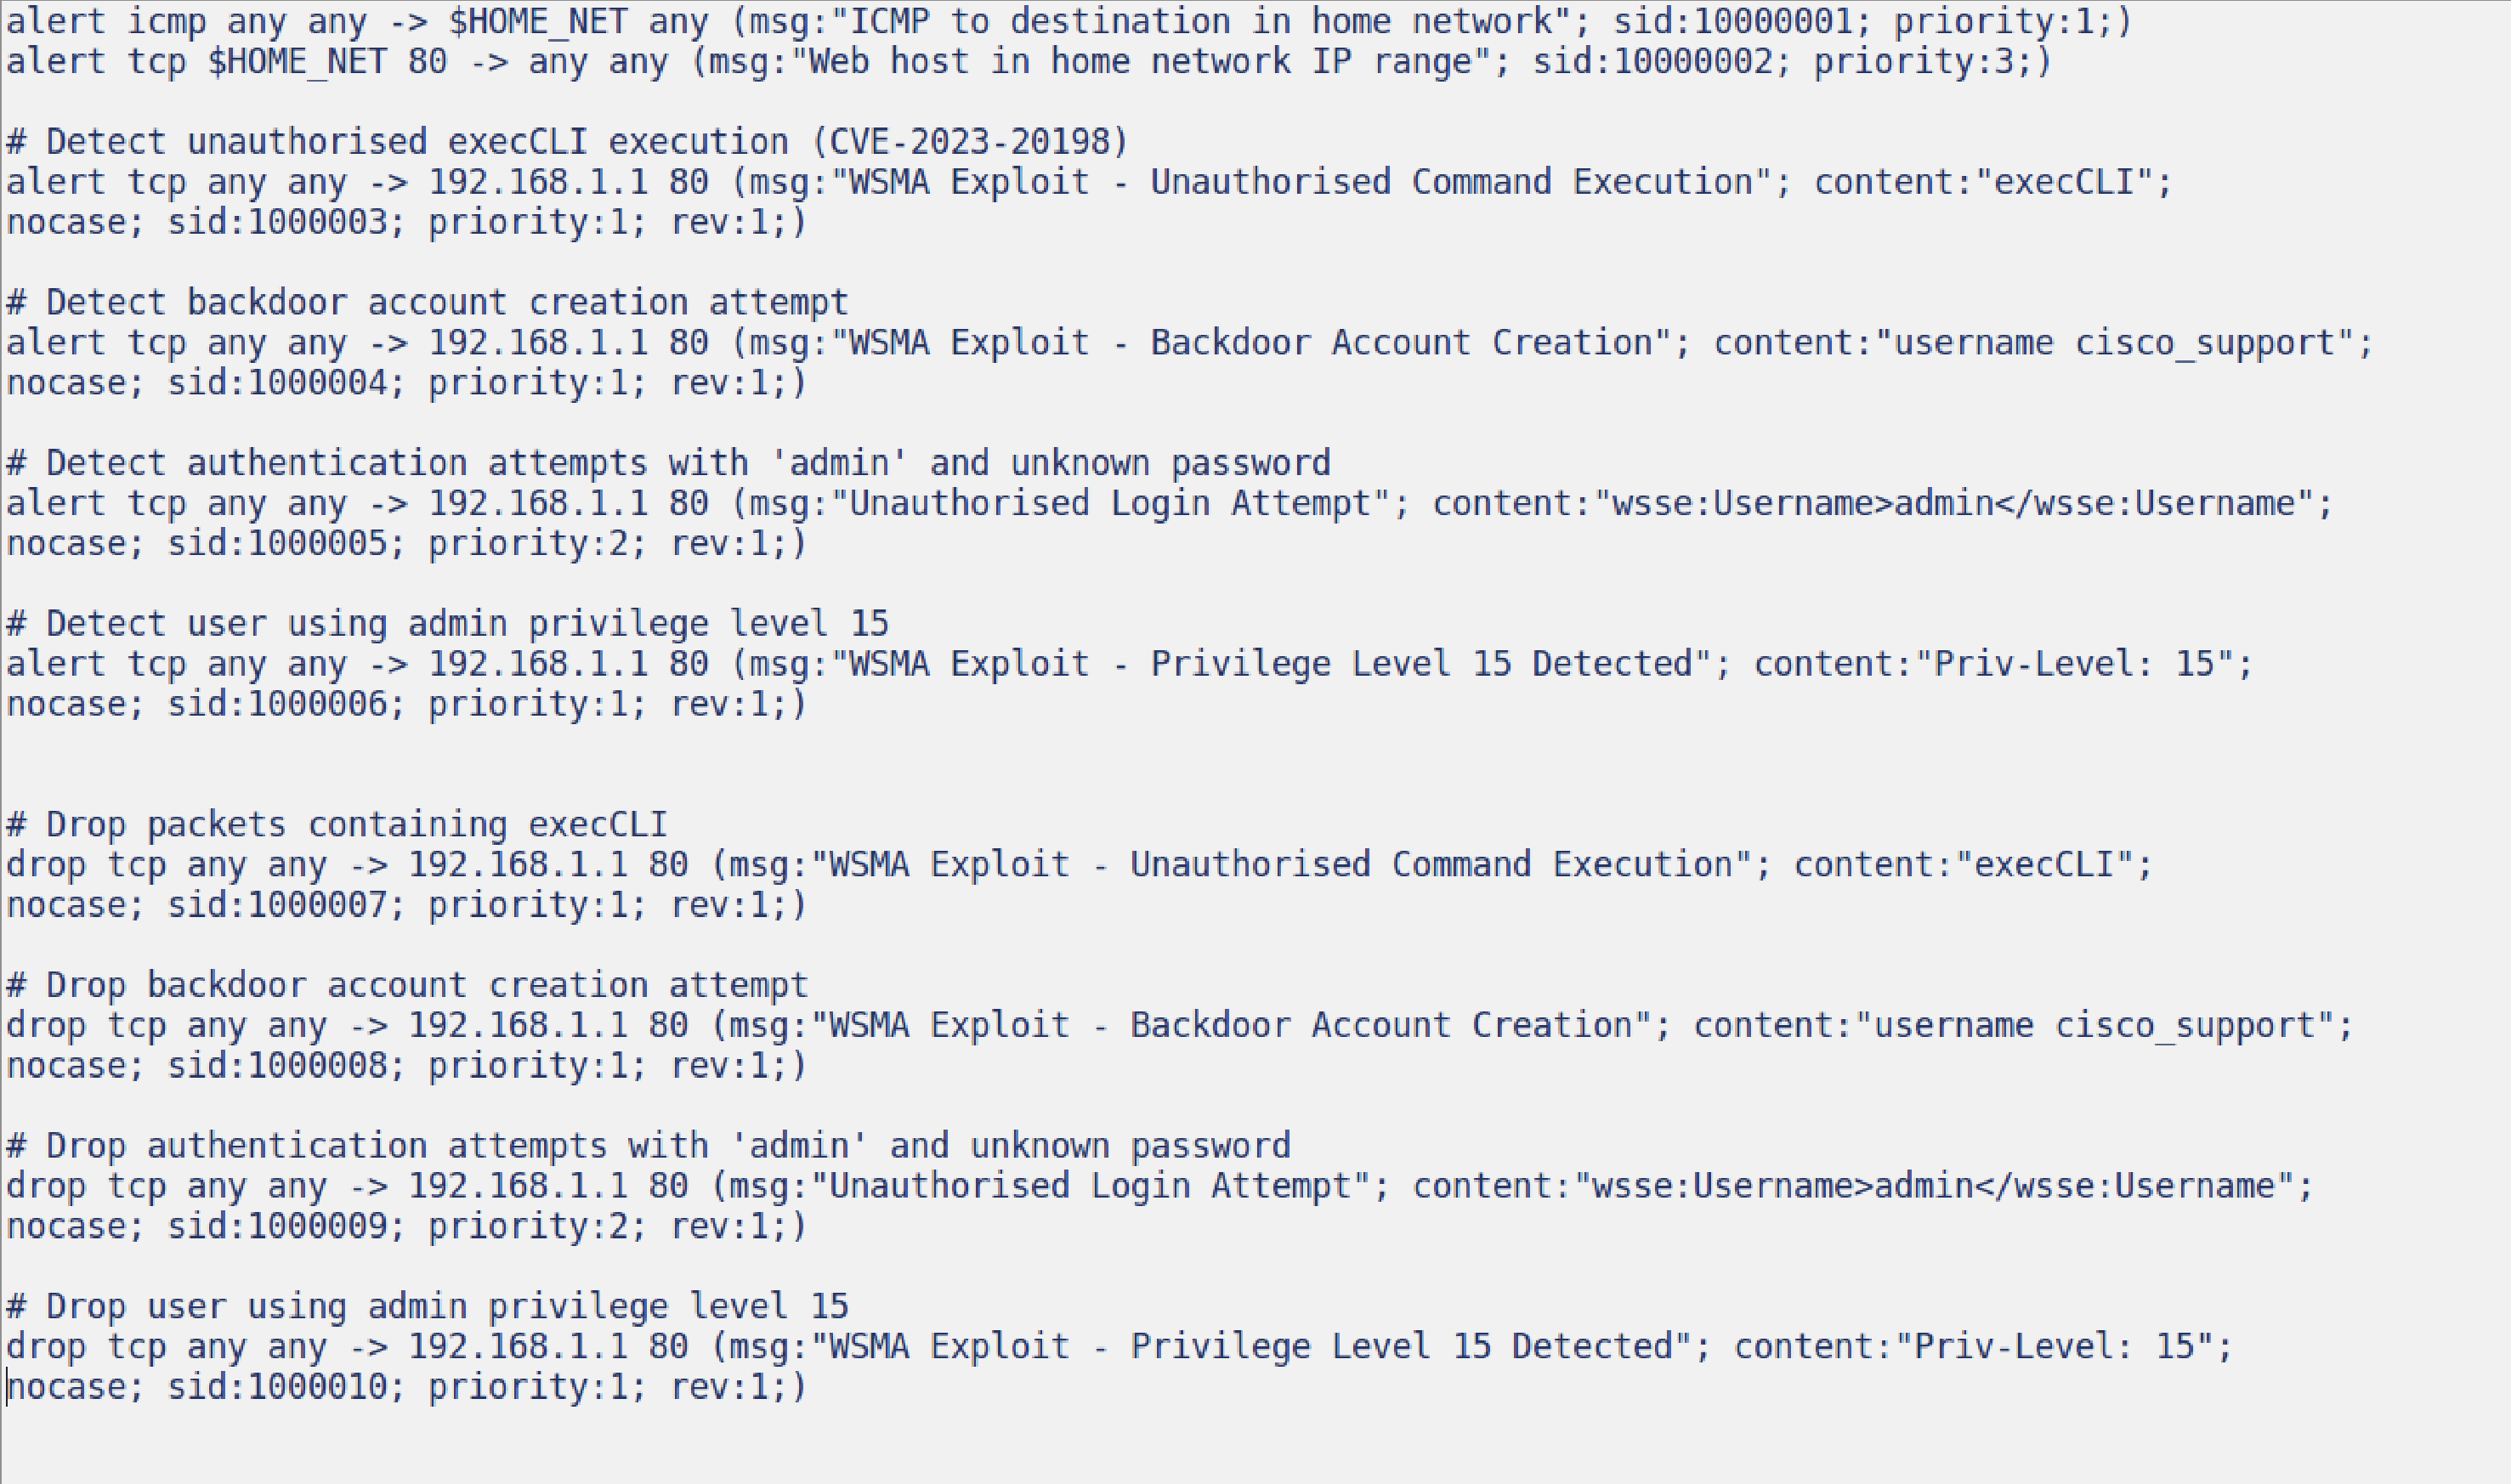
  • Snort Rules/ – Snort で実装したアラートルールとドロップルール、および視覚的な証拠
  • Assessment PDF/ – QUB 提供の公式 CSC3064 評価指示書
  • Video/ – デモ発表動画(別途アップロード、以下にリンク)

最終 IOC サマリー

IOC タイプ観測された IOC確認される内容
IP パターン攻撃者: 10.10.1.1, 10.10.0.1
被害者: 10.10.1.69, 10.10.1.42
攻撃元および標的デバイスの特定
ヘッダーUser-Agent: Mozilla/5.0...
Priv-Level: 15
ブラウザのなりすましと権限昇格
プロトコルTCP、HTTP(ポート 80)、SOAP/XML暗号化されていない HTTP 上の WSMA の悪用
ペイロードexecCLI および username cisco_supportリモートコマンド実行とバックドア作成
TCP 挙動SYN、ACK、FIN(正常なシーケンス)ステルス性が高く、DoS を目的としない標的型挙動を示す
使用ポートポート 80(HTTPS なし)機密トラフィックが平文で送信される

🔐 使用した Snort ルール

📄 実装済みの全ルールは Snort_Rules.txt を参照してください。

ルールの対象:

  • execCLI、バックドアアカウント作成、管理者ログイン試行、権限昇格の検出と防止。

🖼️ スクリーンショット:
Snort Rules Example


デモのハイライト

  • hping3 を使用したシミュレート攻撃トラフィック
  • Snort IDS ルール(アラートのみ)と IPS ルール(パケットブロック)の適用
  • 安全なトラフィックを許可し、悪意のあるパケットをドロップする iptables の構成
  • VM 環境(macOS 上の UTM 経由)で Wireshark を使用した有効性の検証

🎥 動画プレゼンテーション

📺 完全なデモを YouTube で視聴する
(限定公開 – このリンクからのみアクセス可能)


👤 著者

Dominicus Adjie Wicaksono
学生 ID: 40352799
📧 [email protected]
🔗 LinkedIn

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →