
 buybitart/get-the-hacker
WiFiの脅威を静かに追跡し、ハッカーを捕まえましょう。

歩く。スキャンする。検出する。理解する。
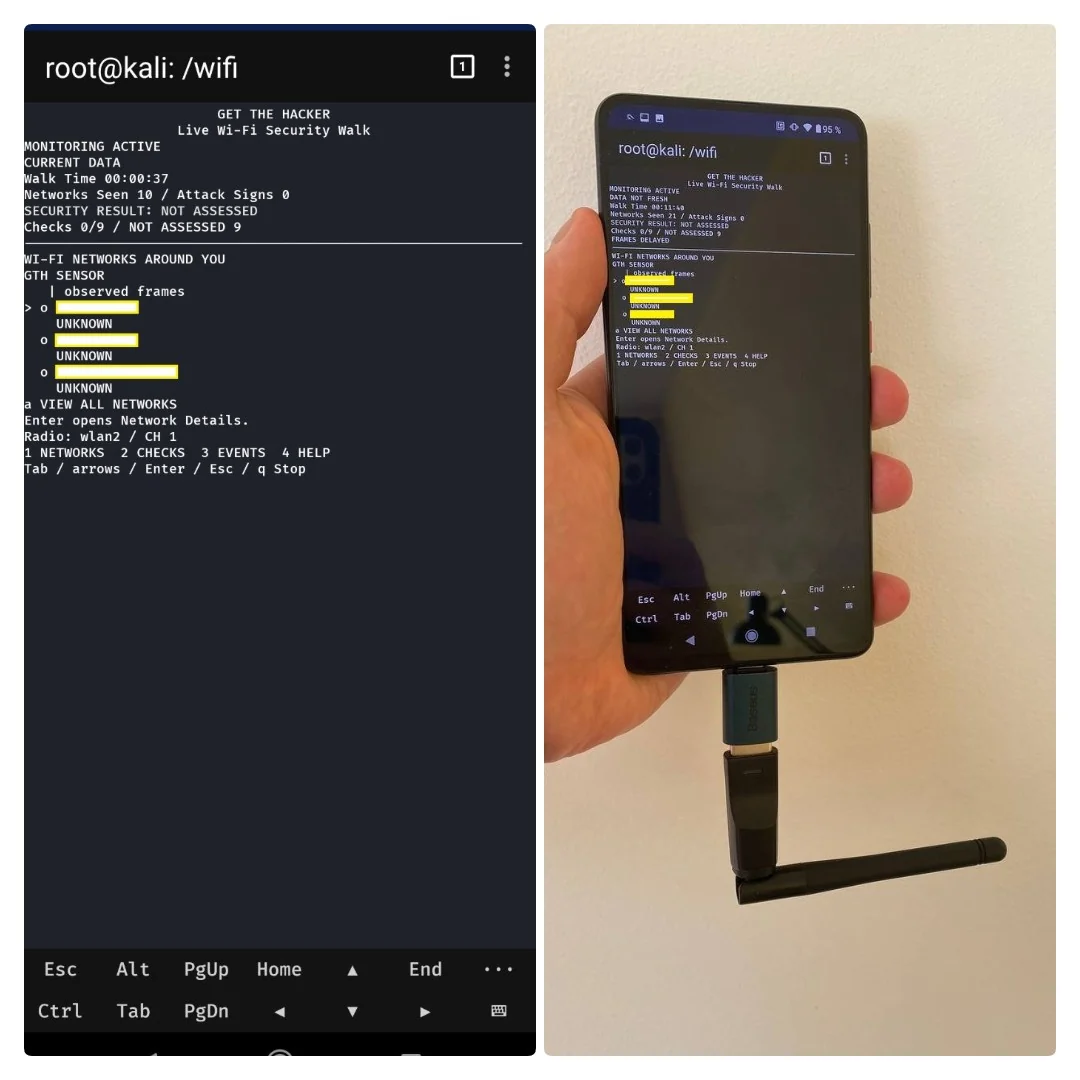
GTH は Aliaksandr Zasinets によるパッシブ Wi-Fi WIDS です。 受信したフレームに攻撃の兆候がないか検査します。証拠を保存します。 ライセンス: GPL-2.0-only。
GTH は Deauth バースト、AP ポリシーの変更、Evil Twin の兆候を検査します。 さらに Recon、KARMA の兆候、EAPOL の試行、および繰り返しの拒否も検査します。 通常の Probe Request や未知の AP は攻撃ではありません。 MAC アドレスは個人を特定するものではありません。
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Python 3.11 以上、SQLite サポート、および Bash が必要です。
Linux または Termux では iw と ip も必要です。
Scapy 2.6.1 は同梱されています。基本的な使用に pip install は不要です。
Raw キャプチャには root、対応ドライバ、および Monitor Mode が必要です。
コピー後、スクリプトのモードを設定します:
chmod +x gth.sh install.sh
bash install.sh を一度実行すると gth.sh コマンドが追加されます。
ユーザーの bin フォルダを使用します。パッケージはインストールしません。
./gth.sh
フラグは不要です。Ctrl+C でキャプチャを停止し、レポートを保存します。 切断された wlan2 は、ドライバが対応していれば Monitor Mode に入れます。 変更された無線状態は終了時に復元されます。 接続中のアダプタは自動的に切り替えられません。 Managed モードの wlan0 はローカルのリンク状態を提供します。パケット WIDS は提供しません。 GTH は現在のチャネルを検査します。チャネルホッピングは行いません。 GPS は任意です。キャプチャは GPS の測位なしでも動作します。
| 結果 | 意味 |
|---|---|
| DETECTED | 保存された証拠が攻撃指標ルールに一致した |
| NOT DETECTED | 検査したルールとフレームに一致する兆候がなかった |
| NOT ASSESSED | 検査に完全な結果がない |
Networks、Checks、Events、Help には 1 から 4 を使用します。 詳細には矢印キー、Enter、Esc を使用します。 Help に表示されるローカル Dashboard の URL を開きます。 AP の図は模式図です。位置マップではありません。
Linux では新しいセッションをこのアプリの reports/ に保存します。
Android では結果を /sdcard/Download/GTH/ に保存します。
レポートとログは実行時に作成されます。ソースファイルではありません。
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo は合成フレームをメモリ内で生成します。無線フレームは送信しません。 Replay には raw Wi-Fi PCAP、PCAPNG、または正規化された JSONL 入力が必要です。 検証のために、セッションログと Proof ファイルは一緒に保管してください。
Installation、Android、 Architecture、Detection、 Reports、Limits をお読みください。 同梱ソースのライセンスについては Third-party code を参照してください。






