
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-3094 — CVE-2024-3094 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2024-3094
侵害指標 (IOC) 管理脆弱性分析サプライチェーンセキュリティ侵入検知学習と教育インシデントレスポンス
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
CVE-2024-3094

リポジトリを見る
291日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🚨 CVE-2024-3094 — XZ Utils バックドア

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 概要

CVE-2024-3094 は、広く利用されている XZ Utils 圧縮ライブラリに影響を与える重大なサプライチェーン侵害です。

悪意のある攻撃者が上流リリースにステルスバックドアを挿入し、改ざんされた liblzma を介してリモートコード実行 (RCE) を可能にしました。

⚠️ この脆弱性は、これまでに確認された中で最も巧妙なオープンソースサプライチェーン攻撃の一つと考えられています。


🎯 影響を受けるバージョン

パッケージ脆弱なバージョン
XZ Utils5.6.0、5.6.1

✔️ 一般的に影響を受けるシステム:

  • Debian testing/unstable
  • Fedora Rawhide
  • 一部のローリングリリース型ディストリビューション

⚙️ 技術的詳細

  • ビルドプロセス中に悪意のあるペイロードが埋め込まれる
  • liblzma を介して sshd を標的とする
  • 動的リンクの挙動を悪用する
  • 検出を回避するため、特定の条件下でのみ有効化される

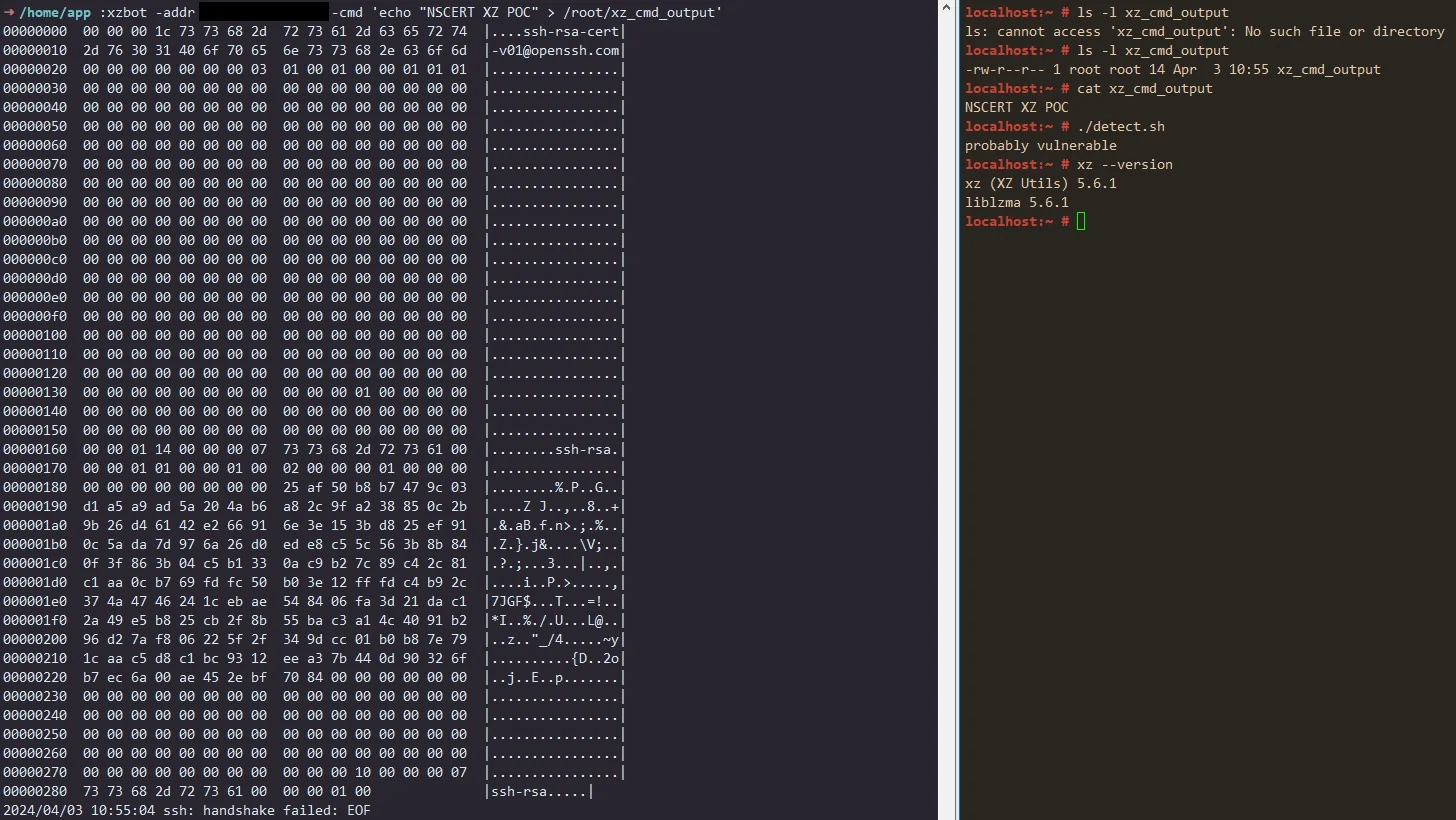
🔬 攻撃チェーン

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 侵害指標 (IoCs)

  • sshd における異常な CPU スパイク
  • 改ざんされた liblzma バイナリ
  • XZ ソースツリー内の不審なビルド成果物

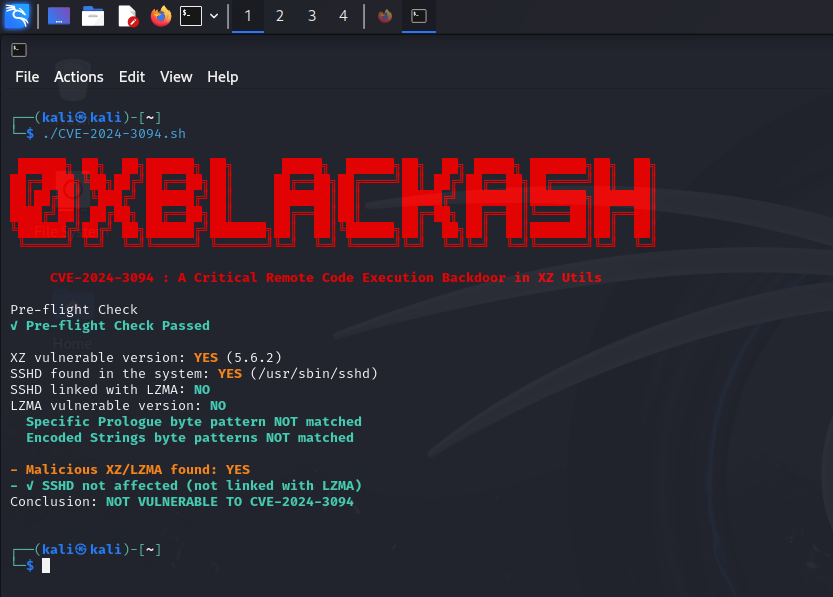
🔍 検出

インストール済みバージョンの確認

xz --version

リンクされたライブラリの検査

ldd $(which sshd) | grep lzma

🛡️ 緩和策

即時対応

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

または:

sudo dnf downgrade xz

推奨事項

  • 信頼できるソースから再インストールする
  • パッケージの署名を検証する
  • 異常がないかシステムログを監査する

🔐 修正状況

ディストリビューション状況
Debian✅ 修正済み
Fedora✅ 修正済み
Arch Linux✅ 修正済み

📚 参考資料

  • 公式アドバイザリ
  • セキュリティ研究ブログ
  • 各ディストリビューションのセキュリティ通知

⚠️ 免責事項

このリポジトリは教育および注意喚起のみを目的としています。 この情報を無断の活動に使用しないでください。


⭐ 謝辞

広範囲に悪用される前にこの攻撃を特定し、公表したセキュリティ研究者の皆様に心より感謝いたします。

ツールをダウンロード